All’inizio di marzo, la SEC ha proposto alcune modifiche alle norme del “ ” ( ) che imporrebbero alle società quotate in borsa di fornire informazioni più dettagliate in merito agli incidenti di sicurezza informatica, alla gestione dei rischi e alla strategia. La proposta ha spinto le aziende e i consigli di amministrazione a riflettere su come prepararsi a questa nuova forma di controllo.
Alcuni esperti di sicurezza sostengono che questo tipo di negligenza — in una nuova era caratterizzata da minacce informatiche sempre più frequenti e gravi — dovrebbe entrare a far parte di una serie di buone pratiche destinate ai dirigenti aziendali
e ai vertici aziendali.
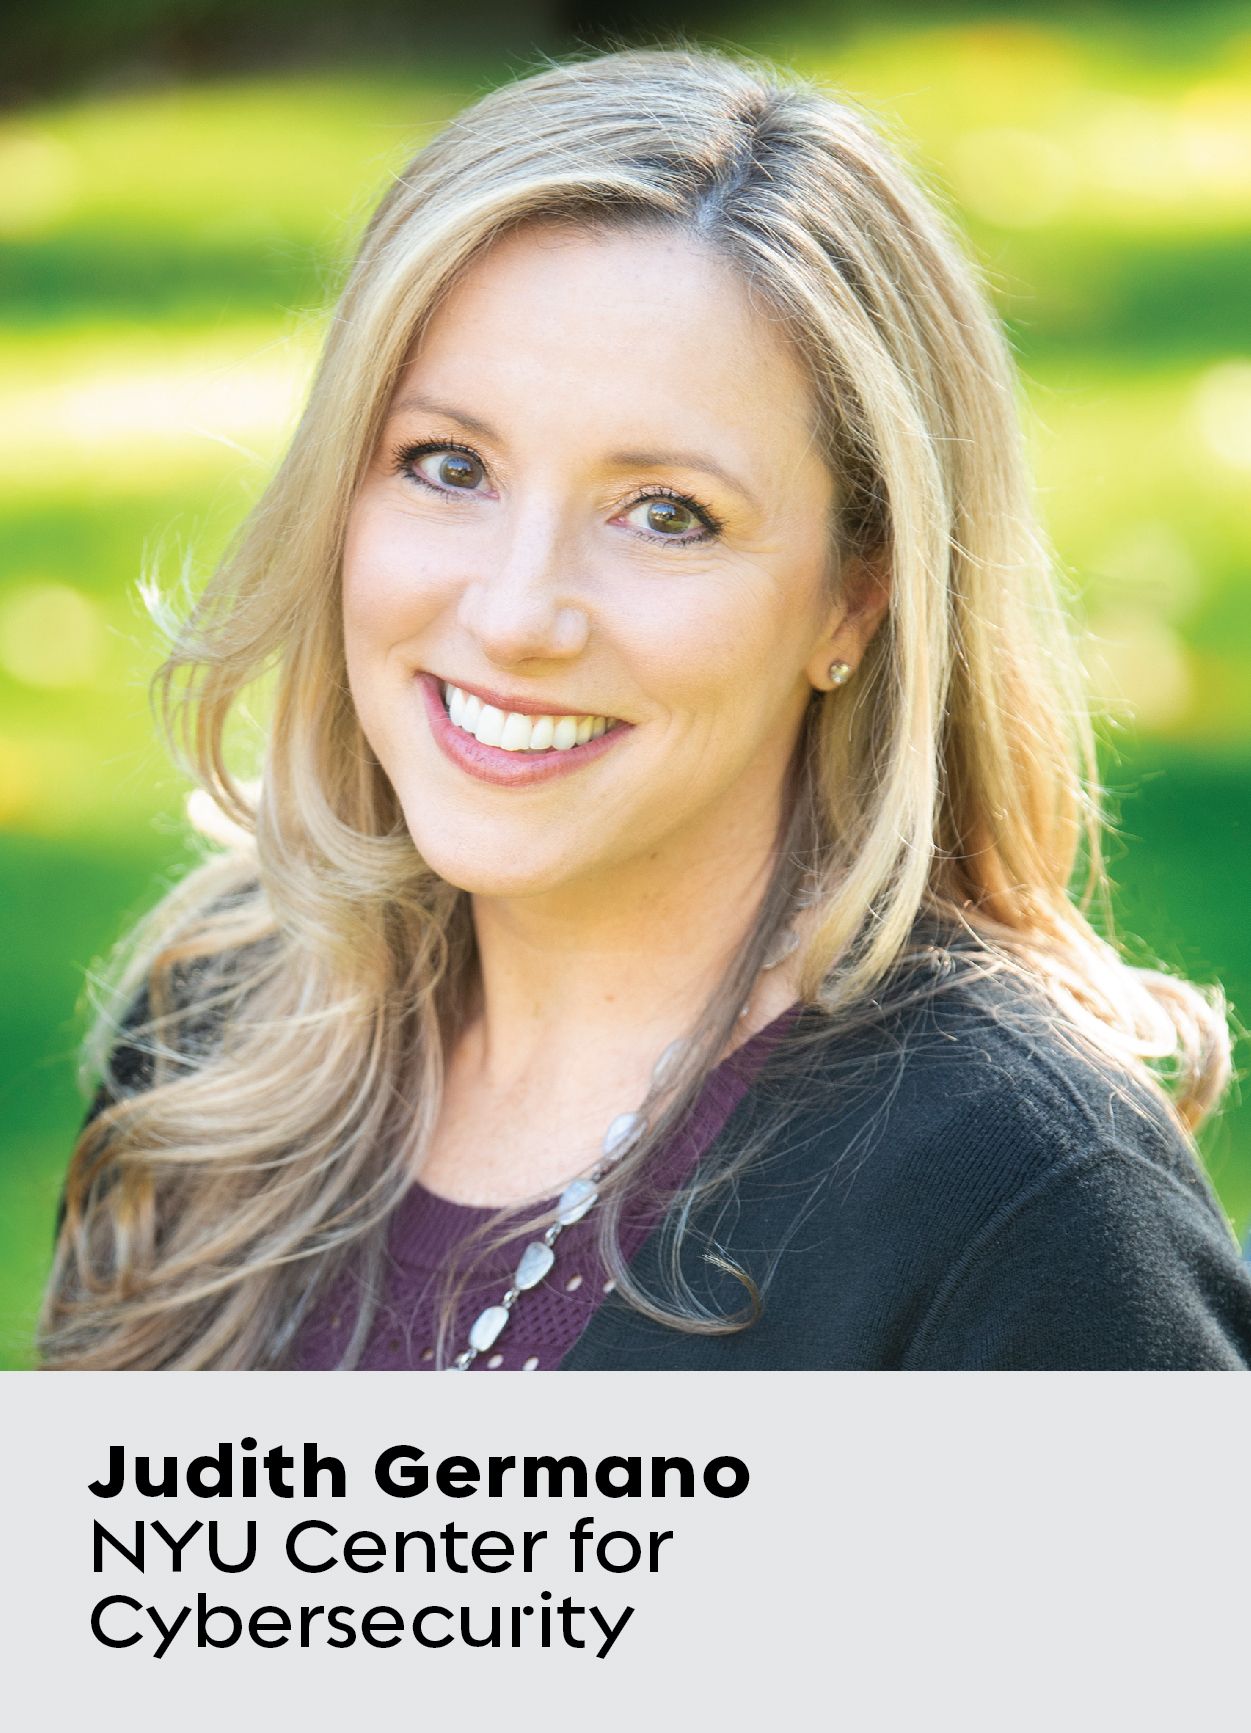
Pochi esperti di sicurezza informatica comprendono le problematiche del settore pubblico e privato come Judith Germano. Ex procuratore federale, membro illustre del Center for Cybersecurity della NYU e professore a contratto presso la Facoltà di Giurisprudenza dell’università, Germano presiederà martedì, 12 luglio, una tavola rotonda composta esclusivamente da donne esperte in materia, nell’ambito dell’iniziativa “ ” della NYU dedicata alle donne leader nel settore della sicurezza informatica.
Il dibattito verterà sul rafforzamento della responsabilità del consiglio di amministrazione e dei dirigenti in materia di rischi informatici. All’evento parteciperanno le principali figure femminili nel campo della sicurezza informatica, provenienti sia dal settore pubblico che da quello privato. Tra questi figurano: Carolyn Welshhans, responsabile ad interim dell’Unità per le criptovalute e la sicurezza informatica della SEC, e Jocelyn Hunter, vicepresidente e viceconsulente legale generale presso The Home Depot.
La signora Germano, fondatrice di uno studio legale di nicchia, di proprietà e gestione femminile, che fornisce consulenza ad aziende e consigli di amministrazione in materia di rischi e strategie di sicurezza informatica, applicazione delle norme federali e conformità normativa, nonché indagini e contenziosi penali e civili, ha parlato con Endpoint delle lezioni fondamentali che i leader del mondo degli affari e della tecnologia devono apprendere riguardo al mutevole panorama normativo in materia di sicurezza informatica.
Perché è fondamentale che i consigli di amministrazione rafforzino la propria funzione di controllo e il proprio coinvolgimento in materia di sicurezza informatica?
La sicurezza informatica rappresenta una delle questioni più critiche che le aziende devono affrontare oggi, con ripercussioni su la salute pubblica e la sicurezza, le informazioni sensibili, i controlli finanziari e le operazioni aziendali. La sicurezza informatica deve costituire una priorità a livello di consiglio di amministrazione e di dirigenza, a beneficio dell’azienda e dei suoi stakeholder.
Negli ultimi anni abbiamo assistito a un aumento della responsabilità dei consigli di amministrazione nelle cause civili e nei procedimenti di applicazione delle norme. Ciò sottolinea la necessità che i consigli di amministrazione garantiscano che le società da loro controllate non solo dispongano dei protocolli e delle misure di sicurezza informatica adeguati , ma che adottino anche misure ragionevoli per assicurarsi che tali protocolli e misure vengano effettivamente rispettati.
Potrebbe illustrarci il previsto rafforzamento dei controlli in materia di sicurezza informatica da parte della SEC? Perché sta accadendo proprio ora? Cosa possono e dovrebbero fare i consigli di amministrazione per prepararsi?
Nel documento “ marzo 2022”, la SEC ha proposto una serie di norme volte a rafforzare gli obblighi di informativa delle società quotate in borsa in materia di sicurezza informatica , gestione del rischio, strategia, governance e segnalazione degli incidenti.
«Troppo spesso le aziende e i loro dirigenti vengono giudicati a posteriori, come se gli eventi si fossero svolti al rallentatore, e spesso questa non è una prospettiva realistica.»
Tali norme sono ancora in fase di consultazione pubblica e, nella versione proposta, prevedono, ad esempio: la presentazione di un modulo 8-K entro quattro giorni lavorativi dal verificarsi di un incidente rilevante in materia di sicurezza informatica; comunicazioni periodiche relative alle politiche e alle procedure volte a identificare e gestire i rischi di sicurezza informatica, al ruolo del management nell’attuazione di tali politiche e procedure, alle competenze del consiglio di amministrazione in materia di sicurezza informatica e alla sua funzione di supervisione dei rischi in tale ambito; nonché aggiornamenti sugli incidenti già segnalati in precedenza.
Ciò rientra nella tendenza che abbiamo osservato negli ultimi anni, secondo cui le autorità di regolamentazione e le parti in causa nei procedimenti civili chiedono una maggiore responsabilità da parte dei consigli di amministrazione e dei vertici aziendali in materia di sicurezza informatica.
Per prepararsi, i membri dei consigli di amministrazione devono avere una conoscenza approfondita dei rischi legati alla sicurezza informatica e delle responsabilità della propria organizzazione e del proprio settore, nonché delle migliori pratiche a livello di consiglio di amministrazione. Ciò comporta la presenza di membri del consiglio di amministrazione e consulenti esterni con competenze in materia di sicurezza informatica, aggiornamenti periodici sui rischi e sugli incidenti relativi alla sicurezza informatica, nonché protocolli di supervisione e di escalation adeguati per valutare la capacità della direzione di gestire i rischi e le strategie in materia di sicurezza informatica, in continua evoluzione.
Sebbene i consigli di amministrazione non debbano essere coinvolti nelle attività di gestione quotidiana dell’azienda, devono tuttavia assicurarsi che i team responsabili della sicurezza informatica all’interno dell’azienda dispongano delle competenze adeguate o di un’assistenza esterna e di strumenti sufficienti per gestire correttamente la sicurezza informatica. I consigli di amministrazione devono supervisionare le misure adottate dall’azienda per prevenire, Detect e reagire agli attacchi, al fine di accertarsi ragionevolmente non solo dell’esistenza di piani e programmi, ma anche della loro effettiva attuazione. Ciò rientra negli obblighi del consiglio di amministrazione ai sensi della “business judgment rule” prevista dall’ .
Esistono aspetti negativi legati a una maggiore responsabilità e a un maggiore controllo da parte dei consigli di amministrazione e dei dirigenti in materia di sicurezza informatica?
La sicurezza informatica è complessa e le sfide sono in continua evoluzione. La gestione degli incidenti di sicurezza informatica comporta numerose incognite, variabili e una risposta alle crisi in rapida evoluzione. È importante che i tribunali, le autorità di regolamentazione e le parti in causa nei procedimenti civili comprendano tali sfide. Troppo spesso le aziende e i loro dirigenti vengono giudicati a posteriori — come se gli eventi si fossero svolti al rallentatore — e questa non è spesso una prospettiva realistica. Livelli irragionevoli di responsabilità e controllo possono compromettere l’efficacia della risposta agli incidenti.
«Le persone più qualificate per aiutare le aziende ad affrontare tali questioni potrebbero essere meno disposte a ricoprire cariche nei consigli di amministrazione.»
Tra i rischi figurano: il rinvio della definizione di cosa si intenda per “incidente rilevante” per timore di innescare un obbligo di segnalazione; l’esposizione delle vulnerabilità nei documenti depositati pubblicamente prima che le società e le persone interessate siano state informate e abbiano avuto la possibilità di reagire e porre rimedio alla vulnerabilità; la divulgazione pubblica agli autori delle minacce di quali siano le società più vulnerabili; e l’indebolimento della fiducia necessaria per efficaci partnership pubblico-private nel campo della sicurezza informatica.
Inoltre, qualora gli standard e i livelli di responsabilità andassero oltre le tradizionali e ragionevoli tutele concesse ai consigli di amministrazione per l’adempimento dei loro doveri fiduciari, ciò ostacolerebbe un’efficace sicurezza informatica, riducendo la trasparenza a livello di consiglio di amministrazione, e anche perché le persone più qualificate per aiutare le aziende ad affrontare tali questioni potrebbero essere meno disposte a ricoprire cariche nei consigli di amministrazione.
Ha qualche esempio di consigli di amministrazione che abbiano gestito bene questa situazione? O forse passi falsi o errori madornali?
Esistono numerosi esempi di consigli di amministrazione e team dirigenziali che hanno gestito correttamente la sicurezza informatica: si tratta proprio di quelli che non compaiono sui giornali né nei registri pubblici. Esistono inoltre numerosi esempi di errori commessi nell’ambito dell’ , in cui i consigli di amministrazione e i team dirigenziali non sono riusciti a dare priorità alla sicurezza informatica, a documentare le buone pratiche o a seguire le procedure. È fondamentale disporre delle competenze interne ed esterne adeguate prima che si verifichino incidenti di sicurezza informatica, al fine di individuarli, reagire ad essi e trarne insegnamento. Il buon senso, una solida capacità di comunicazione interna ed esterna e le competenze di leadership sono essenziali per una risposta efficace agli incidenti di sicurezza informatica.
Qual è il suo obiettivo con questo evento? Qual è il tema principale e il messaggio che desidera trasmettere? Cosa desidera che i partecipanti apprendano? Quali sono i punti chiave da ricordare?
Stiamo riunendo un gruppo interdisciplinare di esperti provenienti dal settore pubblico, dall’industria e dal mondo accademico per approfondire le principali questioni e sfide in materia di sicurezza informatica che devono affrontare i consigli di amministrazione, i dirigenti e i loro consulenti.
«La diversità di competenze e di esperienze all’interno dei consigli di amministrazione, dei team dirigenziali e, più in generale, nel settore della sicurezza informatica, è essenziale per ottenere i migliori risultati.»
Il nostro gruppo di esperti comprende avvocati di comprovata esperienza, membri di consigli di amministrazione, un CISO e un avvocato esperto in materia di applicazione delle norme della SEC, a capo dell’unità informatica della SEC. Il gruppo di esperti riunisce anni di esperienza nel campo della sicurezza informatica e della strategia aziendale in diversi settori industriali.
Tra i punti chiave figurano la comprensione delle attuali tendenze e dei rischi legati all’ , che incidono sulle responsabilità del consiglio di amministrazione e del team esecutivo, nonché le migliori pratiche per la gestione di tali rischi. Si discuterà della recente proposta di linee guida della SEC in materia di sicurezza informatica e delle relative implicazioni; delle migliori pratiche di sicurezza informatica , anche nel contesto della “business judgment rule” e delle recenti azioni e civili; delle sfide, tra cui i limiti legati alla forza lavoro; e delle strategie volte a migliorare la preparazione e la risposta in materia di sicurezza informatica.
Un altro punto fondamentale da sottolineare è l’ importanza della diversità in termini di esperienze e prospettive, nonché l’identificazione e la formazione di talenti nel campo della sicurezza informatica provenienti da percorsi diversi. Questo è un aspetto su cui ci concentriamo nell’ambito del programma “Women Leaders in Cybersecurity” e presso il Centro “
” per la sicurezza informatica della NYU.
Parliamo ancora un po’ delle donne nel settore della sicurezza informatica. Si tratta di una tavola rotonda composta esclusivamente da donne. Perché è così importante una maggiore presenza delle donne nelle posizioni dirigenziali nel settore della sicurezza informatica?
Ho avuto l’onore di guidare il programma “Women Leaders in Cybersecurity” presso la NYU sin dal 2016, riunendo donne di spicco provenienti dal settore pubblico, dall’industria e dal mondo accademico per discutere in modo interdisciplinare su questioni fondamentali relative alla sicurezza informatica.
Il nostro sito web, , womenleadersincybersecurity.org e, presenta i nostri eventi attuali e passati, nonché le numerose donne straordinarie che nel corso degli anni hanno condiviso le loro competenze nell’ambito di questi programmi e che
stanno apportando cambiamenti tangibili per migliorare le loro organizzazioni
e il settore nel suo complesso.
La presenza di competenze e percorsi professionali diversificati all’interno dei consigli di amministrazione, dei team dirigenziali e, più in generale, nel settore della sicurezza informatica, è essenziale per ottenere i migliori risultati non solo in materia di sicurezza informatica, ma anche per quanto riguarda l’etica, la strategia, la leadership e l’efficace gestione dei rischi di un’organizzazione. Una sicurezza informatica efficace è fondamentale per le organizzazioni e per la pubblica amministrazione, ed è necessario sviluppare, formare e promuovere team e figure dirigenziali diversificati per gestire questo programma nel modo più efficace possibile.
Il comitato
Julie Cullivan
Membro del Consiglio di Amministrazione
Axon; Heartflow, Inc.; SADA; OPSWAT;
AaDya Security
Jocelyn Hunter
Vicepresidente e viceconsulente legale
The Home Depot
Comitato consultivo del Duke Law Center for Judicial Studies
Bethany Mayer
Presidente del Consiglio di Amministrazione; Presidente del Comitato per le retribuzioni
Box, Inc.
Presidente del Comitato per la sicurezza, la sostenibilità e la tecnologia,
Consiglio di Amministrazione
Sempra Energy
Nasrin Rezai
Vicepresidente senior, Responsabile della sicurezza informatica
Verizon
Carolyn Welshhans
Direttore associato, Divisione per l’applicazione della legge
Capo ad interim, Unità per le criptovalute e la sicurezza informatica
Stati Uniti Commissione per la sicurezza e l’ Exchange e
Judith H. Germano (moderatrice)