Ormai è stata ampiamente raccontata la storia di come le grandi organizzazioni — dai produttori globali e dalle società di consulenza alle agenzie governative — abbiano mobilitato il proprio personale durante la pandemia. I team di lavoro distribuiti non solo hanno continuato a operare, ma hanno anche ampliato la presenza sul mercato, la produttività e l’innovazione digitale delle proprie organizzazioni.
I CIO sono stati acclamati come gli eroi di questa iniziativa.
Tuttavia, con milioni di lavoratori che si connettono alle reti aziendali e del settore pubblico tramite decine di milioni di endpoint — laptop, PC, tablet, macchine virtuali nel cloud — la complessità legata alla protezione di tali endpoint è aumentata in modo esponenziale. Oggi, il ransomware “ ” e altri malware rappresentano la principale minaccia alla sicurezza delle organizzazioni. Seguono poi gli errori umani, le minacce interne e le vulnerabilità del software (si veda: la falla “ Log4j ”), secondo il nuovo rapporto “ 2022 Endpoint Security Visibility Report”, redatto da Cybersecurity Insiders per conto di Tanium .
Con il proliferare degli attacchi informatici di tipo “ ” contro organizzazioni private e pubbliche, che hanno colpito infrastrutture critiche, fornitori di software e agenzie governative, i leader del mondo degli affari e della tecnologia hanno faticato a mantenere la propria resilienza. La recente direttiva dell’Agenzia per la sicurezza informatica e delle infrastrutture (CISA) , che impone a tutte le agenzie federali di correggere circa 300 vulnerabilità software, rappresenta un passo fondamentale sia per il governo che per i settori privati che si rivolgono ad esso in cerca di orientamento.
Il nuovo sondaggio, condotto su un campione di 345 professionisti della sicurezza informatica, mette in luce quali aspetti funzionano e quali invece non funzionano nell’ambito della sicurezza dei dati dell’ endpoint . I grafici riportati di seguito illustrano le sfide e le soluzioni per i responsabili dei settori organizzativo, aziendale, tecnologico e della sicurezza.
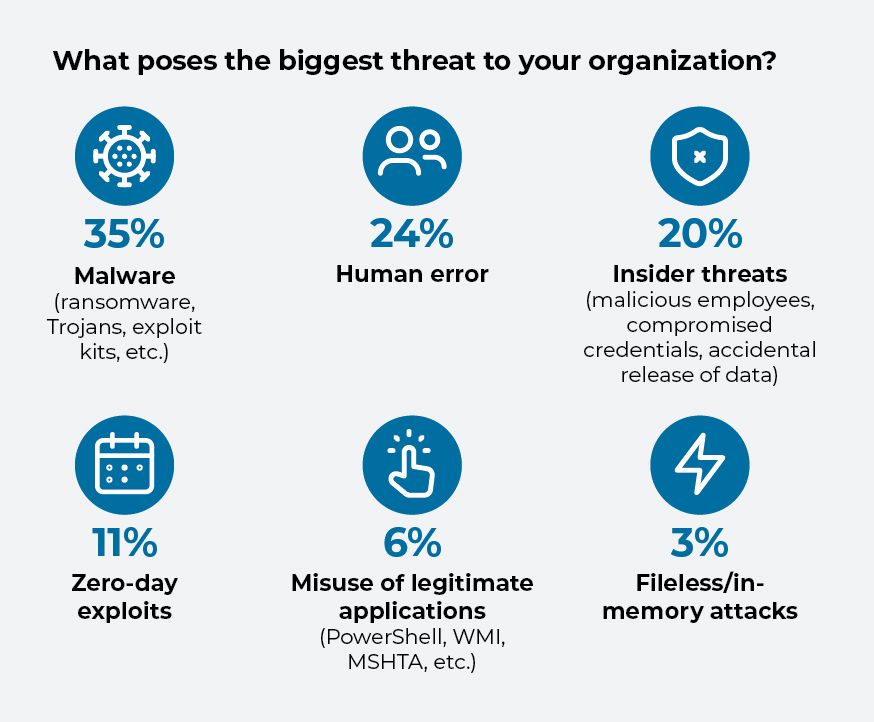
Hackers, encouraged by the yawning attack spaces created by remote working and distributed endpoints, have made 2021 the year of ransomware, seizing network assets and demanding cash for their return. Oltre un terzo degli intervistati nel sondaggio indica il malware e il ransomware come le principali minacce alla sicurezza della propria attività.
Minacce di minore entità, ma comunque significative, sono quelle derivanti dall’errore umano. Che si tratti di inviare un’e-mail alla persona sbagliata o di smarrire o subire il furto delle password, capita inevitabilmente di commettere errori dovuti alla disattenzione e i malintenzionati sono pronti ad approfittarne. Quasi un quarto degli intervistati indica gli errori commessi dai dipendenti tra le principali preoccupazioni in materia di sicurezza.
E sebbene le minacce esterne rappresentino il rischio maggiore per la sicurezza informatica, anche i pericoli che si annidano all’interno sono fonte di problemi. Un quinto degli intervistati è preoccupato per i rischi rappresentati da dipendenti inaffidabili o malintenzionati, che perseguono interessi personali o mirano a un guadagno personale.
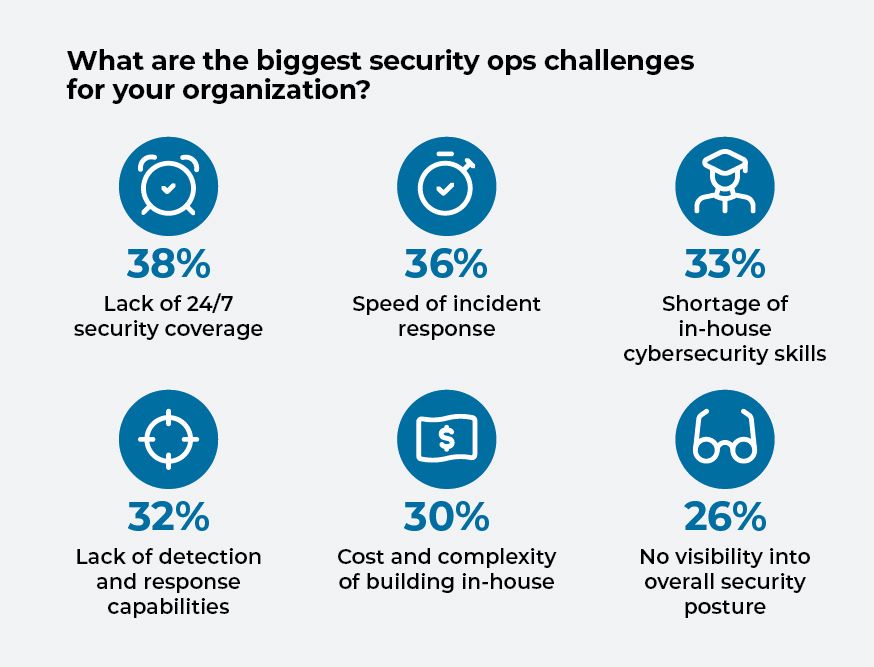
Sebbene le organizzazioni siano preoccupate per le minacce informatiche, nutrono anche timori riguardo alla propria capacità di affrontarle. Circa il 36% degli intervistati ha segnalato problemi relativi alla velocità di risposta agli incidenti , mentre il 32% ha espresso dubbi sulle proprie capacità di rilevamento delle minacce.
Più di un quarto dichiara di non avere alcuna visibilità sul proprio stato generale di sicurezza informatica. Ciò rappresenta un problema poiché tre aree costituiscono gli elementi fondamentali di una buona difesa informatica: non si tratta solo di strumenti e processi, ma anche delle persone. Un terzo degli intervistati afferma di non disporre di competenze interne in materia di sicurezza informatica, mentre il 38% dichiara che la propria sfida principale consiste nel monitorare la sicurezza informatica 24 ore al giorno.
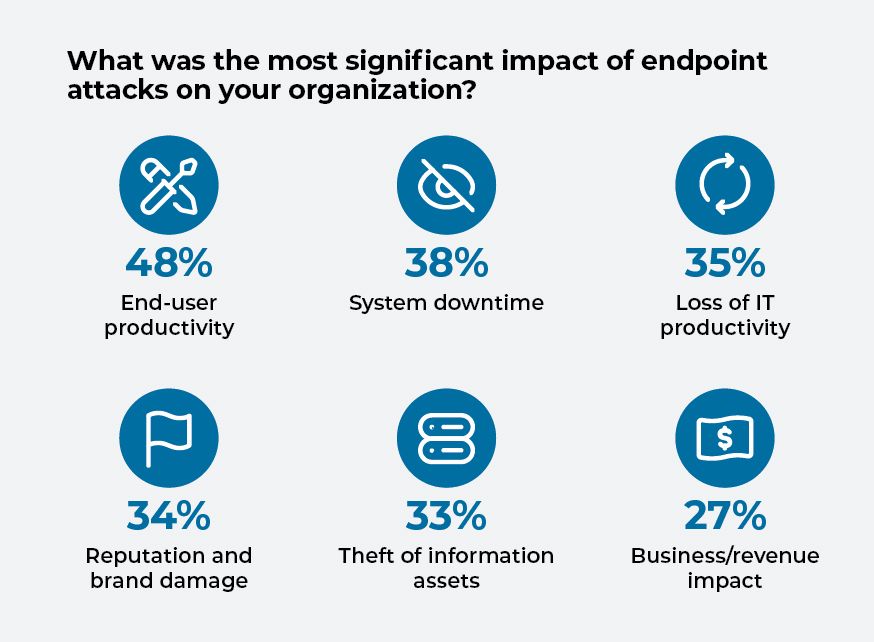
Gli attacchi agli endpoint possono influire sulla produttività degli utenti finali e consentire agli hacker di acquisire un vantaggio sui propri bersagli. Quando l’attività di un’azienda viene interrotta o compromessa da un attacco informatico, i titolari optano solitamente per la soluzione più rapida per ripristinare il funzionamento delle operazioni. Se si tratta di un attacco ransomware, ciò comporta spesso che paghi gli autori dell’attacco.
Quasi la metà degli intervistati ha indicato la perdita di produttività degli utenti finali come il principale impatto negativo derivante dagli attacchi di tipo “ endpoint ”. Più di un terzo ha citato i tempi di inattività del sistema, mentre una percentuale simile ha indicato la perdita di produttività informatica e il danno d’immagine.
A settembre, l’FBI ( ) ha illustrato in dettaglio le minacce informatiche che incombono su quasi tutte le organizzazioni, dalle piccole aziende agricole ai grandi produttori, alle aziende di trasformazione, ai produttori, ai mercati e ai ristoranti. L’agenzia ha affermato che gli hacker stanno sfruttando le vulnerabilità delle reti per sottrarre o bloccare i dati e crittografare i sistemi, in particolare nei settori aziendali che «dipendono sempre più dalle tecnologie intelligenti, dai sistemi di controllo industriale e dai sistemi di automazione basati su Internet».
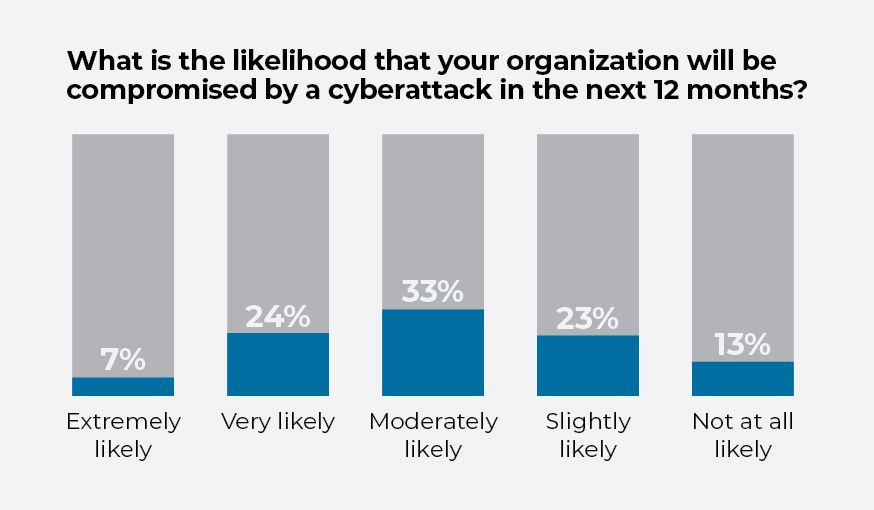
Quasi tutte le organizzazioni sono consapevoli delle minacce. Un terzo degli intervistati ritiene che il rischio che la propria organizzazione subisca un attacco nei prossimi 12 mesi sia “moderatamente probabile”. Un quarto degli intervistati ritiene che una violazione sia “molto probabile”, mentre il 7% la considera “estremamente probabile”.
L’applicazione regolare delle patch del software è fondamentale per la sicurezza informatica. Ma altrettanto importante quanto l’individuazione delle vulnerabilità è la rapidità con cui vengono applicate le patch. Il lavoro da remoto ha determinato la creazione di reti più estese e maggiori esigenze in materia di aggiornamenti: i dipendenti utilizzano una vasta gamma di dispositivi per accedere alle reti e ai servizi aziendali da luoghi nuovi e diversi. Anche una gestione affrettata delle patch comporta dei rischi. L'applicazione degli aggiornamenti in presenza di difese informatiche carenti rappresenta un punto di accesso redditizio per i criminali informatici.
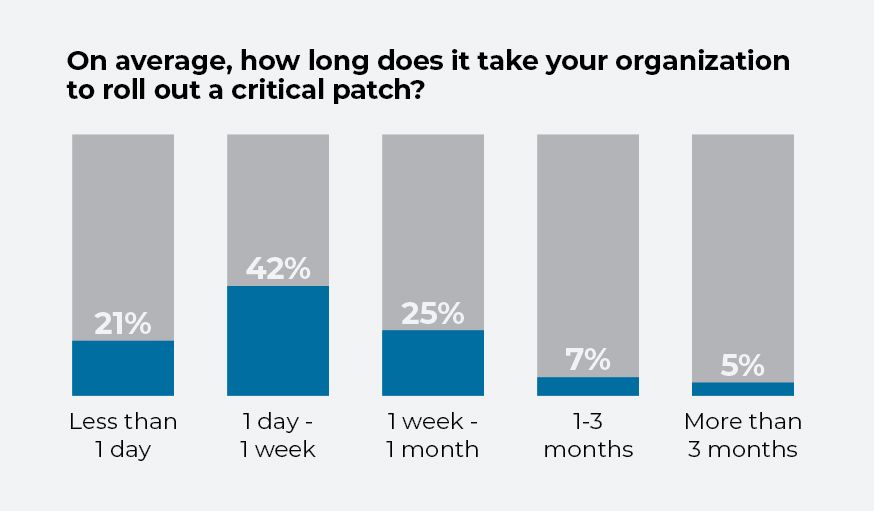
Secondo il sondaggio, il tempo di applicazione delle patch più comune è compreso tra un giorno e una settimana; il 42% degli intervistati ha dichiarato di applicare le patch entro tale lasso di tempo. Circa il 37% dichiara di impiegare più di una settimana per applicare le patch, mentre un quinto impiega meno di un giorno. Tuttavia, anche dedicare un solo giorno all’applicazione delle patch può consentire agli hacker di provocare gravi disagi con danni di lunga durata.
Se un criminale informatico o uno Stato riesce a penetrare nella rete di un’organizzazione, limitare i suoi movimenti rappresenta la successiva linea di difesa fondamentale. Le organizzazioni possono implementare strumenti per Detect individuare attività sospette sulle proprie reti e adottare strategie per impedire il movimento laterale, ad esempio limitando i diritti di amministratore e modificando le configurazioni di rete .
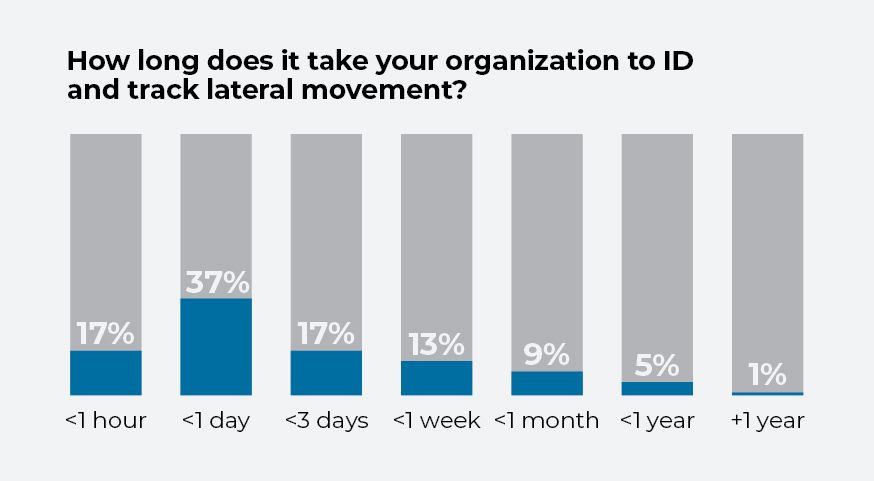
La reattività in tempo reale è fondamentale per queste iniziative. Oltre un terzo degli intervistati nell’ambito dell’indagine afferma che gli occorre meno di un giorno per individuare e monitorare i movimenti laterali. Circa il 17% afferma che ci vuole meno di un’ora, mentre il 17% dichiara che ci vogliono meno di tre giorni.

