Se non avete mai sentito parlare dei “dark patterns”, provate a cercare su Google “Google”. A gennaio, quattro procuratori generali statali hanno intentato una causa contro il colosso tecnologico, sostenendo che esso ricorresse a tale pratica per fuorviare i consumatori, tracciando la loro posizione anche dopo che questi avevano disattivato la funzione “ ”.
I “dark patterns” sono scelte di progettazione ingannevoli che le aziende utilizzano nelle app e sui siti web per indurre gli utenti a scegliere opzioni contrarie o dannose rispetto alle loro intenzioni.
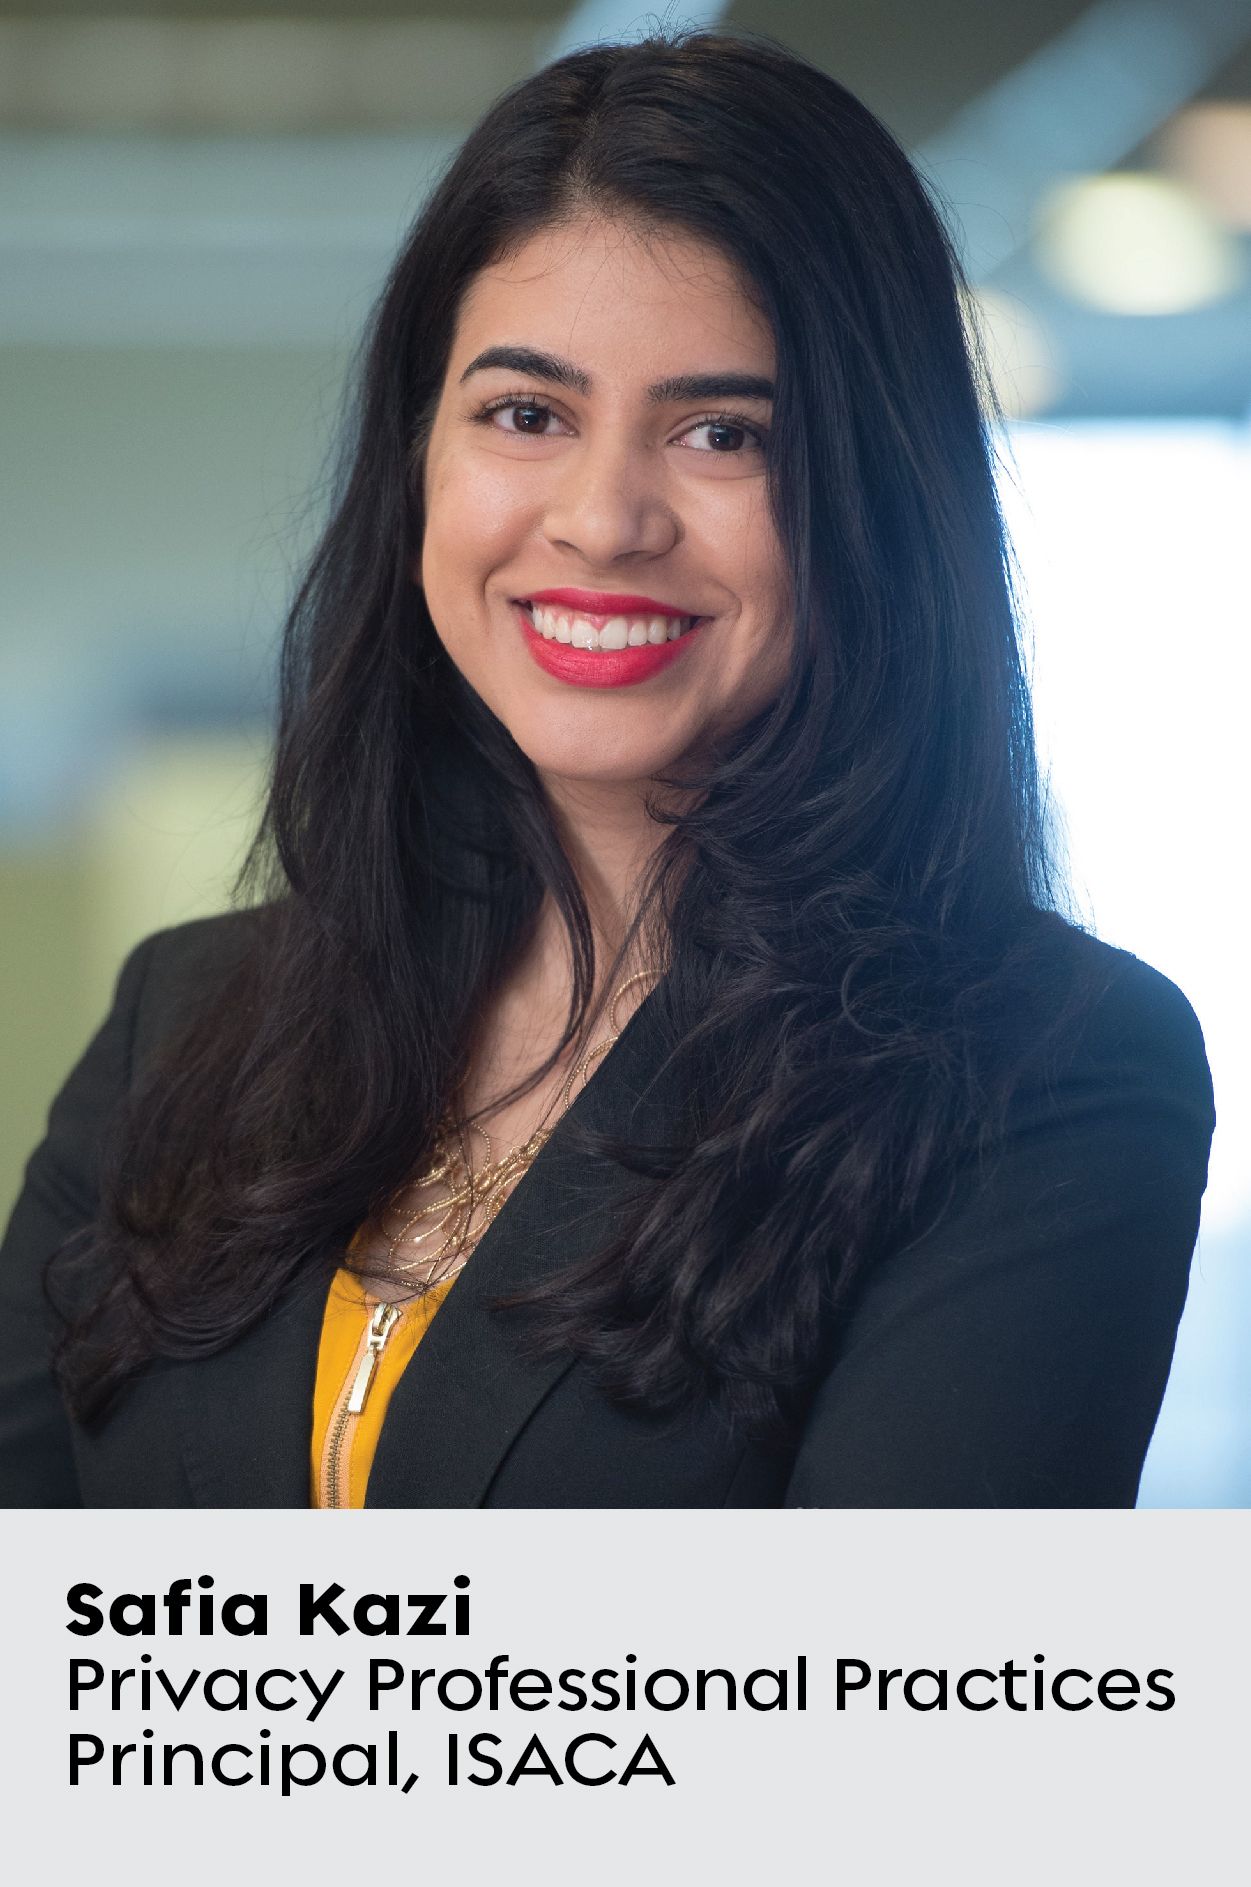
Con la diffusione delle normative sulla protezione dei dati (spesso in modo disordinato e caotico, come illustrato in ), molte organizzazioni stanno facendo del loro meglio per tracciare, monitorare e proteggere i dati sensibili che raccolgono e conservano. Purtroppo, afferma Safia Kazi, responsabile delle pratiche professionali in materia di privacy presso l’ e dell’ISACA, l’associazione internazionale per la governance informatica, le organizzazioni spesso falliscono in questo intento.
Kazi ha recentemente parlato con Endpoint dei “dark patterns” e del loro “cugino”, i “dark data”, nonché di ciò che le aziende dovrebbero tenere in considerazione quando raccolgono informazioni e, in vista della Giornata internazionale della donna su 8 marzo, di come la tutela dei dati potrebbe trarre vantaggio da una maggiore presenza femminile in questo settore.
(La seguente intervista è stata sintetizzata e modificata per maggiore chiarezza.)
Cominciamo dalle nozioni di base. In che modo e per quali motivi le organizzazioni ricorrono ai “dark patterns” e ai “dark data”?
I “dark patterns” sono strategie utilizzate dalle aziende per indurvi con l’inganno a fornire il consenso all’utilizzo dei vostri dati. Una delle cose che mi capita talvolta di notare è la seguente: visito un sito web. Verrà visualizzato il messaggio “ Cookie ” (Accetta i cookie), con il pulsante “Accetta tutto” di colore blu brillante e il pulsante “Rifiuta” disattivato (in grigio). Pensate di non poter cliccarci sopra. Ma se ci passa sopra il mouse, in realtà è possibile. Sì, ho dato il mio consenso all’uso dei cookie, ma solo perché pensavo di non avere altra scelta. È subdolo, e inoltre è frustrante.
«Ho dato il mio consenso all’uso dei cookie, ma solo perché pensavo di non avere altra scelta.”
Altre volte, un sito web Le richiede di fornire il Suo indirizzo e-mail semplicemente per poter visualizzare i prodotti in vendita. Ebbene, non hanno bisogno di quelle informazioni. Lo vogliono solo per potervi inviare e-mail promozionali. È sbagliato acquisire i dati personali delle persone quando queste non sono consapevoli di avere la possibilità di scegliere e non sono effettivamente tenute a fornirli. Spero che si assista a un maggiore giro di vite nei confronti di questi “dark pattern”.
La raccolta dei dati personali è oggi motivo di grande preoccupazione, poiché le aziende ne conservano una quantità enorme. Perché ciò costituisce un problema e in che modo tali dati sensibili potrebbero essere compromessi?
Supponiamo che io invii un curriculum per un posto di lavoro. L’azienda afferma: «Conserveremo il Suo curriculum nel nostro archivio». Ebbene, quel curriculum contiene il mio nome, il mio indirizzo, il mio numero di telefono, il mio indirizzo e-mail, la mia esperienza lavorativa e, forse, alcune referenze professionali. Inoltre, poiché i costi del cloud storage sono così contenuti, il che consente alle aziende di conservare e archiviare informazioni che non utilizzeranno mai, questi “dark data” si accumulano. Ora, tutti quei dati sensibili che mi riguardano potrebbero finire nelle mani sbagliate, causandomi gravi danni. Qualcuno potrebbe vendere quei dati, o addirittura dire al mio attuale capo: «Ehi, ha presentato la candidatura per [un altro] posto di lavoro». «Probabilmente non dovrebbe promuoverla.»
Ecco perché è così importante che le organizzazioni individuino i dati sensibili in loro possesso e li proteggano. Oppure chiedetevi: perché continuiamo a tenerci a questo? Dovremmo esserlo? Disponiamo di adeguate misure di controllo per garantirne la sicurezza e la riservatezza? Se non sapete cosa possedete, non potete proteggerlo. Lei non comprende quanto sia delicato questo argomento.
In che modo le organizzazioni possono effettuare l’inventario, monitorare e proteggere i dati sensibili?
Innanzitutto, devono sapere quali dati stanno raccogliendo. Quali dati raccoglie l’ufficio risorse umane? Che cos’è il “marketing collecting”? Che cos’è il recupero crediti contabile? Devono chiedersi: «Che cosa abbiamo?» Perché lo possediamo? Dove viene conservato? Con quale frequenza i nostri professionisti del settore della , della protezione dei dati e delle risorse umane si siedono effettivamente a un tavolo per discutere dei dati che stanno raccogliendo? Oppure chieda: «Si tratta di dati di cui abbiamo ancora bisogno?»
«Leorganizzazioni [dovrebbero] comprendere in che modo le informazioni da loro raccolte potrebbero essere potenzialmente utilizzate per causare danni.»”
Un altro aspetto che raccomando è che le organizzazioni siano consapevoli di come le informazioni da loro raccolte potrebbero potenzialmente essere utilizzate per causare danni. Per alcuni dati, potrebbe essere necessario tenerli a disposizione per un certo periodo di tempo. Si definiscono delle linee guida relative alla durata di conservazione di determinate informazioni. Se affermate: «Ogni due anni elimineremo le candidature che non abbiamo preso in considerazione», l’adozione di una politica di questo tipo renderà la gestione molto più agevole in futuro.
In questo modo sarete a conoscenza dei dati di cui disponete e avrete una politica ben definita, il che può rivelarsi davvero utile nella lotta contro i dati oscuri. Ma è un compito arduo. Ritengo che la maggior parte delle organizzazioni non disponga in realtà di politiche particolarmente efficaci. Detto questo, ritengo che, alla luce del contesto davvero in rapida evoluzione in materia di privacy, aspetti legali e normativi, la situazione potrebbe cambiare.
È necessaria una normativa per indurre le aziende a elaborare solide politiche in materia di protezione dei dati, oppure sarà la cattiva pubblicità derivante dalle violazioni dei dati a spingerle ad agire?
Dipende dall'organizzazione. Sapete bene che un’azienda come Facebook potrebbe facilmente far fronte a una multa ingente o persino a una certa pubblicità negativa, mentre per un’organizzazione più piccola tali circostanze potrebbero rivelarsi molto più dannose. Disporre di un quadro giuridico adeguato può rivelarsi utile, poiché spinge le organizzazioni a compiere le scelte giuste.
Al momento, sono gli Stati a prendere l’iniziativa in materia di protezione dei dati, poiché a livello federale non esiste alcuna normativa in materia. Pertanto, la California afferma di voler proteggere i dati dei propri residenti e sta agendo in tal senso attraverso il California Consumer Privacy Act. Altri Stati hanno seguito l'esempio. Detto questo, posso solo immaginare quanto sarà difficile il lavoro di un professionista della privacy se dovrà rispettare 50 normative diverse a livello statale. Realisticamente, sarebbe di gran lunga preferibile se disponessimo di una soluzione a livello federale. Detto questo, non so quando ciò potrebbe accadere.
In che modo la pandemia ha influito sulla protezione dei dati e sul modo in cui le aziende gestiscono la sicurezza dei dati?
Le persone stanno lavorando da remoto in questo momento, pertanto stiamo fornendo loro dei computer portatili. Oppure utilizzano i propri computer portatili. Se utilizzano i propri computer portatili, di quale tipo di protezione disponiamo per quanto riguarda i dati aziendali? E se avessi un coinquilino che lavora per un’azienda concorrente dell’ISACA e avessi semplicemente lasciato alcuni documenti in giro? E se avessi lasciato il mio portatile sbloccato mentre pranzavo?
[Legga anche: 3 modi per aiutare i dipendenti a combattere lo stress causato dalla pandemia]
D’altro canto, ora mi mostro molto più vulnerabile nel mio spazio. Se avessimo questa conversazione nel corso 2019, mi troverei in ufficio e non mi importerebbe nulla di ciò che mi circonda. Considerando che, d’ora in poi, chiunque con cui effettuerò una videochiamata si troverà a casa mia.
Parliamo delle donne nel settore tecnologico. Lei ha affermato che è necessario coinvolgere un maggior numero di donne nei settori della protezione dei dati e della sicurezza, il che potrebbe avere un impatto di proporzioni eccezionali sul settore. Potrebbe spiegarmi meglio questo punto?
Il furto o l’uso improprio dei dati personali colpisce in misura sproporzionata le donne. Si consideri che quasi una donna su sei ha subito atti di stalking, rispetto a un uomo su 17 . Inoltre, lo stalking ha sempre più spesso origine o si svolge online e attraverso le tracce digitali.
«Ledonne hanno l’opportunità di contribuire allo sviluppo di una tecnologia molto più inclusiva nei confronti di chiunque possa essere vittima di discriminazione o subire un torto.»”
Le donne hanno l’opportunità di contribuire a sviluppare una tecnologia che sia molto più accessibile alle donne, nonché a chiunque possa subire discriminazioni o subire un danno.
Quali sono le sfide che devono affrontare le donne interessate ai settori della protezione dei dati e della sicurezza informatica?
La cultura tecnologica rappresenta un problema di enorme portata. A volte si assiste a questo fenomeno sui forum di Reddit, dove una donna esprime un’opinione e subito dopo numerose persone intervengono per divulgare le sue informazioni personali, il che costituisce un vero e proprio problema di privacy.
Abbiamo ancora questa percezione che chi lavora nel settore della sicurezza informatica, insomma, indossi felpe con cappuccio e beva Gatorade. E in realtà le cose non stanno proprio così. Sapete, il mondo del cyber è alla portata di tutti. La privacy è un diritto di tutti.
Dobbiamo cambiare quella percezione legata alla felpa con cappuccio e al Gatorade per rendere questo settore più inclusivo e accogliente nei confronti delle donne. Dobbiamo inoltre affrontare il divario salariale, che rappresenta uno dei modi per contribuire a mantenere le donne in
queste carriere. Nella nostra cultura non si parla di denaro, ma è proprio questo che permette alla disparità salariale di persistere. A causa del COVID, noi di
abbiamo constatato che molte donne hanno abbandonato il mondo del lavoro poiché il proprio coniuge
guadagnava di più.
Quali sono le Sue preoccupazioni riguardo al futuro dei dati sensibili, della privacy e della sicurezza?
Sono molto curioso di sapere quali siano le implicazioni per i ragazzi che crescono a contatto con i social media e condividono ogni aspetto della loro vita online. Quali sono le implicazioni relative alla privacy di tutto ciò? Come sarà
cercare lavoro durante il corso 20s o il corso 30s,
se i ricordi imbarazzanti della terza media sono rimasti immortali sul
web?
Le persone tendono a condividere troppe informazioni online e tramite le app, senza necessariamente rendersi conto delle implicazioni etiche di tale comportamento. Ho molti amici che stanno avendo figli in questo periodo e che condividono davvero troppe informazioni sui propri bambini. Voglio dire, Facebook esisteva già quando frequentavo il liceo, ma era molto diverso da com’è oggi.