Il settore della sicurezza informatica ha ancora molta strada da fare prima di raggiungere un equilibrio di genere. Attualmente, le donne rappresentano circa un quarto del settore, secondo uno studio (ISC)² intitolato “ ” pubblicato lo scorso ottobre, e il 17% dei responsabili della sicurezza informatica (CISO) delle 500 aziende incluse nella classifica Fortune, in aumento rispetto al 14% registrato appena due anni fa.
La questione non riguarda solo la parità. Come ha dichiarato Jen Easterly, la prima donna a guidare la potente Agenzia per la sicurezza informatica e delle infrastrutture (CISA) degli Stati Uniti, all’ di Endpoint : «Il divario di genere che esiste oggi nel settore della sicurezza informatica contribuisce alla carenza generale di personale in questo ambito che persiste negli Stati Uniti e a livello globale, il che, in ultima analisi, ci rende meno sicuri come nazione».
Questo dovrebbe preoccupare tutti.
Un’ondata di attacchi informatici contro ospedali, stabilimenti di lavorazione della carne, reti idriche e gasdotti dimostra quanto le infrastrutture critiche degli Stati Uniti rimangano vulnerabili. Senza contare i costi a carico delle amministrazioni pubbliche e delle imprese, sia grandi che piccole. Solo nella prima metà dello scorso anno, gli amministratori delegati e i rispettivi consigli di amministrazione hanno segnalato un importo stimato di 590 milioni di dollari in pagamenti relativi al ransomware , secondo i dati più recenti forniti dal Tesoro degli Stati Uniti.
L'assunzione di donne nel settore della sicurezza informatica potrebbe ridurre tali perdite e garantire una maggiore sicurezza a tutti noi. Per aiutare amministratori delegati, responsabili informatici e responsabili della sicurezza informatica a colmare tale divario, e in occasione della Giornata internazionale della donna ( 8 marzo), la redazione di Endpoint ha raccolto i consigli forniti dai nostri esperti nel corso dell’ultimo anno. Abbiamo inoltre messo in luce le figure di riferimento più importanti del settore (come @CISAJen), che si sono assunte il compito di indicare la strada agli altri e di fornire indicazioni su come sono riuscite a raggiungere i propri obiettivi.
Superare il sessismo, le disparità salariali e la cultura dei “brogrammer” nel settore della sicurezza informatica
Il settore della sicurezza informatica ha registrato una rapida espansione negli ultimi 20 anni. Tuttavia, la composizione di genere è rimasta relativamente invariata e il sostegno alle donne è carente. Uno studio condotto da (ISC)² intitolato “ ” ( 2017 ) ha rilevato che il 51% delle donne nel settore della sicurezza informatica ha dovuto affrontare pregiudizi inconsci, ritardi inspiegabili nell’avanzamento di carriera, azioni di facciata e discriminazione palese. Questa è stata l’esperienza di Lauren Bean Buitta, fondatrice dell’organizzazione senza scopo di lucro Girl Security. Il suo obiettivo è aiutare le ragazze, le donne e le minoranze di genere a fare carriera nel settore della sicurezza informatica e a dare loro voce in un settore in cui le loro opinioni vengono spesso ignorate.
«Se non vedete nessuna donna in posizioni di leadership, non riuscirete a identificarvi con quel percorso.”»Lauren Bean Buitta, fondatrice e CEO, Girl Security
La Buitta cita uno dei principali fattori che scoraggiano le donne dall’impegnarsi nel settore della sicurezza informatica: la mancanza di modelli di riferimento. «Se non si vedono donne in posizioni di leadership, non ci si identificherà con quel percorso», afferma Buitta. Infine, la situazione sta cominciando a cambiare, e in modo molto evidente, grazie a
, della CISA.
Da quando è stata nominata direttrice della CISA nel luglio 2021, Jen Easterly è diventata il volto della sicurezza informatica nazionale. Ha lottato con tenacia per arrivare dove si trova oggi (laureata a West Point, borsista Rhodes, insignita di due Stelle di Bronzo, assistente speciale del presidente Obama e direttrice senior per l’antiterrorismo). La sua agenzia sta sia guidando una campagna di reclutamento volta ad attrarre nuovi talenti nel campo della sicurezza informatica, sia supervisionando un’operazione di controllo della sicurezza presso le agenzie federali: due strategie fondamentali nell’ambito dell’impegno dell’amministrazione Biden volto a rafforzare le difese della sicurezza digitale della nazione.
Fonte di ispirazione per le giovani donne che si avvicinano al settore della sicurezza informatica o che stanno valutando di farlo, la Easterly è impegnata nella sua missione di reclutare un maggior numero di donne per ricoprire ruoli federali nel campo della sicurezza informatica: «Ci stiamo dedicando con grande impegno a questo obiettivo», afferma, «e siamo entusiasti di compiere progressi concreti nel colmare il divario di genere».
Colmare il divario di genere nel settore della sicurezza informatica nelle amministrazioni statali e locali
Nel 2020, almeno 79 attacchi ransomware hanno preso di mira enti statali, locali e tribali. Secondo un rapporto pubblicato dal sito dedicato alla sicurezza dei consumatori Comparitech, gli attacchi hanno causato interruzioni del servizio in 30 stati e hanno interessato 71 milioni di cittadini. Qual è il problema?
Le amministrazioni statali e locali soffrono di carenza di personale, spesso in misura allarmante. Si registra una carenza di personale in tutti i settori della sicurezza informatica. Molti governi semplicemente non dispongono delle risorse o del personale necessari per svolgere tale lavoro. Quando hanno del personale, spesso non sanno nemmeno quanti siano.
«Quando mi trovavo in Arizona, abbiamo avviato un programma di tirocini universitari per attirare talenti.”Jennifer Pittman-Leeper, ex responsabile del programma di sicurezza aziendale presso il Dipartimento per la Sicurezza Interna dell’Arizona
Tale situazione, per quanto grave, rappresenta un’opportunità, afferma Jennifer Pittman-Leeper. In precedenza era responsabile della definizione della strategia in materia di sicurezza informatica per lo Stato dell’Arizona. Dal suo punto di vista, i posti di lavoro nel settore della sicurezza informatica a livello statale rappresentano un’eccellente opportunità per le donne di lasciare il segno in questo settore.
«Quando mi trovavo in Arizona, abbiamo avviato un programma di tirocini universitari per attirare talenti», afferma Pittman-Leeper, che attualmente ricopre il ruolo di responsabile delle relazioni con i clienti presso Tanium. “Abbiamo inserito i tirocinanti nel nostro Centro di comando informatico e li abbiamo anche fatti ruotare tra i diversi team di sicurezza informatica per offrire loro un’esperienza a tutto tondo. Abbiamo inoltre parlato con gli studenti del programma “ ” delle scuole superiori dell’ , illustrando loro le opportunità nel settore della sicurezza informatica e accompagnandoli in una visita guidata al Cyber Command. E mentre lo facevamo, ci siamo impegnati a colmare il divario di genere nell’ e nel settore IT , parlando alle ragazze delle loro opportunità di carriera in questo campo.”
Formare una generazione di donne leader nel settore della sicurezza informatica
Gli attacchi ransomware dello scorso anno contro aziende, infrastrutture e agenzie federali hanno reso ancora più urgente la necessità di assumere professionisti con competenze tecnologiche provenienti da un bacino di talenti più ampio e non convenzionale. Infatti, secondo l’Ufficio delle statistiche sul lavoro dell’ , si prevede che i posti di lavoro nei settori della sicurezza informatica e dell’ingegneria aumentino di quasi un terzo tra il 2020 e la fine di questo decennio. Solo quest’anno, negli Stati Uniti rimarranno vacanti 500.000 posti di lavoro nel settore della sicurezza informatica, secondo le stime del Cybersecurity Group dell’Aspen Institute, “ ”.
Un programma rivolto alle donne, alle minoranze e ad altre comunità sottorappresentate è NPower. L’organizzazione senza scopo di lucro, fondata 12 anni fa e sostenuta da nomi di spicco del settore bancario (come Citi) e della sicurezza informatica (come Tanium ), ha formato finora oltre 6.000 studenti. Il suo obiettivo è quello di creare percorsi verso il benessere, consentendo alle persone a basso reddito di accedere alla classe media attraverso la formazione nel settore tecnologico.
NPower è un programma gratuito, con corsi di mezza giornata offerti in primavera e in autunno. I candidati non sono tenuti a superare un esame di ammissione, ma devono sostenere un colloquio di selezione volto a valutare la loro idoneità al programma. Gli studenti iniziano iscrivendosi al corso base “ : Tech Fundamentals” (), dopodiché possono passare alla formazione finalizzata alle certificazioni CompTIA in materia di sicurezza informatica e cloud computing.
«Quello che stiamo facendo è aiutare gli studenti a ottenere certificazioni che siano in linea con le esigenze del mercato», afferma Matt Velez, che si definisce un «uomo di colore» e ricopre il ruolo di direttore delle partnership strategiche presso NPower. «Volevamo creare opportunità per persone come me, provenienti da comunità svantaggiate, che desiderano lavorare, imparare e nutrono una passione per la tecnologia.»
[Si prega di leggere: In che modo NPower apre la strada alla prosperità]
Formazione dei docenti di materie tecnologiche
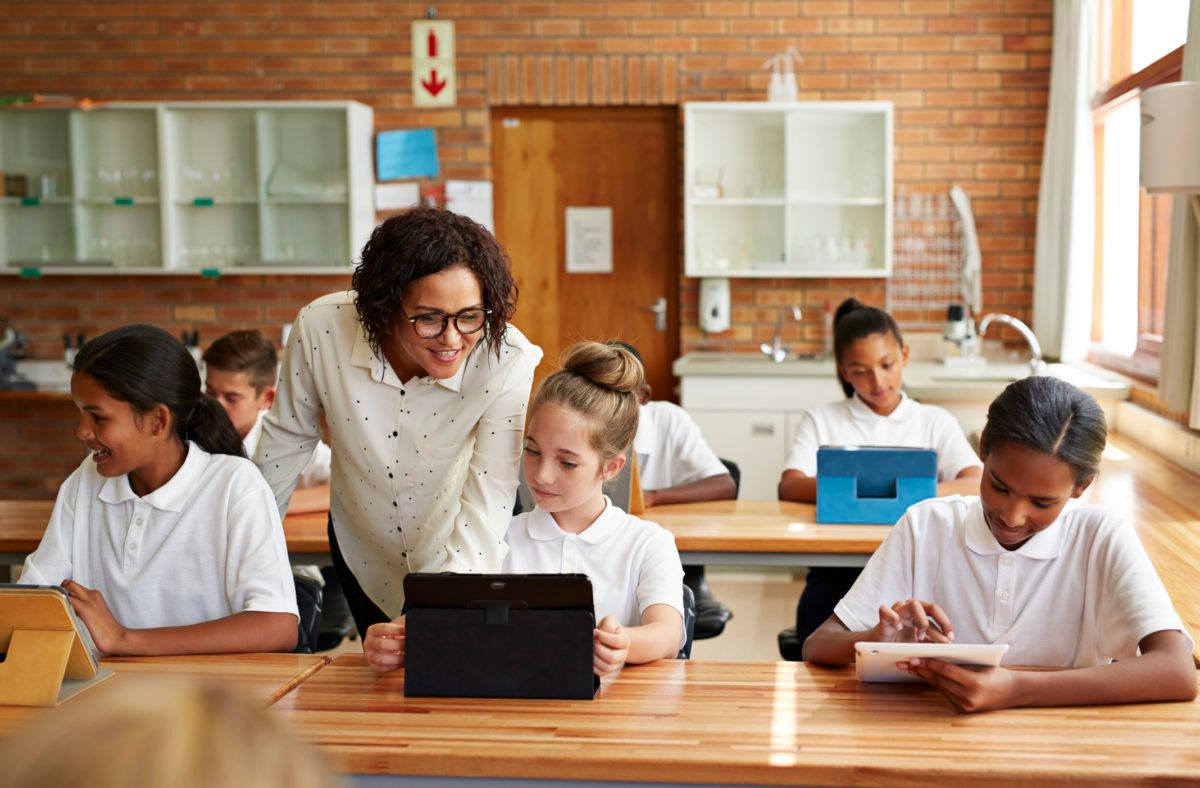
Uno degli ostacoli che impedisce a un maggior numero di donne di avvicinarsi al settore della sicurezza informatica è che, in generale, l’informatica non viene considerata con la stessa importanza rispetto alle altre materie della scuola primaria negli Stati Uniti.
Ad esempio, la maggior parte delle scuole superiori statunitensi dispone di “dipartimenti” dedicati alla matematica, all’inglese, alle scienze sociali e alle scienze. Tuttavia, spesso vi è una sola persona che insegna informatica, materia che sta rapidamente diventando una delle più fondamentali — se non la più fondamentale in assoluto — che i bambini di oggi debbano apprendere.
«Non avrei mai scoperto la mia vocazione in questo settore così gratificante se non fosse stato per il mio insegnante di informatica delle scuole superiori.”Charles Ross, responsabile del servizio clienti, Tanium
L’istruzione precoce, afferma Jake Baskin, direttore esecutivo dell’Associazione degli insegnanti di informatica dell’ (CSTA), è fondamentale per coprire i posti di lavoro nel settore tecnologico e della sicurezza informatica, ma è ancora ben lontana dal livello necessario.
Il programma CSTA di Baskin offre risorse per K–12 livelli didattici. Tra questi figurano materiali didattici, risorse per la formazione professionale e opportunità di certificazione. L’operato dell’organizzazione senza scopo di lucro va ben oltre le questioni a livello distrettuale: essa sostiene un programma composto da nove misure politiche in materia di educazione all’informatica che spera vengano adottate in ogni Stato.
«Introdurre i giovani studenti ai principi della sicurezza informatica può accrescere notevolmente le loro conoscenze e stimolare il loro interesse a intraprendere una carriera in questo settore una volta diventati adulti», afferma Charles Ross, responsabile del servizio clienti presso Tanium. «Sono certo che non avrei trovato la mia vocazione in questo settore così gratificante se non fosse stato per il mio insegnante di informatica delle scuole superiori.»
Ulteriori risorse:
Kode With Klossy—Se c’è qualcosa in grado di sfatare lo stereotipo del tecnico informatico un po’ nerd, è proprio questa organizzazione senza scopo di lucro fondata dalla (sì) top model Karlie Kloss. Il gruppo organizza campi di programmazione gratuiti in tutto il Paese rivolti a ragazze e persone non binarie di età compresa tra i 13 e i 18 anni.
Women in Cybersecurity (WiCys) — Fondata nel 2021, questa organizzazione globale aiuta le professioniste del settore della sicurezza informatica, sia alle prime armi che già affermate, a condividere conoscenze, creare una rete di contatti e offrire attività di mentoring. Conta sedi in tutti gli Stati Uniti.
Il programma di mentoring “Women in Cyber” — Questo progetto dell’Unione Internazionale delle Telecomunicazioni (ITU, un’agenzia specializzata delle Nazioni Unite) mette in contatto figure di riferimento nel campo della sicurezza informatica con donne di talento in Africa, Asia e Medio Oriente. I candidati interessati possono avere da due a tre anni di esperienza a livello junior nel settore della sicurezza informatica, oppure possono essere alla ricerca di un'opportunità per entrare nel mondo del lavoro in questo settore provenendo da un altro ambito professionale. I mentori interessati dovrebbero possedere un’esperienza di alto livello o in ruoli dirigenziali nel settore. Termine ultimo per la presentazione delle candidature per il corso 2022: 31 marzo.
Women Know Cyber: Il documentario — Questo filmato della durata di 50 minuti trae ispirazione dal libro * * *Women Know Cyber: 100 Fascinating Females Fighting Cybercrime*, scritto da Steve Morgan, fondatore di Cybersecurity Ventures. Tra i relatori figurano personalità di spicco del settore, tra cui Deneen DeFiore, vicepresidente e CISO di United Airlines; Emily Mossburg, responsabile globale per la sicurezza informatica di Deloitte; Alissa “Dr Jay” Abdullah, vicepresidente senior e vice CSO di Mastercard; e Diane Janosek, direttrice della formazione presso la National Cryptologic School della National Security Agency, tra gli altri.

