Le ultime settimane hanno ricordato ai dirigenti aziendali che le imprese di tutto il mondo sono vulnerabili ad attacchi informatici di proporzioni catastrofiche.
In breve tempo, Colonial Pipeline ha versato un riscatto di 4,4 milioni di dollari ai cybercriminali che avevano bloccato i suoi sistemi informatici, e il presidente Biden ha emanato un ordine esecutivo che impone agli appaltatori federali di rafforzare la sicurezza dei software e di segnalare tempestivamente al governo eventuali violazioni o attività dannose.
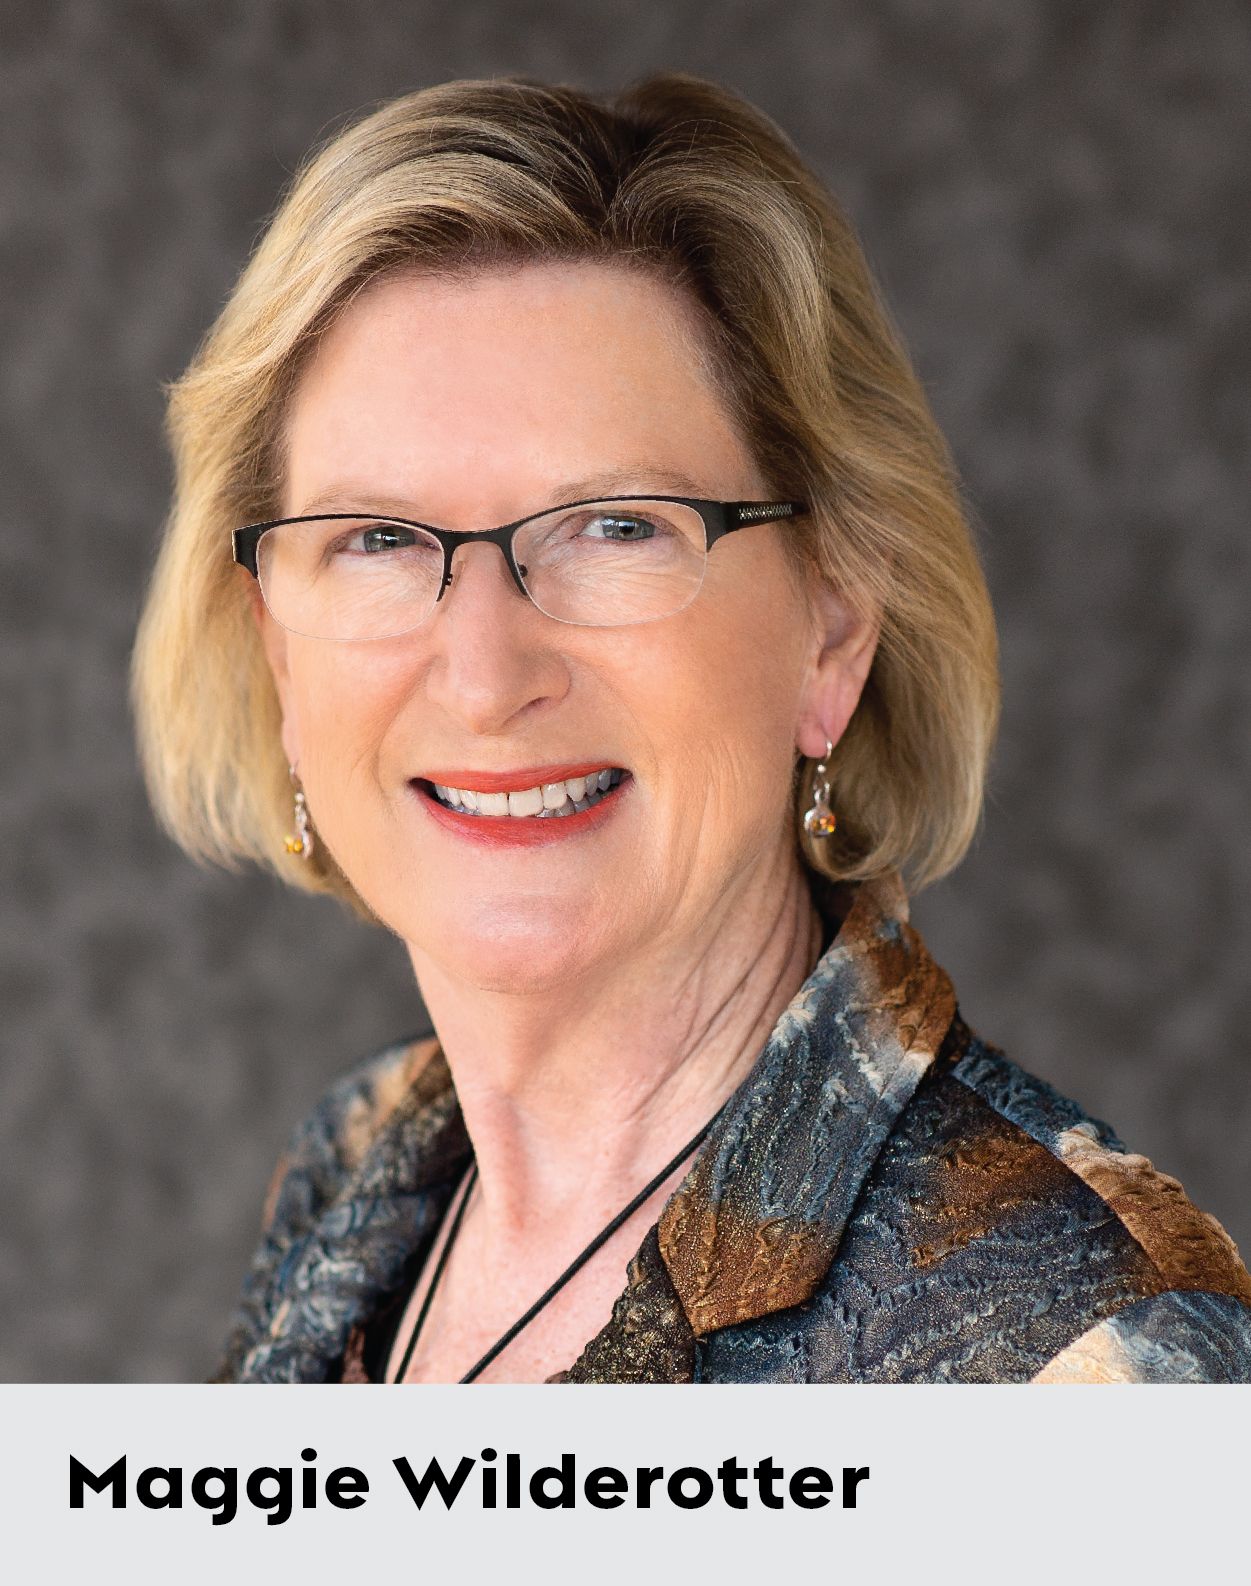
Fortunatamente, molti amministratori delegati hanno adottato un approccio proattivo. Poche persone hanno potuto osservarlo da vicino come Maggie Wilderotter. In qualità di ex “ CEO ” (con quasi 12 anni alla guida di Frontier Communications) e membro del consiglio di amministrazione di Hewlett-Packard Enterprise, Costco e Tanium, si occupa quotidianamente di tali questioni.
Wilderotter ha recentemente parlato con Endpoint di ciò che sta osservando nelle sale dei consigli di amministrazione delle aziende, delle sfide aziendali poste dalle minacce informatiche, dell’importanza della collaborazione tra settore pubblico e privato, nonché di come e perché le aziende debbano diversificare i propri consigli di amministrazione per stare al passo con le minacce informatiche emergenti.
Quale ruolo dovrebbero svolgere i consigli di amministrazione nella gestione delle minacce informatiche?
I consigli di amministrazione devono svolgere un ruolo attivo. Parte del lavoro del consiglio di amministrazione consiste nell’assicurarsi che i rischi vengano mitigati e che si comprenda quali siano i principali rischi dell’azienda. Dobbiamo comprendere quali misure stia adottando l'azienda per gestire tale rischio.
E dobbiamo garantire che la governance e la trasparenza rispondano alle esigenze non solo degli azionisti della società, ma anche dei suoi stakeholder. Ciò comprende i suoi clienti, gli enti governativi con cui intrattiene rapporti e altre imprese che fanno affidamento sull’azienda nella propria catena di approvvigionamento.
Ad esempio, presiedo tre comitati di revisione contabile di società quotate in borsa. Siamo incaricati della supervisione dei rischi per conto del consiglio di amministrazione, al quale spetta la responsabilità finale in materia. Alcuni consigli di amministrazione di società quotate in borsa dispongono effettivamente di un comitato per le tecnologie informatiche. "Cyber" è una revisione che effettuiamo ogni trimestre a livello di comitato di revisione contabile, mentre una volta all'anno approfondiamo la questione con il consiglio di amministrazione. Ma gran parte di ciò si basa su ciò che sappiamo, non su ciò che non sappiamo.
Quali sono le sfide legate alla supervisione in materia di sicurezza?
Abbiamo ancora a che fare con numerose reti di vecchia generazione. I processi e le capacità di tali reti non consentono necessariamente di contrastare la sofisticatezza degli attacchi informatici odierni. La trasformazione di in tali reti richiede tempo, impegno, denaro e altre risorse.
Pertanto, credo che tutti si trovino più a dover recuperare terreno che a stare al passo con gli sviluppi. E quando si tratta di sistemi legacy, si riscontra una forte riluttanza persino a intervenire su di essi, poiché le organizzazioni non vogliono subire tempi di inattività o perché si tratta di un’operazione costosa. Ma non resta che stringere i denti e farlo.
«Quando si tratta di sistemi legacy, c’è molta esitazione persino a toccarli.»
Ciò che è accaduto nel corso del tempo è che, quando viene scoperta una nuova vulnerabilità informatica, le aziende finiscono per acquistare una soluzione puntuale invece di optare per un’ e che preveda l’utilizzo di una piattaforma in grado di essere ampliata per risolvere il problema. Pertanto, con il passare del tempo, le aziende si ritrovano con numerose soluzioni puntuali, nessuna delle quali è integrata né comunica con le altre.
I CTO delle aziende, i vostri CIO e i vostri CISO, hanno scelto queste soluzioni e le hanno implementate. Col passare del tempo, poi, le aziende si rendono conto che, se le soluzioni non sono integrate correttamente, in realtà non sono protette. Data l’ampia gamma di soluzioni specifiche , i leader del settore tecnologico non sono propensi a sostituirle a causa degli investimenti effettuati per installarle e utilizzarle nei propri sistemi.
Inoltre, ciò farebbe apparire tali dirigenti meno competenti nelle loro decisioni, proprio per aver adottato, in primo luogo, queste soluzioni puntuali. La durata del mandato dei CIO e dei CISO è già breve nelle grandi imprese. Pertanto, ci si trova costretti a “accontentarsi” di una serie di soluzioni non del tutto adeguate.
Come può un’azienda risolvere questo problema?
La soluzione consiste nel fare in modo che i vertici aziendali — tra cui l’ CEOe, il CFO e il COO — nonché il consiglio di amministrazione siano pronti a autorizzare la sostituzione di queste soluzioni puntuali con piattaforme che possano essere integrate con diverse soluzioni applicative pienamente interconnesse.
[Legga anche: Come assumere il controllo delle risorse all’interno della propria organizzazione]
Inoltre, queste piattaforme possono garantire collegamenti orizzontali tra tutti gli aspetti dell’azienda per garantire la visibilità, i test di vulnerabilità e — come misura di difesa fondamentale — l’isolamento nel caso in cui si verifichi un incidente. E se dovesse verificarsi un evento, come una violazione o un’altra attività dolosa, è necessario disporre di un sistema in grado di fornire dati concreti che Le consentano di agire rapidamente. Gli attacchi continueranno a evolversi e a diventare sempre più sofisticati. Il costo della violazione subita dalla Colonial Pipeline è stato pari a 44 milioni di dollari, una cifra significativa ma inferiore al costo medio di 200 milioni di dollari registrato per le violazioni subite dalle grandi imprese.
Oggi i consigli di amministrazione sono alla ricerca di competenze in materia di sicurezza informatica e tecnologia e, qualora non ne dispongano direttamente, si rivolgono a consulenti esterni, partnership di settore e think tank per approfondire le proprie conoscenze.
Il governo federale ha fatto abbastanza per far comprendere alle imprese la gravità della minaccia e per offrire loro il sostegno di cui hanno bisogno?
Una delle cose che il governo non ha fatto, e che, a mio avviso, il settore privato apprezzerebbe moltissimo, è considerare i crimini informatici come un atto di guerra. Cosa intendo dire? L'evento scatenante di tutto ciò è stato l'attacco alla Sony da parte della Corea del Nord. [Nel 2014, la Corea del Nord ha violato il sistema informatico aziendale della Sony Pictures dopo che lo studio aveva distribuito un film con Seth Rogen che parodiava il leader nordcoreano, Kim Jong-un.]
”Stiamo assistendo attualmente a casi in cui soggetti stranieri utilizzano il ransomware per bloccare le risorse delle aziende. Si tratta di atti di guerra.”
Stiamo assistendo attualmente a casi in cui soggetti stranieri utilizzano il ransomware per bloccare le risorse aziendali. Si tratta di atti di guerra. Tali attacchi equivalgono al tentativo di una nazione di distruggere l’economia di un’altra nazione. Non mi risulta che vi siano state discussioni aperte su questo argomento né al Congresso, né tantomeno tra il Congresso e l’ Communitye imprenditoriale. Dovrebbe succedere.
Chi, all’interno del governo, dovrebbe assumersi la responsabilità di ciò?
Esistono numerose agenzie governative che hanno una certa responsabilità in materia di sicurezza informatica, ma sarebbe opportuno mettere in atto un piano o un programma più coerente. È davvero necessaria una collaborazione più proattiva tra il settore pubblico e quello privato. Ho gestito un’azienda di telecomunicazioni per 12 anni. Il settore delle telecomunicazioni è soggetto a una forte regolamentazione.
Il settore detiene molte informazioni relative alle comunicazioni personali di numerose persone. L'autorità di regolamentazione di riferimento è la FCC, che vanta un eccellente track record in materia di tutela dei consumatori. L’altro settore soggetto a una rigorosa vigilanza normativa in materia di sicurezza informatica è quello finanziario, che comprende banche di grandi dimensioni e banche regionali.
[Leggi anche: Le minacce globali richiedono una risposta globale]
Esistono quindi delle buone pratiche da utilizzare come punto di partenza per i partenariati pubblico-privati, al fine di mettere in atto le capacità necessarie per la sicurezza informatica e garantire che tali capacità siano condivise con le catene di fornitura di software " ", che sono distribuite in tutto il mondo e non sempre dispongono di sistemi di sicurezza particolarmente sofisticati. Ciò contribuirebbe in modo significativo a migliorare la protezione e l'individuazione.

