Quando, alla fine dello scorso anno, l’Agenzia statunitense per la sicurezza informatica e delle infrastrutture (CISA) ha pubblicato le sue nuove linee guida per la risposta agli incidenti e alle vulnerabilità, ha lanciato un messaggio urgente: leggetele subito, prima che si verifichi un altro attacco come quello ai danni di SolarWinds.
Le linee guida dell’ , disponibili all’indirizzo , sono «destinate a migliorare e standardizzare gli approcci adottati dalle [agenzie che devono affrontare] vulnerabilità e incidenti», ha osservato Matt Hartman, vicedirettore esecutivo aggiunto per la sicurezza informatica. Come diretta conseguenza del decreto presidenziale del presidente Biden intitolato “ ” ( ), volto a migliorare la sicurezza informatica, tali misure sono rivolte alle agenzie civili federali del ramo esecutivo, comprese quelle a livello di Gabinetto.
Ma non sono solo le autorità federali a doverne tenere conto.
La CISA ha esortato tutte le imprese private a prendere visione di questi materiali, che forniscono informazioni fondamentali per migliorare le pratiche di sicurezza informatica delle reti. Nell’ultimo anno , i criminali informatici hanno preso di mira le agenzie federali e le aziende private che collaborano con esse, utilizzando attacchi alla catena di approvvigionamento del software (come SolarWinds e Log4j) per sottrarre dati e, in alcuni casi, mettere fuori uso infrastrutture e servizi critici degli Stati Uniti.
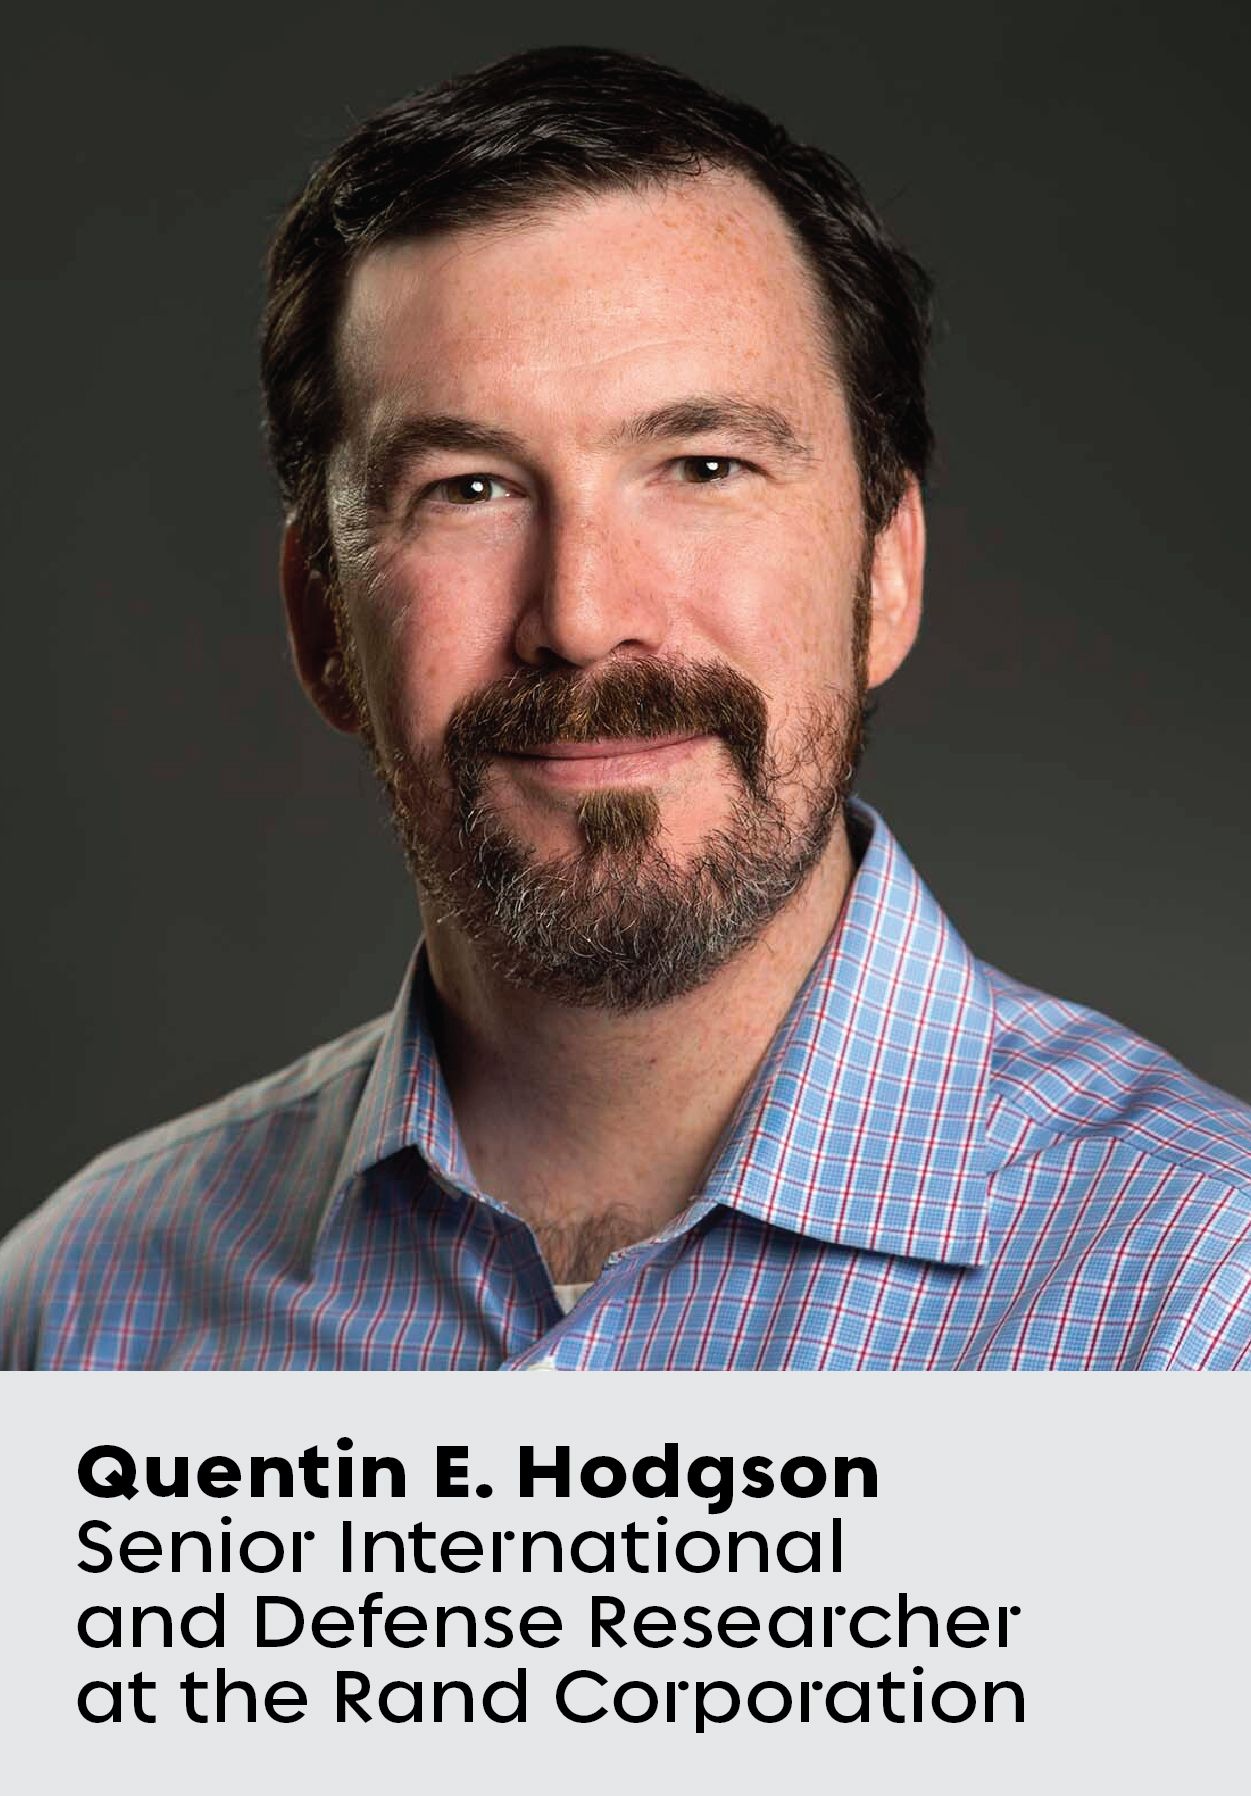
Pochi esperti al di fuori dell’amministrazione pubblica conoscono così bene le sfide che devono affrontare sia le agenzie federali sia le entità del settore privato come Quentin E. Hodgson. In qualità di ricercatore senior in materia di affari internazionali e difesa presso la Rand Corporation, Hodgson si occupa di questioni di fondamentale importanza per i CIO e i CISO. Tra questi figurano: la sicurezza informatica, la protezione delle infrastrutture critiche e la gestione dei rischi.
Avendo inoltre guidato progetti per l’ufficio del Segretario alla Difesa, il Dipartimento per la Sicurezza Interna, la Marina, l’Aeronautica Militare e il Comando Alleato per la Trasformazione della NATO, conosce bene il contesto. Endpoint ha recentemente intervistato Hodgson per approfondire il significato e l’impatto delle nuove linee guida della CISA.
(La seguente intervista è stata sintetizzata e modificata per maggiore chiarezza.)
Perché le ultime linee guida della CISA in materia di risposta agli incidenti sono così importanti?
Ho esaminato in linea generale la pianificazione della risposta agli incidenti e , nonché le modalità con cui il governo possa cercare di migliorare tale processo, sia a livello interno, sia in collaborazione con i partner del settore privato. I manuali operativi rivestono un’importanza fondamentale per l’uso interno all’organizzazione. Tuttavia, quando si considerano gli incidenti informatici che possono avere ripercussioni su più organizzazioni e su diversi settori delle infrastrutture critiche, il coordinamento della risposta con gli enti pubblici e privati risulta di gran lunga più complesso.
Esistono delle lacune nelle linee guida della CISA?
I manuali operativi mirano a riprendere le dottrine e gli standard esistenti e a semplificarli fino a trasformarli in una guida. Ciò è rivolto principalmente alle agenzie civili federali del ramo esecutivo , tra cui i Dipartimenti dell’Energia, dell’Istruzione, della Sicurezza Interna e molti altri.
«. Si può reagire in modo eccessivo e dispiegare tutte le proprie risorse.» E poi succede qualcos’altro e si è costretti a riorientare le persone.”
Naturalmente, le linee guida della CISA contengono anche una breve nota in cui si precisa che anche altre organizzazioni possono avvalersene. Ma ciò che viene illustrato in quel manuale è semplicemente quanto segue: se, ad esempio, fate parte di un team addetto alle operazioni di sicurezza interna, ecco i passaggi che dovreste seguire per identificare e gestire gli incidenti informatici.
In che modo le linee guida della CISA aiuteranno le agenzie federali a rispondere a quel tipo di attacchi su vasta scala alla catena di approvvigionamento del software a cui abbiamo assistito negli ultimi 18 mesi?
Attacchi complessi come quello sono definiti nel decreto presidenziale “ ” ( ) come “incidente informatico di rilievo”. Non ci si aspetta che un attacco di questo tipo rimanga circoscritto a una sola organizzazione. Si pensi all’attacco “ ” ai danni di SolarWinds, che ha colpito numerose organizzazioni. Gli autori dell'attacco hanno utilizzato SolarWinds non solo per sottrarre dati, ma anche per tentare di accedere ad altre tecnologie operative e provocare un impatto fisico.
[Per saperne di più: Gestire i rischi della catena di approvvigionamento all’indomani del Log4]
Di fronte a un attacco di questo tipo, la preoccupazione è che possa estendersi ad altre organizzazioni. Quali effetti fisici potrebbe avere? Chi sarà incaricato di coordinare la risposta? Chi decide quando un evento viene classificato come incidente rilevante? Quali risorse destinate per affrontare tale questione? È proprio a questo che mi riferisco quando parlo di complessità.
Le linee guida della CISA sono sufficienti, oppure occorre adottare misure più radicali?
Siamo tutti preoccupati per l’ e aumento delle minacce informatiche, in particolare per quelle minacce che possono avere ripercussioni che non si limitano a una singola organizzazione o a un singolo settore. Rifletto sul panico che si è scatenato in seguito all’attacco ransomware ai danni della Colonial Pipeline e su come le persone facessero la fila per acquistare benzina. E ciò ha causato ulteriori problemi. Ritengo quindi che ci troviamo ancora in una fase iniziale, in cui stiamo cercando di comprendere come coordinare la risposta a questo tipo di incidenti informatici complessi.
«: È complicato.» A seconda dell’incidente e della tecnologia interessata, l’intervento del governo potrebbe non essere di grande aiuto.”
Ad esempio, se si trovasse in un centro operativo di sicurezza di una grande azienda, cosa si aspetterebbe da lei il governo federale qualora dovesse verificarsi un incidente? Cosa si può aspettarsi che faccia il governo federale per aiutarvi? In realtà non lo sappiamo.
In che modo le linee guida della CISA saranno di aiuto alle agenzie federali?
Nei manuali operativi è riportata una disposizione secondo cui un’agenzia può richiedere assistenza nella gestione degli incidenti a una squadra federale specializzata nella ricerca delle minacce. Tuttavia, occorre tenere presente che ciò dipende dalla disponibilità e dalle priorità stabilite, pertanto la CISA deve comunque decidere in merito alla gravità che attribuisce a un determinato incidente.
È facile intuire su quali punti le organizzazioni potrebbero trovarsi in disaccordo, in particolare nelle prime fasi di un incidente . Si rischia di reagire in modo eccessivo e di mobilitare tutte le proprie risorse e tutte le proprie squadre per affrontare problemi che potrebbero non essere gravi. E poi succede qualcos’altro e si è costretti a riorientare le persone. Oppure potrebbe capitare che un’organizzazione affermi: «Non riteniamo che si tratti di una questione grave», mentre magari la CISA, l’FBI o il Dipartimento per la Sicurezza Interna rispondano: «Riteniamo che sia una questione più grave di quanto voi la stiate considerando».
[Per saperne di più: 3 pratiche di “igiene informatica” che i CISO federali devono adottare]
E quando si tratta di agenzie del settore privato, la CISA e l’FBI non possono imporsi e affermare: «Ebbene, riteniamo che non stiate affrontando la questione con sufficiente rapidità». Verremo ad aiutarvi.
Si tratta, quindi, di un equilibrio delicato. Ci saranno sicuramente
molte opinioni, punti di vista e interessi diversi.
, ritiene che il governo dovrebbe intervenire in modo più incisivo e deciso?
Sì, è vero. Ma la questione è complessa. Non disponiamo di industrie statali sulle quali il governo possa esercitare un controllo. Naturalmente, esistono settori regolamentati in cui potrebbe rendersi necessario un intervento. Ma la sfida maggiore consiste nel fatto che, a seconda dell’incidente e della tecnologia interessata, l’intervento del governo potrebbe non essere di grande aiuto.
«Le aziende saranno restie a consentire al governo federale un coinvolgimento troppo diretto nei propri sistemi. È semplicemente la realtà.”
Non potevano fornire assistenza perché forse non sapevano quale fosse la struttura delle reti di un’organizzazione. Il loro contributo avrebbe piuttosto un carattere consultivo.
Forse potrebbero occuparsi di analisi forense e simili. Tuttavia, è molto più probabile che la risoluzione effettiva del problema rientri nelle competenze di tale azienda, in particolare se dispone di un team addetto alle operazioni di sicurezza. La situazione diventerebbe inoltre più complessa qualora si dovessero affidare a squadre di intervento di terze parti.
Le aziende private desiderano che la CISA e il governo federale si impegnino maggiormente?
Molte aziende si mostreranno riluttanti o esitanti a consentire al governo federale un coinvolgimento diretto eccessivo nelle proprie reti e nei propri sistemi. È semplicemente la realtà. La loro risposta potrebbe essere: «Beh, conosciamo i nostri sistemi molto meglio di voi». La preoccupazione sarebbe che il governo intervenga e adotti misure che potrebbero avere un impatto negativo involontario.
[Read more: Cybersecurity trends to watch in 2022]
Oltre a ciò, i leader del mondo degli affari e della tecnologia, in particolare coloro che collaborano con le agenzie federali, non hanno ben chiaro cosa la CISA intenda fare esattamente per loro. Quali tipi di funzionalità può richiedere, qualora ne avesse bisogno? Quando è opportuno segnalare un fatto e in che modo? Al Congresso si è riacceso il dibattito in merito agli obblighi di segnalazione degli incidenti , alle modalità di applicazione di tali obblighi al settore privato e ai termini entro i quali devono essere effettuate le segnalazioni. Ecco, quindi, il tipo di questioni che stanno entrando in gioco.

