Nella lotta quotidiana contro gli attacchi informatici, è di gran lunga preferibile prevenire un attacco piuttosto che pagarne le conseguenze in seguito.
The average cyberbreach cost $4,2 million in 2021, according to research from IBM and the Ponemon Institute. Le misure preventive di sicurezza informatica, quali il rilevamento delle minacce, endpoint la sicurezza e la gestione delle patch , possono comportare costi notevolmente inferiori, a seconda dell’efficacia dell’intervento e delle dimensioni dell’azienda.
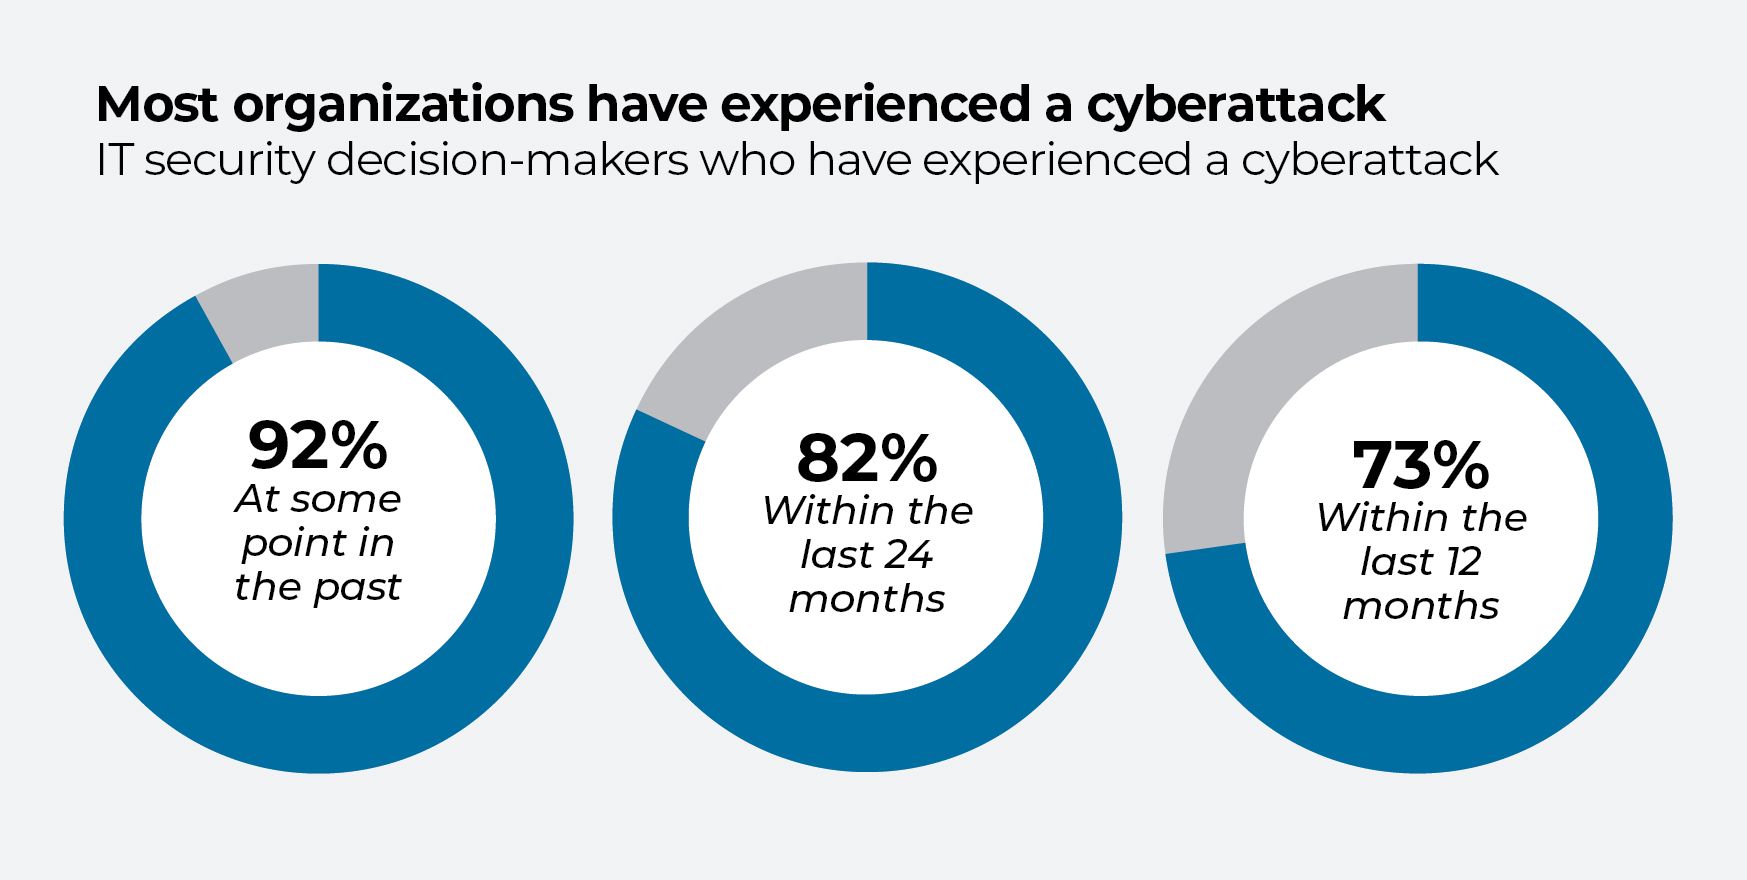
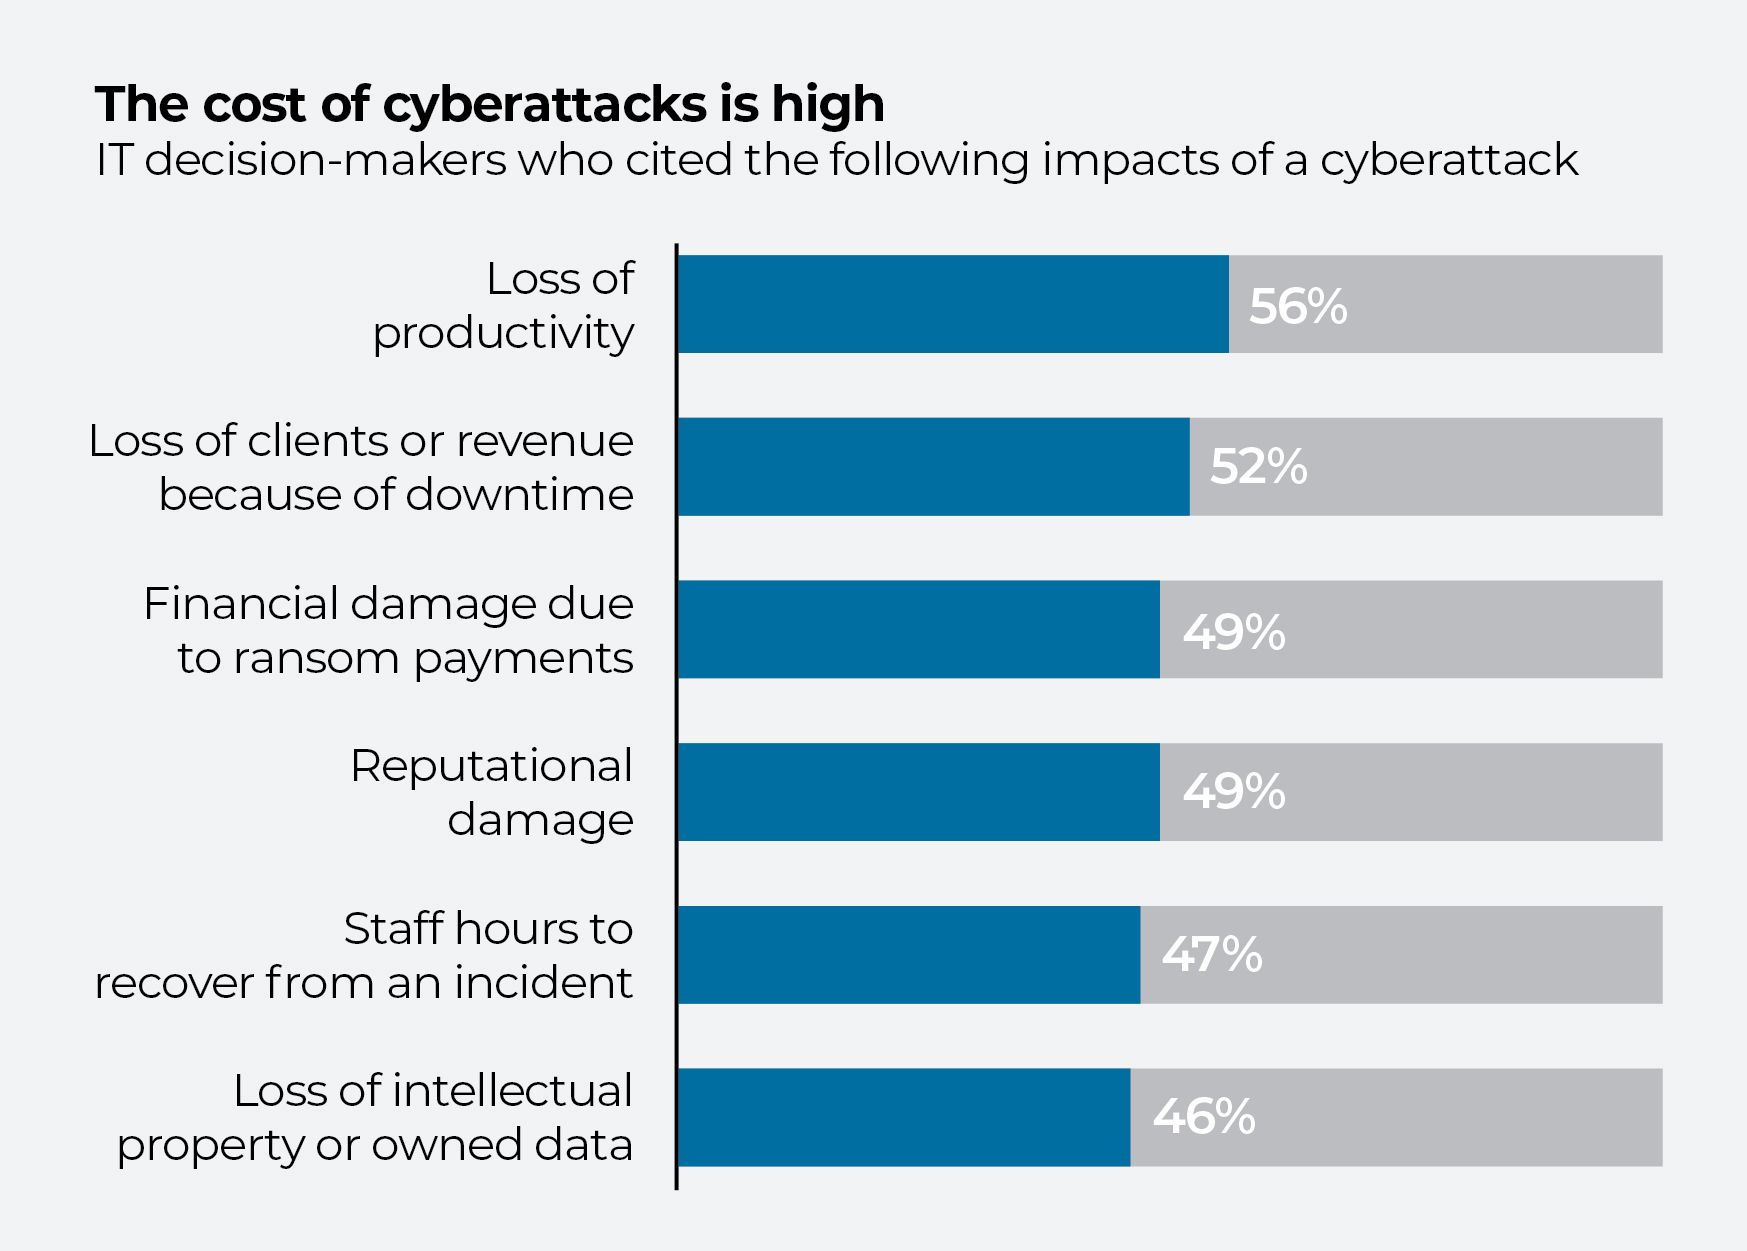
Infatti, il 85% dei dirigenti le cui organizzazioni sono state vittime di attacchi informatici ha convenuto che il costo della ripresa a seguito di un incidente di sicurezza informatica è superiore a quello della sua prevenzione, secondo il sondaggio 2022 condotto da Arlington Research per conto di Tanium su un campione di oltre 250 responsabili delle decisioni in materia di sicurezza informatica. Le aziende oggetto dell’indagine contavano 250 o più dipendenti e operavano in diversi settori nel Regno Unito.
«Molti incidenti di sicurezza con gravi conseguenze avrebbero potuto essere evitati», afferma Oliver Cronk, capo architetto IT presso Tanium. “Si leggono spesso notizie relative ad attacchi sofisticati che sfruttano tecniche quali , vulnerabilità zero-day e , nonché l’intelligenza artificiale; tuttavia, oltre la metà delle violazioni di cui vengo a conoscenza avrebbe potuto essere evitata semplicemente mantenendo standard di base e di igiene informatica .” «La situazione attuale equivale a lasciare la porta d’ingresso e le finestre aperte e a chiuderle a chiave solo dopo che si è verificato un furto».
I grafici riportati di seguito evidenziano le principali sfide che i responsabili IT devono affrontare.
Le minacce alla sicurezza informatica sono in aumento (grazie al lavoro ibrido)
Purtroppo, secondo gli intervistati, il peggio deve ancora arrivare. L’80% dei dirigenti di alto livello intervistati nell’ambito dell’ ritiene che il rischio di minacce informatiche sia in aumento. Si prevede che il 2022 sia l'anno peggiore di sempre per quanto riguarda gli attacchi.
Quasi tre quarti (71%) dei vertici aziendali hanno convenuto che, nell’ambito dell’ambiente di lavoro ibrido , il team di sicurezza informatica della propria organizzazione sta incontrando maggiori difficoltà nel garantire la protezione dalle minacce rispetto a prima della pandemia di COVID-19. Secondo gli intervistati, la maggior parte delle aziende presta maggiore attenzione alla sicurezza fisica piuttosto che alla sicurezza informatica. Tuttavia, i dirigenti sono sottoposti a una forte pressione affinché intensifichino i propri sforzi: secondo quanto riferito, i consigli di amministrazione delle aziende oggetto dell’indagine prestano molta più attenzione alla sicurezza informatica rispetto a quanto facessero prima della pandemia.
Incidenti di sicurezza informatica che “dovevano verificarsi”
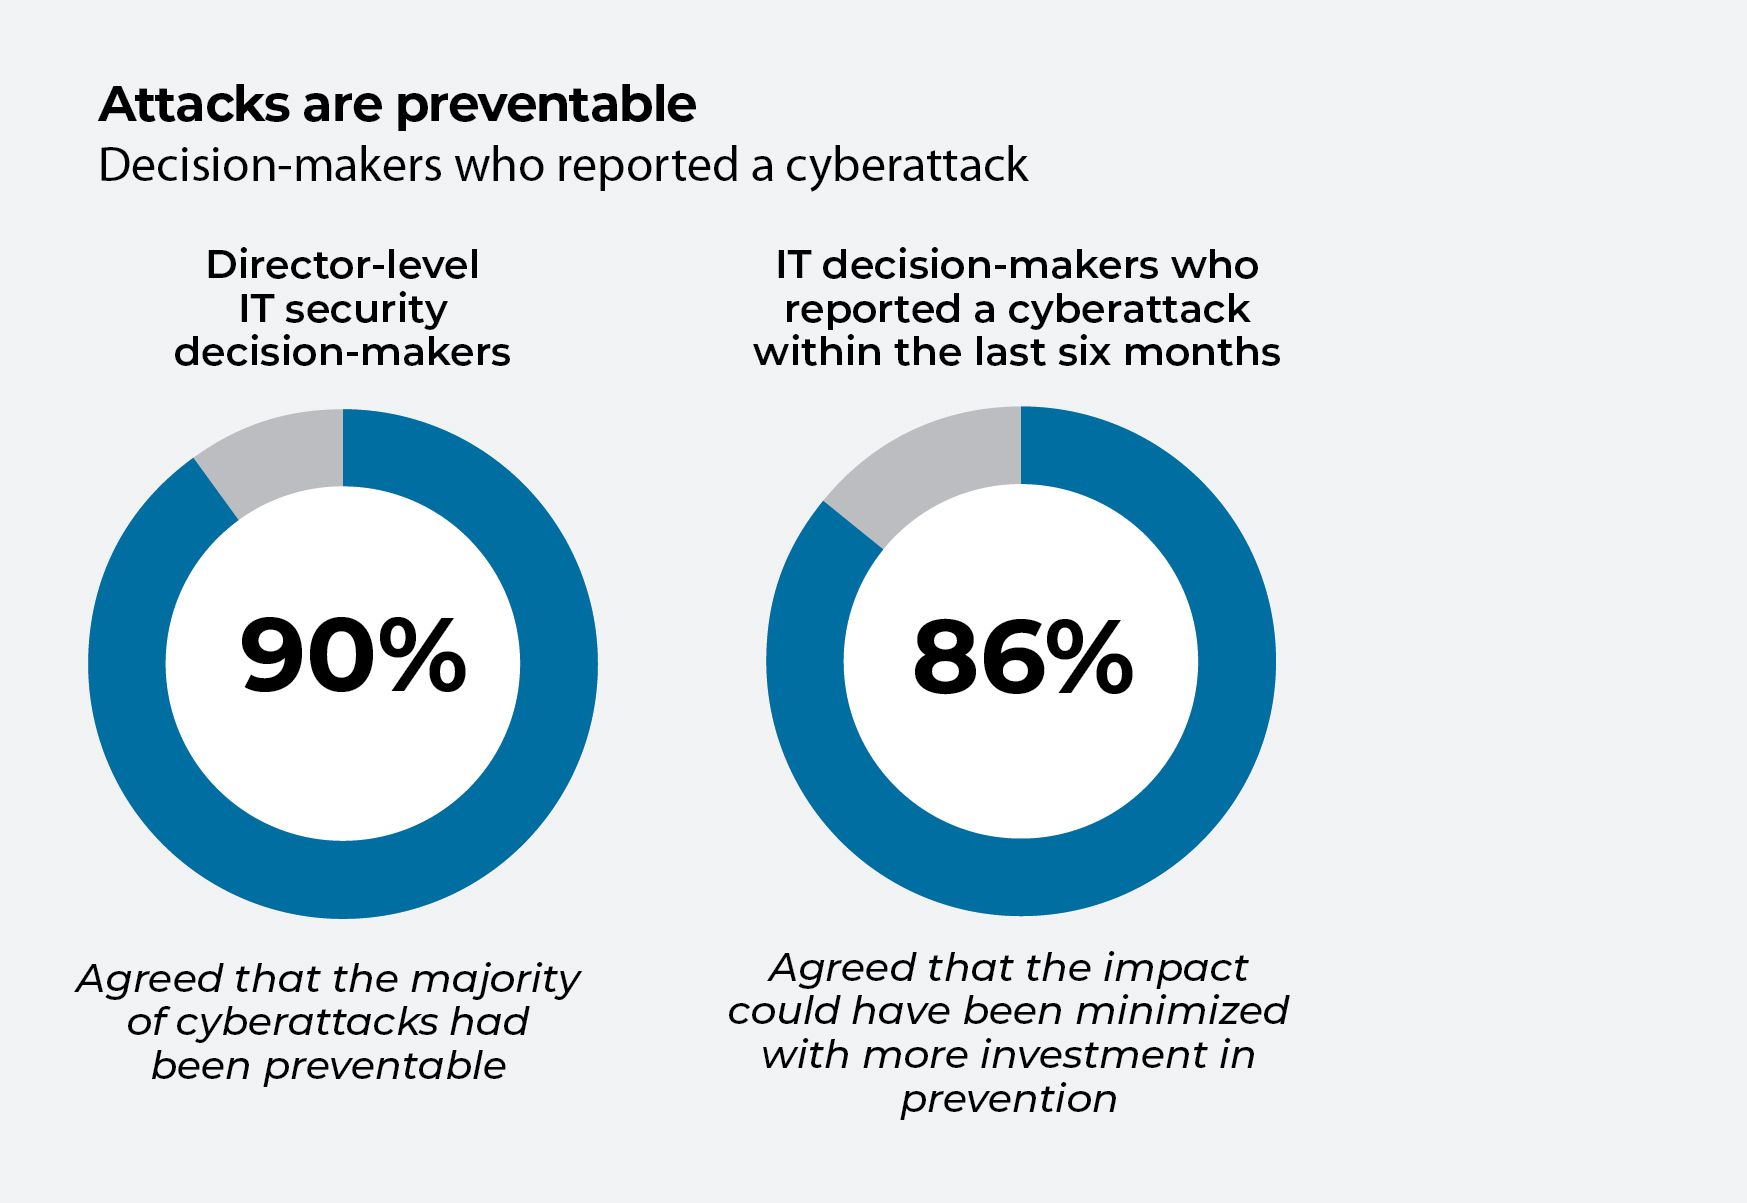
L'indagine ha messo in luce alcune dure realtà riguardo all'atteggiamento delle organizzazioni nei confronti della sicurezza informatica nell'ambito dell' . Tra gli intervistati che avevano subito un attacco informatico negli ultimi sei mesi, il 86% riteneva che i vertici aziendali fossero propensi a investire nella sicurezza informatica solo dopo aver subito un attacco.
E il 75% ha affermato che “era necessario che si verificassero alcuni incidenti di sicurezza informatica” per ottenere maggiori investimenti da parte della dirigenza. È necessario un cambiamento di mentalità all’interno della dirigenza, che potrà essere raggiunto solo se i team IT cercheranno opportunità per ristabilire un sano equilibrio tra misure reattive e preventive.
La “igiene informatica” è fondamentale, affermano le vittime di attacchi informatici
Tra le cause evitabili degli attacchi informatici figurano il clic su un link di phishing o , la mancata protezione con password dei dati sensibili o il lasciare una vulnerabilità in un dispositivo non aggiornato; tutte situazioni che potrebbero essere notevolmente ridotte grazie a una corretta igiene informatica.
Ad esempio, una rete aziendale tipica presenta un’ampia superficie di attacco, che comprende computer, server, database, macchine virtuali, dispositivi mobili, sistemi operativi, applicazioni e strumenti. Se tali risorse non vengono sottoposte a una manutenzione regolare e adeguata, i dati potrebbero andare persi o essere smarriti, il software potrebbe non ricevere le patch necessarie e i privilegi degli utenti potrebbero diventare obsoleti.
La dotazione di personale è un fattore fondamentale nella prevenzione. La metà degli intervistati ha convenuto che non disponeva di personale né di risorse sufficienti per investire adeguatamente in misure di sicurezza preventive. Le organizzazioni del settore pubblico hanno registrato il divario più elevato in termini di personale disponibile per dedicarsi in misura adeguata alle misure preventive in materia di sicurezza informatica (60%), seguite dalle organizzazioni dei settori tecnologico e delle telecomunicazioni (54%), sanitario (52%) e dell’istruzione (52%).
La "cyberigiene" garantisce notevoli vantaggi
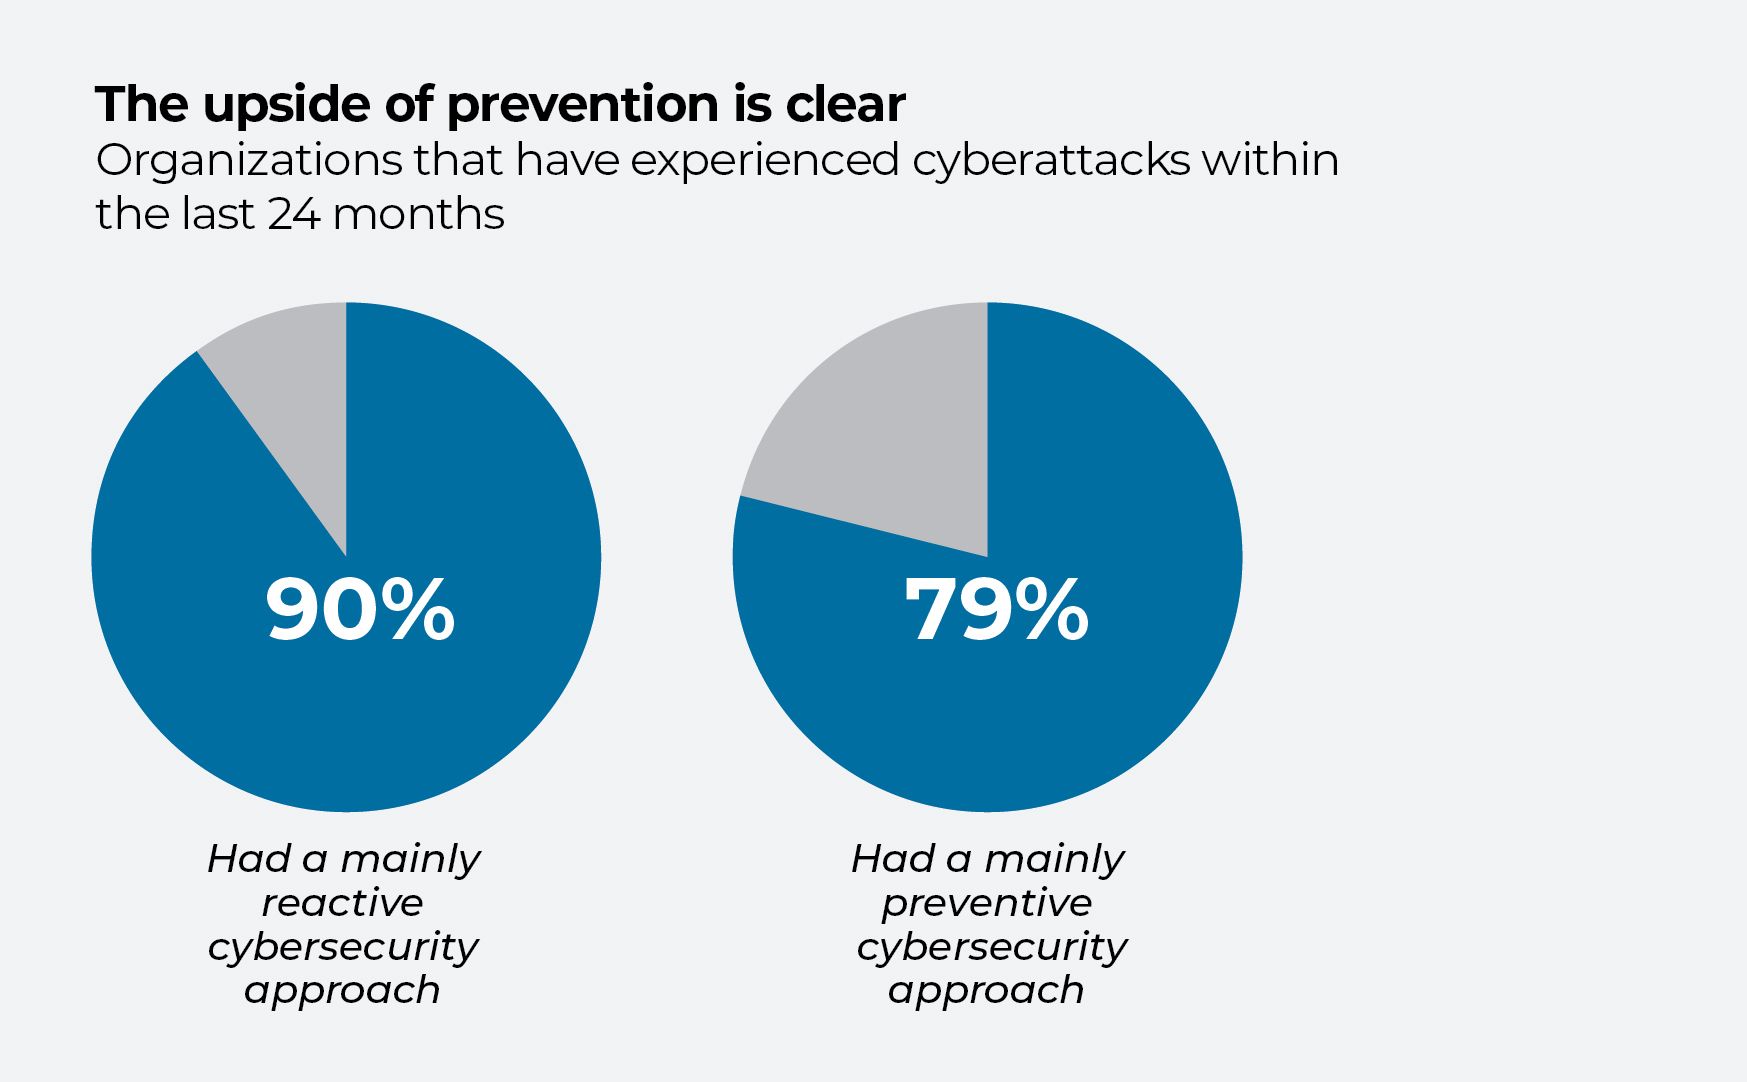
Dall’indagine è emerso che le organizzazioni che avevano adottato un approccio prevalentemente preventivo alla sicurezza informatica erano significativamente meno soggette a subire un attacco informatico o una violazione dei dati negli ultimi 24 mesi.
Non c’è da stupirsi che quasi sette intervistati su 10 ritengano che un approccio prevalentemente preventivo alla sicurezza informatica sia la soluzione migliore (68%). Le organizzazioni di maggiori dimensioni erano più propense ad adottare un approccio preventivo: il 70% delle organizzazioni con 500 o più dipendenti ha indicato la prevenzione come propria preferenza, contro il 60% di quelle con un numero di dipendenti compreso tra 250 e
499 .
Risk valutazioni, individuazione delle minacce e altri investimenti oculati
Il sondaggio rivela altre buone notizie. «L’evoluzione degli strumenti di analisi dei rischi sta rendendo più facile prevenire le minacce informatiche», ha affermato il 81% degli intervistati. Risk La valutazione del rischio ( ) e la ricerca delle minacce (), nonché gli strumenti per la gestione delle minacce ( ), rappresentano ulteriori settori promettenti in cui investire.
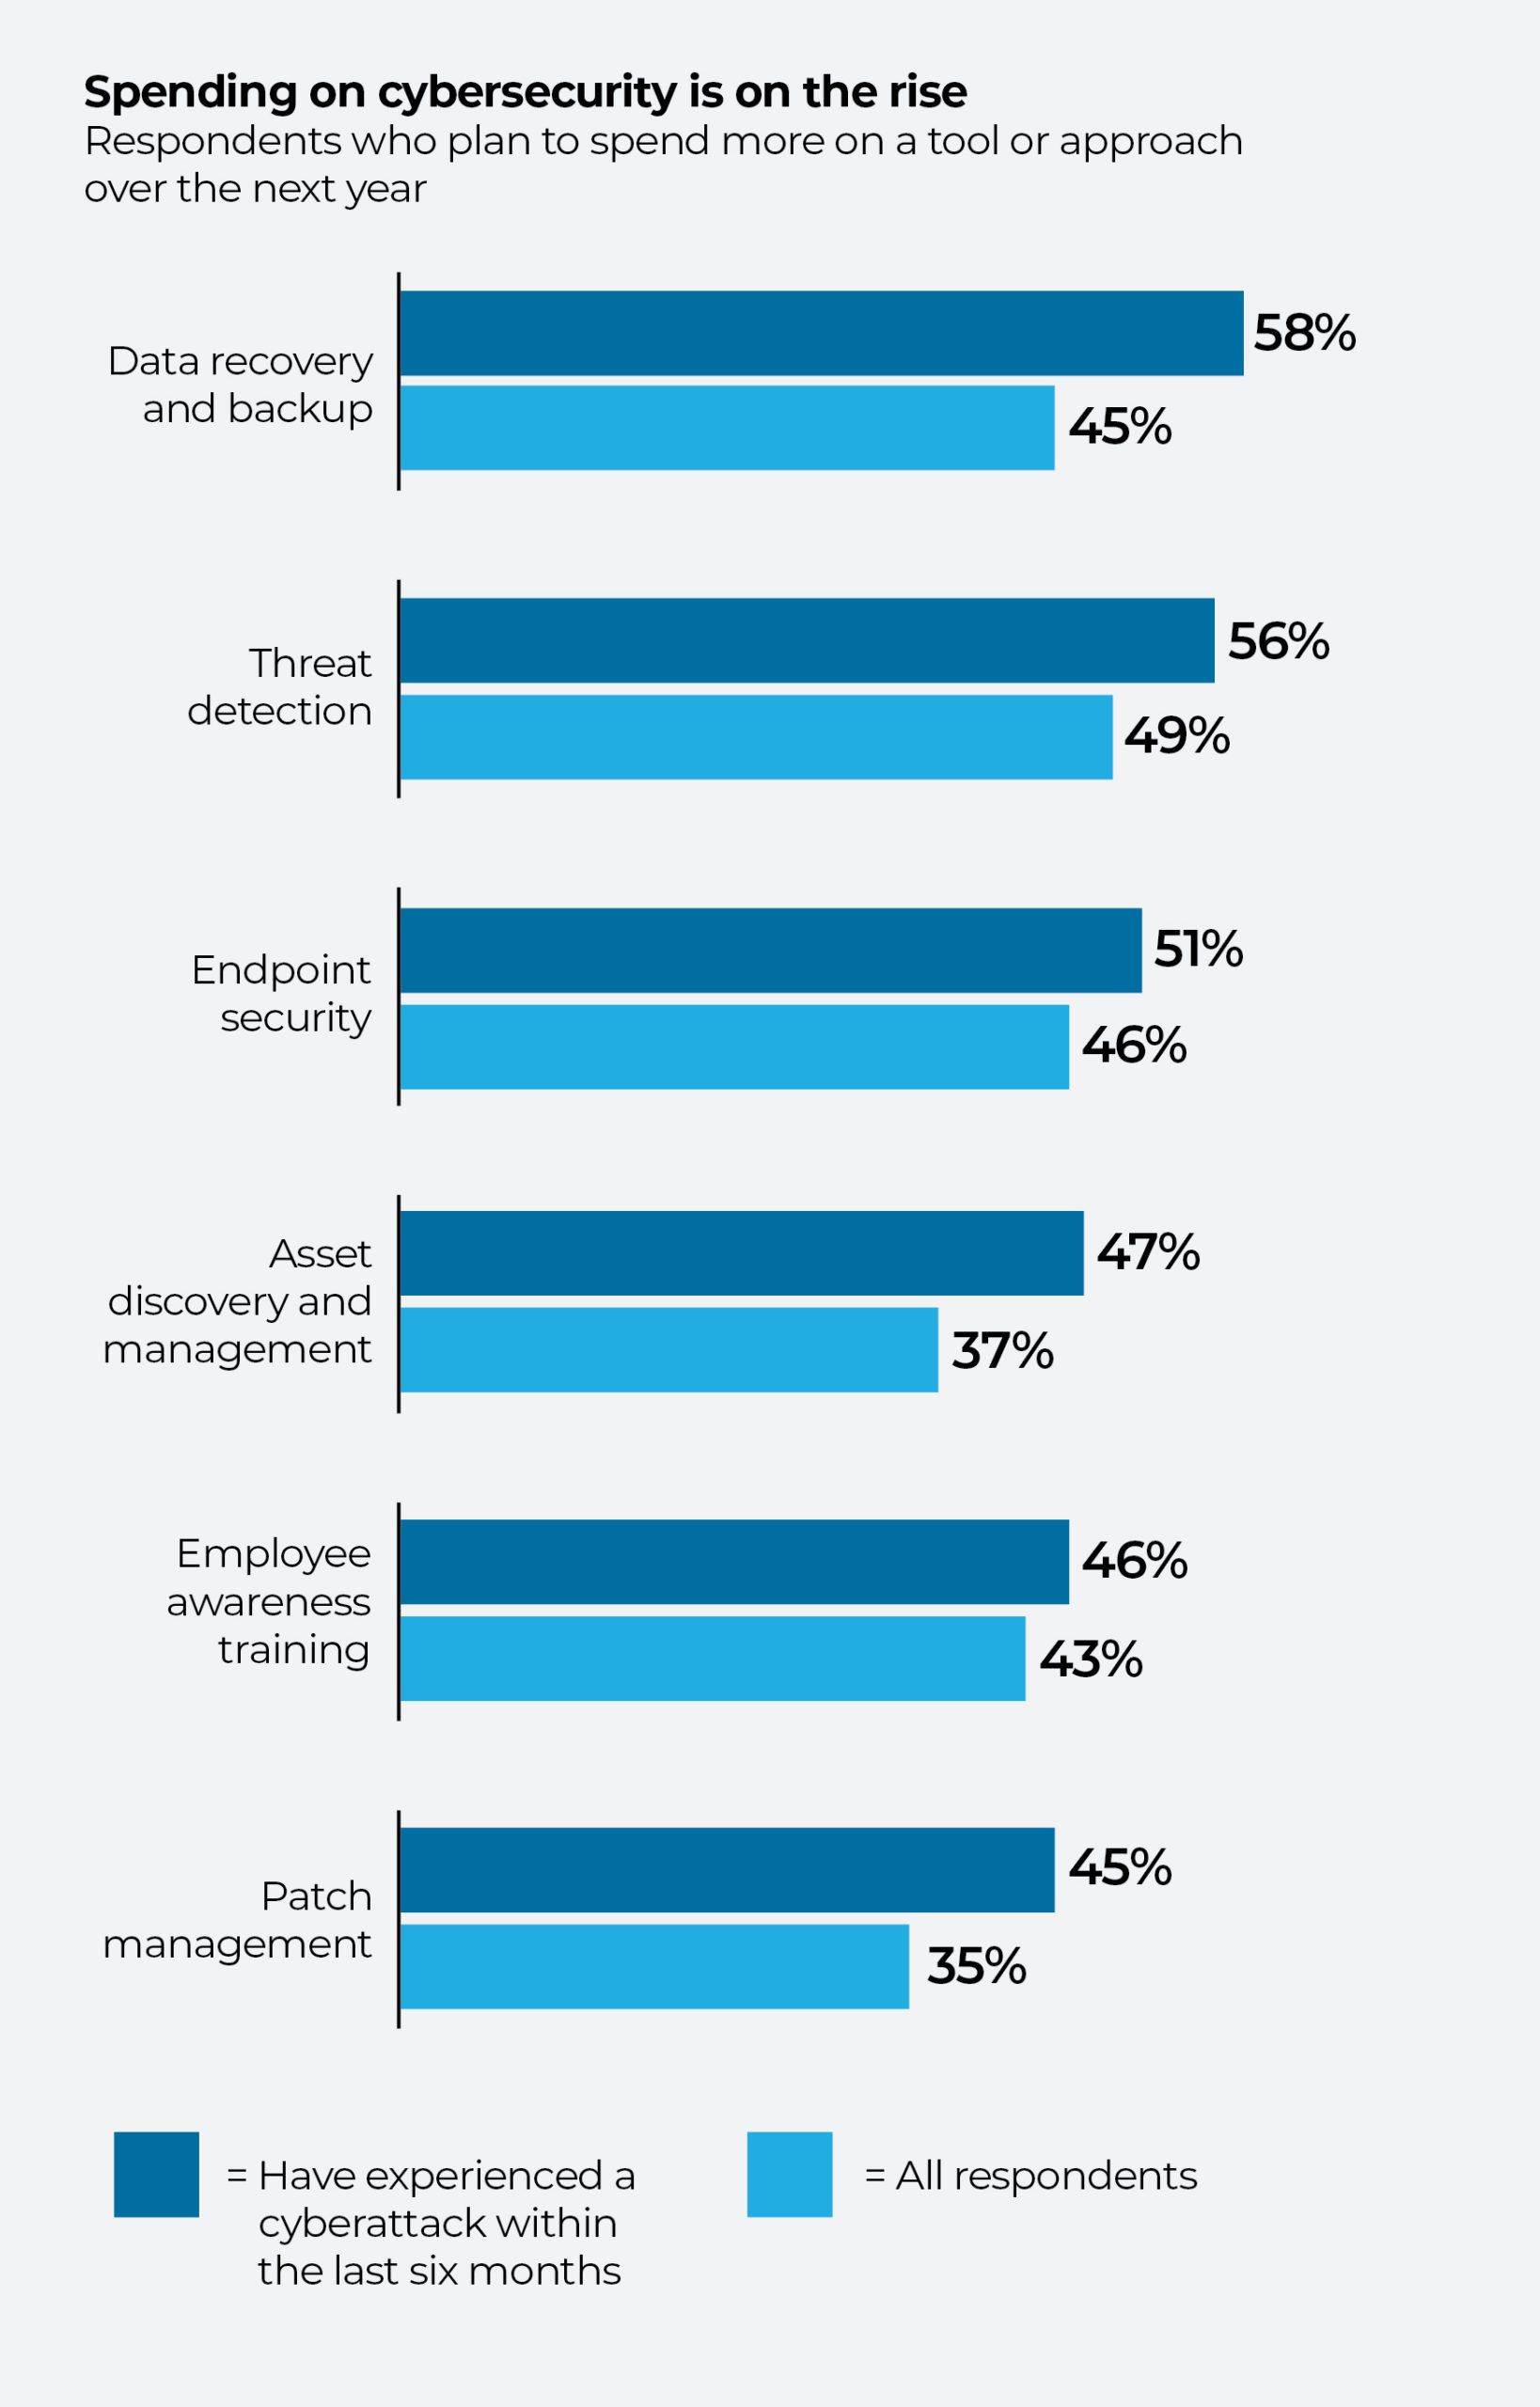
Ciononostante, spesso le organizzazioni aumentano la spesa per strumenti e strategie di sicurezza informatica solo a seguito di un attacco informatico. Coloro che hanno subito un attacco informatico negli ultimi sei mesi sono più propensi rispetto alla media ad aumentare la propria spesa per gli strumenti e le strategie sopra elencati nel corso del prossimo anno fiscale.
Considerata la psicologia umana, l’ultima constatazione — secondo cui i leader troppo spesso provvedono a mettere ordine nella propria sicurezza solo dopo che questa è stata compromessa — è la meno sorprendente di tutte. Si tratta tuttavia di un approccio reattivo molto diffuso, che si può facilmente evitare adottando misure preventive più efficaci.