Conosci il tuo punteggio di rischio?
Valuta i tuoi endpoint rispetto a più metriche di rischio: vulnerabilità, minacce, conformità, stato delle patch, aggiornamenti software e suscettibilità a modelli di violazione su larga scala.
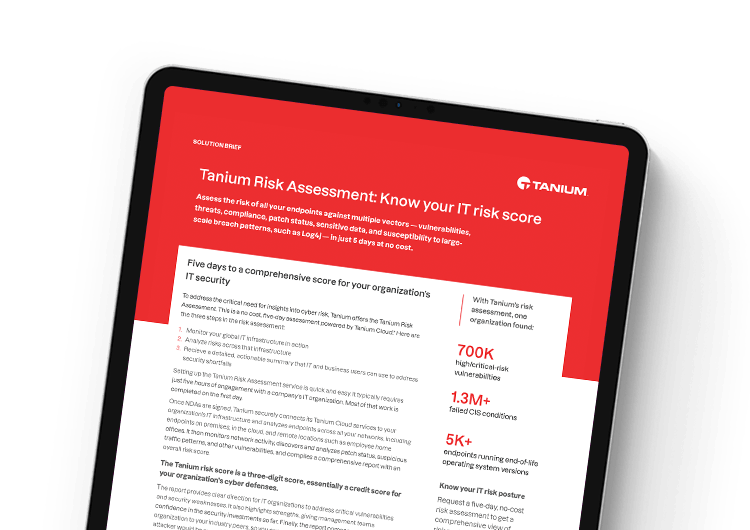
Tanium Risk Assessment ha aiutato un'organizzazione a trovare
endpoint con versioni del sistema operativo obsoleti e fuori supporto.
endpoint con AV non in esecuzione.
endpoint esposti a vulnerabilità sfruttabili
endpoint rimasti accesi per 30+ giorni
endpoint con collisione di hostname
vulnerabilità ad alto e critico rischio
condizioni di conformità alla policy di sistema CIS non soddisfatte
La gestione proattiva del rischio inizia con una visione completa della situazione di rischio
La valutazione del rischio fornisce un punteggio dinamico per ogni dispositivo endpoint rispetto a molteplici metriche di rischio. La valutazione include inoltre lo stato dettagliato di diverse metriche di sicurezza, operazioni e minacce emergenti, nonché il confronto tra l'organizzazione e altre organizzazioni dello stesso settore.
Analisi delle metriche di rischio
Comprendi la tua postura di rischio analizzando le vulnerabilità del sistema, la conformità del sistema, la valutazione del movimento laterale, i protocolli di sicurezza del trasporto non sicuri e la crittografia e l'autenticazione reciproca.
Controlli compensativi & criticità degli endpoint
Scopri e misura gli endpoint privi di controlli di sicurezza comuni, hardening degli endpoint, antivirus/antimalware e altro ancora. Comprendi il livello di criticità assegnato alle risorse nell’ambito della valutazione.
Metriche dell’igiene informatica
Rispondi a domande di base sull’inventario degli asset, sullo stato delle patch e sull’esposizione al rischio di vulnerabilità. Scopri quali applicazioni sono in esecuzione nel tuo ambiente e quali software non stai effettivamente utilizzando.
Metriche operative IT
Esplora i tempi medi per distribuire patch e aggiornamenti software. Identifica quanti endpoint organizzativi sono stati online troppo a lungo o funzionano senza memoria, CPU e spazio su disco sufficienti.
Metriche delle minacce emergenti
Identifica se i tuoi sistemi sono interessati da importanti minacce emergenti e problemi operativi di ampio impatto.
Il tempo medio di inattività causato da un attacco ransomware è di 24 giorni
Gli attacchi contro infrastrutture critiche, aziende private e pubbliche amministrazioni stanno diventando sempre più frequenti e pervasivi. Con Tanium, puoi gestire questa minaccia comprendendo la tua reale esposizione e dando priorità alle azioni correttive con il massimo impatto.
era il riscatto medio pagato per ransomware in 2024, con un costo medio 2025 previsto tra $5,5 e $6 milioni
delle vulnerabilità sono state classificate come di gravità alta o critica in 2024
aumento delle vulnerabilità sfruttabili in 2024
il MTTR per le vulnerabilità critiche in 2024
Inizia il tuo risk assessment
Il tuo report sul rischio personalizzato include il tuo punteggio di rischio, il piano di implementazione proposto, l'inventario degli asset, l'analisi delle metriche di rischio, l'analisi delle vulnerabilità sfruttabili e altro ancora.

Iscriviti
Un Solution Engineer di Tanium ti contatterà.

Utilizza il nostro agente leggero
Inizia a valutare la tua posizione di rischio complessiva tra tutti gli endpoint.

Inizia la raccolta dati
Il nostro Solution Engineer raccoglierà i metadati necessari per il report di valutazione del rischio.

Ricevi il report finale
Esamina le raccomandazioni prioritarie per contribuire a ridurre ed eliminare i fattori che contribuiscono al rischio.

