Mentre il mondo si prepara ad affrontare attacchi informatici di tipo “ ” provenienti dalla Russia in risposta alle sanzioni occidentali, la necessità di una comunicazione efficace tra i responsabili della sicurezza aziendale e i dirigenti ai quali fanno capo non è mai stata così urgente.
Ma a parole è più facile che nei fatti. In un nuovo rapporto pubblicato da Harvard Business Review Analytic Services, in collaborazione con l’ Tanium, un terzo degli intervistati afferma che i propri dirigenti di alto livello ricevono solo aggiornamenti sporadici dai responsabili della sicurezza su questioni quali il monitoraggio dei dati sensibili e la protezione dei dati.
A causa di un ambiente informatico complesso e in rapida evoluzione, la sicurezza informatica non è mai stata così complessa. E la situazione è stata aggravata da strumenti che non tengono conto dell’analisi dei rischi e delle prestazioni in materia di sicurezza, secondo quanto riportato dal rapporto dell’HBR.
Ciò implica due cose: i professionisti della sicurezza informatica faticano a spiegare i rischi informatici in un linguaggio comprensibile ai dirigenti aziendali e ai consigli di amministrazione. A loro volta, i dirigenti aziendali e i membri dei consigli di amministrazione non ricevono le informazioni necessarie per compiere scelte oculate in materia di rischi di rete e resilienza aziendale.
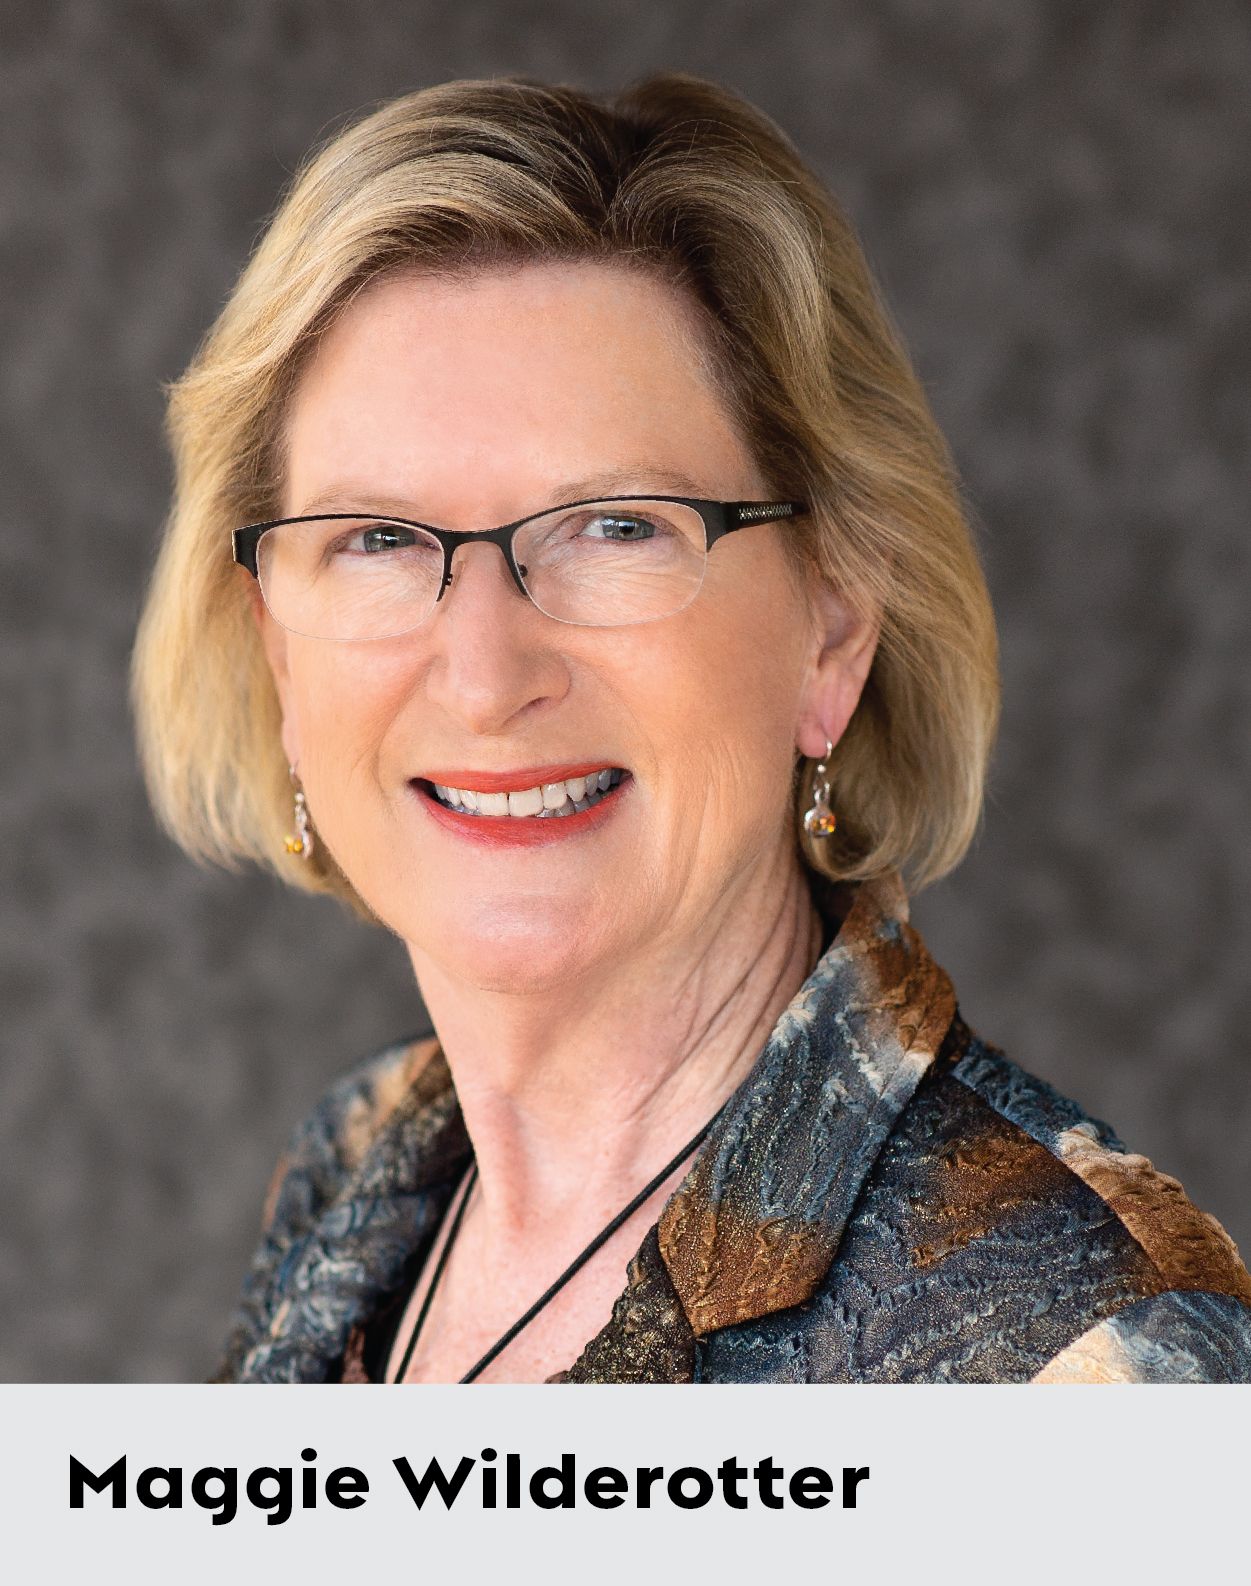
Data l’urgenza che entrambe le parti coinvolte in questa questione trovino un punto d’incontro, Endpoint ha deciso di riproporre un’importante conversazione che abbiamo avuto la scorsa primavera con Maggie Wilderotter. si occupa da molto tempo di tali tematiche ai vertici aziendali e nelle sale del consiglio di amministrazione, in qualità di ex CEO della società di telecomunicazioni Frontier Communications, membro della Commissione per il potenziamento della sicurezza informatica nazionale istituita dal presidente Barack Obama e una delle “50 donne più influenti nel mondo degli affari secondo la rivista Fortune — un riconoscimento che le è stato conferito per ben quattro volte. Ha inoltre ricoperto la carica di membro
in oltre 32 consigli di amministrazione del settore pubblico e privato, il primo dei quali
quando aveva 28 anni.
In questa sede, l’autrice affronta le sfide aziendali poste dalle minacce informatiche, la necessità di controlli regolari — e frequenti — in materia di sicurezza informatica e l’importanza della collaborazione tra settore pubblico e privato.
(La seguente intervista è stata pubblicata su maggio 2021.)
Quale ruolo dovrebbero svolgere i consigli di amministrazione nella gestione delle minacce informatiche?
I consigli di amministrazione devono svolgere un ruolo attivo. Parte del lavoro del consiglio di amministrazione consiste nell’assicurarsi che i rischi vengano mitigati e che si comprenda quali siano i principali rischi dell’azienda. Dobbiamo comprendere quali misure stia adottando l'azienda per gestire tale rischio.
«. Parte del lavoro di un consiglio di amministrazione consiste nel garantire la mitigazione dei rischi.»
E dobbiamo garantire che la governance e la trasparenza rispondano alle esigenze non solo degli azionisti della società, ma anche dei suoi stakeholder. Ciò comprende i suoi clienti, gli enti governativi con cui intrattiene rapporti e altre imprese che fanno affidamento sull’azienda nella propria catena di approvvigionamento.
Ad esempio, presiedo tre comitati di revisione contabile di società quotate in borsa. Siamo incaricati della supervisione dei rischi per conto del consiglio di amministrazione, al quale spetta la responsabilità finale in materia. Alcuni consigli di amministrazione di società quotate in borsa dispongono effettivamente di un comitato per le tecnologie informatiche. "Cyber" è una revisione che effettuiamo ogni trimestre a livello di comitato di revisione contabile, mentre una volta all'anno approfondiamo la questione con il consiglio di amministrazione. Ma gran parte di ciò si basa su ciò che sappiamo, non su ciò che non sappiamo.
Quali sono le sfide legate alla supervisione in materia di sicurezza?
Abbiamo ancora a che fare con numerose reti di vecchia generazione. I processi e le capacità di tali reti non consentono necessariamente di contrastare la sofisticatezza degli attacchi informatici odierni. La trasformazione di tali reti richiede tempo, impegno, denaro e
altre risorse.
Pertanto, credo che tutti si trovino più a dover recuperare terreno che a stare al passo con gli sviluppi. E quando si tratta di sistemi legacy, si riscontra una forte riluttanza persino a intervenire su di essi, poiché le organizzazioni non vogliono subire tempi di inattività o perché si tratta di un’operazione costosa. Ma non resta che stringere i denti e farlo.
«. Se dovesse verificarsi un evento, come una violazione o un’altra attività dolosa, è necessario disporre di un sistema in grado di fornire dati concreti che consentano di agire rapidamente.»
Ciò che è accaduto nel corso del tempo è che, quando viene scoperta una nuova vulnerabilità informatica, le aziende finiscono per acquistare una soluzione puntuale invece di optare per un’ e che preveda l’utilizzo di una piattaforma in grado di essere ampliata per risolvere il problema. Pertanto, con il passare del tempo, le aziende si ritrovano con numerose soluzioni puntuali, nessuna delle quali è integrata né comunica con le altre.
I CTO delle aziende, i vostri CIO e i vostri CISO, hanno scelto queste soluzioni e le hanno implementate. Col passare del tempo, poi, le aziende si rendono conto che, se le soluzioni non sono integrate correttamente, in realtà non sono protette. Data l’ampia gamma di soluzioni specifiche , i leader del settore tecnologico non sono propensi a sostituirle a causa degli investimenti effettuati per installarle e utilizzarle nei propri sistemi.
Inoltre, ciò farebbe apparire tali dirigenti meno competenti nelle loro decisioni, proprio per aver adottato, in primo luogo, queste soluzioni puntuali. La durata del mandato dei CIO e dei CISO è già breve nelle grandi imprese. Pertanto, ci si trova costretti a “accontentarsi” di una serie di soluzioni non del tutto adeguate.
In che modo un’azienda può risolvere questo problema?
La soluzione consiste nel fare in modo che i vertici aziendali — tra cui l’ CEOe, il CFO e il COO — nonché il consiglio di amministrazione siano pronti a autorizzare la sostituzione di queste soluzioni puntuali con piattaforme che possano essere integrate con diverse soluzioni applicative pienamente interconnesse.
Inoltre, queste piattaforme possono garantire collegamenti orizzontali tra tutti gli aspetti dell’azienda per garantire la visibilità, i test di vulnerabilità e — come misura di difesa fondamentale — l’isolamento nel caso in cui si verifichi un incidente. E se dovesse verificarsi un evento, come una violazione o un’altra attività dolosa, è necessario disporre di un sistema in grado di fornire dati concreti che Le consentano di agire rapidamente. Gli attacchi continueranno a evolversi e a diventare sempre più sofisticati. Il costo della violazione subita dalla Colonial Pipeline è stato pari a 44 milioni di dollari, una cifra significativa ma inferiore al costo medio di 200 milioni di dollari registrato per le violazioni subite dalle grandi imprese.
[Legga anche: Come reagire a una violazione dei dati]
Oggi i consigli di amministrazione sono alla ricerca di competenze in materia di sicurezza informatica e tecnologia e, qualora non ne dispongano direttamente, si rivolgono a consulenti esterni, partnership di settore e think tank per approfondire le proprie conoscenze.
Il governo federale ha fatto abbastanza per far comprendere alle imprese la gravità della minaccia e per offrire loro il sostegno di cui hanno bisogno?
Una delle cose che il governo non ha fatto, e che a mio avviso il settore privato apprezzerebbe moltissimo, è considerare i crimini informatici come un atto di guerra
.
«. Si tratta di atti di guerra.» Questi attacchi equivalgono al tentativo di una nazione di distruggere l’economia di un’altra nazione.”
Cosa intendo dire? L'evento scatenante di tutto ciò è stato l'attacco alla Sony da parte della Corea del Nord. [Nel 2014, la Corea del Nord ha violato il sistema informatico aziendale della Sony Pictures dopo che lo studio aveva distribuito un film con Seth Rogen che parodiava il leader nordcoreano, Kim Jong-un.]
Stiamo assistendo attualmente a casi in cui soggetti stranieri utilizzano il ransomware per bloccare le risorse aziendali. Si tratta di atti di guerra . Tali attacchi equivalgono al tentativo di una nazione di distruggere l’economia di un’altra nazione.
Chi, all’interno del governo, dovrebbe assumersi la responsabilità di ciò?
Esistono numerose agenzie governative che hanno una certa responsabilità in materia di sicurezza informatica, ma sarebbe opportuno mettere in atto un piano o un programma più coerent
. È davvero necessaria una collaborazione più proattiva tra il settore pubblico e quello privato. Ho gestito un’azienda di telecomunicazioni per 12 anni. Il settore delle telecomunicazioni è soggetto a una forte regolamentazione.
Il settore detiene molte informazioni relative alle comunicazioni personali di numerose persone. L'autorità di regolamentazione di riferimento è la FCC, che vanta un eccellente track record in materia di tutela dei consumatori. L’altro settore soggetto a una rigorosa vigilanza normativa in materia di sicurezza informatica è quello finanziario, che comprende banche di grandi dimensioni e banche regionali.
[Read also: Cybersecurity trends to watch in 2022]
Esistono quindi delle buone pratiche da utilizzare come punto di partenza per i partenariati pubblico-privati, al fine di mettere in atto le capacità necessarie per la sicurezza informatica e garantire che tali capacità siano condivise con le catene di fornitura di software " ", che sono distribuite in tutto il mondo e non sempre dispongono di sistemi di sicurezza particolarmente sofisticati. Ciò contribuirebbe in modo significativo a migliorare la protezione e l'individuazione.

