Argomento
Notizie tecnologiche
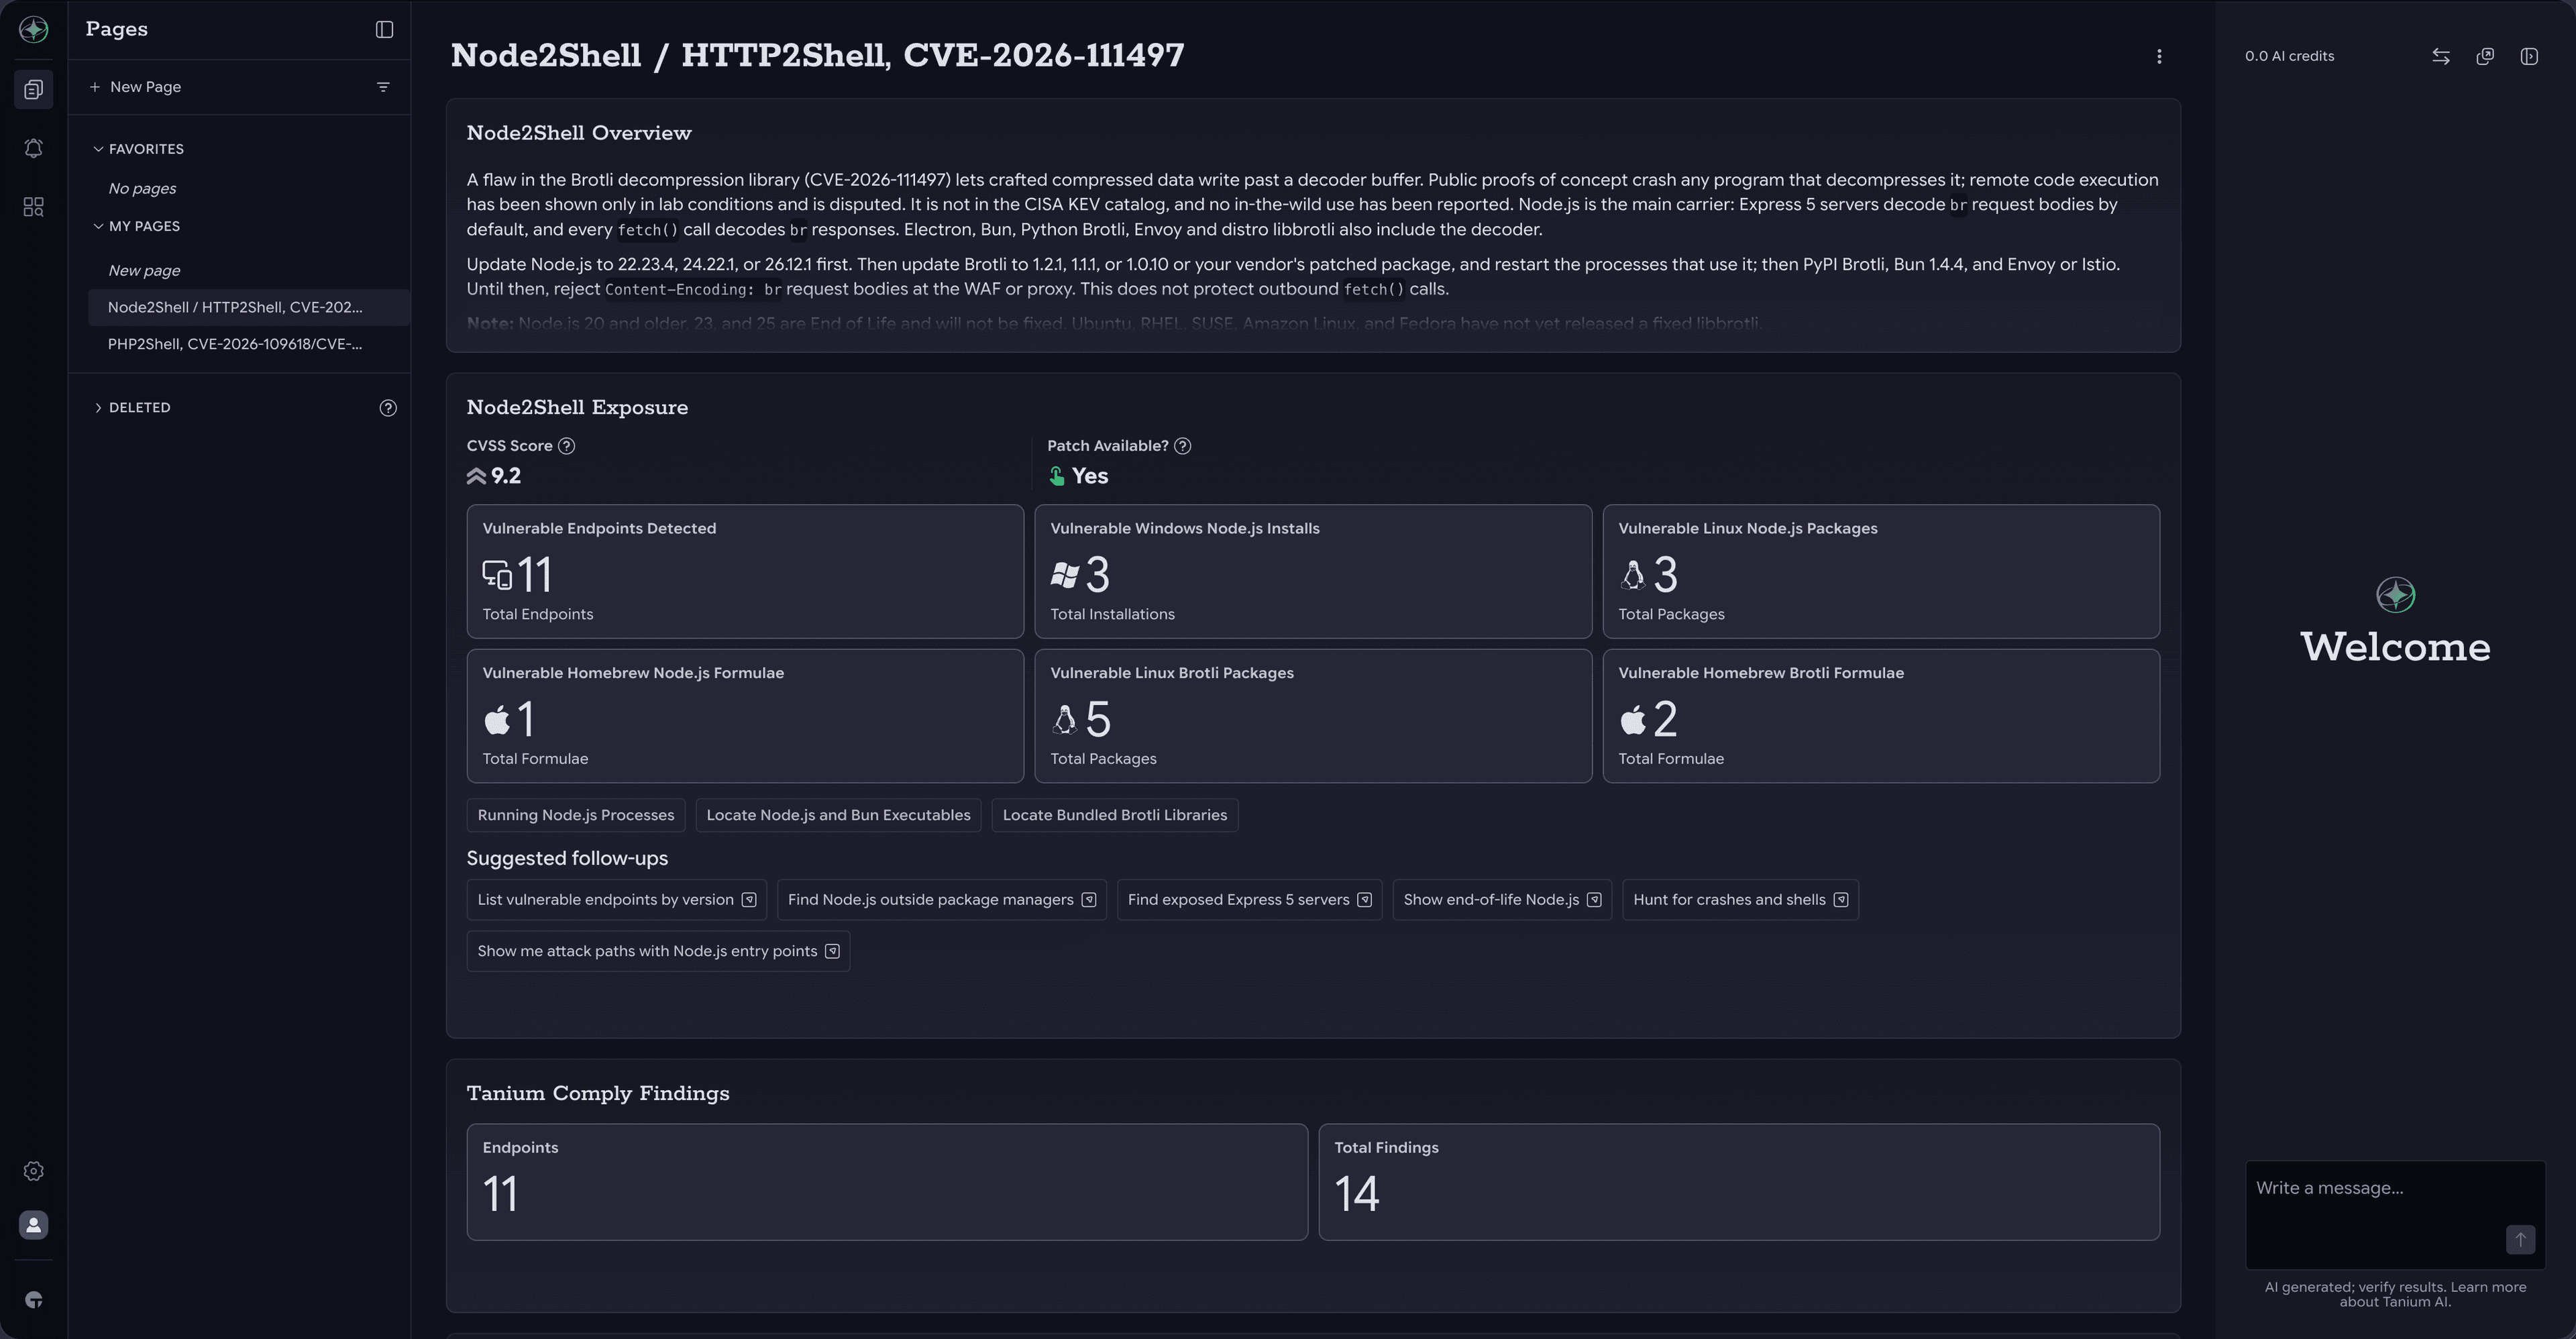
HTTP2Shell: Individuare e correggere le copie vulnerabili di Brotli con Tanium
Una vulnerabilità critica nel decodificatore Brotli Googledi (CVSS 9,2) può consentire a un aggressore remoto di causare il crash o di assumere il controllo delle applicazioni che decomprimono dati Brotli. Aggiornino subito Node.js, Python Brotli e Bun.
eMudhra CA Compromise: individuate e risolvete le vostre vulnerabilità con Tanium
È possibile calcolare le chiavi private di otto autorità di certificazione intermedie eMudhra a partire dai relativi certificati pubblici. I browser li bloccano una volta aggiornati; la maggior parte degli altri programmi richiede un aggiornamento dell’archivio di certificati attendibili.
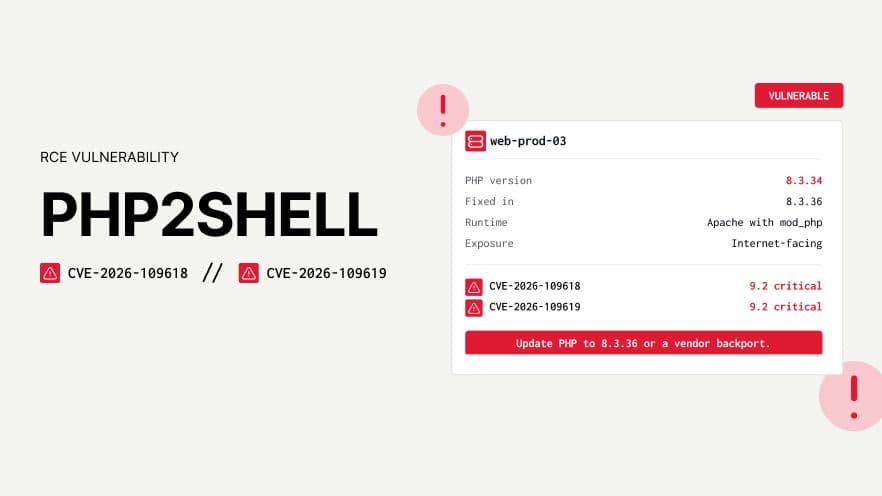
PHP2Shell: Risposta ai punti CVE-2026-109618 e CVE-2026-109619
Due vulnerabilità critiche nel codice sorgente di PHP (CVSS 9,2) consentono a un malintenzionato non autenticato di eseguire codice tramite una richiesta web appositamente manipolata. Patch ai numeri 8,5,12, 8,4,27, 8,3,36 o 8,2,35 adesso.
L'elaborazione AI è appena diventata un problema legato agli endpoint
Ciò significa che il supercomputer si sta trasformando in una workstation, mentre la workstation sta diventando qualcosa che il reparto IT non ha mai dovuto gestire prima d’ora.
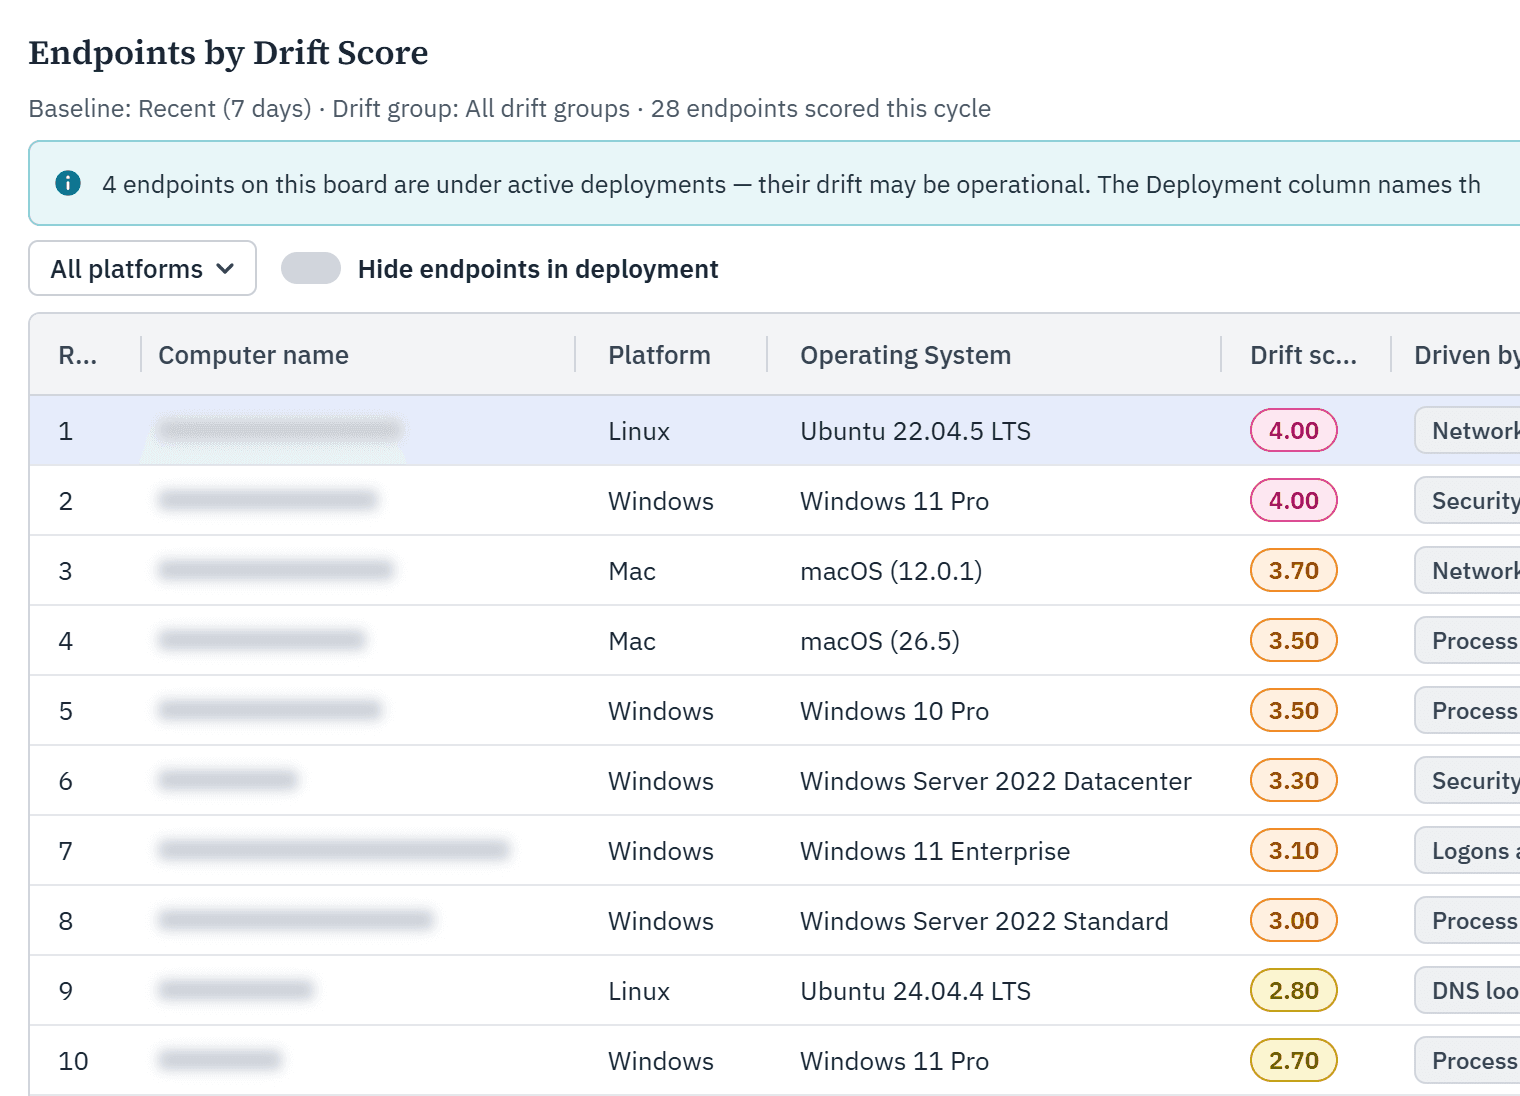
Notate quando un dispositivo smette di comportarsi come al solito: vi presentiamo Endpoint Drift
Gli aggressori che utilizzano credenziali rubate e i vostri stessi strumenti di amministrazione non attiveranno alcuna regola: Endpoint Drift rileva comunque quando un dispositivo smette di comportarsi come al solito.
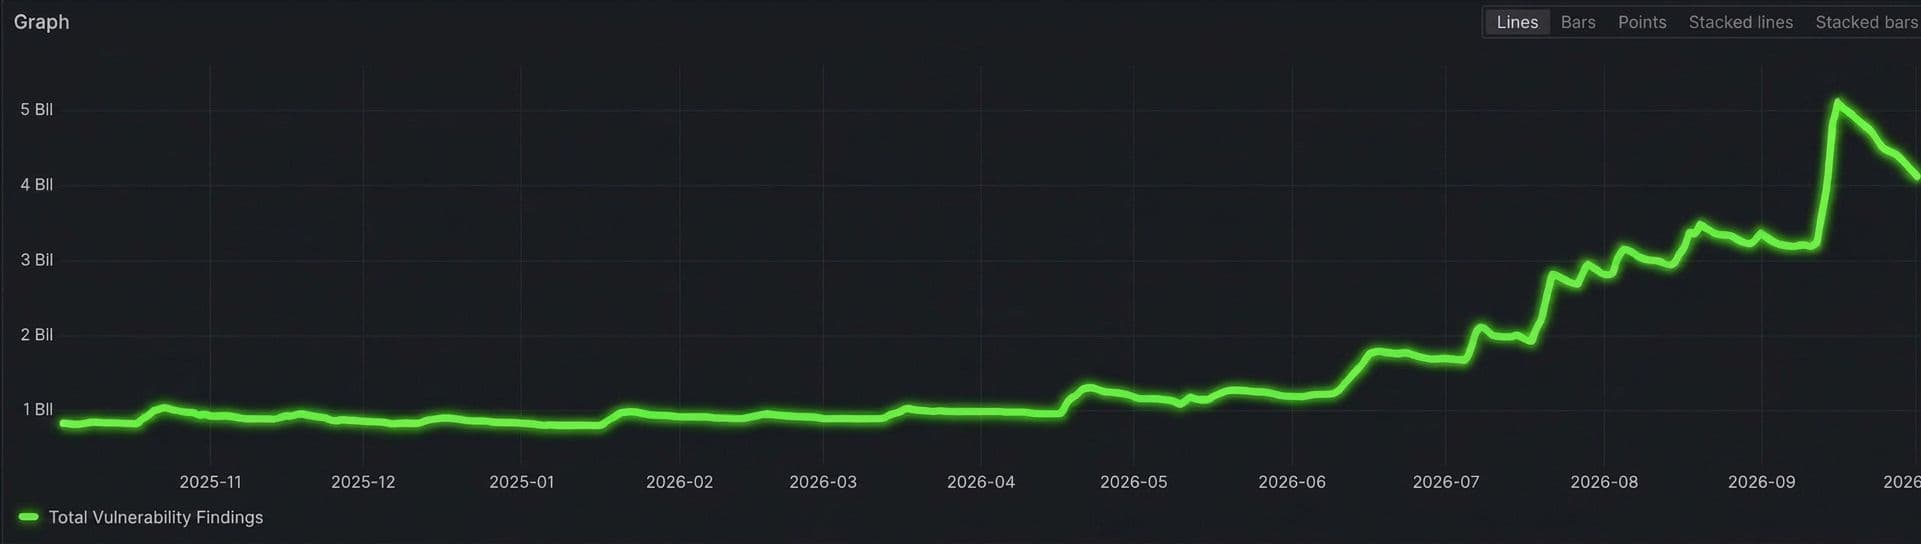
L'intelligenza artificiale sta accelerando l'individuazione delle vulnerabilità. Tanium Vi aiuta a stare al passo.
Il numero giornaliero di vulnerabilità individuate negli ambienti dei clienti di Tanium è balzato da circa 1 miliardo prima della metà delgiugno 2026 a ben 6 miliardi nel mese di settembre. Ecco quali sono i fattori alla base di questa impennata e come stare al passo con essa.
L'intelligenza artificiale sta accelerando il vostro ambiente. Il nostro connettore non resta indietro: la prossima evoluzione del Service Graph Connector per Tanium e ServiceNow
Service Graph Connector per Tanium Atlas, ora disponibile al pubblico ServiceNow nell’ Store, utilizza la sincronizzazione delta per mantenere aggiornato il Suo CMDB .
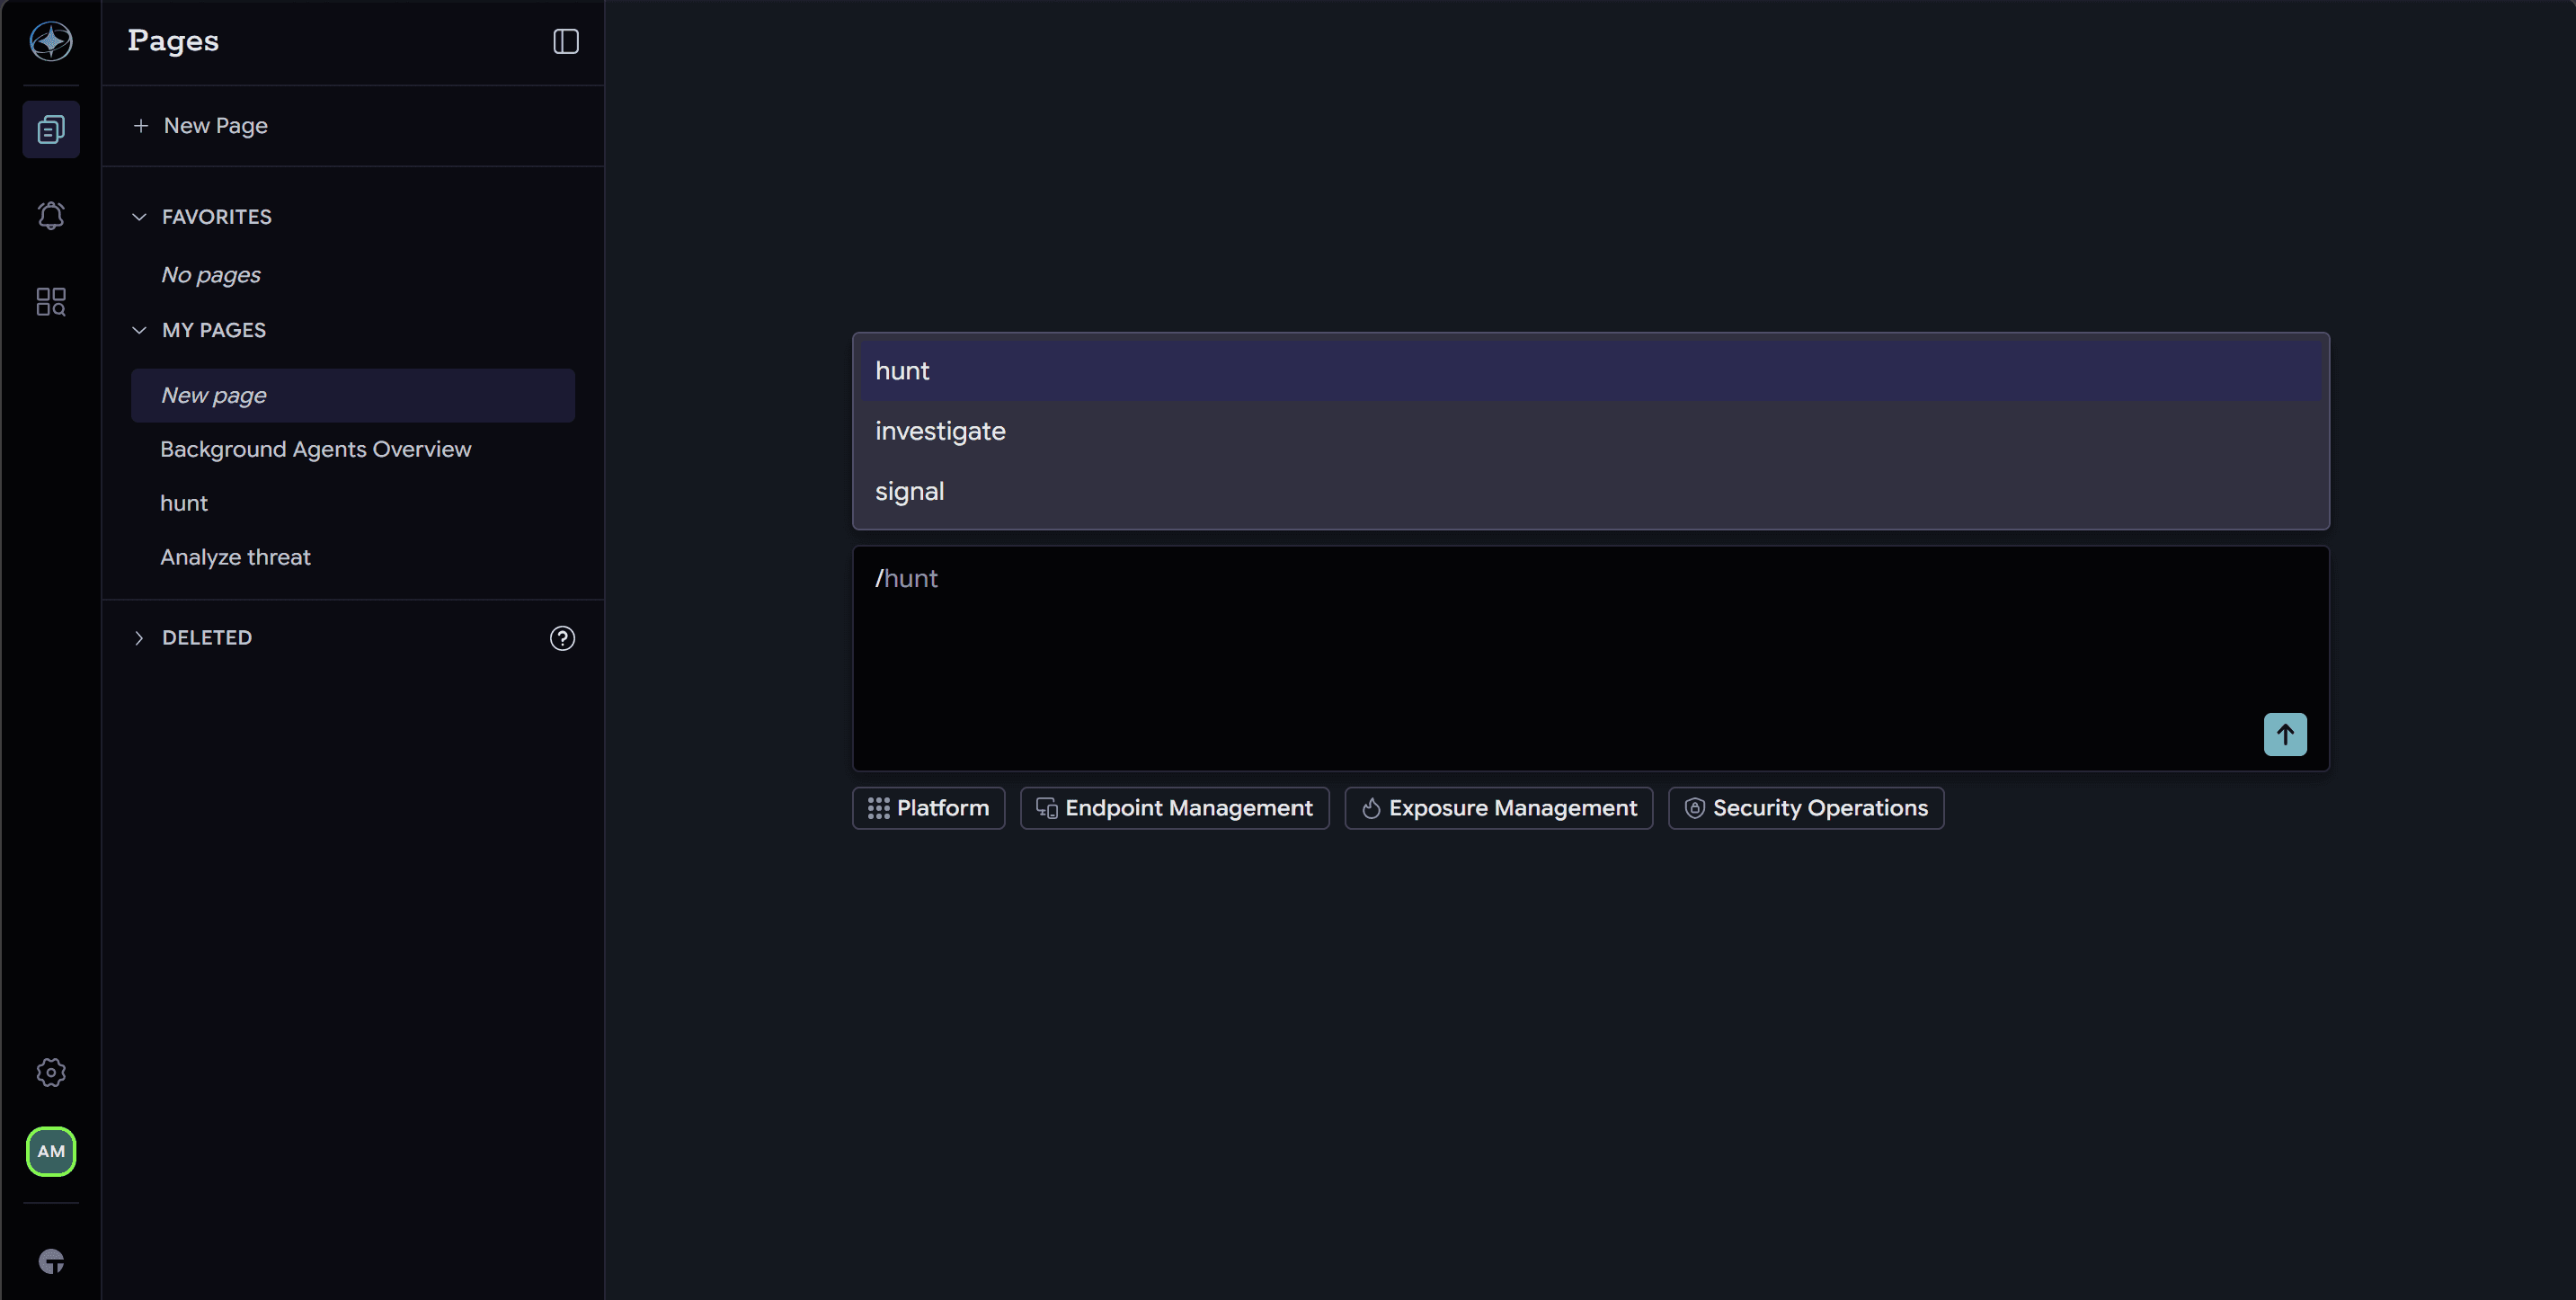
I comandi Slash introducono flussi di lavoro SecOps di livello avanzato in Atlas
Con i comandi /hunt, /investigate e /signal, Atlas trasforma una semplice interazione in chat in un flusso di lavoro SecOps guidato, basato sullo stato in tempo reale dell’ endpoint .
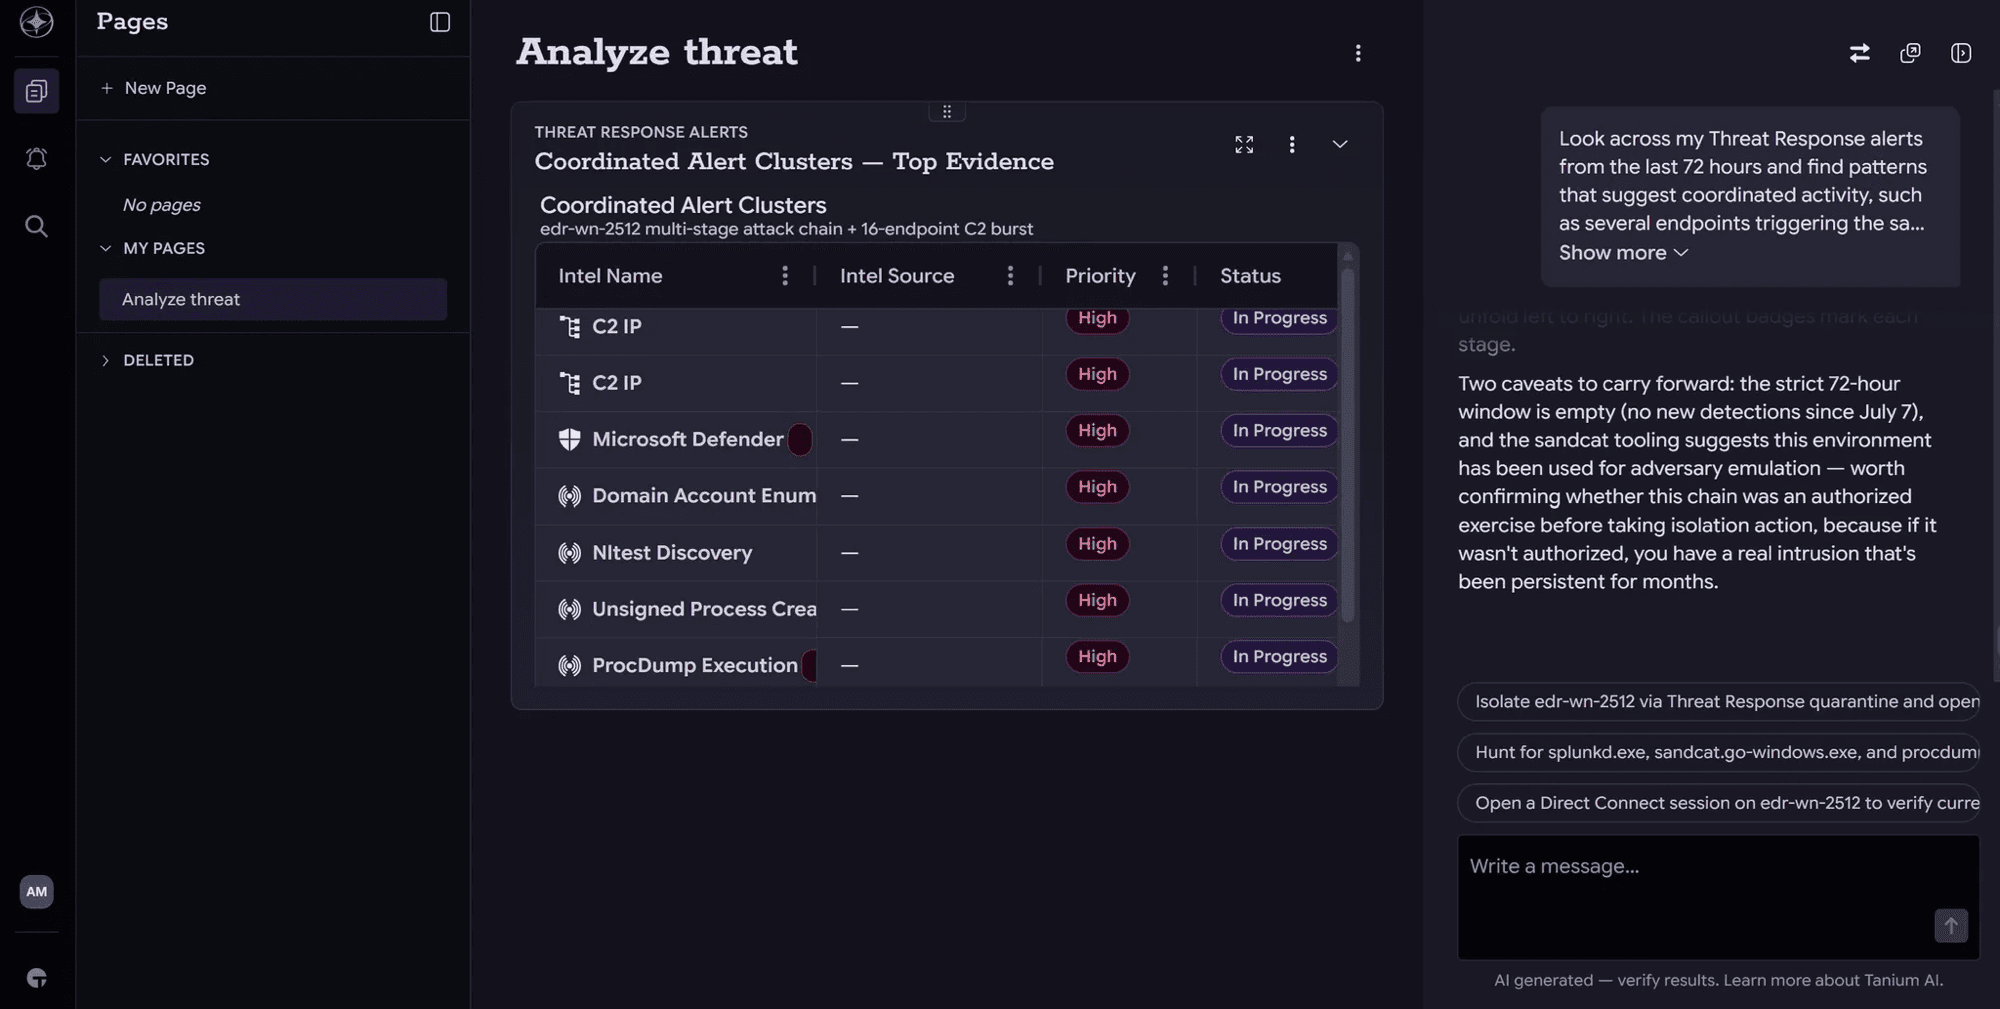
Vi presentiamo Agentic SecOps: dati in tempo reale sugli endpoint per il SOC basato sull’intelligenza artificiale
Agentic SecOps rivoluziona il modello operativo: grazie all’Atlas di Tanium , i team di sicurezza possono impartire istruzioni in linguaggio naturale, elaborare ragionamenti sui dati in tempo reale endpoint e garantire che il controllo rimanga nelle mani degli esseri umani.
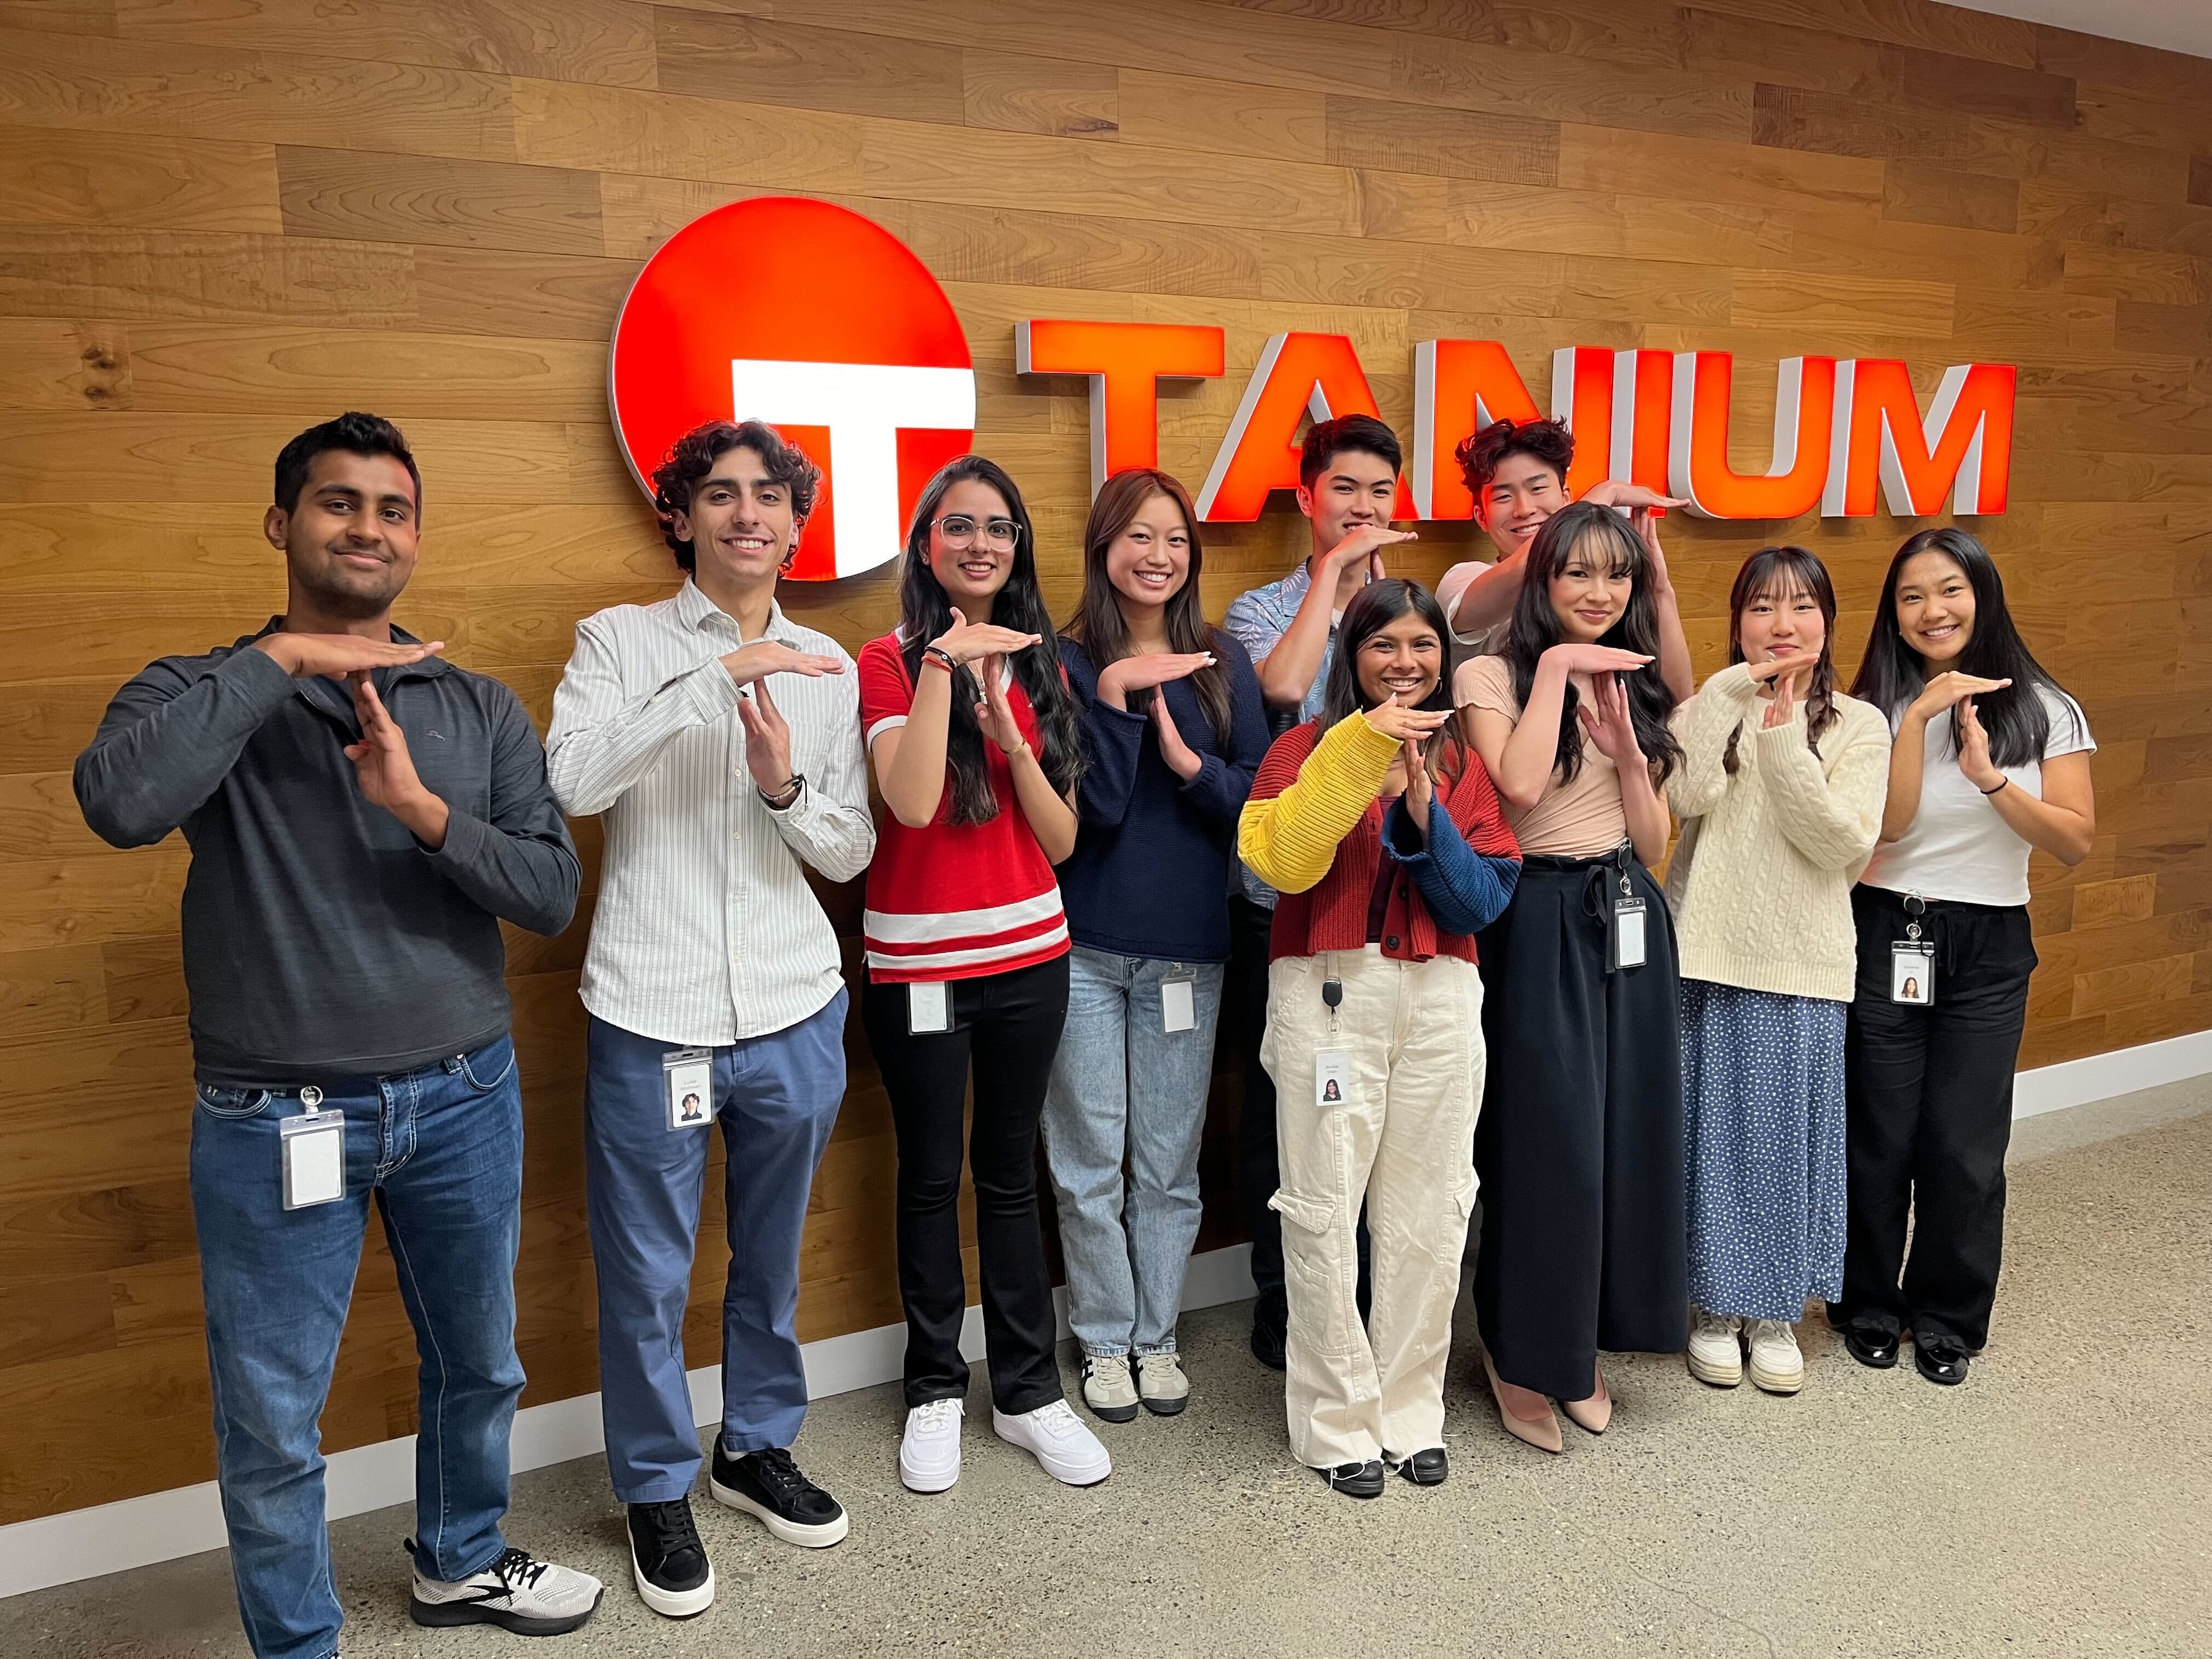
Il programma di tirocinio estivo di Tanium: un trampolino di lancio verso ruoli dirigenziali nel settore della sicurezza informatica
Uno sguardo al programma di tirocini estivi di punta di Tanium – e al motivo per cui rappresenta un’ottima opportunità per studenti e professionisti che intendono intraprendere una carriera nel settore della sicurezza informatica.
Tanium Atlas: Un operatore. Tutto il peso della piattaforma.
Tanium Atlas è ora disponibile per tutti i clienti cloud commerciali e del governo degli Stati Uniti. Ecco quali sono i cambiamenti per gli operatori che operano in un contesto caratterizzato dalle minacce legate all’intelligenza artificiale, e perché ho voluto scrivere personalmente questo articolo.
Visualizzi l'intera superficie di attacco. Agisca su ciò che conta davvero.
CVE I volumi sono in aumento, le minacce individuate dall’intelligenza artificiale si stanno moltiplicando e la visibilità sull’intera superficie di attacco rimane frammentata. Le soluzioni integrate e i passaggi di consegne manuali non riescono semplicemente a tenere il passo. Le organizzazioni che stanno facendo passi avanti hanno una cosa in comune: hanno sostituito i flussi di lavoro frammentati con una definizione delle priorità basata sull’intelligenza artificiale e con misure correttive autonome, il tutto nell’ambito di una visione unificata dei rischi sia interni che esterni.