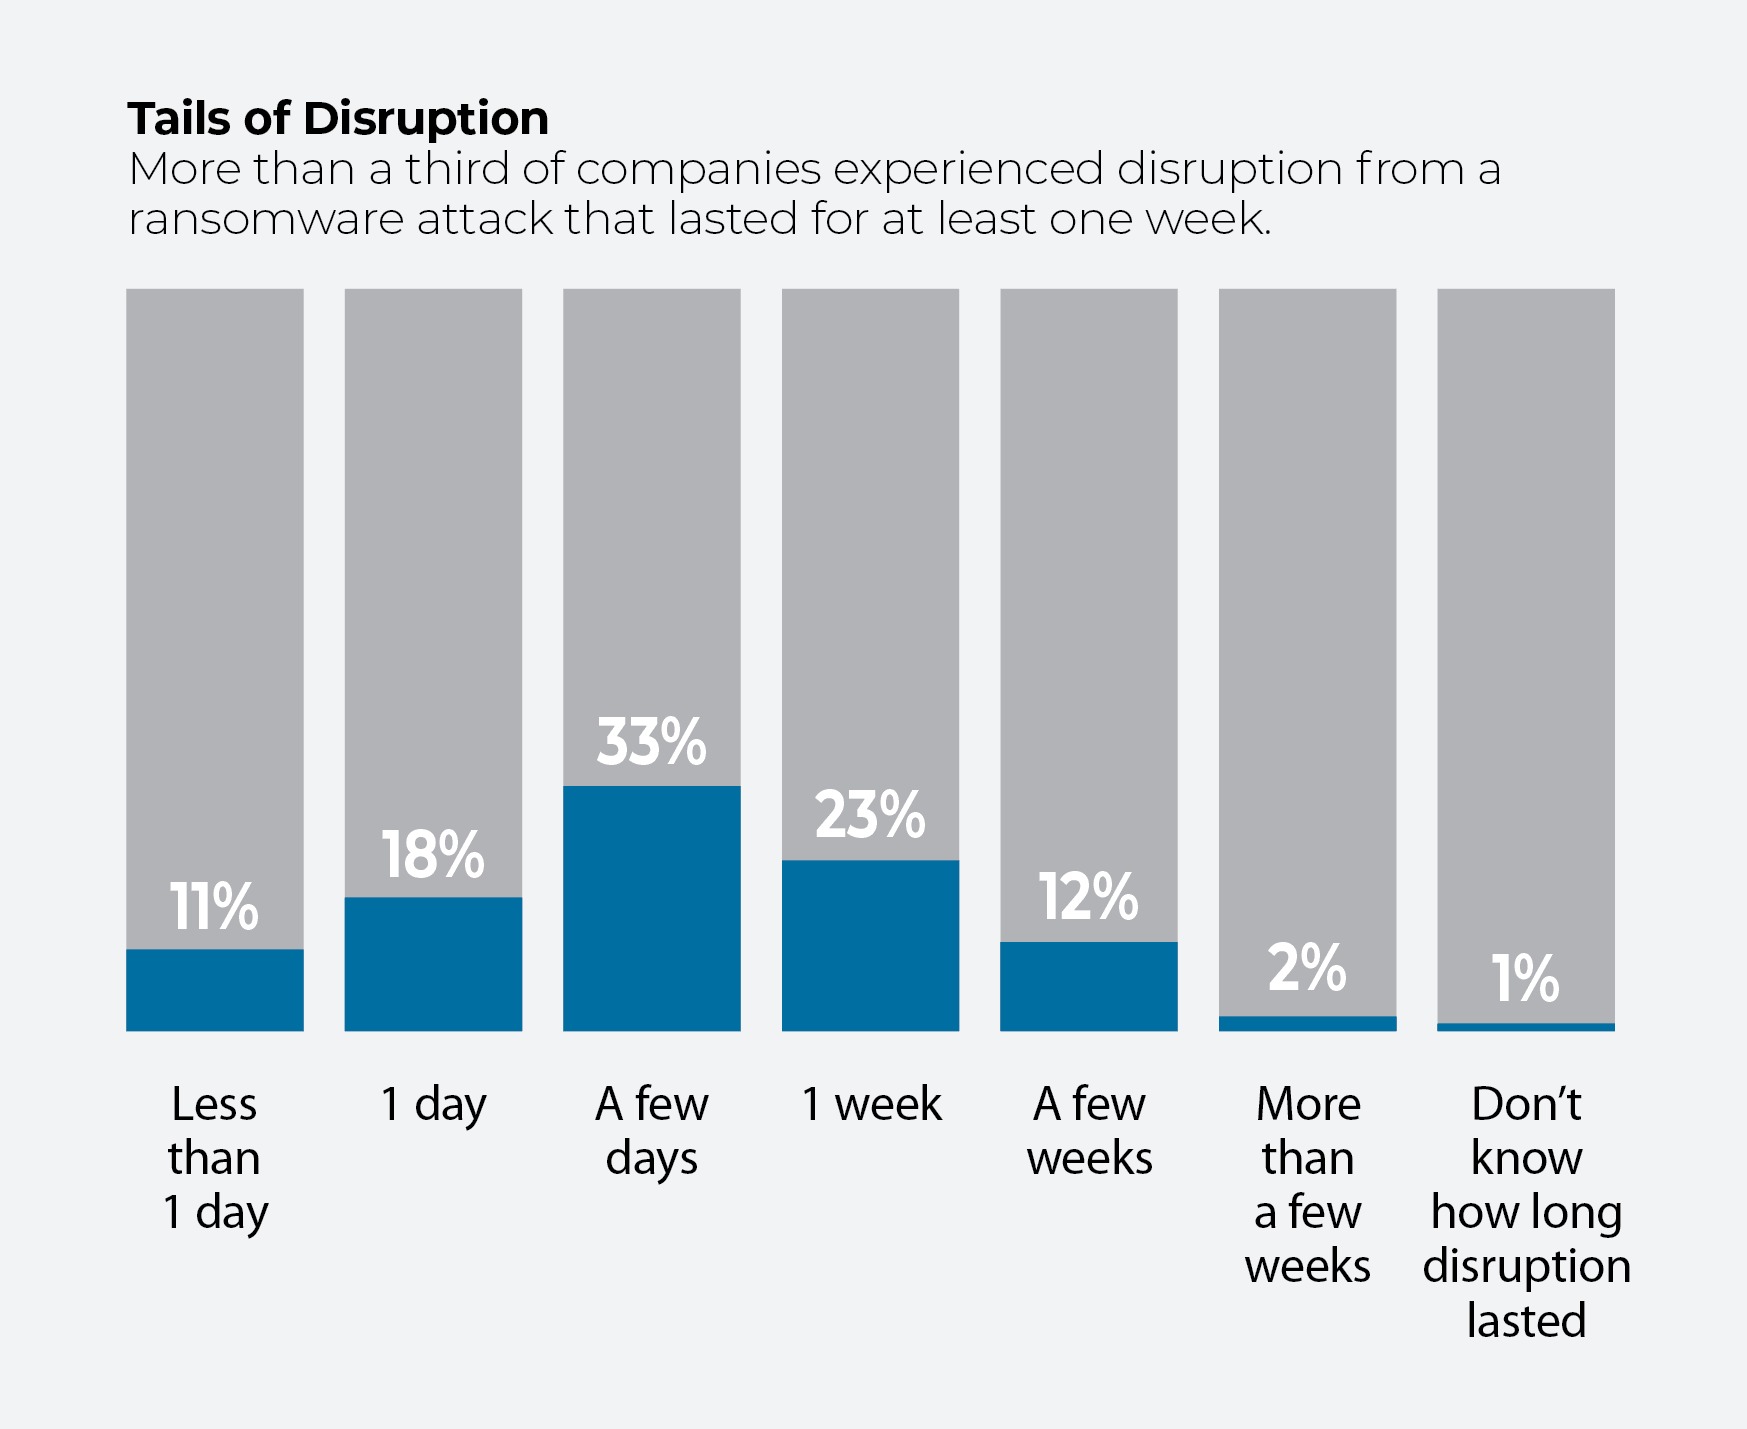
Gli attacchi ransomware in corso contro aziende di grandi e piccole dimensioni hanno provocato in tutto il mondo un’ondata di interruzioni indesiderate, pubblicità negativa e costosi riscatti. Gli attacchi ransomware che hanno fatto scalpore ai danni di aziende come JBS, Colonial Pipeline e il gestore di software Kaseya rappresentano solo la punta dell’iceberg del ransomware.
Infatti, oltre un terzo delle organizzazioni recentemente intervistate nell’ambito dell’indagine “ ” condotta da IDC, afferma che negli ultimi 12 mesi un attacco ransomware ha bloccato l’accesso ai propri sistemi o ai propri dati. Sebbene le organizzazioni statunitensi abbiano registrato un tasso di incidenti pari solo al 7%, le aziende americane sono molto più preoccupate per questi attacchi informatici rispetto alle loro controparti internazionali.
È facile capirne il motivo: l’attacco a Colonial ha bloccato per sei giorni l’approvvigionamento di carburante dell’azienda sulla costa orientale, mentre la violazione della catena di approvvigionamento subita dalla società statunitense Kaseya ha interessato circa 1.500 aziende in tutto il mondo.
I soli costi relativi ai pagamenti possono essere davvero esorbitanti. Nell’ultimo anno, secondo un’indagine condotta da IDC, il riscatto medio pagato per un attacco ransomware è stato di quasi 250.000 dollari. Naturalmente, i pagamenti di importo elevato influenzano tale cifra. Colonial ha versato 4,4 milioni di dollari, mentre JBS ha sborsato 11 milioni di dollari. Il riscatto mediano richiesto dai ransomware è in realtà di circa 75.000 dollari. Ma ciò non è nulla in confronto al costo in termini di reputazione e alla perdita della fiducia dei consumatori.
L'indagine condotta da IDC, pubblicata nel rapporto “ luglio 2021”, ha coinvolto 791 responsabili delle decisioni e figure influenti nel settore IT presso aziende di medie e grandi dimensioni negli Stati Uniti, in Europa e nella regione Asia-Pacifico. Per un'analisi basata sui dati della minaccia rappresentata dal ransomware, per capire chi è maggiormente a rischio (attenzione: si tratta di chi è in ritardo nella trasformazione digitale) e in che modo le grandi e medie imprese stanno affrontando questa sfida, vi invitiamo a consultare i sette grafici riportati di seguito, che riassumono i risultati principali dell’indagine.
Di tanto in tanto
Che differenza fa un decennio! Oppure tre.
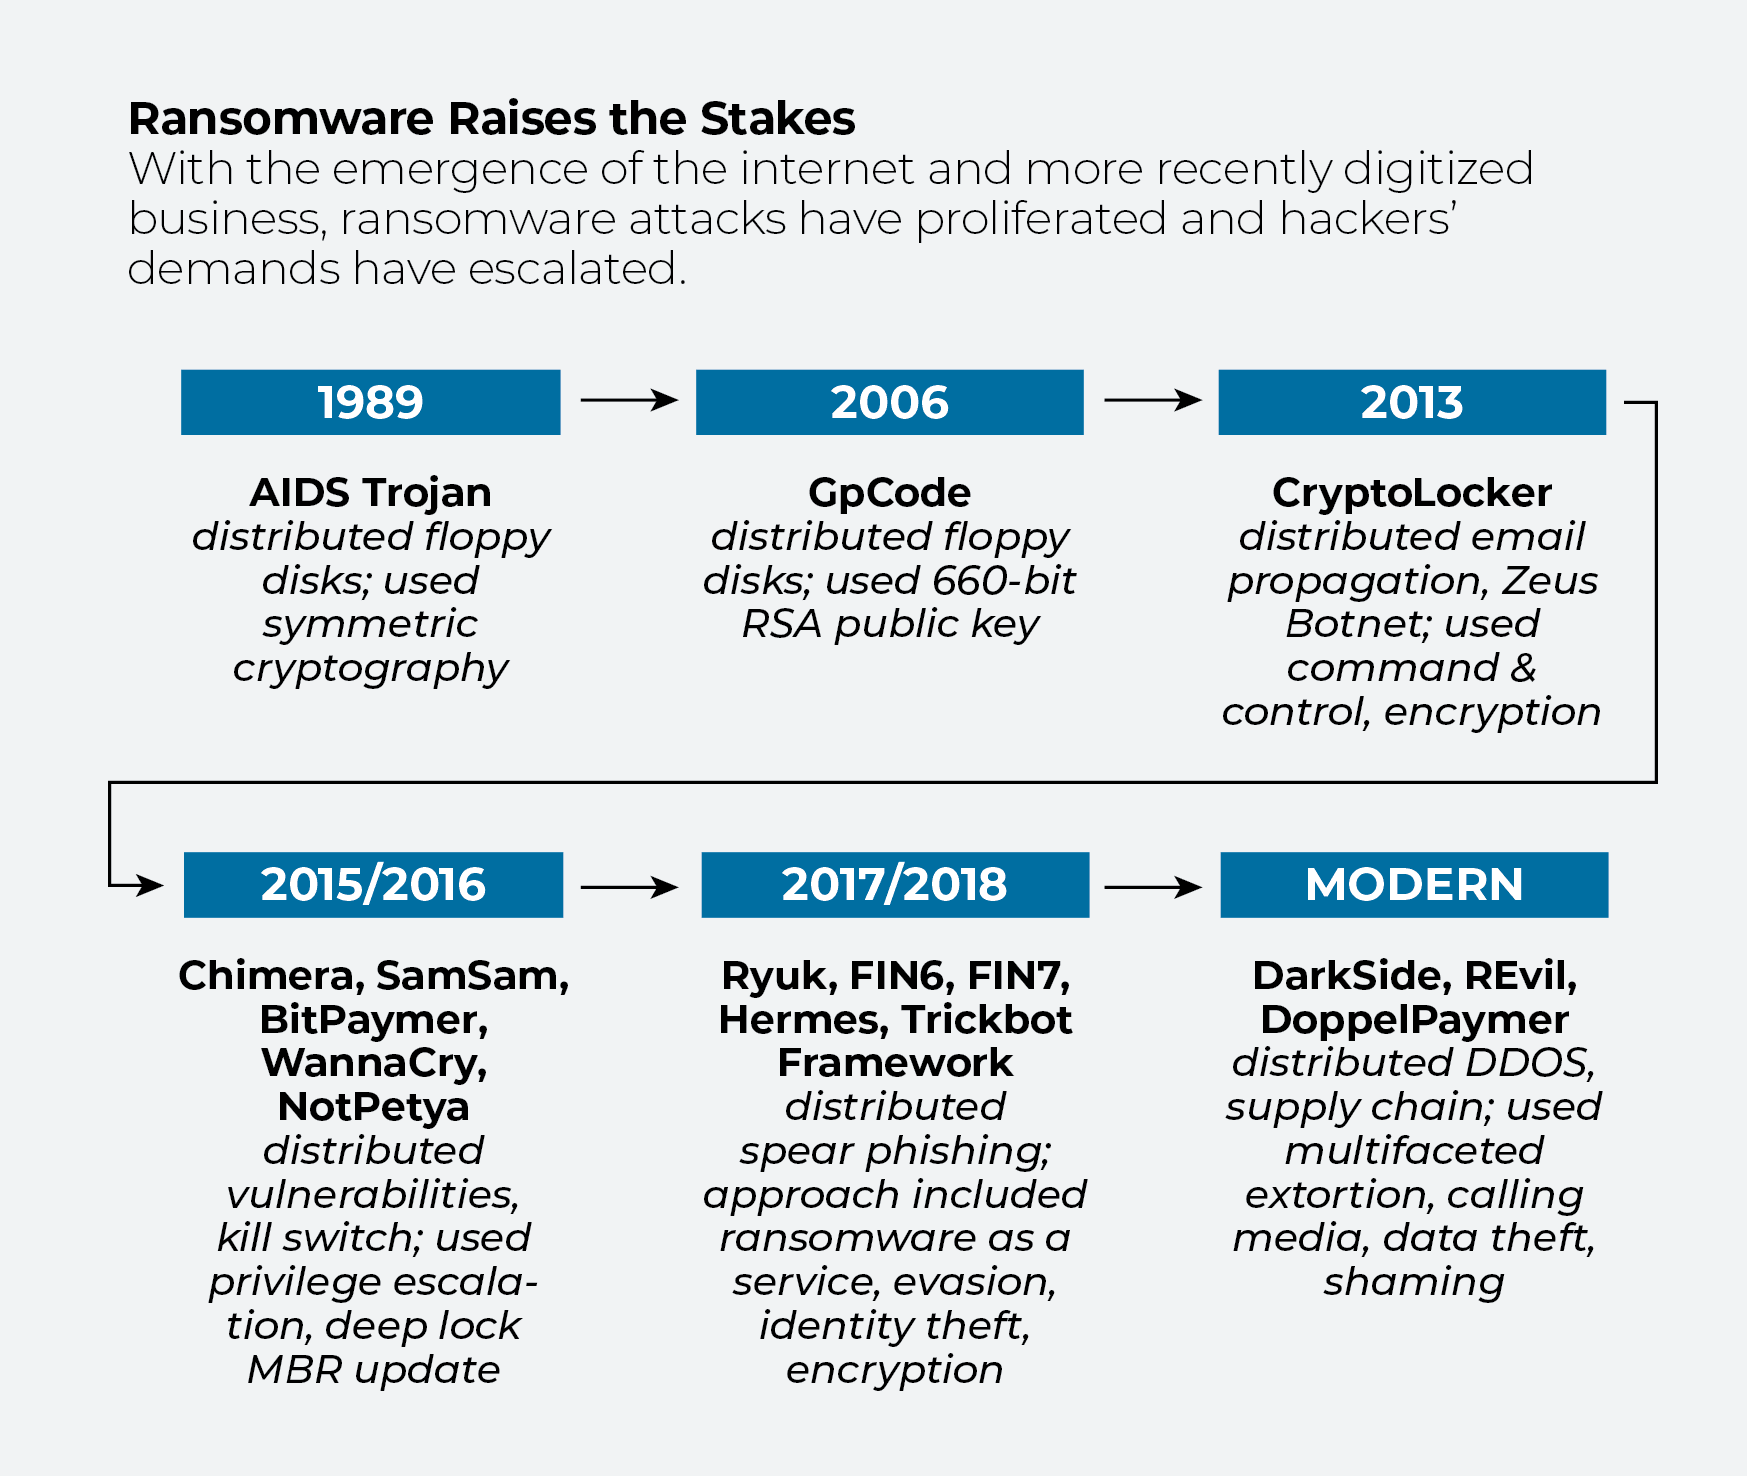
IDC ha ripercorso la storia del ransomware, a partire dal trojan “ ” () — il primo attacco ransomware al mondo — che nel 1989 fu diffuso tramite dischetti a ricercatori del settore medico. Hanno riscontrato che il ransomware è diventato più sofisticato, è più difficile da neutralizzare e, negli ultimi anni, ha notevolmente alzato il livello delle proprie minacce.
Rispetto alle moderne tattiche di estorsione informatica, le organizzazioni colpite dall’attacco del trojan AIDS se la sono cavata relativamente bene. In molti casi, i team di sicurezza sono riusciti a ripristinare i file crittografati ed evitare il pagamento dei riscatti. E ancora nel 2006, il ransomware era praticamente una questione di poco conto. GpCode, il malware che ha crittografato i file sui computer Windows, ha ottenuto riscatti compresi tra soli 100 e 200 dollari. Nel 2015, la posta in gioco era aumentata. Innovazioni criminali quali la “escalation dei privilegi” (un metodo per avanzare all’interno di un sistema al fine di ottenere l’accesso a dati più sensibili) generavano riscatti compresi tra 40.000 e 60.000 dollari.
Oggi, gruppi come DarkSide, REvil e DoppelPaymer operano su più fronti: non solo crittografano o bloccano l’accesso ai file, ma minacciano anche di vendere i dati rubati al miglior offerente o di mettere in imbarazzo un’azienda e i suoi clienti pubblicando dati sensibili o rivelandoli ai media. Il lavoro da remoto e la digitalizzazione delle attività aziendali hanno favorito questa tendenza, e i riscatti sono saliti alle stelle, raggiungendo cifre nell’ordine dei milioni.
Affrontare il ransomware
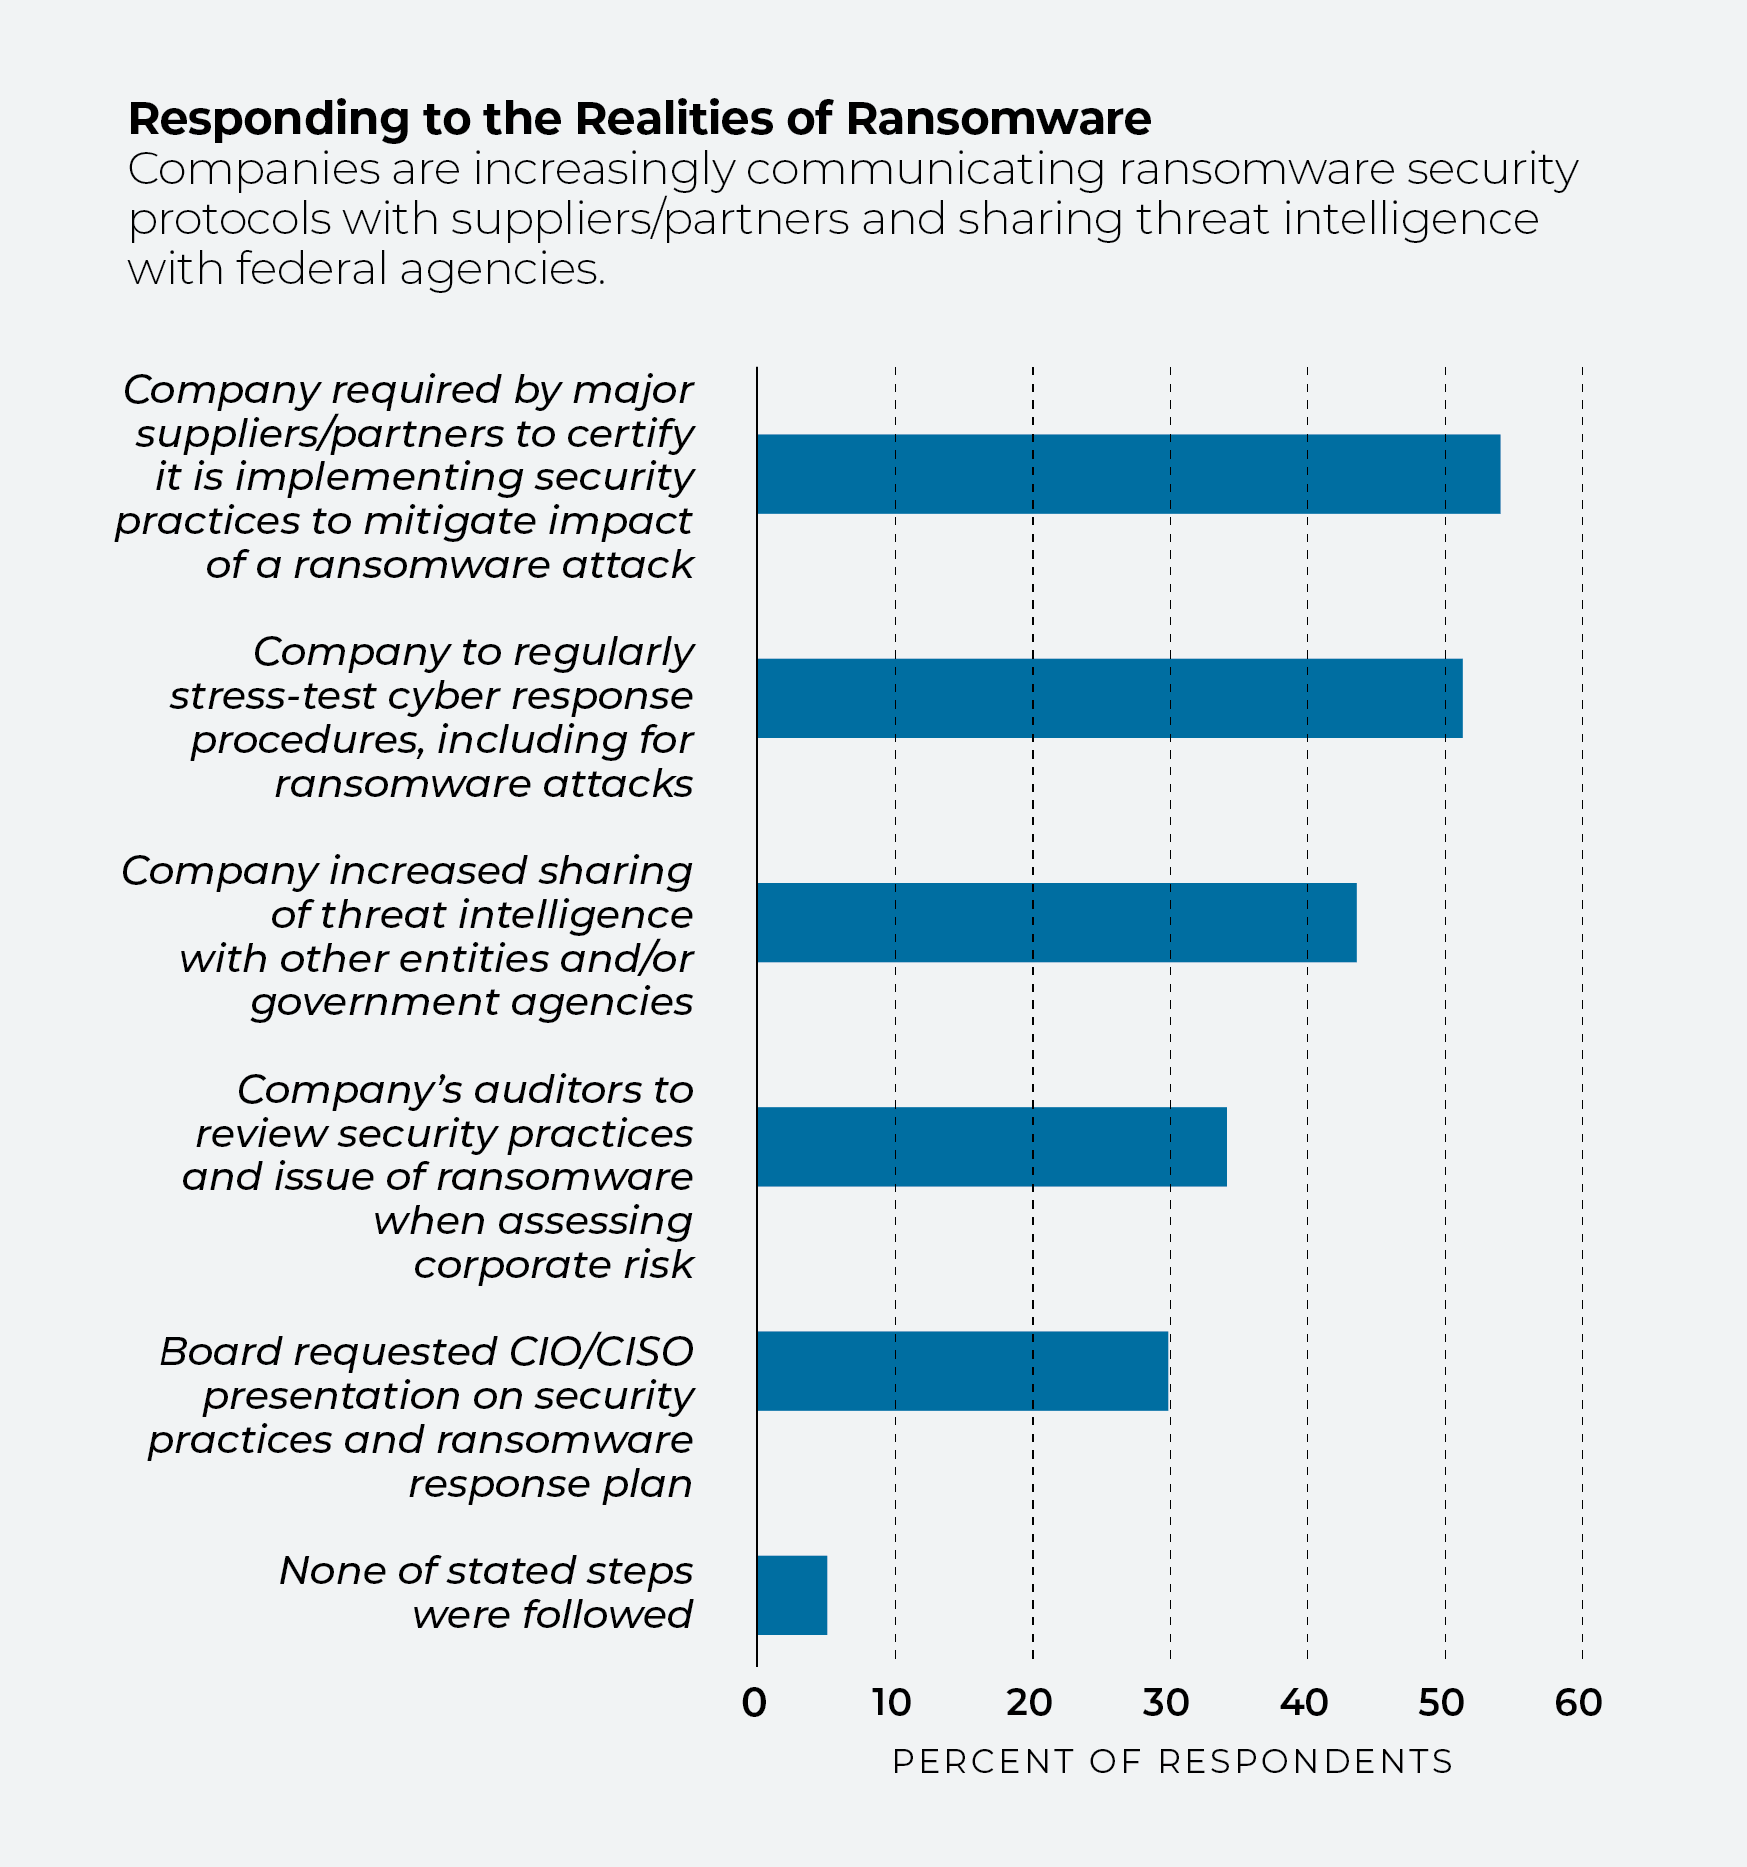
Il ransomware non è più solo una questione interna. Più della metà degli intervistati da IDC ha ammesso che, nell’ultimo anno, i principali fornitori o partner avevano richiesto loro di certificare di aver implementato e mantenuto pratiche di protezione e recupero dei dati al fine di prevenire interruzioni dell’attività causate da attacchi informatici.
[Leggi anche: Ransomware 101: Che cos’è e come si previene un attacco?]
Oltre il 40% ha riferito che i propri team di sicurezza hanno intensificato la condivisione di informazioni sulle minacce con le agenzie governative e altri gruppi. In quasi un terzo delle aziende, il consiglio di amministrazione aveva richiesto ai propri CIO o CISO di tenere presentazioni sulla sicurezza informatica, affrontando le pratiche relative alla protezione e al recupero dei dati, nonché le procedure di risposta agli incidenti .
Richieste di riscatto
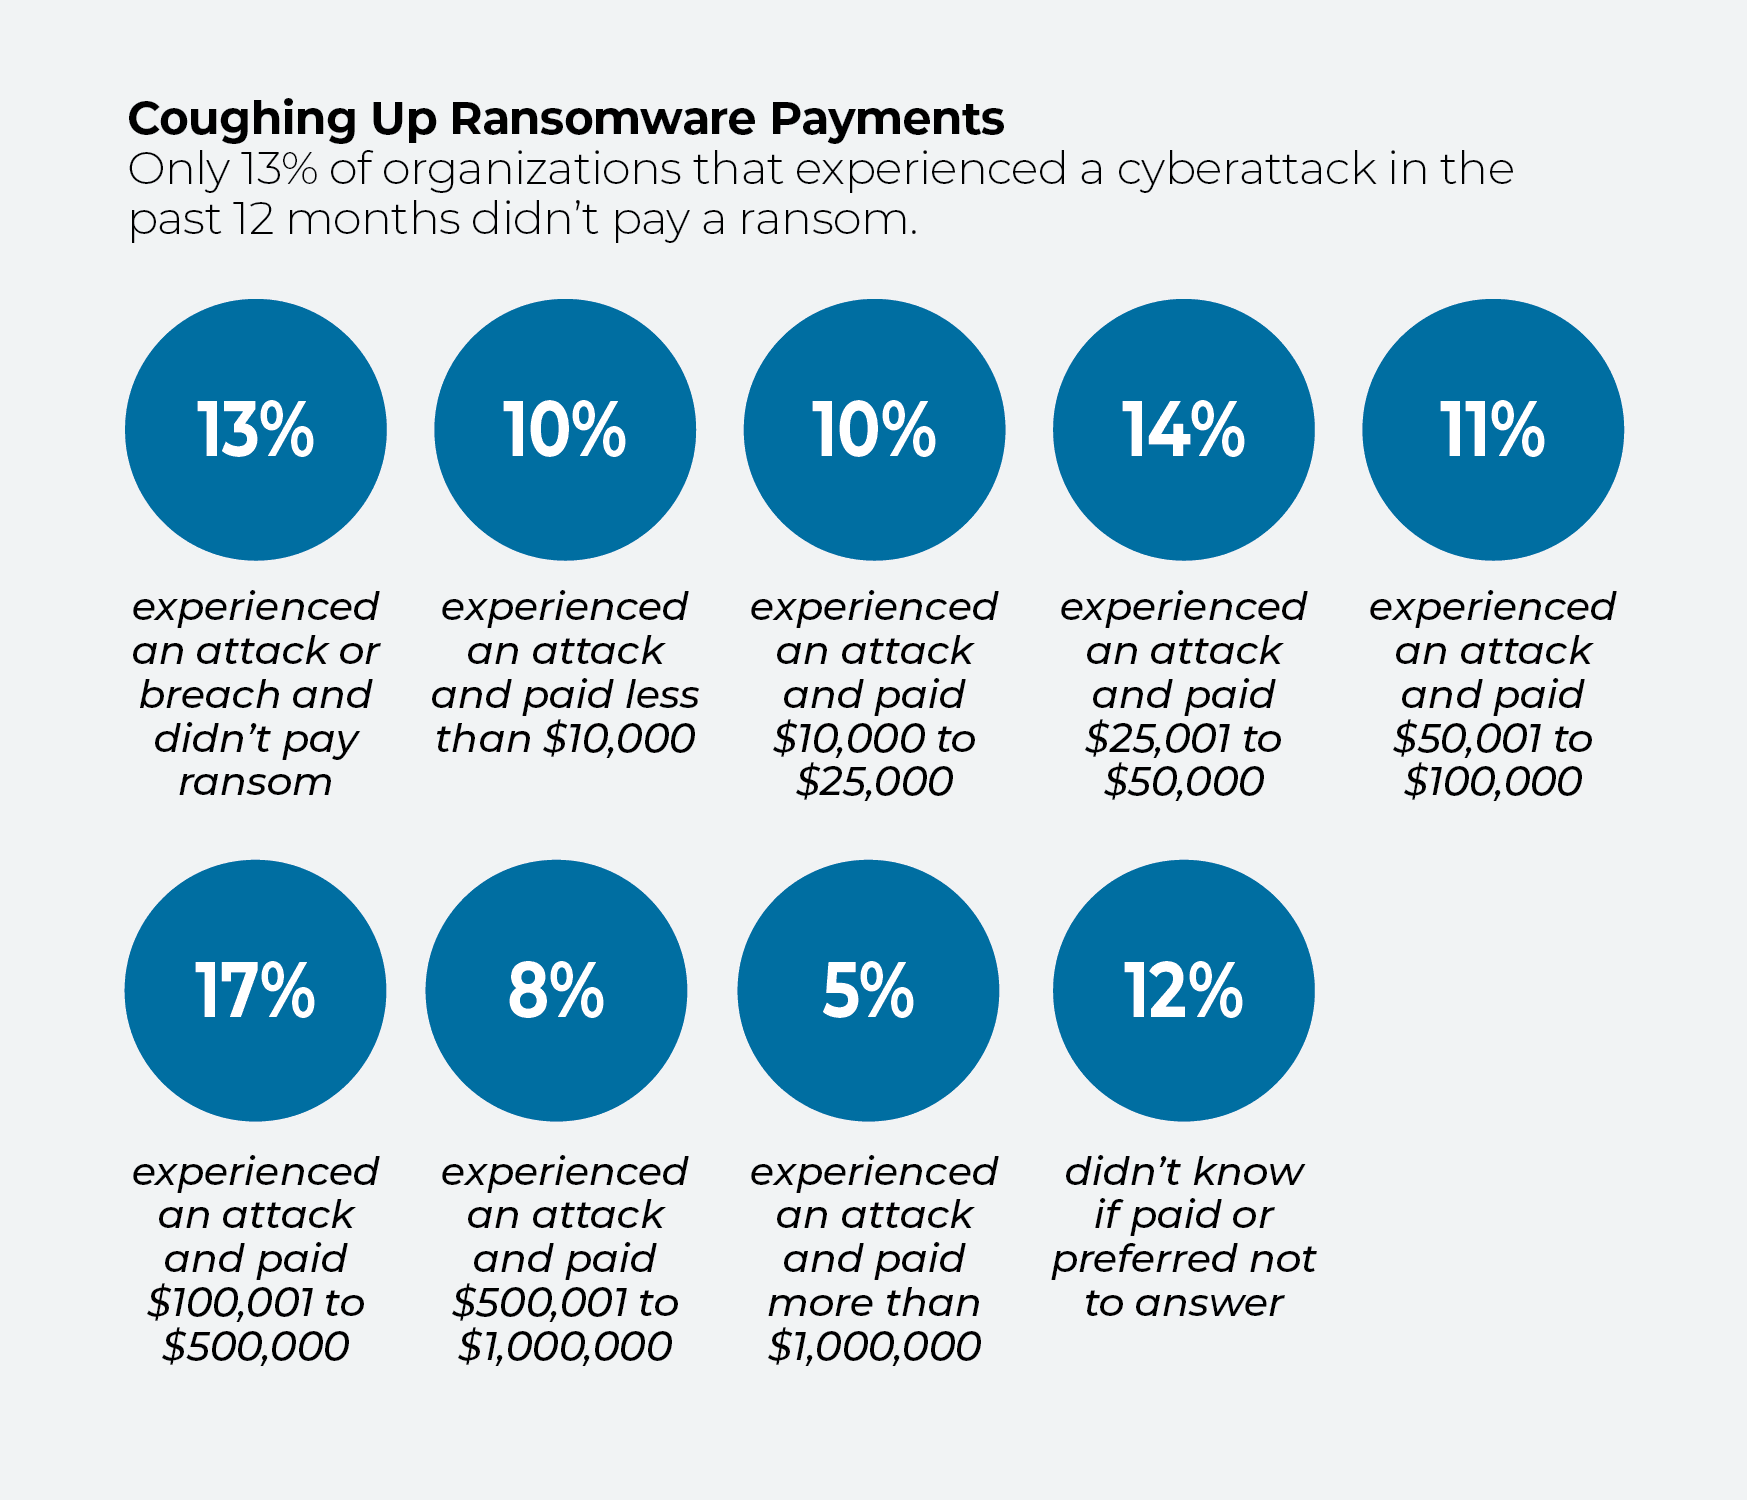
Quando vengono prese di mira da un ransomware, la maggior parte delle organizzazioni paga, ma l’importo varia: il 10% degli intervistati ha pagato meno di 10.000 dollari; il 35% ha pagato da 10.000 a 100.000 dollari; il 25% ha pagato da 100.001 dollari a 1 milione di dollari; e il 5% ha pagato una somma superiore. Secondo IDC, solo il 13% delle aziende ha subito una violazione informatica che ne ha bloccato l’accesso e si è rifiutato di pagare un riscatto.
Sebbene l’FBI non raccomandi il pagamento di un riscatto, per non incoraggiare i criminali informatici, un alto funzionario ha esortato il Congresso, nel mese di luglio, a non rendere illegali tali pagamenti: Bryan A. Vorndran, vicedirettore della Divisione Cyber dell’FBI, ha dichiarato nel corso di un’audizione della Commissione Giustizia del Senato dal titolo “ ” ( ) che vietare il pagamento dei riscatti metterebbe le aziende statunitensi nella posizione di dover affrontare ulteriori estorsioni. Gli hacker potrebbero ricattarli per aver pagato un riscatto e non aver comunicato tali informazioni alle autorità, ha affermato.
Chi è in ritardo sul fronte digitale è esposto a un rischio maggiore
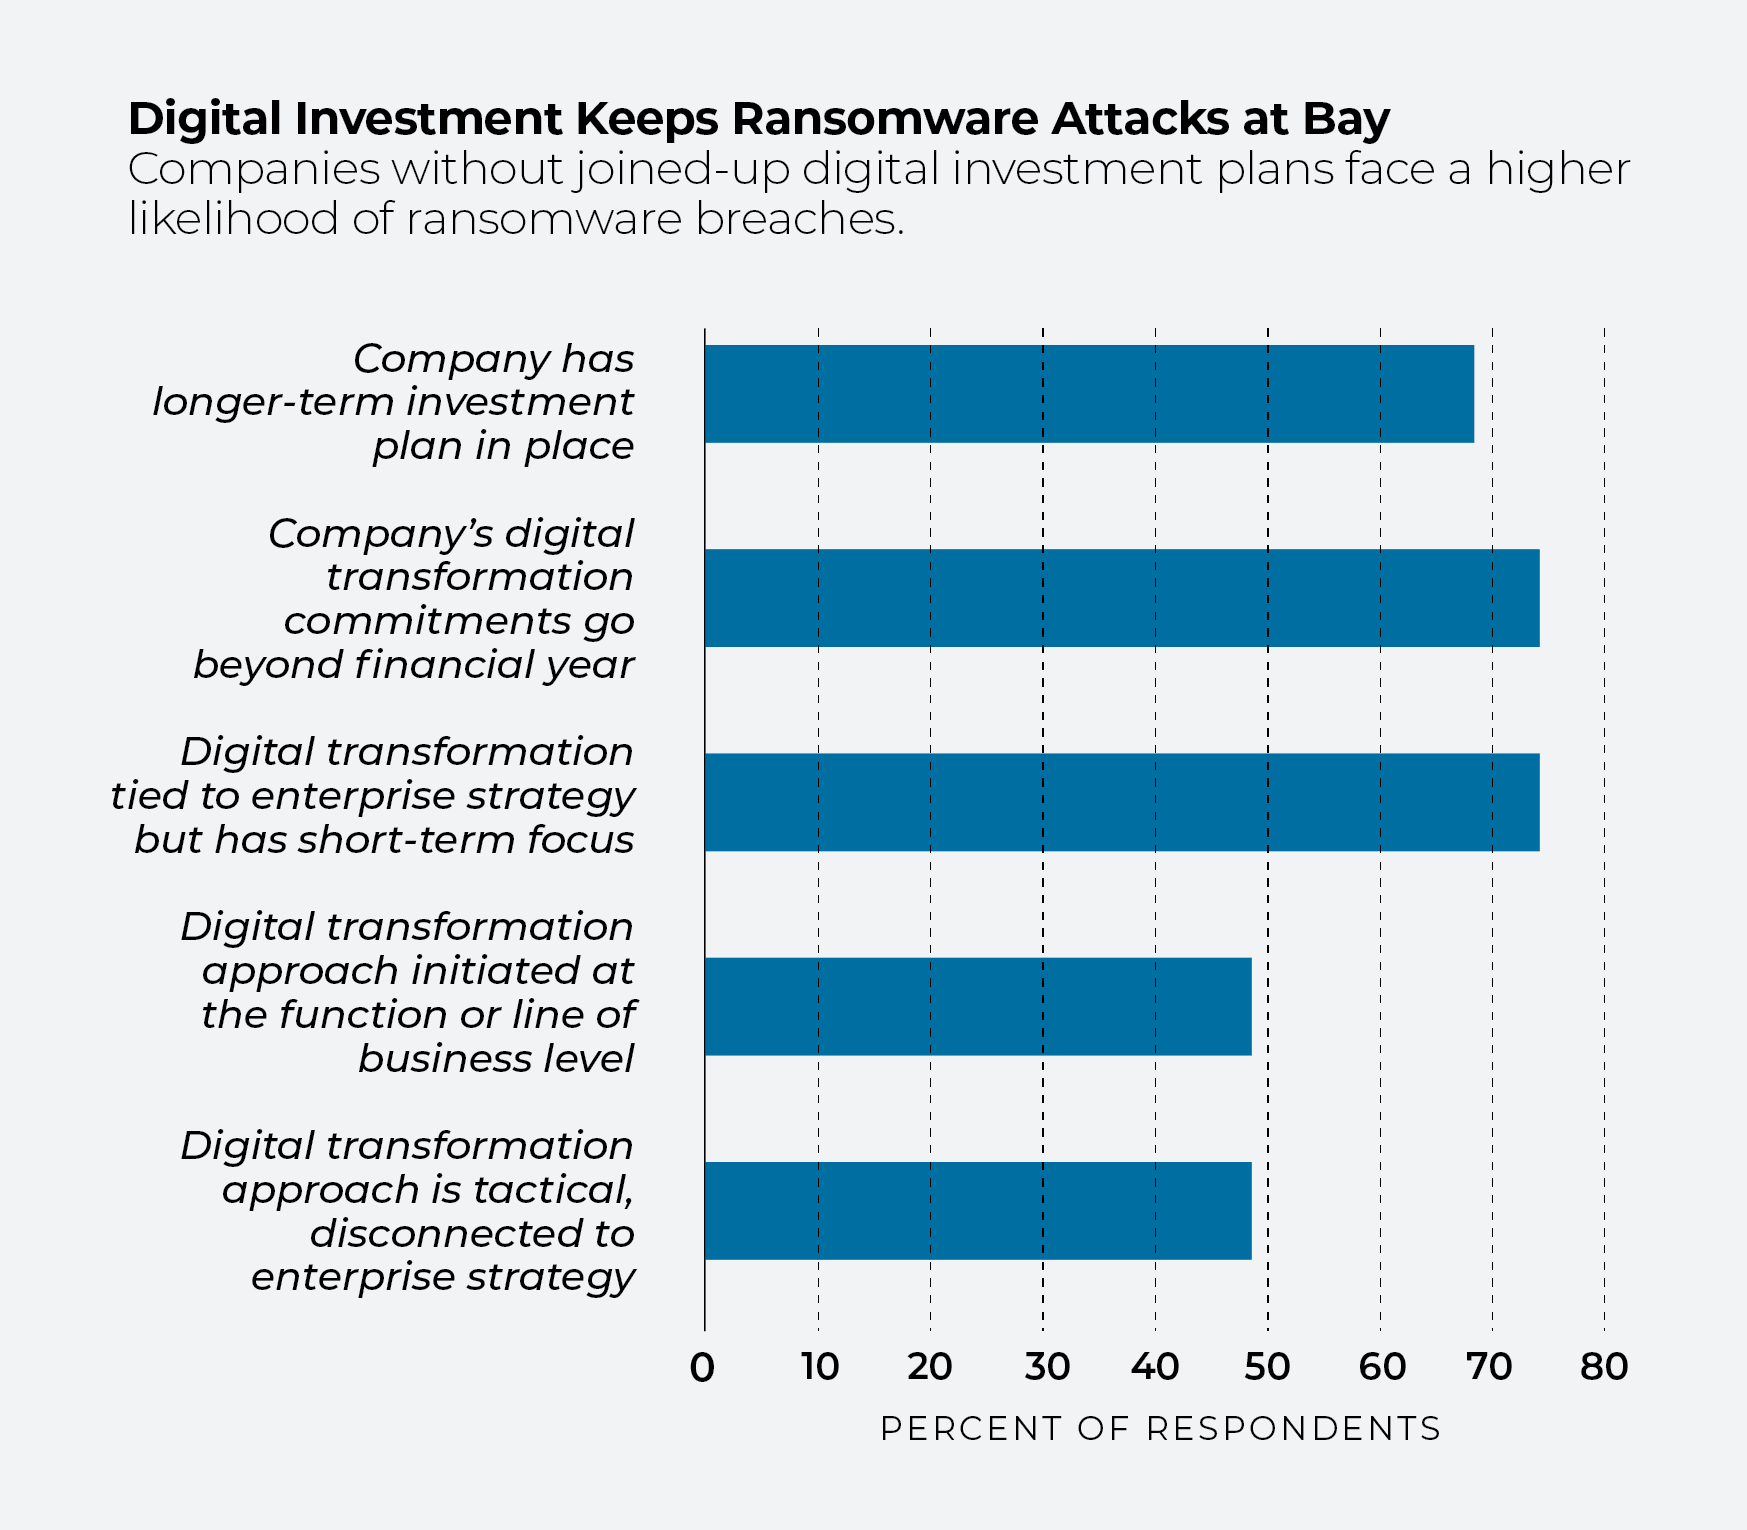
Le organizzazioni che nell’ultimo anno non hanno subito attacchi ransomware hanno un elemento in comune: un forte impegno a favore della trasformazione digitale. Circa sette su 10 dispongono di un piano di investimento a lungo termine, ovvero di un piano che si estenda almeno oltre l’esercizio finanziario in corso o che sia legato alla strategia aziendale.
La trasformazione digitale comporta inevitabilmente una revisione della sicurezza informatica. Che siate un rivenditore al dettaglio che sta abbracciando l’e-commerce, un operatore sanitario che sta adottando la telemedicina, oppure una società finanziaria che sta collaborando con una piattaforma tecnologica, la rete della vostra azienda subirà una trasformazione, soprattutto se una parte delle operazioni verrà migrata sul cloud.
Come minimo, sarà necessario aggiornare gli strumenti di sicurezza esistenti. I professionisti più esperti individueranno l’opportunità di potenziare la sicurezza grazie all’adozione di strumenti di gestione endpoint , che monitorano in modo proattivo le reti alla ricerca di segni di intrusione.
Rivoluzione del settore
Secondo IDC, solo circa il 50% delle aziende manifatturiere non ha subito danni causati dal ransomware negli ultimi 12 mesi, rispetto a circa il 75% delle aziende operanti nei settori dei trasporti, delle comunicazioni, dei servizi pubblici e dei media. Anche i settori dell’ospitalità e del turismo hanno registrato buoni risultati (quasi il 75% ha evitato un attacco), così come gli operatori sanitari, gli amministratori dei piani sanitari e il settore delle scienze della vita (circa il 70%).
Non è solo il comportamento di un’azienda a influenzare le sue misure di sicurezza. Anche il settore di attività riveste un’importanza fondamentale. Le aziende operanti nel settore dei servizi finanziari e in quello sanitario, a causa dei requisiti normativi, potrebbero essere più consapevoli dei rischi informatici rispetto a settori quali quello manifatturiero. Allo stesso modo, le aziende potrebbero trovarsi esposte a nuovi rischi informatici a causa dei progressi registrati nei rispettivi settori. La telemedicina potenziata dall’intelligenza artificiale, ad esempio, può aprire nuovi mercati nel settore sanitario, e ciò può creare opportunità per gli hacker.
[Legga anche: 4 settori pronti ad affrontare il futuro]
In definitiva, tutti i settori sono in allerta. Man mano che il telelavoro continua ad affermarsi nel mondo del lavoro, anche il numero di endpoint remoti e il campo di azione degli attacchi da parte di malintenzionati continueranno ad aumentare.
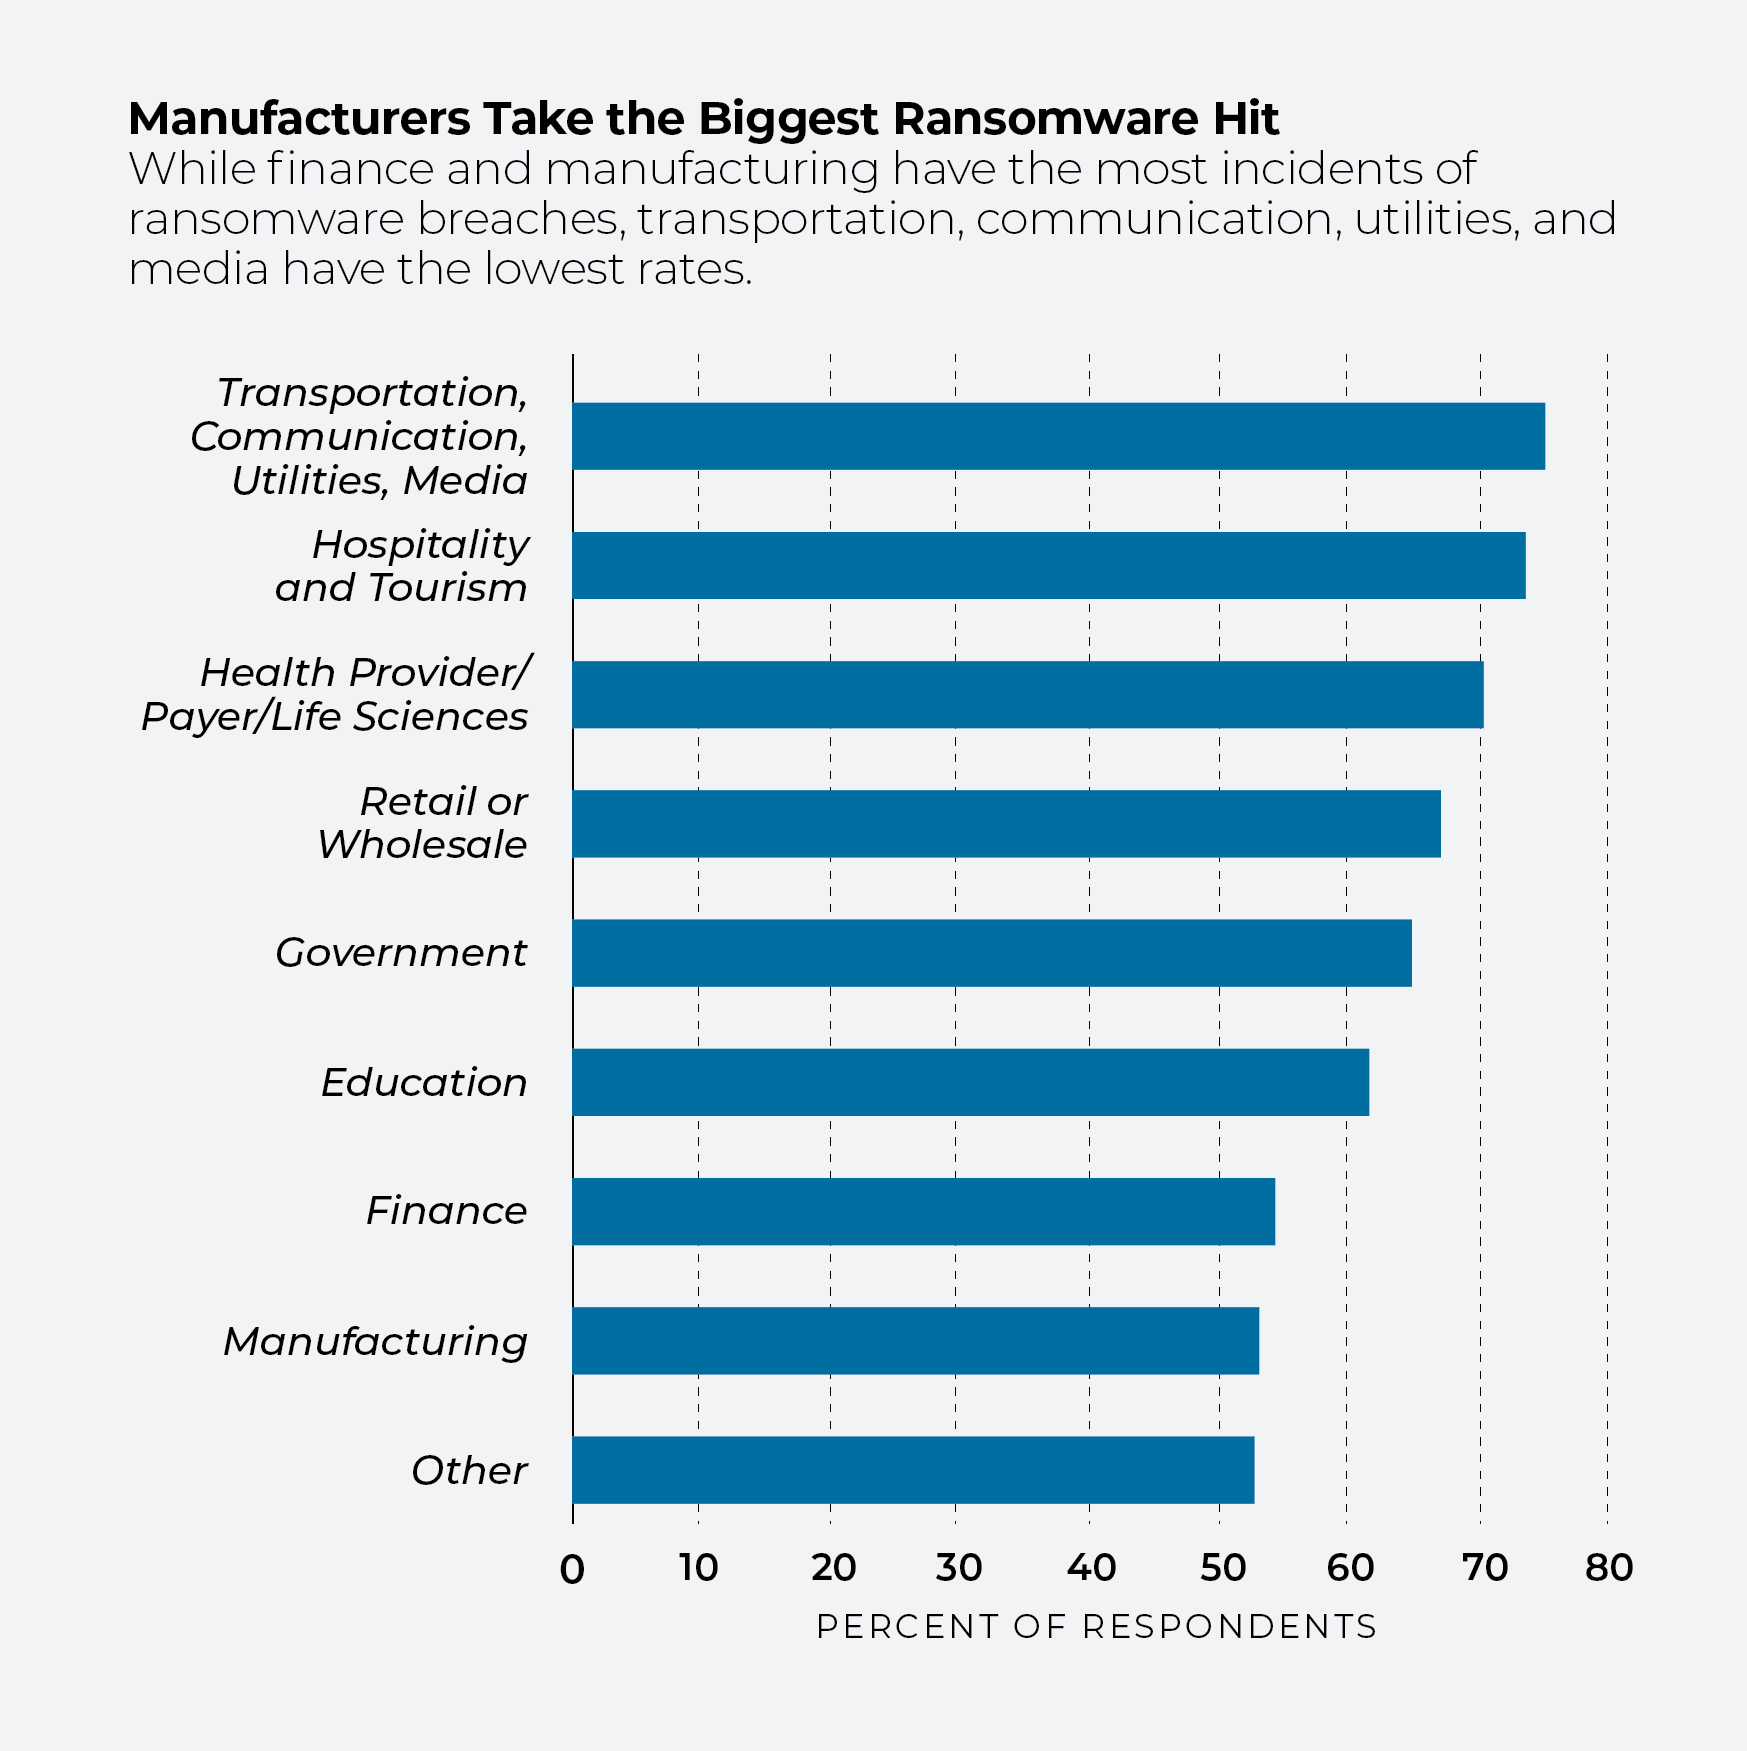
Come rispondere alle richieste dei ransomware
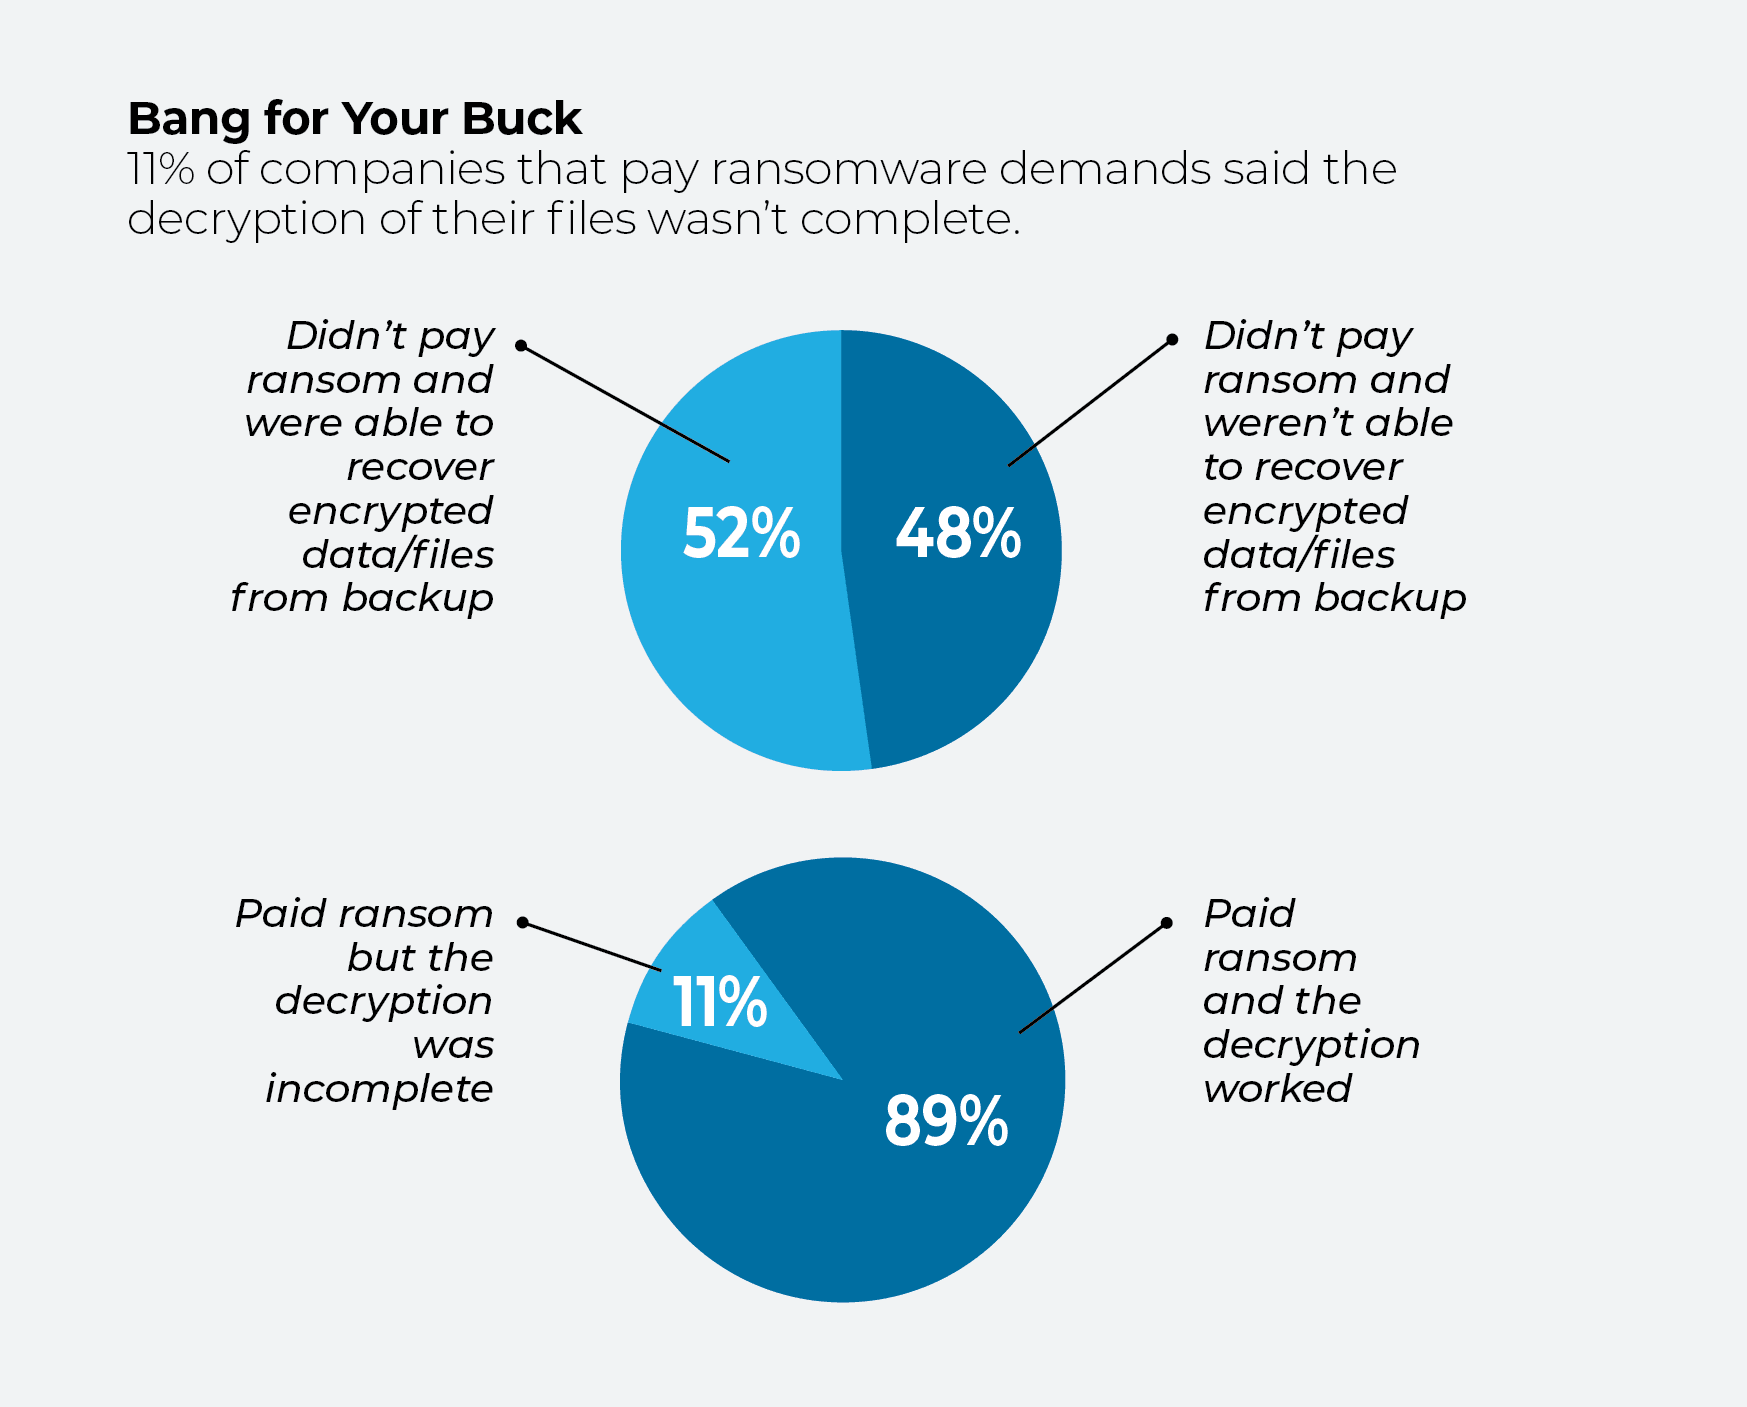
Nonostante la tendenza a disapprovare il pagamento del riscatto, i vantaggi derivanti dal pagamento possono, nel breve termine, superare quelli di una strategia intransigente. Tra le organizzazioni che hanno subito un attacco ransomware nell’ultimo anno, (anziché ) il fatto di non aver pagato ha comportato una probabilità di circa 50-50 di ottenere un esito soddisfacente: il 48% di coloro che non hanno pagato il riscatto non è riuscito a recuperare i dati o i file crittografati dal backup, mentre il 52% è riuscito a farlo.
[Leggi anche: Non diventi una vittima della guerra cibernetica: acquisisca resilienza digitale]
Tra coloro che hanno pagato il riscatto, il 89% ha segnalato una decrittografia riuscita, mentre il resto ha riscontrato una decrittografia incompleta.
Le conseguenze dell'attacco
Per la maggior parte delle aziende, la preoccupazione principale in caso di violazione — oltre alla questione se pagare o meno il riscatto — riguarda la durata: per quanto tempo un attacco ransomware interromperà le normali operazioni?
La buona notizia, relativamente parlando, è che la maggior parte degli intervistati (62%) ha riferito di aver subito un’interruzione dell’attività lavorativa di durata inferiore a una settimana a seguito di una violazione, mentre un terzo ha dichiarato che un attacco ha compromesso le operazioni per alcuni giorni. Solo il 2% delle aziende ha segnalato problemi protrattisi per più di alcune settimane, mentre il 11% ha registrato disagi di durata inferiore a un giorno.