OPERAZIONI DI SICUREZZA TANIUM
Il SOC reattivo finisce qui
Gli autori degli attacchi agiscono ormai alla velocità delle macchine, e lo stesso dovrebbe fare il vostro team di sicurezza. Scoprite in tempo reale cosa sta accadendo su ogni endpoint , intervenite immediatamente e individuate ciò che ancora si nasconde prima che diventi una notizia di prima pagina.

COSTRUIRE LA SOC A GUIDA AUTONOMA
Modernizzare il SOC. Agite alla velocità di una macchina.

Conoscete la normalità. Cogliete ciò che non c'è.
Eseguite una query su qualsiasi endpoint a livello di flotta, in tempo reale o storica, e stabilite un comportamento normale di riferimento per individuare eventuali scostamenti.

D’individuazione alla risoluzione, in un istante
Individuate gli incidenti in pochi secondi, isolate e risolvete immediatamente i problemi sugli endpoint su larga scala, anche quando sono offline.

Velocità della macchina: il controllo è nelle vostre mani
Stabilite dei limiti per Atlas, testate ogni risposta, richiedete l’approvazione e controllate l’accesso in base al ruolo.

Trasparenza nell'ambito dell'intelligenza artificiale e dell'infrastruttura agentica
Acquisite una comprensione approfondita dei server MCP, dei gestori di modelli e degli agenti di intelligenza artificiale in esecuzione nel vostro ambiente.
OPERAZIONI DI SICUREZZA
Progettato per anticipare l’attacco
Il rilevamento, la risposta e la ricerca operano in sinergia su un’unica piattaforma, il tutto basato su dati in tempo reale provenienti da ogni dispositivo endpoint di cui disponete.
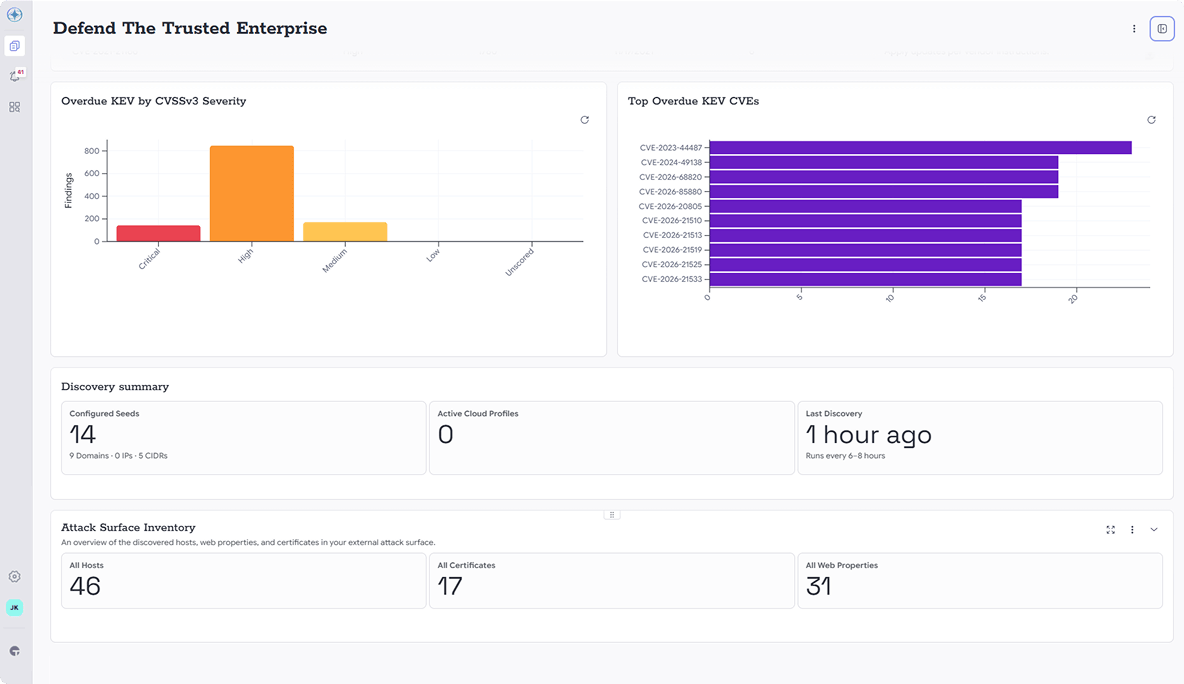
Rilevamento delle minacce moderne
Si informi su ciò che sta accadendo ora, non su ciò che è accaduto ieri.
- Individuare gli attacchi “living-off-the-land” e i movimenti laterali nascosti nell’attività normale
- Effettuate ricerche in tempo reale sull’intera flotta, con l’aggiunta di dati storici e analisi forensi
- Si occupi innanzitutto degli avvisi più rischiosi, classificati in base alle informazioni sulla minacci Google
HUNTIQ
Cacciate come se aveste a disposizione un team di esperti. Perché è così.
La ricerca delle minacce è una delle attività più importanti svolte dal vostro team di sicurezza, nonché una delle più difficili da gestire in termini di personale. HuntIQ inserisce all’interno del vostro ambiente i “threat hunter” di Tanium', che collaborano con il vostro team per individuare ciò che l’automazione da sola non riesce a rilevare.

Scoprite la realtà più rapidamente
Tanium'I nostri esperti di sicurezza operano direttamente nel Vostro ambiente, verificando o smentendo la presenza di rischi con un metodo rigoroso, in modo che il Vostro team possa intervenire sulle minacce reali anziché basarsi su supposizioni.

Meno falsi allarmi
Un’intelligenza ottimizzata, una logica di rilevamento più accurata e sensori e query personalizzati, progettati appositamente per il Suo ambiente, riducono il rumore di fondo, consentendoLe di concentrarsi sui rischi che incidono effettivamente sull’attività aziendale.

Ogni battuta di caccia vi rende più forti
HuntIQ apprende quali sono i comportamenti normali, segnala quelli insoliti nell’intero ambiente informatico e trasmette i risultati al vostro team di ingegneri, in modo che ogni analisi inizi in modo più efficace rispetto alla precedente.
Ultime notizie sulle operazioni di sicurezza
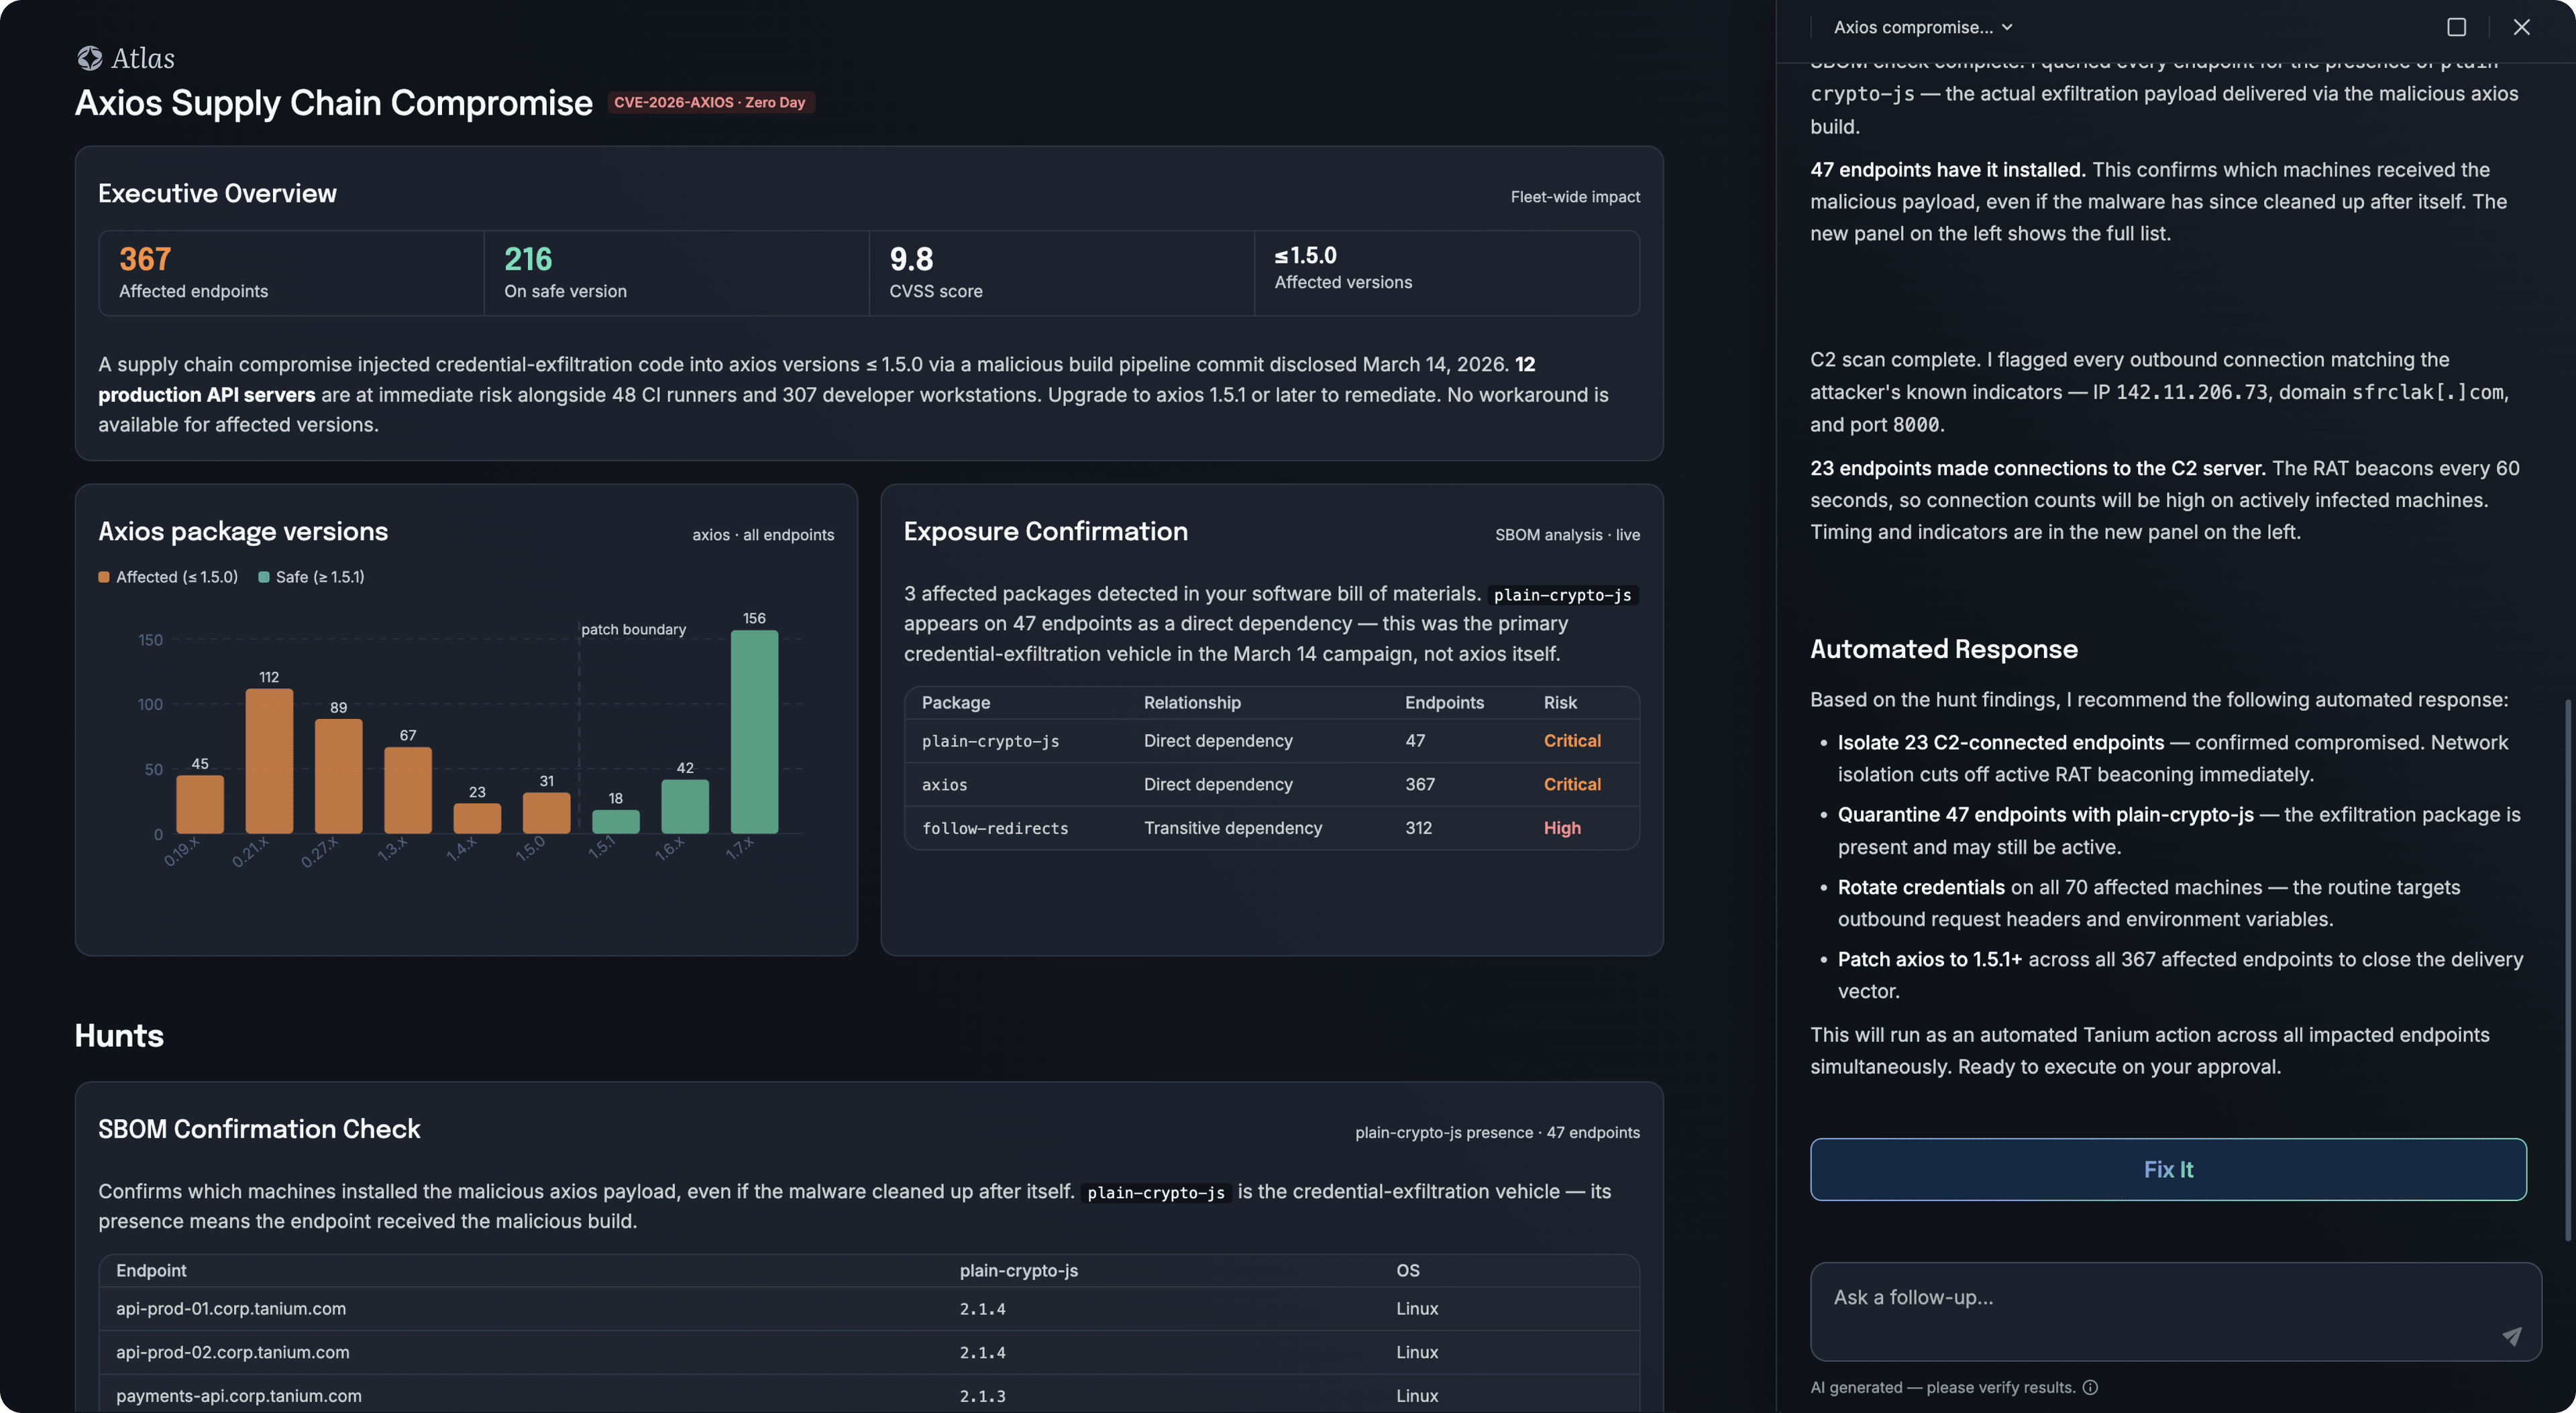
Da “Mythos” alla difesa alla velocità delle macchine
Frontier AI ha ridotto a poche ore il tempo che intercorre tra la scoperta e lo sfruttamento della vulnerabilità. Scoprite come Atlas di Tanium accompagna un operatore dall’invio della richiesta alla risoluzione del problema, con un processo di approvazione da parte di un operatore umano integrato nel sistema.
Difese basate sulla velocità automatizzata: tracciare un percorso verso una rapida trasformazione delle operazioni di sicurezza (SecOps)
Omdia analizza in che modo l’intelligenza artificiale stia trasformando le operazioni di sicurezza e di cosa abbiano bisogno i team SecOps per stare al passo con le minacce che si muovono alla velocità delle macchine.
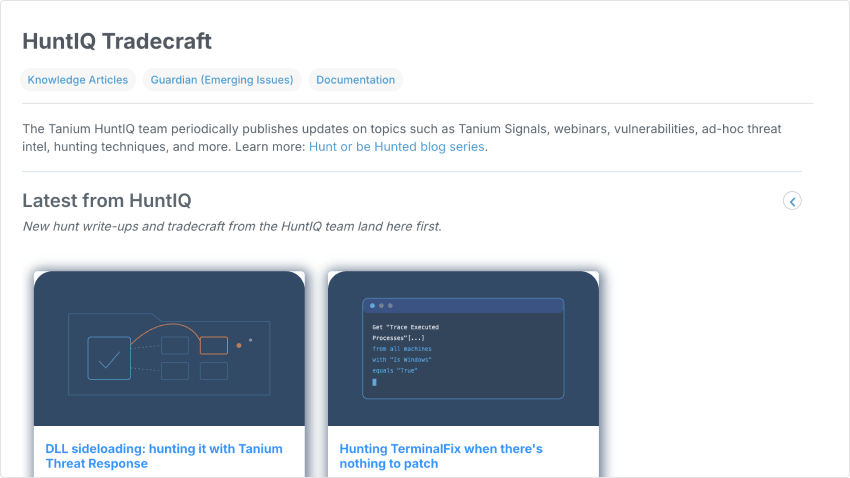
Hunter Wins: HuntIQ Tradecraft è la vostra nuova raccolta di tecniche di ricerca
La serie “Cacciare o essere cacciati” racconta storie di caccia. HuntIQ Tradecraft, ora disponibile sul Centro risorse dell’ Tanium , vi fornisce le guide operative per gestirle autonomamente.
TESTIMONIANZA DEL CLIENTE
«La gestione automatizzata degli endpoint rappresenta il progresso più significativo nella gestione degli endpoint i degli ultimi dieci anni.»
LA PIATTAFORMA TANIUM
Sicurezza e IT: lavorare sulla base degli stessi dati.
Smettete di pagare per strumenti che non comunicano tra loro. Il reparto Operazioni di sicurezza opera sulla stessa piattaforma utilizzata per l’ endpoint e e la gestione delle vulnerabilità; pertanto, il team che individua un problema e quello che lo risolve operano sulla base degli stessi dati in tempo reale.
Usa i tasti freccia sinistra e destra per navigare tra le schede.
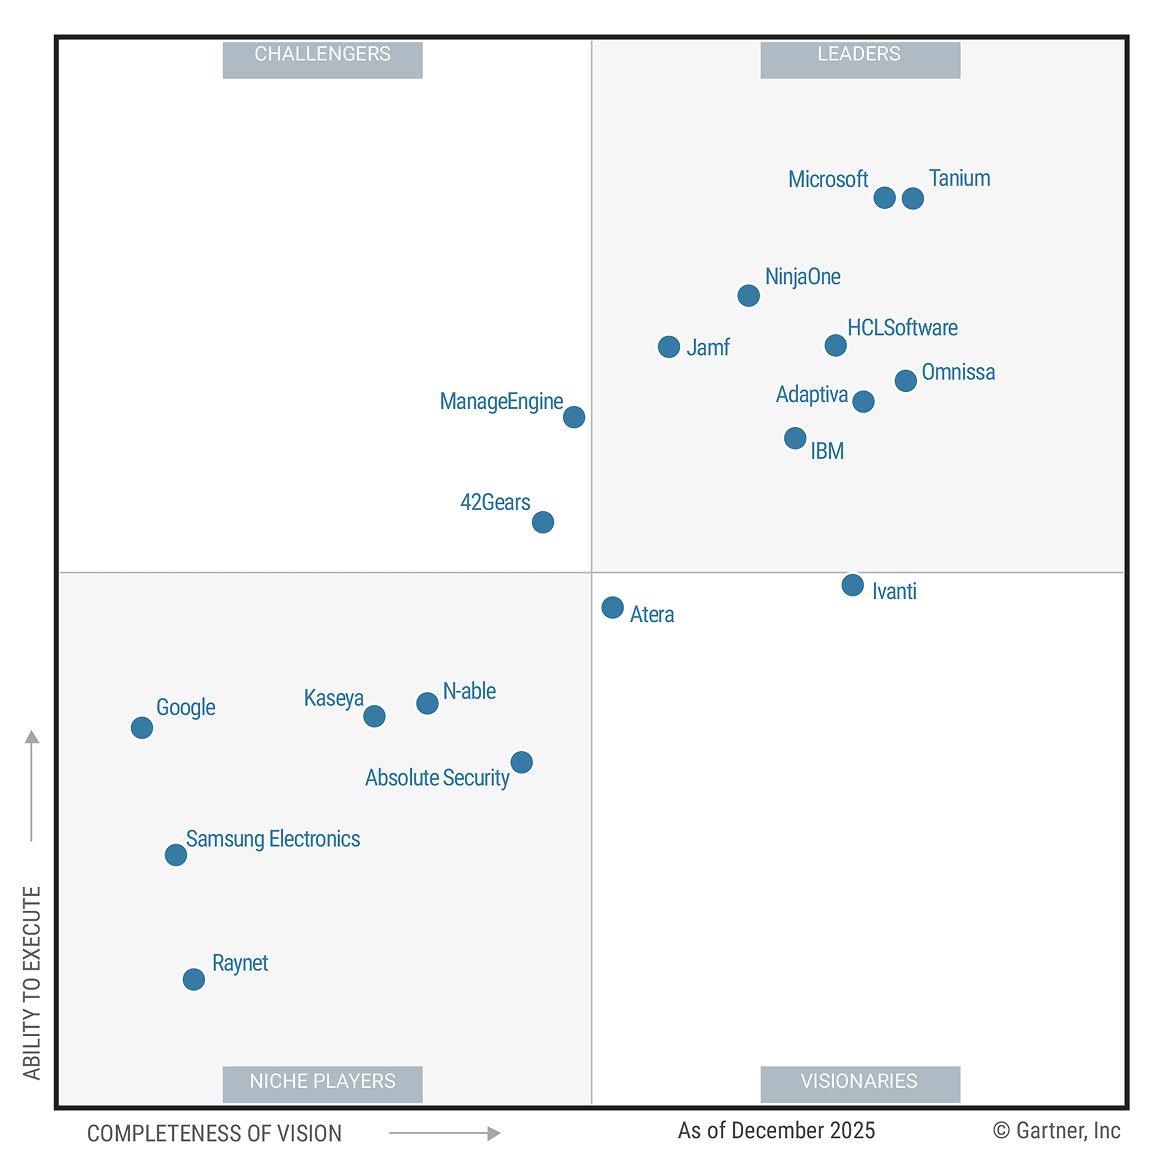
RICONOSCIMENTO DEGLI ANALISTI
Tanium nominato Leader e più avanzato nella Completezza della Visione
DOMANDE FREQUENTI
Domande e risposte.
Domande frequenti su come l’ Tanium i i team di sicurezza a Detect, reagire e individuare le minacce.
SIATE PRONTI ORA
Siete pronti a porre fine al SOC reattivo?
Ci sottoponga la sua domanda più difficile. Risponderemo in tempo reale, su tutte le piattaforme endpoint, nel giro di pochi secondi.

