Con le minacce digitali che provengono da ogni parte, i responsabili della sicurezza informatica di oggi sono generalmente consapevoli che, qualunque cosa facciano, alla fine un attacco andrà a buon fine.
E dovranno spiegarne il motivo.
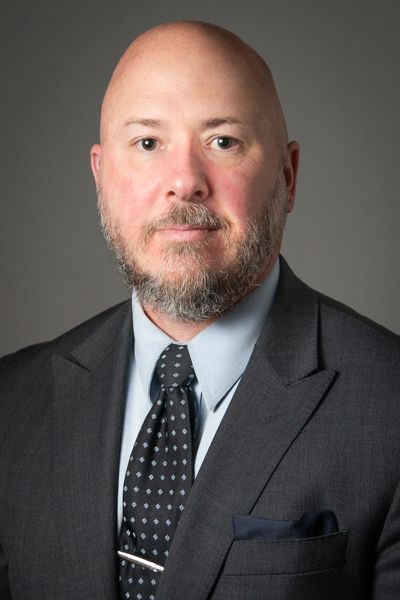
Per il dottor Dennis Leber (a destra), responsabile della sicurezza informatica presso Honest Medical Group, una startup nel settore sanitario basata sul valore con sede a Nashville, è fondamentale instaurare strette collaborazioni con i vertici aziendali e il consiglio di amministrazione. Coltivare tali relazioni contribuisce in modo determinante a consolidare la posizione di un CISO all’interno di un’azienda e la posizione dell’azienda stessa in un determinato settore. Inoltre, favorisce quel tipo di collaborazione strategica che gli esperti ritengono ormai indispensabile per limitare il rischio di tali attacchi informatici e le conseguenze negative ad essi associate una volta che si verificano.
Leber, che figura regolarmente nelle classifiche dei principali leader nel settore della sicurezza, afferma che i CISO di oggi non possono più permettersi di definire le strategie di sicurezza informatica in modo isolato. Egli sostiene che il successo aziendale e la sicurezza richiedano una comunicazione approfondita e costante, nonché una collaborazione strategica.
Ciò trova riscontro in un’indagine di Gartner secondo cui il 67% dei migliori CISO definisce la propensione al rischio attraverso la collaborazione con i responsabili delle decisioni aziendali di alto livello. Solo il 28% dei dipendenti con le prestazioni più basse agisce in tal modo.
, di Focal Point, ha intervistato Leber per approfondire il suo approccio nel collaborare con – e nel riferire a – i vertici aziendali e i membri del consiglio di amministrazione. Ecco cosa ha dichiarato:
[La presente intervista è stata modificata per motivi di chiarezza e di lunghezza.]
Come si instaura un rapporto di fiducia con la dirigenza aziendale?
Comincio a costruire tale fiducia fin dal momento in cui entro a far parte di un’organizzazione. Quando mi occupo di questo, parlo pochissimo di sicurezza informatica. Ascolto invece le lamentele dei miei partner commerciali, ciò che stanno cercando di realizzare e di cosa hanno bisogno. Successivamente, elaboro in background programmi di sicurezza informatica che siano in linea con quanto da loro comunicato.
Ad esempio, presso un istituto di istruzione superiore, ho collaborato con un dipartimento che aveva espresso frustrazione per le prassi precedenti che limitavano e ostacolavano la propria attività di ricerca. Ho sviluppato un programma che ha separato l’ambiente dei dati di ricerca da quello dei dati clinici, facilitando il lavoro, eliminando l’IT non autorizzato e riducendo i rischi.
Alcuni CISO hanno difficoltà a trovare un'intesa con i dirigenti aziendali. In che modo il Suo approccio è diverso?
Ebbene, innanzitutto cerco di far comprendere all’azienda che l’ufficio per la sicurezza informatica è qui per supportare e agevolare il lavoro, e non per fungere da “ufficio del no”, come invece accade in alcune organizzazioni. E qualora il nostro team dovesse opporsi a un’iniziativa che l’azienda intende intraprendere, proponiamo sempre delle alternative che consentano di raggiungere gli stessi obiettivi. L’obiettivo principale è instaurare un rapporto di fiducia e sicurezza con i nostri partner commerciali.
Inoltre, attribuisco grande importanza alla necessità di svolgere il ruolo di traduttore. Desidero assolutamente affrontare i temi relativi alla gestione del rischio, alla gestione delle vulnerabilità, alla gestione delle patch e all’architettura sicura. Ma non è così che si instaura un terreno d’intesa con i leader del mondo imprenditoriale. Pertanto, anziché cercare di insegnare loro il linguaggio della sicurezza informatica, imparo il linguaggio del mondo degli affari e poi lo traduco per il mio team.
Quando si agisce in questo modo e si comprendono gli obiettivi dell’azienda, i propri indicatori tendono ad allinearsi, poiché improvvisamente si dispone di un parametro rilevante da misurare. La sicurezza informatica deve essere al centro del processo decisionale. Una volta entrati a far parte di quel gruppo, comprenderete gli obiettivi dell’azienda e potrete quindi allineare il programma a tali obiettivi, definendo gli indicatori di performance in base agli stessi obiettivi – ad esempio, in che modo lo sviluppo di un sistema di iscrizione sicuro contribuisca all’obiettivo di aumentare le iscrizioni degli studenti di una determinata percentuale.
Quali tipi di dati misurate ai fini della rendicontazione?
Dipende. Quando implementiamo una nuova soluzione, ad esempio, potremmo voler monitorare quali violazioni si sono verificate, come funziona la soluzione, quali tipi di attacchi stiamo riscontrando e se disponiamo delle misure correttive e degli avvisi adeguati per far fronte alle minacce in arrivo. Monitoreremmo inoltre il grado di soddisfazione degli utenti, nonché la frequenza con cui i nostri dipendenti si imbattono in truffe di ingegneria sociale del tipo “ ”.
Sappiamo da esempi recenti – come l’attacco ransomware subito da MGM Resorts a settembre – che basta una sola telefonata di 10 minuti da parte di un “ ” per mettere in ginocchio un’intera azienda; pertanto, è importante prestare attenzione a questo aspetto.
La maggior parte delle organizzazioni dispone di programmi di sensibilizzazione alla sicurezza informatica volti a contrastare gli attacchi di phishing e vishing. Com'è il Suo?
Potete disporre di tutti gli strumenti del mondo — monitoraggio, sistemi di allerta e benchmark — ma è altrettanto importante prestare attenzione al fattore umano: i vostri dipendenti. Pertanto, pratichiamo quello che chiamo “allenamento SPAR”, un metodo che ho mutuato dalla boxe e dalle arti marziali. È l'acronimo di "prevenzione e risposta in materia di sicurezza" ed è leggermente diverso.
". Secondo la mia esperienza, la maggior parte dei corsi di formazione aziendale sulla sicurezza informatica è noiosa…." Pratichiamo lo “SPAR Training”, un metodo che ho mutuato dalla boxe e dalle arti marziali.”
In base alla mia esperienza, la maggior parte dei corsi di formazione aziendale sulla sicurezza informatica risulta noiosa e ripetitiva. Gran parte di ciò è finalizzato a soddisfare i requisiti di legge... per dimostrare che un’azienda ha agito con la dovuta diligenza qualora un incidente dovesse portarla in tribunale.
Per questo motivo, molti programmi di formazione sulla sicurezza informatica si basano sulla paura o sulla punizione. Il programma di formazione SPAR si concentra invece sulla sensibilizzazione dei dipendenti riguardo alle possibili minacce, affinché possano reagire con sicurezza, senza timore di ritorsioni, qualora dovessero trovarsi di fronte a tali situazioni.
La stragrande maggioranza dei CISO riferisce al consiglio di amministrazione almeno una volta all'anno. Ha qualche consiglio su come farlo in modo efficace?
Certo. Chiunque abbia parlato davanti a un consiglio di amministrazione sa bene che si hanno a disposizione al massimo cinque minuti. Quindi, dovrà essere una presentazione davvero veloce e essenziale.
Presso Honest Medical Group, illustro in che modo il mio programma tuteli la nostra azienda, ma spiego anche come esso garantisca la sicurezza informatica ai nostri clienti. Passo quindi a illustrare gli sforzi che abbiamo compiuto per rendere possibile tutto ciò, dove permangono ancora delle lacune, cosa posso fare al riguardo e in quali ambiti ho bisogno di sostegno o di decisioni in materia di bilancio.
Ha qualche consiglio finale da dare ai suoi colleghi del settore della sicurezza informatica?
Sì: continui a imparare; non smetta mai di imparare e di adattarsi. Spesso ci lasciamo prendere da ciò che è necessario nell’immediato, invece di considerare il quadro generale. C’è molto lavoro improvvisato, ed è necessario distaccarsi da esso e guardare a ciò che ci aspetta. Cosa vi prepara ad affrontare i prossimi tre, quattro o cinque anni?
L'IA [intelligenza artificiale] e ChatGPT ha conosciuto un successo fulmineo, apparentemente da un giorno all'altro, e molte organizzazioni stanno cercando solo ora di comprendere le implicazioni di tale fenomeno in materia di sicurezza informatica. Allo stesso modo, il calcolo quantistico potrebbe diventare realtà già nel 2025, e dobbiamo essere pronti anche a questo.
Il mio consiglio è: pianifichi fin da ora. Non aspettate che sia troppo tardi.
PER SAPERNE DI PIÙ
Scopri altre interviste esclusive con i responsabili della sicurezza nella nostra serie "Storie di successo".
- Joseph Karpenko di Stratascale su…
: DA INFRINGIMENTI DI SICUREZZA A STRATEGIA AZIENDALE - Ken Fishkin, il “paladino della privacy” dello studio Lowenstein Sandler, su…
UN CORSO DI FORMAZIONE SULLA SICUREZZA INFORMATICA NOIOSO - Mike Wilkes, il “supereroe” della Marvel, parla di…
L’UTILIZZO DELL’INTELLIGENZA ARTIFICIALE PER COMBATTERE IL CRIMINE INFORMATICO - "Ash Hunt" di Apex Group su…
PREVEDERE (CON PRECISIONE) IL RISCHIO INFORMATICO CON QUESTA FORMULA - Jeff Aguilar della Contea di LA su…
COME FORMA (E RIFORMA) I LAVORATORI PER COMBATTERE IL PHISHING - Stephen Held di Leo A Daly su…
IL ROVESCIO DELLA MEDAGLIA DEL RISCHIO DI TERZE PARTI - Michael Adams di Zoom su…
RAGGIUNGERE LA SICUREZZA INFORMATICA 2,0 CON IL PUNTEGGIO DI RISCHIO INFORMATICO

