Sebbene le consuete attività volte a misurare e mitigare i rischi legati alla sicurezza informatica rimangano fondamentali, una sfida costante per i responsabili della sicurezza informatica (CISO) consiste oggi nel comunicare la situazione attuale in un linguaggio che i loro superiori possano comprendere e sulla base del quale possano agire.
La maggior parte dei dirigenti di alto livello e dei membri dei consigli di amministrazione che valutano lo stato di preparazione in materia di sicurezza informatica non possiede una solida formazione tecnica. Mentre assistono alle sessioni informative sulla sicurezza informatica, spesso faticano a dare un senso a un turbinio di gergo tecnico, metriche e dati relativi alle vulnerabilità di rete, alla ricerca delle minacce, ai test di phishing, alle patch software e ai punteggi di rischio.
Per comunicare in modo più efficace, i CISO devono ragionare come gli amministratori delegati e inserire il flusso inarrestabile di informazioni che presentano alle parti interessate in un contesto più ampio. Dopotutto, i dirigenti di alto livello non possono gestire ciò che non comprendono.
Il linguaggio dei vertici aziendali o delle sale del consiglio ruota interamente attorno ai risultati economici, sostiene Bob Zukis, fondatore e CEO di Digital Directors Network, un’organizzazione dedicata a migliorare la comunicazione tra i dirigenti aziendali e gli esperti di sicurezza informatica. «È necessario affrontare il tema del rischio informatico in termini economici», ha affermato Zukis in un recente rapporto pubblicato dall’ , dall’Harvard Business Review e dall’ Analytic Services, sponsorizzato da Tanium.
Il rapporto ha coinvolto 180 intervistati appartenenti ai livelli dirigenziali di medio, alto e apicale in aziende di diverse dimensioni, operanti in una vasta gamma di settori e regioni. Il volume comprende interviste a esperti che operano nel mondo del rischio digitale.
Mentre l’attuale mancanza di comunicazione causa frustrazione nei CISO, perplessità nei dirigenti e la perdita di dati utili a causa di malintesi, i criminali informatici ne approfittano. Più della metà degli intervistati (57%) ha segnalato un aumento degli attacchi informatici dall’inizio della pandemia, mentre il 19% ha osservato che tali attacchi sono aumentati in modo significativo.
«È necessario affrontare il tema del rischio informatico in termini economici.»Bob Zukis, fondatore e CEO, Digital Directors Network
Il passaggio al lavoro da casa, dovuto alla pandemia , non ha fatto altro che gettare benzina sul fuoco, poiché molte organizzazioni si sono ritrovate improvvisamente a dover gestire un’ondata di nuovi endpoint e connessioni che spesso non sono riuscite a proteggere in modo adeguato.
I CISO devono colmare il divario tra ciò che affermano e ciò che i dirigenti percepiscono. La buona notizia, secondo gli esperti, è che entrambe le parti sono disposte ad apprendere e vi sono segnali che indicano che il divario si sta riducendo. Ecco tre principi fondamentali su cui i CISO di successo si sono basati per trovare un linguaggio comune comprensibile a tutti.
Comunicare il rischio informatico significa concentrarsi maggiormente sul valore aziendale
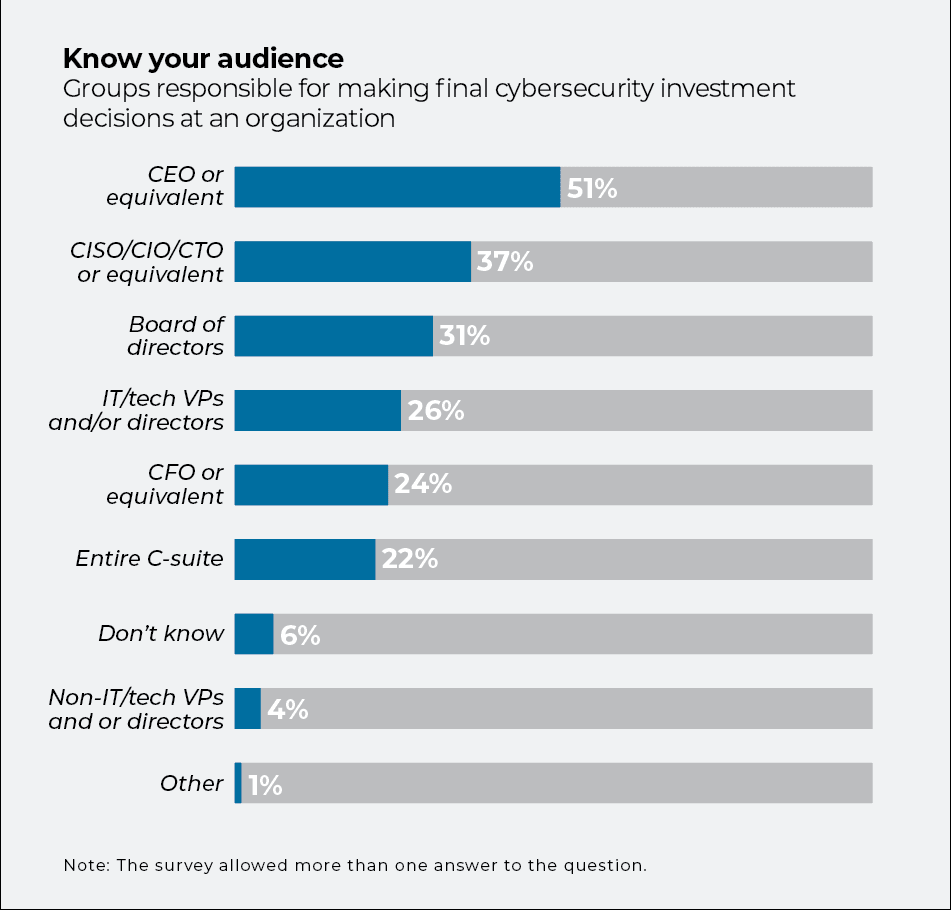
La maggior parte delle persone che prendono le decisioni finali in merito agli investimenti nella sicurezza informatica proviene da settori estranei a tale ambito. Secondo il sondaggio “ ” condotto da HBR , la spesa per la sicurezza informatica è gestita a livello di CEO in poco più della metà delle aziende intervistate (51%). I responsabili del settore tecnologico, quali i CISO, i direttori informatici (CIO) e i direttori tecnici (CTO), detengono il controllo delle risorse finanziarie in poco più di un terzo delle organizzazioni (37%); i vicepresidenti e i direttori specializzati in IT o tecnologia rappresentano circa un quarto (26%) delle aziende.
Quando si tratta di organici, catene di approvvigionamento e normative, i CEO e i consigli di amministrazione dell’
e sono abituati a parlare di cifre. Tuttavia, quando i CISO analizzano i dati, spesso li collegano a metriche tecniche più difficili da interpretare, quali il numero di vulnerabilità zero-day individuate o la percentuale di attacchi di phishing sventati. La situazione si complica ulteriormente quando si introducono acronimi e termini tecnici quali DDoS (distributed denial of service), XEM (converged endpoint management) o AWS EC2 (Amazon Web Services Elastic Compute Cloud).
È un po’ come descrivere una partita di cricket a un appassionato di baseball. Entrambi i giochi della serie “
” hanno come protagonisti una mazza, una palla e persone che corrono qua e là. Tuttavia, il cricket utilizza un proprio gergo specifico, con termini quali “grubbers”, “nurdles” e “
dibbly-dobbly bowlers”.
": Stiamo spendendo troppo o troppo poco per la sicurezza informatica?" Questa è la domanda sbagliata.”Zukis
Anziché ricorrere a un linguaggio troppo tecnico, gli esperti raccomandano di mantenere uno stile chiaro, accessibile e incentrato sui risultati concreti.
I CISO ottengono risultati positivi con i propri superiori quando si avvalgono di indicatori concreti, legati non solo agli strumenti di sicurezza, ma anche all’efficacia delle misure di sicurezza. Ad esempio, spiegano in che modo le percentuali relative al phishing o i sistemi XEM possano proteggere e accrescere il valore di un’impresa. Ciononostante, molti CISO non riescono a dimostrare tale nesso con il valore aziendale.
[Legga anche: 3 pratiche di “igiene informatica” che i CISO federali devono adottare]
Anche gli indicatori finanziari più noti possono risultare fuorvianti se privi di contesto. Mentre i dirigenti aziendali potrebbero chiedersi: «Stiamo spendendo troppo o troppo poco per la sicurezza informatica?» la verità non è così netta. «Non esiste una cifra giusta», spiega Zukis nel rapporto, «e questa è la domanda sbagliata».
I leader devono invece adottare una visione radicalmente diversa degli investimenti. Avvalendosi dei dati provenienti, tra gli altri strumenti, dai sistemi di individuazione e inventario delle risorse , di gestione automatizzata e , e di gestione automatizzata endpoint , i CISO possono aiutare i dirigenti di alto livello a identificare il valore a rischio all’interno della propria organizzazione, a valutare in che misura tale valore sia protetto sulla base della spesa attuale e a comprendere come la protezione possa evolversi nel tempo.
La valutazione del rischio informatico risulta più chiara quando è coerente
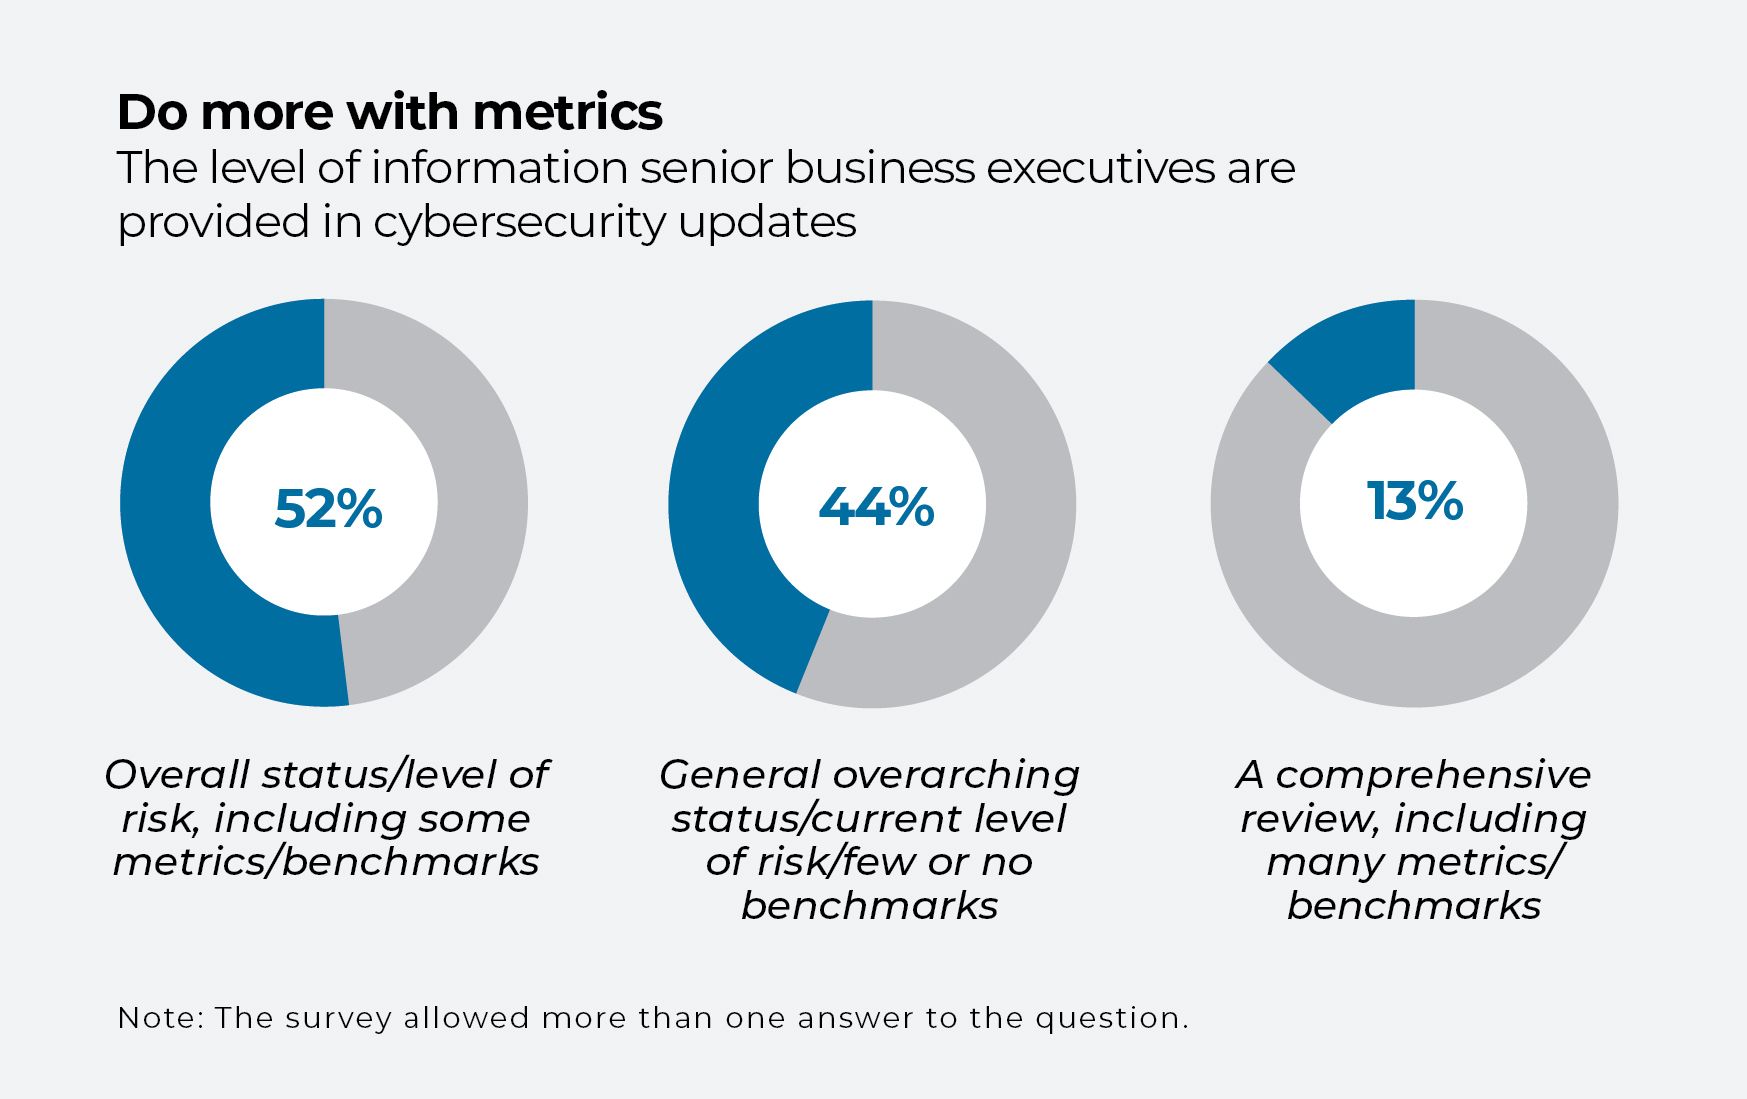
Sebbene un ricorso eccessivo agli indicatori tecnici possa creare confusione tra i dirigenti di alto livello, un numero significativo di aziende ne fornisce pochissimi. Tra i dirigenti che ricevono aggiornamenti regolari sui rischi informatici, quasi la metà (44%) dei partecipanti al sondaggio “ ” condotto da HBR ha ricevuto solo una panoramica generale, con pochi o nessun indicatore o parametro di riferimento. Solo il 13% è stato oggetto di una valutazione approfondita, che ha preso in esame una serie di indicatori e parametri di riferimento.
I responsabili della sicurezza modificano spesso gli indicatori che presentano, complicando ulteriormente la situazione. In una riunione potrebbero concentrarsi sulla maturità, in quella successiva sulla quantificazione del rischio e, in seguito, su un altro indicatore. «Le organizzazioni tendono a combinare diversi approcci anziché applicarne uno in modo coerente», afferma Emily Mossburg, responsabile globale per la sicurezza informatica presso Deloitte. Nel rapporto dell’HBR intitolato “ ” ( ), l’autrice si oppone a un approccio così dispersivo.
I CISO possono offrire prospettive diverse sul rischio o sperimentare nuovi modi di presentare le informazioni al fine di suscitare l’interesse dei dirigenti o migliorare la comprensione. Ma il risultato finale potrebbe lasciarli ancora più incerti riguardo al rischio. I dirigenti non sanno se l’organizzazione stia ottenendo risultati migliori o peggiori da un trimestre all’altro.
Un approccio più efficace consiste nell’aiutare i dirigenti dei settori tecnico e commerciale a concordare un quadro di riferimento comune e ad applicare criteri coerenti di valutazione del rischio di trimestre in trimestre.
È necessario calcolare, prevedere e, soprattutto,felt
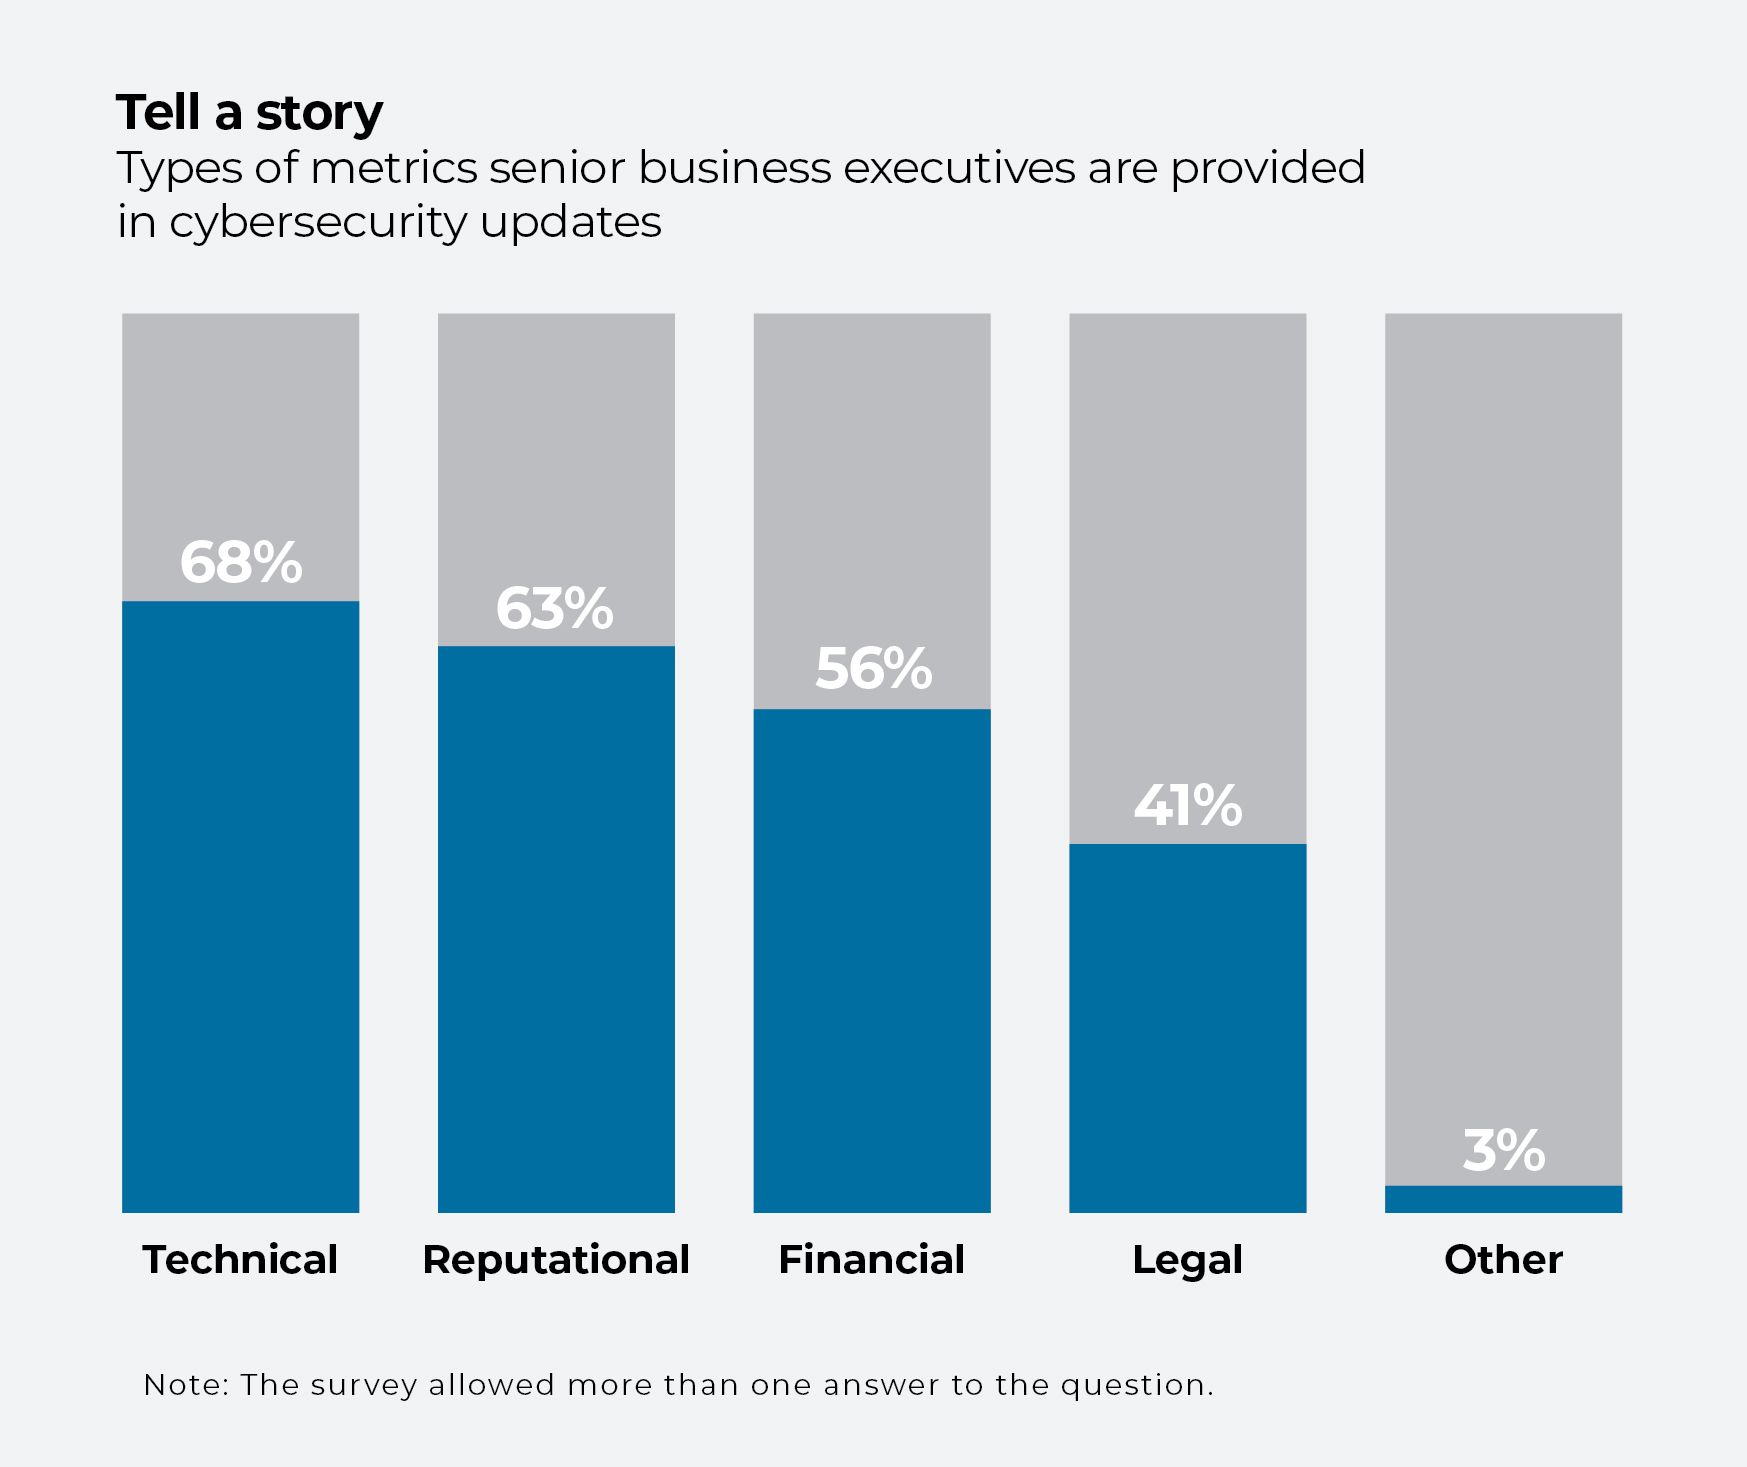
Secondo i partecipanti al sondaggio, tra i dirigenti aziendali a cui vengono presentati dati metrici, la maggior parte (68%) è oberata da dati tecnici. Anche gli indicatori di reputazione (63%) ricevono grande attenzione, mentre gli indicatori finanziari costituiscono un fattore rilevante solo in circa la metà (56%) delle organizzazioni intervistate.
Migliorare gli indicatori finanziari può essere d’aiuto, ma la verità fondamentale riguardo agli indicatori è che non rappresentano l’ultima parola. Il problema delle metriche, avvertono gli esperti, è che è fin troppo facile perdersi tra di esse.
«È necessario assicurarsi di raccontare la storia», afferma Alissa Abdullah nel rapporto dell’HBR intitolato “ ” ( ). In qualità di vicedirettrice della sicurezza e vicepresidente senior per le soluzioni emergenti di sicurezza aziendale presso Mastercard, è abituata a convincere dirigenti scettici. «Tutti questi indicatori di rischio non hanno alcun significato se non si racconta la storia», afferma.
«. Tutti questi indicatori di rischio non hanno alcun significato se non si racconta la storia.»Alissa Abdullah, vicedirettrice della sicurezza e vicepresidente senior per le soluzioni emergenti di sicurezza aziendale presso Mastercard
Per i dirigenti che puntano al fatturato e agli utili netti, lanciare sul mercato un nuovo prodotto o servizio accattivante sembrerà sempre più allettante che investire in qualcosa di così astratto come la sicurezza informatica. La narrazione può contribuire a contrastare tale tendenza.
In Mastercard, la direzione e il consiglio di amministrazione partecipano a simulazioni di crisi e affrontano anche un vero e proprio attacco informatico, affinché ciò che potrebbe sembrare puramente teorico venga percepito in modo viscerale.
«La sicurezza informatica può risultare opprimente», ammette Abdullah. Esorta i responsabili della sicurezza a condividere storie ed esperienze che rimangano impresse nel pubblico. «Devono vivere quel momento in cui pensano: “Oh, no”», afferma. «Una volta che l’hanno vissuto, lo comprendono e lo ricordano.»