AGGIORNAMENTO: Questo articolo, originariamente pubblicato su 18 novembre 2020, è stato aggiornato per riflettere l’evoluzione del ruolo della gestione delle patch nella sicurezza informatica moderna. Il documento offre indicazioni più approfondite sulle strategie di applicazione delle patch, analisi aggiornate sui rischi e sulla conformità, nonché nuovi esempi concreti di come l’ Tanium i consenta un’applicazione delle patch scalabile e autonoma in ambienti complessi.
Un tempo considerata un’attività di routine, la gestione delle patch rappresenta oggi una linea di difesa in prima linea contro minacce in rapida evoluzione. Poiché ogni giorno vengono individuate vulnerabilità negli endpoint, le organizzazioni sono sottoposte a una pressione costante per identificarle, classificarle in ordine di priorità e porvi rimedio prima che gli autori degli attacchi possano sfruttarne le falle.
L’applicazione delle patch può spesso sembrare un’attività che richiede troppo tempo, soprattutto quando è rallentata da metodi obsoleti quali fogli di calcolo, portali dei fornitori che richiedono l’estrazione manuale dei dati e flussi di lavoro di coordinamento frammentati, incapaci di stare al passo con le minacce moderne.
Sebbene tali approcci potessero funzionare quando gli ambienti erano più ristretti e le minacce meno sofisticate, oggi risultano inadeguati a far fronte alla velocità e alla complessità attuali.
Man mano che i ritardi nell’applicazione delle patch si accumulano e il debito di sicurezza aumenta, le organizzazioni devono ripensare il proprio approccio alla gestione delle patch — non perché l’applicazione delle patch sia di per sé difficile, ma perché i metodi tradizionali non sono stati concepiti per ambienti dinamici, superfici di attacco in espansione e una cadenza sempre più elevata delle minacce.
Ecco perché le organizzazioni stanno adottando soluzioni di automazione per fornire ai propri team la rapidità e l’uniformità necessarie a ridurre i rischi su larga scala, ottimizzando le attività ripetitive, eliminando i colli di bottiglia legati alle operazioni manuali e accelerando i tempi di risposta.
In questo blog otterrete una visione chiara e aggiornata di cosa significhi realmente oggi la gestione delle patch e del motivo per cui è diventata un pilastro fondamentale della sicurezza informatica moderna. Analizzeremo lo scopo fondamentale dell’applicazione delle patch, le diverse strategie adottate dalle organizzazioni e le crescenti sfide legate alla gestione delle vulnerabilità negli ambienti aziendali.
Analizzeremo i sei passaggi fondamentali di un moderno flusso di lavoro di gestione delle patch, metteremo in evidenza i rischi legati agli approcci manuali e mostreremo come l’automazione possa migliorare ogni fase del processo di applicazione delle patch, dall’identificazione al miglioramento continuo.
Infine, esploreremo i vantaggi concreti dell’automazione, tra cui velocità, scalabilità ed efficienza operativa, affinché possiate sviluppare una strategia di applicazione delle patch che non sia solo efficace, ma anche resiliente e pronta per il futuro.
Perché la gestione delle patch è importante per la sicurezza informatica?
Patch La gestione svolge un ruolo fondamentale nella sicurezza informatica, colmando in modo proattivo le lacune di sicurezza note e sostenendo obiettivi più ampi quali la difesa a più livelli, la conformità normativa e la resilienza operativa. Si tratta del processo strutturato che regola le modalità con cui le patch, quali gli aggiornamenti software, vengono identificate, testate e distribuite nell’infrastruttura di un’organizzazione. Garantisce che i sistemi rimangano sicuri, stabili e conformi.
Poiché le minacce informatiche diventano sempre più sofisticate e frequenti, la gestione delle patch contribuisce a limitare l’esposizione e a rafforzare le difese attraverso:
- Riduzione della superficie di attacco: I sistemi privi di patch rappresentano un bersaglio facile per gli aggressori e il numero di vulnerabilità note continua ad aumentare di anno in anno. In assenza di una strategia strutturata per l’applicazione delle patch, anche i team dotati di risorse adeguate possono avere difficoltà a stare al passo.
«I gruppi di ransomware fanno sempre più affidamento su vulnerabilità più datate, già sfruttate in precedenza, piuttosto che investire risorse nello sviluppo di exploit per quelle appena rese note. Ciò è in linea con una tendenza più ampia che vede gli autori degli attacchi sfruttare i “bersagli più facili”, ovvero le organizzazioni con misure di sicurezza meno rigorose o che magari non dispongono di una gestione attiva delle vulnerabilità, al fine di massimizzare l’efficienza.1”GRIT 2025 : Rapporto sui ransomware e sulle minacce informatiche
- Miglioramento del livello di sicurezza: La gestione di Patch garantisce che i controlli di sicurezza rimangano efficaci su tutti gli endpoint. Si tratta di una componente fondamentale di una strategia di difesa a più livelli, soprattutto ora che le organizzazioni stanno adottando ambienti ibridi e multi-cloud.
- Promuovere la riduzione proattiva dei rischi: Anziché limitarsi a reagire agli incidenti, la gestione delle patch consente ai team di mitigare i rischi in modo proattivo. Ciò comporta la definizione delle priorità delle patch in base alla gravità, alla possibilità di sfruttamento e all’impatto aziendale.
Per comprendere appieno in che modo la gestione delle patch contribuisca alla sicurezza informatica e alla resilienza operativa, è utile esaminare lo scopo stesso dell’applicazione delle patch.
Qual è lo scopo dell’applicazione delle patch?
L'applicazione delle patch è l'operazione tattica che consiste nell'aggiornare software e dispositivi per risolvere problemi, migliorare le prestazioni e colmare le lacune di sicurezza. Essa rappresenta il “cosa” che sta alla base del più ampio “perché” della gestione delle patch, costituendo un’azione fondamentale che garantisce sistemi sicuri, stabili e ad alte prestazioni.
Mentre la gestione delle patch riguarda il processo e la strategia, l’applicazione delle patch in sé riguarda lo scopo e il risultato di ciascun aggiornamento, tra cui:
Risoluzione delle vulnerabilità di sicurezza
Spesso vengono rilasciate patch per risolvere vulnerabilità di sicurezza note che potrebbero essere sfruttate dagli hacker, sia nei sistemi operativi, sia negli strumenti di produttività, sia nelle applicazioni di terze parti. Queste patch di sicurezza sono fondamentali per ridurre la vulnerabilità dell’intero stack software, comprese le applicazioni di terze parti che potrebbero non essere coperte dai meccanismi di aggiornamento predefiniti del sistema operativo.
[Discover : come l’automazione della sicurezza può trasformare la vostra risposta alle minacce]
I rapporti sulle informazioni relative alle minacce evidenziano costantemente che gli autori degli attacchi sfruttano le vulnerabilità nel giro di pochi giorni o addirittura poche ore dalla loro divulgazione.
Questo fenomeno di rapida trasformazione in armi è particolarmente pericoloso per le vulnerabilità ad alto impatto elencate nel catalogo delle vulnerabilità note e sfruttate della CISA.
Garantire stabilità e affidabilità
Non tutte le patch riguardano la sicurezza. Molti risolvono i bug che causano il blocco dei dispositivi, un funzionamento anomalo o prestazioni insufficienti, tutti problemi che possono portare al danneggiamento dei dati, a un calo delle prestazioni o persino a guasti a livello di sistema. L'applicazione regolare delle patch contribuisce a mantenere l'affidabilità dei sistemi critici, riduce il disagio degli utenti e minimizza il rischio di interruzioni a catena.
Ad esempio, una patch potrebbe risolvere una perdita di memoria in un’ App a di produttività che causa rallentamenti dopo un uso prolungato.
Tipi comuni di cerotti da conoscere
• Aggiornamenti di sicurezza: Risoluzione delle vulnerabilità note che potrebbero essere sfruttate
• Correzioni di bug: Risoluzione degli errori software che causano arresti anomali, malfunzionamenti o comportamenti errati
• Aggiornamenti delle funzionalità: Introduzione di nuove funzionalità o miglioramento di quelle esistenti per ottimizzare l’esperienza utente
Queste patch vengono applicate in diverse parti dell’ambiente IT — dagli endpoint alle applicazioni fino alla gestione delle patch dei server — dove i requisiti di operatività, le dipendenze e l’ambito di impatto introducono un’ulteriore complessità operativa.
Miglioramento delle prestazioni e delle funzionalità
L'applicazione delle patch non serve solo a riparare ciò che non funziona; è anche uno strumento di miglioramento. Molti aggiornamenti introducono nuove funzionalità, ottimizzano quelle esistenti o semplificano i flussi di lavoro per adeguarsi meglio alle esigenze aziendali in continua evoluzione. Ciò risulta particolarmente utile in contesti remoti o ibridi, in cui l’agilità del software incide direttamente sulla produttività.
Ad esempio, una patch potrebbe apportare miglioramenti all’interfaccia utente o ampliare le funzionalità, spesso senza richiedere un aggiornamento completo della versione. Ciò consente alle organizzazioni di innovare in modo incrementale e di mantenere un vantaggio competitivo, introducendo miglioramenti più rapidamente, riducendo le interruzioni e rispondendo con maggiore tempestività alle esigenze degli utenti e alle richieste del mercato.
Garantire la compatibilità
Con l’evolversi dei sistemi operativi, dei browser e dell’hardware, le patch garantiscono che le applicazioni continuino a funzionare correttamente in ambienti diversi. Senza aggiornamenti regolari, anche un software ben realizzato può diventare instabile o incompatibile, causando errori, arresti anomali o un calo delle prestazioni.
Ciò risulta particolarmente cruciale nelle organizzazioni con stack tecnologici eterogenei o team distribuiti, dove la coerenza tra le diverse piattaforme è essenziale per la collaborazione e la disponibilità del sistema.
Adempimenti relativi alla conformità
Molti quadri normativi richiedono che i sistemi siano mantenuti aggiornati e l’applicazione delle patch è fondamentale per soddisfare tali requisiti. Aiuta le organizzazioni a dimostrare di aver agito con la dovuta diligenza, a mantenersi pronte per gli audit ed a evitare costose sanzioni in caso di non conformità.
In settori quali la sanità, la finanza e la pubblica amministrazione, affrontare tempestivamente le vulnerabilità note non è solo una buona prassi, ma anche un obbligo di legge. I quadri normativi quali l’HIPAA, l’ PCI DSS e l’ ISO /IEC 27001 richiedono la correzione tempestiva delle vulnerabilità note.
Sebbene l’applicazione delle patch risponda alle esigenze immediate relative allo stato di integrità e alla sicurezza del software, la gestione delle patch a livello aziendale rappresenta una sfida di portata ben più ampia. È qui che entra in gioco il processo di gestione delle patch, non solo per applicare le patch, ma per farlo in modo coerente, strategico e su larga scala.
Come funziona il processo di gestione delle patch?
Sebbene le fasi fondamentali di una gestione efficace delle patch siano ampiamente riconosciute in tutto il settore, la loro attuazione varia spesso a seconda del livello di maturità, degli strumenti a disposizione e delle dimensioni del team.
Il seguente flusso di lavoro in sei fasi integra le migliori pratiche riconosciute nel settore in materia di applicazione delle patch per l’ con approfondimenti tratti dall’esperienza pratica, al fine di supportare i team nella creazione di un processo di applicazione delle patch affidabile e ripetibile , indipendentemente dalla fase in cui si trovano nel loro percorso.
Fase 1: Identificazione
Questa fase prevede l’individuazione delle vulnerabilità presenti nei sistemi operativi, nelle applicazioni software e negli ambienti di rete. I team si avvalgono in genere di scanner di vulnerabilità ,, CVE , database e soluzioni integrate di gestione delle risorse per garantire un’identificazione accurata e una corretta definizione delle priorità, determinando quali sistemi siano interessati e quali patch disponibili siano applicabili sulla base delle comunicazioni dei fornitori e delle valutazioni interne.
In ambienti più consolidati, tale processo può inoltre comprendere la visibilità in tempo reale sugli stati dell’ endpoint , sui dati relativi alla gestione della configurazione e sui risultati delle valutazioni di vulnerabilità, al fine di orientare la definizione delle priorità in base all’impatto sul business, alla possibilità di sfruttamento e alla criticità delle risorse.
In questa fase, l’associazione delle vulnerabilità ai servizi aziendali e ai responsabili contribuisce inoltre a garantire che le misure correttive siano in linea con il rischio operativo. Per favorire l’allineamento, molte organizzazioni si avvalgono di un quadro di valutazione dei rischi più ampio, che tenga conto della tolleranza al rischio dell’organizzazione, della probabilità delle minacce e delle priorità aziendali.
Fase 2: Acquisizione
Una volta individuate le vulnerabilità, le patch vengono solitamente reperite presso i fornitori di software o da repository affidabili. Ciò può essere effettuato manualmente scaricando gli aggiornamenti dai portali dei fornitori oppure tramite archivi centralizzati gestiti dai reparti IT.
Alcune organizzazioni definiscono le regole di inclusione/esclusione delle patch in base ai ruoli di sistema, ai requisiti di conformità o alle funzioni critiche per l’attività aziendale.
Ciò comporta spesso l’assegnazione di priorità alle patch di terze parti e all’applicazione di patch per software di uso diffuso che potrebbero non essere coperti dai meccanismi di aggiornamento predefiniti del sistema operativo.
In contesti più avanzati, la gestione delle patch può essere ottimizzata tramite strumenti che monitorano le nuove versioni e verificano l’autenticità e la compatibilità delle patch prima della loro distribuzione.
Fase 3: Collaudo
Prima di distribuire le patch negli ambienti di produzione, i team spesso le testano in un ambiente controllato (come un laboratorio o una sandbox) per verificarne la stabilità. Patch I test contribuiscono a garantire che gli aggiornamenti non introducano regressioni, non compromettano le dipendenze né interrompano i servizi fondamentali per l’attività aziendale.
Tale attività di test dovrebbe seguire un approccio graduale o basato su anelli di " ", partendo dai sistemi in fase di sviluppo o a basso rischio ed estendendosi gradualmente ad ambienti più ampi. I team possono inoltre definire criteri di rollback o controlli di integrità per monitorare eventuali effetti collaterali indesiderati durante la fase di test.
Fase 4: Implementazione
Le patch vengono distribuite in base all’urgenza, al rischio e all’impatto sulle attività aziendali. Ciò potrebbe comportare un'installazione manuale durante le finestre di manutenzione oppure implementazioni graduali, al fine di ridurre al minimo le interruzioni. I processi di controllo delle modifiche vengono spesso utilizzati per documentare e approvare le implementazioni.
In alcuni contesti, gli utenti finali ricevono notifiche preventive oppure hanno la possibilità di posticipare gli aggiornamenti entro limiti prestabiliti. Tali comunicazioni contribuiscono a ridurre i disagi e a migliorare la trasparenza durante i cicli di applicazione delle patch.
Sebbene l’implementazione possa avvenire in modo interamente manuale, molte organizzazioni adottano un approccio ibrido che combina la supervisione umana con flussi di lavoro ripetibili per garantire la coerenza tra i vari sistemi, comprese le applicazioni di terze parti.
Fase 5: Verifica e conformità
Dopo l’implementazione, è fondamentale verificare che le patch siano state applicate correttamente e che i sistemi siano conformi. Ciò favorisce la preparazione alle verifiche e la responsabilità normativa.
L'esecuzione di una nuova scansione dei sistemi consente di individuare eventuali patch mancanti o aggiornamenti software non riusciti. Inoltre, la tenuta di registri dettagliati e di tracciati di controllo favorisce la gestione della conformità normativa e la responsabilità.
Fase 6: Miglioramento continuo
Ogni ciclo di aggiornamenti offre l’opportunità di perfezionare il processo. I team possono analizzare i tassi di successo delle patch, individuare i colli di bottiglia e adeguare di conseguenza le strategie di test o di implementazione. Le esperienze acquisite possono essere integrate nella documentazione e condivise tra i vari team.
Una solida collaborazione tra i team addetti alla sicurezza, all’IT, alle operazioni e alla conformità è essenziale per migliorare i flussi di lavoro relativi alle patch e per garantire la resilienza a lungo termine.
Tuttavia, sebbene la collaborazione sia fondamentale, è l’attuazione a determinare il successo. Patch La direzione potrà mantenere la propria promessa — rafforzare la sicurezza, favorire la conformità e migliorare la stabilità operativa — solo se tale impegno verrà attuato in modo efficace.
Esaminiamo l’impatto concreto delle vulnerabilità non corrette e il motivo per cui le moderne strategie di gestione delle patch devono andare oltre i metodi manuali.
Comprendere i limiti, le sfide e le potenziali conseguenze dell’applicazione manuale delle patch
Quando i team si affidano a strumenti e metodi di gestione delle patch obsoleti o inaffidabili, ciò può causare ritardi e aumentare il rischio di tralasciare alcuni aggiornamenti. L’applicazione manuale delle patch è raramente sostenibile su larga scala e spesso aumenta il carico di lavoro del reparto IT, mette a dura prova le risorse, accresce il rischio di errore umano e rallenta i tempi di risposta, lasciando esposte le vulnerabilità critiche ben oltre le soglie di sicurezza.
In ambienti IT complessi con migliaia di endpoint distribuiti su sistemi fisici, virtuali e cloud , l’applicazione manuale delle patch comporta spesso:
- Copertura non uniforme a causa di inventari incompleti o mancanza di visibilità
- Rimedio ritardato che lascia irrisolte le vulnerabilità note, aumentando il rischio di accessi non autorizzati o di perdita di dati
- Lacune in materia di audit e conformità dovute a un monitoraggio inaffidabile
- Interruzioni operative causate dall’applicazione di patch senza una valutazione adeguata dello stato di preparazione del sistema
- Interruzioni impreviste del servizio dovute ad aggiornamenti non testati
E i rischi per la sicurezza derivanti da vulnerabilità non corrette non sono teorici: sono stati dimostrati. I software e i sistemi privi di patch rappresentano obiettivi primari per gli attacchi informatici, le infezioni da malware e le violazioni dei dati. Gli hacker spesso sfruttano le vulnerabilità note già pochi giorni dopo la loro divulgazione, rendendo indispensabile l'applicazione tempestiva delle patch.
Tra i motivi più comuni per cui le organizzazioni ritardano l’applicazione delle patch , secondo l’ , vi è la complessità del coordinamento degli aggiornamenti tra sistemi e team diversi, il che può lasciare esposte vulnerabilità critiche.
Tuttavia, anche quando sono disponibili le patch, la mancata adozione di misure tempestive può avere conseguenze devastanti. Uno degli esempi più noti delle conseguenze derivanti dal mancato aggiornamento tempestivo è l'attacco del ransomware WannaCry.
Esempio tratto dalla realtà: WannaCry
Nel 2017, l’attacco del ransomware WannaCry ha infettato 200.000 computer in 150 paesi, con danni complessivi che vanno da centinaia di milioni a miliardi di dollari. Sebbene l’attacco sia stato devastante, avrebbe potuto essere evitato: due mesi prima dell’attacco, Microsoft aveva rilasciato una patch (MS17-010) per correggere la vulnerabilità presente nel proprio sistema operativo Windows che WannaCry ha poi sfruttato.
Riconoscere le conseguenze derivanti da sistemi privi di patch e i limiti noti associati all’applicazione manuale delle patch costituisce il primo passo verso l’elaborazione di una strategia più resiliente. Man mano che le organizzazioni crescono e i loro ambienti diventano più complessi, devono abbandonare i flussi di lavoro manuali a favore di soluzioni che garantiscano una visibilità in tempo reale sugli endpoint e un controllo centralizzato sulle operazioni di applicazione delle patch.
Al centro di questa evoluzione vi è l’automazione: non solo come strumento di comodità, ma come fattore fondamentale per garantire coerenza, rapidità e riduzione dei rischi nella moderna gestione delle patch.
[Scoprite in che modo l’automazione IT semplifica le operazioni e aumenta l’efficienza]
Come integrare l'automazione per ottimizzare i flussi di lavoro relativi all'applicazione delle patch
Sebbene il flusso di lavoro di base relativo alla gestione delle patch possa essere eseguito manualmente, l’automazione aiuta i team a ottimizzare ogni fase, migliorando la coerenza, riducendo al minimo gli errori umani e accelerando la risposta alle minacce emergenti.
Ecco in che modo l’automazione rafforza ogni fase del flusso di lavoro:
- Identificazione: Consente il rilevamento continuo delle vulnerabilità e una visibilità in tempo reale delle risorse , aiutando i team a reagire più rapidamente e a stabilire le priorità in modo più efficace.
- Acquisizione: Monitora fonti affidabili alla ricerca di nuove patch, ne verifica la validità e crea elenchi di patch sulla base di criteri predefiniti, contribuendo a ridurre il carico di lavoro manuale e gli errori umani.
- Test: Supporta i test basati su anelli, i rollback gate e i controlli di integrità, consentendo ai team di simulare l’impatto delle patch e di individuare tempestivamente eventuali regressioni.
- Implementazione: Gestisce le implementazioni pianificate, quelle graduali e le opzioni di differimento per gli utenti attraverso flussi di lavoro che rispettano il controllo delle modifiche e le finestre di manutenzione.
- Verifica e conformità: automatizza le nuove scansioni, i dashboard e i registri di audit per garantire che le patch vengano applicate correttamente e che la conformità sia mantenuta su tutti gli endpoint. Una politica di gestione delle patch ben definita garantisce coerenza, responsabilità e allineamento ai requisiti normativi.
- Miglioramento continuo: analizza i dati storici relativi alle patch per ottimizzare i cicli futuri, prevedere i guasti e perfezionare le strategie di implementazione.
La buona notizia è che l’automazione di un flusso di lavoro relativo all’applicazione delle patch non richiede una revisione completa. Molte squadre iniziano in piccolo, concentrandosi sulle attività ripetitive e mantenendo la supervisione umana laddove è davvero necessaria. Anche un’automazione graduale può generare rendimenti eccezionali.
Nella sezione seguente, esamineremo i vantaggi concreti che le organizzazioni possono aspettarsi man mano che estendono l’automazione lungo l’intero ciclo di vita della gestione delle patch.
Vantaggi della gestione automatizzata delle patch
Man mano che gli ambienti diventano sempre più complessi, l’automazione della gestione delle patch di aiuta le organizzazioni a passare da un approccio reattivo all’applicazione delle patch a operazioni proattive, scalabili e resilienti. Ecco come fare:
- Risposta più rapida alle minacce: L’automazione elimina i colli di bottiglia legati alle operazioni manuali, consentendo una rapida distribuzione delle patch e riducendo i periodi di vulnerabilità.
- Scalabilità in tutti gli ambienti: Che si tratti di gestire centinaia o migliaia di endpoint, l’automazione garantisce l’applicazione coerente delle patch su sistemi fisici, virtuali e cloud-native.
- Maggiore uniformità ed efficienza del flusso di lavoro: I processi automatizzati riducono gli errori umani, ottimizzano il ciclo di vita delle patch e garantiscono l’integrità del sistema.
- Un approccio proattivo alla sicurezza informatica: Il rilevamento continuo e la risoluzione più rapida consentono ai team di anticipare le vulnerabilità.
- Riduzione dei costi infrastrutturali e operativi: L’automazione riduce al minimo la necessità di server di patch, script personalizzati e aggiornamenti manuali, e risulta particolarmente utile in ambienti ibridi o “cloud-first”.
- Maggiore conformità e preparazione alle verifiche: L’applicazione automatizzata delle patch favorisce l’attuazione delle politiche e semplifica la rendicontazione normativa.
- Flussi di lavoro IT più efficienti ed equilibrio tra vita professionale e vita privata: Eliminando la necessità di finestre di aggiornamento notturne e interventi di emergenza, l’automazione contribuisce a ridurre il burnout e favorisce un migliore equilibrio tra vita professionale e vita privata.
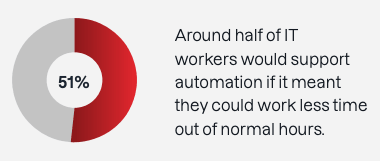
Dalla velocità e dalla scalabilità a una maggiore sicurezza e a operazioni più fluide, l’automazione trasforma i moderni sistemi di applicazione delle patch in un vantaggio strategico. Ma come si confronta realmente con i metodi manuali? Analizziamo la questione.
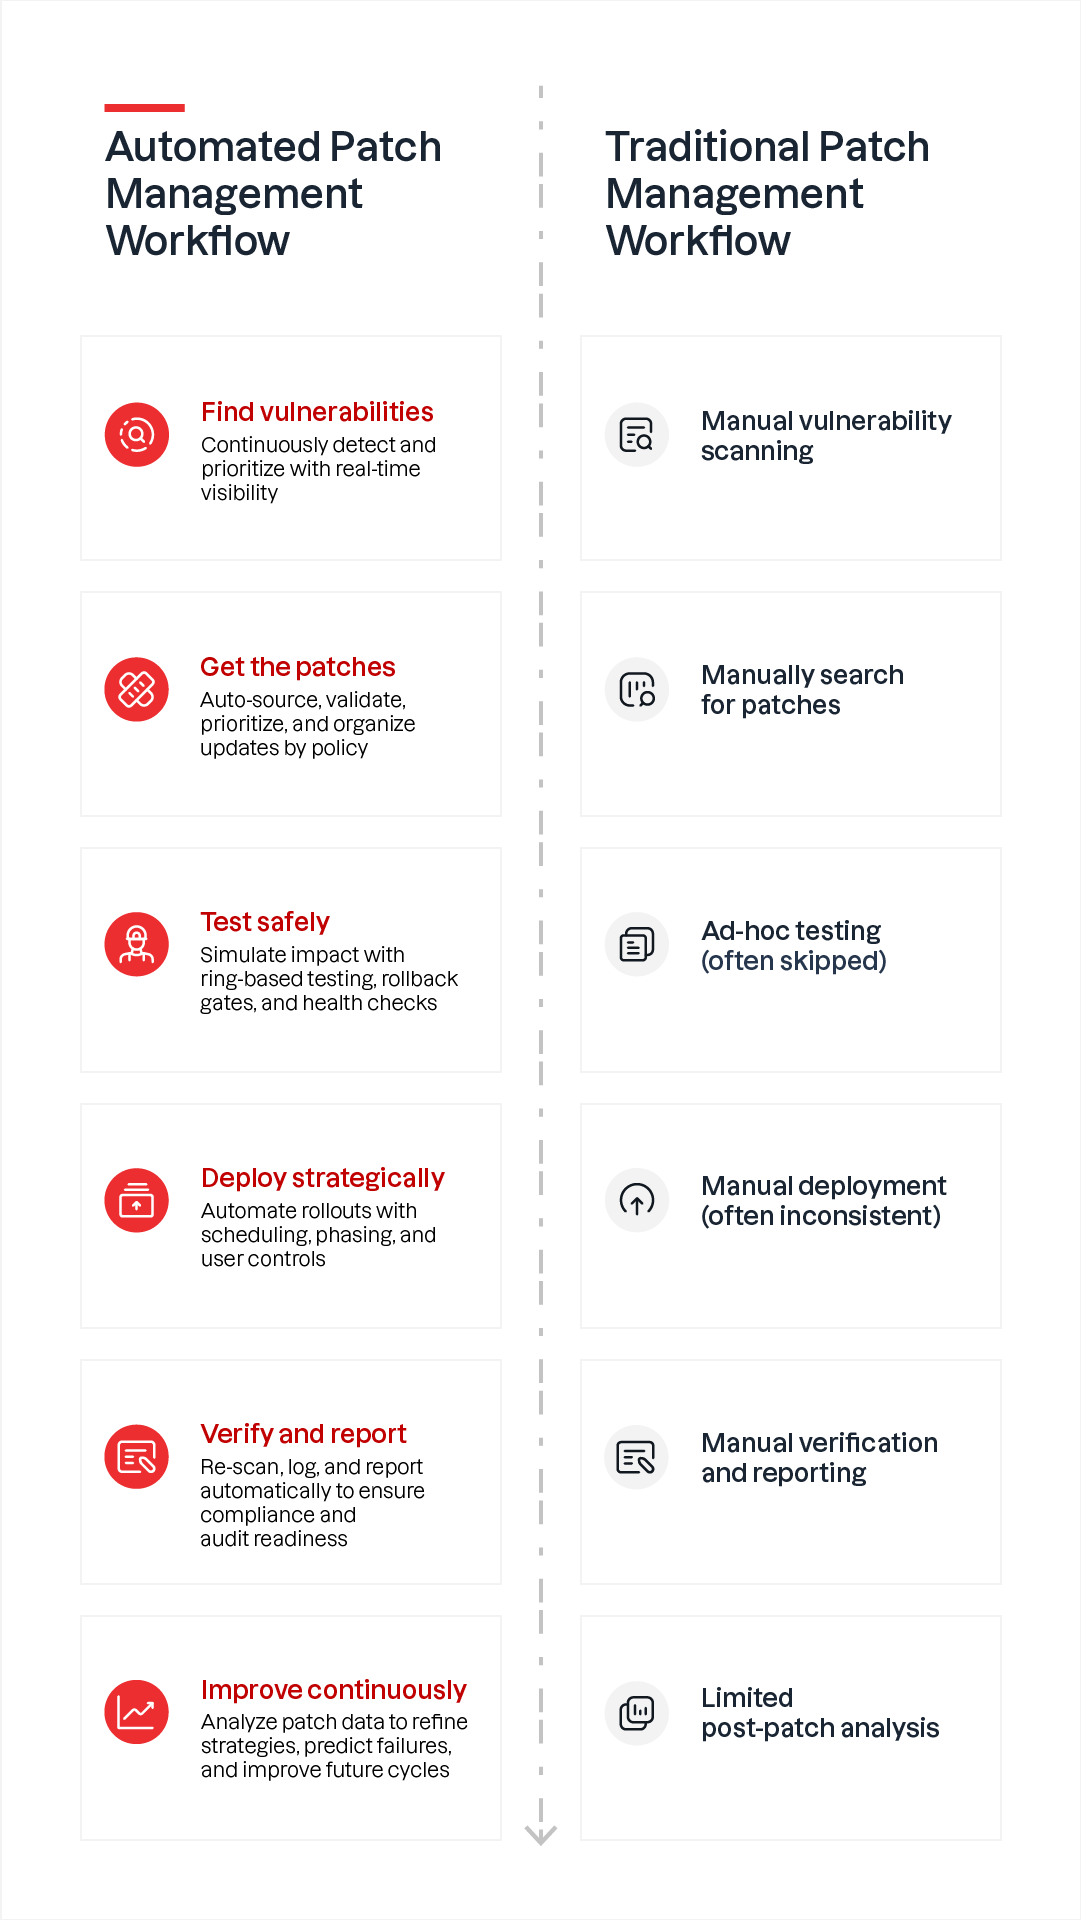
Differenze principali tra la gestione manuale e quella automatizzata delle patch
L'applicazione manuale delle patch ha la sua utilità, ma l'automazione cambia le regole del gioco. Ecco un confronto tra i due:
| Gestione manuale delle patch | Gestione automatizzata delle patch | |
|---|---|---|
| È ora di applicare la patch | È più lento e spesso non riesce a stare al passo con le tempistiche delle minacce | Più veloce, in linea con la riduzione delle finestre di exploit |
| Utilizzo delle risorse | Elevato, mette a dura prova i team IT | Low consente al reparto IT di dedicarsi ad attività strategiche |
| Tasso di errore | Maggiore, soggetto a errori umani | Minori, costanti e ripetibili |
| Scalabilità | Limitato in ambienti di grandi dimensioni | Si adatta facilmente a tutti gli endpoint |
| Visibilità e copertura | Spesso incomplete | Copertura quasi totale nel giro di poche ore |
| Impatto sulla rete | Può causare sovraccarichi o interruzioni di servizio | Ottimizzato per ridurre al minimo i disagi |
| Costo | Aumento dovuto a ritardi e inadempienze | Riduzione dovuta all’efficienza e alla prevenzione |
| Stato della sicurezza | È un approccio reattivo, che spesso comporta ritardi nell'applicazione delle patch | Proattivo, riduce l’esposizione |
| Conformità | Che richiede molto tempo | Semplificato e verificabile |
| Sostegno all'innovazione | Rallenta l’agilità IT | Consente un’innovazione più rapida |
Avviso: la presente tabella ha esclusivamente scopo illustrativo e riflette le differenze operative più comuni riscontrate negli ambienti aziendali. Tali dati non sono stati convalidati statisticamente e i risultati effettivi possono variare a seconda del contesto organizzativo.
Questo contrasto evidenzia come l’automazione non solo acceleri l’applicazione delle patch, ma la trasformi anche in un fattore strategico fondamentale per i team IT e di sicurezza. Tenendo conto di queste differenze, il passo successivo consiste nell’individuare una soluzione di applicazione delle patch che sia in linea con le esigenze e il livello di maturità della vostra organizzazione.
La scelta della soluzione adeguata per la gestione delle patch
La scelta di una soluzione per la gestione delle patch rappresenta una decisione strategica che influisce direttamente sul livello di sicurezza, sull’efficienza operativa e sulla capacità di un’organizzazione di rispondere alle minacce emergenti. Considerata la rapidità con cui vengono individuate e sfruttate le vulnerabilità, l’applicazione delle patch deve essere considerata una funzione fondamentale della sicurezza che richiede rapidità, visibilità ed esecuzione strategica.
Un moderno software di gestione delle patch deve essere in grado di adattarsi alla vostra infrastruttura IT, supportando diversi sistemi operativi e modelli di implementazione, indipendentemente dal fatto che i vostri sistemi siano basati sul cloud, ibridi o on-premise. Deve inoltre offrire visibilità in tempo reale sulle risorse, automatizzare i flussi di lavoro di correzione e garantire una conformità coerente su sistemi ed endpoint diversi. Senza queste funzionalità, le organizzazioni rischiano di rimanere indietro rispetto agli aggiornamenti critici, aumentando così la propria esposizione agli attacchi informatici e alle violazioni della conformità.
Nel valutare le opzioni disponibili, cerchi piattaforme che:
- Fornire una visibilità completa sullo stato delle patch su tutti i sistemi operativi, le applicazioni e i software di terze parti
- Garantire un’implementazione rapida e affidabile con il minimo disagio per gli utenti
- Includere strumenti di verifica e reportistica per confermare l'esito positivo dell'applicazione delle patch e individuare eventuali lacune
- Integrazione con gli strumenti esistenti per la gestione dei servizi IT e delle operazioni di sicurezza
- Scalabilità agevole per supportare ambienti distribuiti e ibridi
- Consentire flussi di lavoro personalizzabili e politiche di applicazione su misura per le esigenze aziendali
- Fornire dashboard di conformità in tempo reale per garantire la preparazione agli audit e la rendicontazione ai vertici aziendali
L'automazione svolge un ruolo fondamentale nelle moderne soluzioni di patching. Riducendo al minimo l’intervento manuale e garantendo tempi di risposta più rapidi, uno strumento automatizzato per la gestione delle patch aiuta i team a stare un passo avanti rispetto alle minacce, liberando al contempo risorse da destinare a iniziative strategiche.
Se integrata in una strategia olistica di gestione autonoma dell’ endpoint e (AEM), l’applicazione delle patch diventa anch’essa parte di un sistema unificato che riduce la proliferazione degli strumenti, migliora la visibilità e il controllo e favorisce la chiarezza operativa in ambienti complessi.
La migliore soluzione di applicazione delle patch deve inoltre essere in linea con il profilo di rischio del Suo team, adattarsi alle dimensioni del Suo ambiente e aiutarLa a garantire la sicurezza senza rallentare il Suo lavoro. Non si tratta solo di rimanere al passo con i tempi, ma anche di garantire sicurezza, resilienza e prontezza.
L'approccio di Tanium alla gestione automatizzata delle patch su larga scala
Sebbene molti strumenti offrano funzionalità di automazione, Tanium garantisce una vera autonomia, eseguendo i flussi di lavoro relativi alle patch senza necessità di avvio manuale, sulla base di informazioni in tempo reale fornite da endpoint e di controlli basati su criteri.
Questa funzionalità costituisce un elemento fondamentale di Tanium AEM, dove l’applicazione coordinata delle patch riduce i rischi, accelera i tempi di risposta e semplifica le operazioni IT.
A guidare questa trasformazione è la soluzione Zero Touch Automation di , che integra complesse attività di patching in flussi di lavoro completamente autonomi, eliminando l’esecuzione manuale riga per riga e garantendo la conformità continua.
Tanium offre diverse modalità di implementazione flessibili per soddisfare le diverse esigenze organizzative, tra cui:
- Zero Touch: Distribuisce automaticamente le patch più recenti con un intervento umano minimo, consentendo un processo di applicazione delle patch continuo e autonomo. Questo metodo risulta particolarmente utile per le grandi imprese che gestiscono migliaia di endpoint in ambienti diversi.
- Lite Touch: Consente alle organizzazioni di fissare una data specifica per il controllo delle modifiche relative all’applicazione delle patch, garantendo la coerenza delle dipendenze e implementazioni controllate. Questo approccio consente implementazioni graduali e si adatta ai ritmi aziendali.
- Automazione: Offre vantaggi avanzati in termini di orchestrazione, quali attività di patching preliminari e successive, fasi di implementazione programmate e controlli di affidabilità, al fine di garantire il successo dell’implementazione e ridurre al minimo le interruzioni. Tali funzionalità sono spesso integrate con piattaforme ITSM quali ServiceNow e per l’automazione end-to-end dei flussi di lavoro.
Dall’automazione all’autonomia
La soluzione Zero Touch Automation di Tanium rappresenta un cambiamento di paradigma, che va oltre l’automazione di base per arrivare a un’infrastruttura autonoma e in grado di autoripararsi.
In questa fase avanzata:
- L'intervento umano è ridotto al minimo
- Il sistema garantisce in modo proattivo il proprio livello di sicurezza
- Le patch vengono identificate, scaricate e applicate senza alcun intervento umano
- Il processo rimane attivo e in grado di reagire alle minacce emergenti, comprese le vulnerabilità zero-day
🎥 Scoprite come la soluzione Zero Touch Automation di Tanium semplifica l'applicazione delle patch, dalla distribuzione alla verifica, in tutto il vostro ambiente. Sia che venga utilizzato autonomamente sia che venga integrato con piattaforme quali ServiceNow, Tanium aiuta i team ad applicare le patch più rapidamente, a ridurre i rischi e a eliminare il lavoro manuale.
Scoprite altri video tutorial sull’applicazione delle toppe “ Tanium ”:
- Tanium Tech Talks Patch Serie di domande frequenti: Applicazione delle patch Windows Server 2012 : ESU, report sulla conformità delle patch, aggiornamenti automatici del browser, Microsoft aggiornamenti di Office, applicazione delle patch ai nuovi endpoint e relative finestre di manutenzione
- Linux applicazione di patch
- Applicazione delle patch a macOS e all’ Ubuntu
- Applicazione delle patch con ServiceNow
- SQL applicazione delle patch al cluster
- Tanium Patch storia di successo di un cliente
Questo livello di autonomia riduce drasticamente il carico operativo e gli errori umani, consentendo ai team IT di concentrarsi sulla supervisione strategica anziché sulle operazioni di routine. Garantisce inoltre visibilità e controllo in tempo reale, assicurando la conformità e la resilienza dell’intero patrimonio IT.
Risultati concreti: una panoramica dei casi di successo nell’applicazione delle patch da parte dei clienti di Tanium
ABB ha guadagnato 180.000 ore produttive grazie alla funzione di applicazione automatica delle patch di Tanium, riducendo le chiamate all’help desk e garantendo il regolare svolgimento delle operazioni.
📖 Legga il caso di studio del cliente
🎥 Guardi il video del cliente
«Prima dell’introduzione di Tanium, la nostra procedura consisteva nell’incontrare gli utenti e applicare manualmente le patch.»Sam Cook, responsabile per l’eccellenza degli utenti finali e degli stabilimenti di ABB
Tanium ha fornito alla città di Phoenix un ciclo di applicazione delle patch ripetibile, affidabile e veloce, riducendo la durata del ciclo stesso di un impressionante 75%.
📖 Legga il caso di studio del cliente
🎥 Guardi il video del cliente
“Grazie a Tanium, l’applicazione delle patch a endpoint è diventata affidabile, rapida ed efficace.”Shannon Lawson, responsabile della sicurezza informatica (CISO) della città di Phoenix
Grazie all’automazione offerta da Tanium, il team operativo di Honeywell ha ora meno lavoro manuale da svolgere. I responsabili della gestione delle patch di Honeywell possono modificare manualmente i programmi di applicazione delle patch quando necessario e, nel farlo, ottengono anche piena visibilità su tutti i registri relativi alle patch.
📖 Legga il caso di studio del cliente
🎥 Guardi il video del cliente
«Ora, grazie a Tanium, abbiamo superato la soglia del 90% di conformità alle patch per tre mesi consecutivi. Questo è un dato significativo.”Manish Chopra, direttore IT di Honeywell
Regis Aged Care ha utilizzato Tanium per portare il proprio tasso di conformità alle patch delle postazioni di lavoro dall’1% a un rassicurante 98%, il tutto in soli due mesi.
📖 Legga il caso di studio del cliente
🎥 Guardi il video del cliente
Patch La gestione non è più solo un’attività di manutenzione; è un imperativo strategico fondamentale per ridurre i rischi, garantire la conformità e favorire l’agilità operativa. Grazie agli strumenti adeguati e a una strategia di automazione delle patch, le organizzazioni possono migliorare la propria resilienza, ottimizzare le operazioni e consentire ai team di concentrarsi su ciò che conta di più.
10 modi in cui “ Tanium ” migliora la gestione delle patch*
- Individuare e correggere le vulnerabilità che gli strumenti tradizionali non rilevano
- Patch più rapidamente, rispondere prima
- Raggiungete una visibilità e una copertura delle patch fino al 99% e oltre
- Patch ovunque: in remoto, su dispositivi mobili, in sede
- Eseguire la scansione delle risorse e valutare lo stato delle patch in tempo reale
- Adattare le soluzioni su larga scala senza sovraccaricare l’infrastruttura
- Unificare i flussi di lavoro relativi alle patch in un’unica piattaforma
- Automatizzate l’intero ciclo di vita delle patch, dall’individuazione alla distribuzione
- Eliminare la necessità di server di distribuzione delle patch
- Passate all’autonomia con Tanium , AEM e Zero Touch Automation
*Le funzionalità e i risultati descritti si basano sulla documentazione relativa ai prodotti dell’ Tanium , su casi di studio dei clienti verificati e sull’utilizzo effettivo. I risultati effettivi possono variare a seconda dell'ambiente di implementazione, della configurazione e del grado di maturità organizzativa. Tutti gli indicatori di performance riflettono i risultati comunicati dai clienti di Tanium e non sono garantiti.
Patch Domande frequenti sulla gestione
Chiariamo alcuni dubbi comuni relativi alla gestione delle patch.
In che modo la gestione delle patch si differenzia dalla gestione delle vulnerabilità?
La gestione delle vulnerabilità identifica il “cosa”: tutte le potenziali debolezze presenti nelle risorse IT, inclusi i difetti del software, le configurazioni errate e i controlli mancanti. Patch La gestione fornisce le indicazioni pratiche su come risolvere una parte significativa di tali vulnerabilità, in particolare quelle per le quali sono disponibili aggiornamenti forniti dai fornitori o correzioni convalidate.
Un programma efficace di gestione delle vulnerabilità si basa su una solida capacità di gestione delle patch, volta a colmare le lacune individuate in modo rapido e affidabile. Tuttavia, gli approcci tradizionali si basano spesso su scansioni periodiche e dati isolati, impedendo alle organizzazioni di avere una visione chiara dei rischi in tempo reale e rallentando la loro capacità di risposta.
Patch La direzione funge da organo esecutivo della gestione delle vulnerabilità, con il compito di fornire correzioni convalidate per le vulnerabilità software note e le relative esposizioni a livello di sistema. Per ridurre efficacemente i rischi, entrambi devono operare nell’ambito di un flusso di lavoro unificato in cui l’individuazione, la definizione delle priorità e la risoluzione dei problemi siano strettamente integrate.
Per chiarire in che modo queste due discipline si completino a vicenda e in quali ambiti le loro competenze divergano, ecco un confronto diretto tra le funzioni principali e le aree di interesse:
| Aspetto | Vulnerability management | Patch gestione |
|---|---|---|
| Definizione | Un processo continuo volto a identificare, valutare, classificare in ordine di priorità e monitorare tutti i tipi di vulnerabilità di sicurezza presenti nelle risorse IT | Un processo operativo volto a risolvere le vulnerabilità note tramite aggiornamenti, modifiche alla configurazione e correzioni a livello di sistema |
| Scope | Comprende tutte le vulnerabilità: difetti del software, configurazioni errate, protocolli obsoleti e controlli di accesso inadeguati | Si concentra sulle vulnerabilità risolvibili: in primo luogo quelle per le quali sono disponibili patch rilasciate dai fornitori, modifiche alla configurazione o misure di mitigazione convalidate |
| Obiettivo principale | Ridurre l'esposizione complessiva al rischio individuando e gestendo tutti i potenziali vettori di attacco | Prevenire gli attacchi e preservare l’integrità del sistema applicando correzioni tempestive e convalidate |
| Attività principali | Asset individuazione, analisi delle vulnerabilità, valutazione del rischio, definizione delle priorità e reportistica | Patch identificazione, test, implementazione, aggiornamenti di configurazione, pianificazione del rollback e verifica della conformità |
| Relazione | Fornisce le informazioni relative al “cosa” e al “perché” delle operazioni di correzione; si avvale della gestione delle patch e di altri controlli per l’applicazione delle correzioni | Si occupa degli aspetti pratici della correzione delle vulnerabilità; applica gli aggiornamenti sulla base delle informazioni relative alle vulnerabilità e dello stato di prontezza operativa |
| Ruolo operativo | In genere guidati da team di sicurezza incentrati sulla riduzione dei rischi e sulla mitigazione delle minacce | Spesso gestiti dai team operativi IT, con una collaborazione sempre maggiore da parte del reparto sicurezza per quanto riguarda la definizione delle priorità e la convalida |
| Ruolo strategico | Promuove la riduzione strategica dei rischi individuando e classificando per priorità i punti deboli presenti nell’intero ambiente, consentendo così di prendere decisioni informate e di attuare misure correttive mirate | Attua misure correttive tempestive e convalidate per colmare le lacune note, garantendo la resilienza operativa e riducendo i periodi di vulnerabilità |
In che modo una gestione efficace dell’ endpoint e è correlata all’applicazione delle patch?
La soluzione di gestione degli endpoint fornisce l’infrastruttura e la visibilità necessarie per garantire il corretto esito dell’applicazione delle patch. Senza sapere quali dispositivi siano presenti e come siano configurati, l’applicazione delle patch risulta imprecisa e poco affidabile.
Patch La gestione delle vulnerabilità ( ) è una funzione specialistica nell’ambito della gestione della sicurezza delle applicazioni ( endpoint ) incentrata sull’identificazione, il collaudo e l’implementazione degli aggiornamenti volti a correggere le vulnerabilità, migliorare la stabilità e garantire la conformità.
Negli ambienti di grandi dimensioni e distribuiti, gli endpoint sono in continua evoluzione a causa della connessione di nuovi dispositivi, delle variazioni nelle configurazioni e delle differenze nelle versioni del software. Senza una visibilità in tempo reale su ogni endpoint, le organizzazioni sono costrette ad affidarsi a inventari obsoleti o a scansioni incomplete. Questa mancanza di visibilità rende quasi impossibile identificare con certezza quali sistemi siano vulnerabili, stabilire le priorità nell’applicazione delle patch in base al rischio o verificare che gli aggiornamenti siano stati applicati correttamente.
La vera consapevolezza “ endpoint ” significa conoscere non solo ciò che esiste là fuori, ma anche in che stato si trovi, in modo immediato e continuo. Tale livello di precisione trasforma l’applicazione delle patch da un’attività reattiva e gravosa a un processo proattivo e basato sulla valutazione dei rischi.
Qual è la strategia migliore per implementare l’applicazione automatizzata delle patch?
La strategia ottimale per l’implementazione dell’applicazione automatizzata delle patch non consiste semplicemente nel sostituire le operazioni manuali con script, bensì nel ripensare l’intero flusso di lavoro relativo alle patch affinché sia basato sulla valutazione dei rischi, guidato dalle politiche aziendali e resiliente dal punto di vista operativo.
Una strategia di applicazione delle patch moderna e predisposta per l’automazione dovrebbe basarsi su tre pilastri fondamentali:
- La visibilità prima di tutto: Sappiate su cosa state applicando le patch
L’efficacia dell’automazione dipende dalla qualità dei dati su cui agisce. Iniziate assicurandovi una visibilità in tempo reale sull’intero parco endpoint , che comprenda sistemi operativi, applicazioni software e configurazioni. Ciò comprende:
• Identificazione continua delle vulnerabilità e della disponibilità delle patch • Test automatizzati mediante implementazioni a anello o per fasi • Distribuzione coordinata con punti di rollback e controlli di integrità • Convalida post-distribuzione con report di conformità e tracciati di audit • Cicli di feedback per perfezionare i cicli futuri sulla base dei tassi di successo e delle eccezioni
Senza queste basi, l’automazione rischia di accentuare le lacune di visibilità anziché eliminarle. - Flussi di lavoro basati su criteri: Definire obiettivi, non solo attività
Anziché codificare in modo rigido le fasi di applicazione delle patch, definisca flussi di lavoro basati su criteri che riflettano la tolleranza al rischio della Sua organizzazione, i requisiti di conformità IT e i ritmi operativi quali:
• Patch regole di inclusione/esclusione basate sulla criticità delle risorse, sull’ambito di conformità o sul ruolo operativo • Allineamento tra finestre di manutenzione e controllo delle modifiche • Risk-priorità basate sull’esploitabilità, sul CVSS e sull’impatto aziendale
Questo approccio garantisce che l’automazione si adatti al Suo ambiente (e non il contrario). - Automazione a ciclo chiuso: Dal rilevamento alla convalida
La vera automazione non si limita alla sola implementazione. Una soluzione efficace per la gestione automatizzata delle patch dovrebbe coprire l’intero ciclo di vita delle patch, includendo:
• Identificazione continua delle vulnerabilità e della disponibilità delle patch • Test automatizzati tramite implementazioni a anello o per fasi • Distribuzione coordinata con controlli di rollback e verifiche dello stato di integrità • Convalida post-distribuzione con report di conformità e tracciati di audit • Cicli di feedback per perfezionare i cicli futuri sulla base dei tassi di successo e delle eccezioni
Questo modello a ciclo chiuso trasforma l’applicazione delle patch da un’attività reattiva a un processo proattivo e in grado di migliorarsi autonomamente
Una strategia di applicazione automatizzata delle patch ben implementata non solo riduce il carico di lavoro manuale, ma:
• Riduce le finestre di esposizione
• Migliora il livello di conformità
• Consente ai team di dedicarsi ad attività di maggior valore
• Favorisce operazioni più sane e sostenibili
L’automazione non riguarda solo la velocità: si tratta di garantire precisione, resilienza e fiducia in ogni decisione relativa all’applicazione delle patch.
Poiché l'applicazione delle patch sta diventando sempre più complessa e cruciale, le organizzazioni necessitano di qualcosa di più della semplice automazione. Hanno bisogno di intelligenza, flessibilità e controllo. Tanium offre tutte e tre le cose. Grazie all’automazione “Zero Touch”, alla flessibilità “Lite Touch” e all’integrazione tra i flussi di lavoro IT e di sicurezza, Tanium aiuta i team a rafforzare la sicurezza, accelerare i tempi di risposta e gestire l’applicazione delle patch su larga scala.
Scopra come Tanium può aiutarLa a modernizzare la Sua strategia di applicazione delle patch, a ridurre i rischi e a semplificare le operazioni —. Prenoti oggi stesso una demo dal vivo personalizzata all’indirizzo.