Alla vicina contea di San Bernardino è costato 1,1 milioni di dollari risolvere un attacco ransomware ai danni del dipartimento dello sceriffo all’inizio di quest’anno. Jeff Aguilar, responsabile della sicurezza informatica (CISO) della vicina contea di Los Angeles, spera di evitare che un destino simile si ripeta in uno qualsiasi dei 38 dipartimenti della contea di cui è incaricato di garantire la sicurezza.
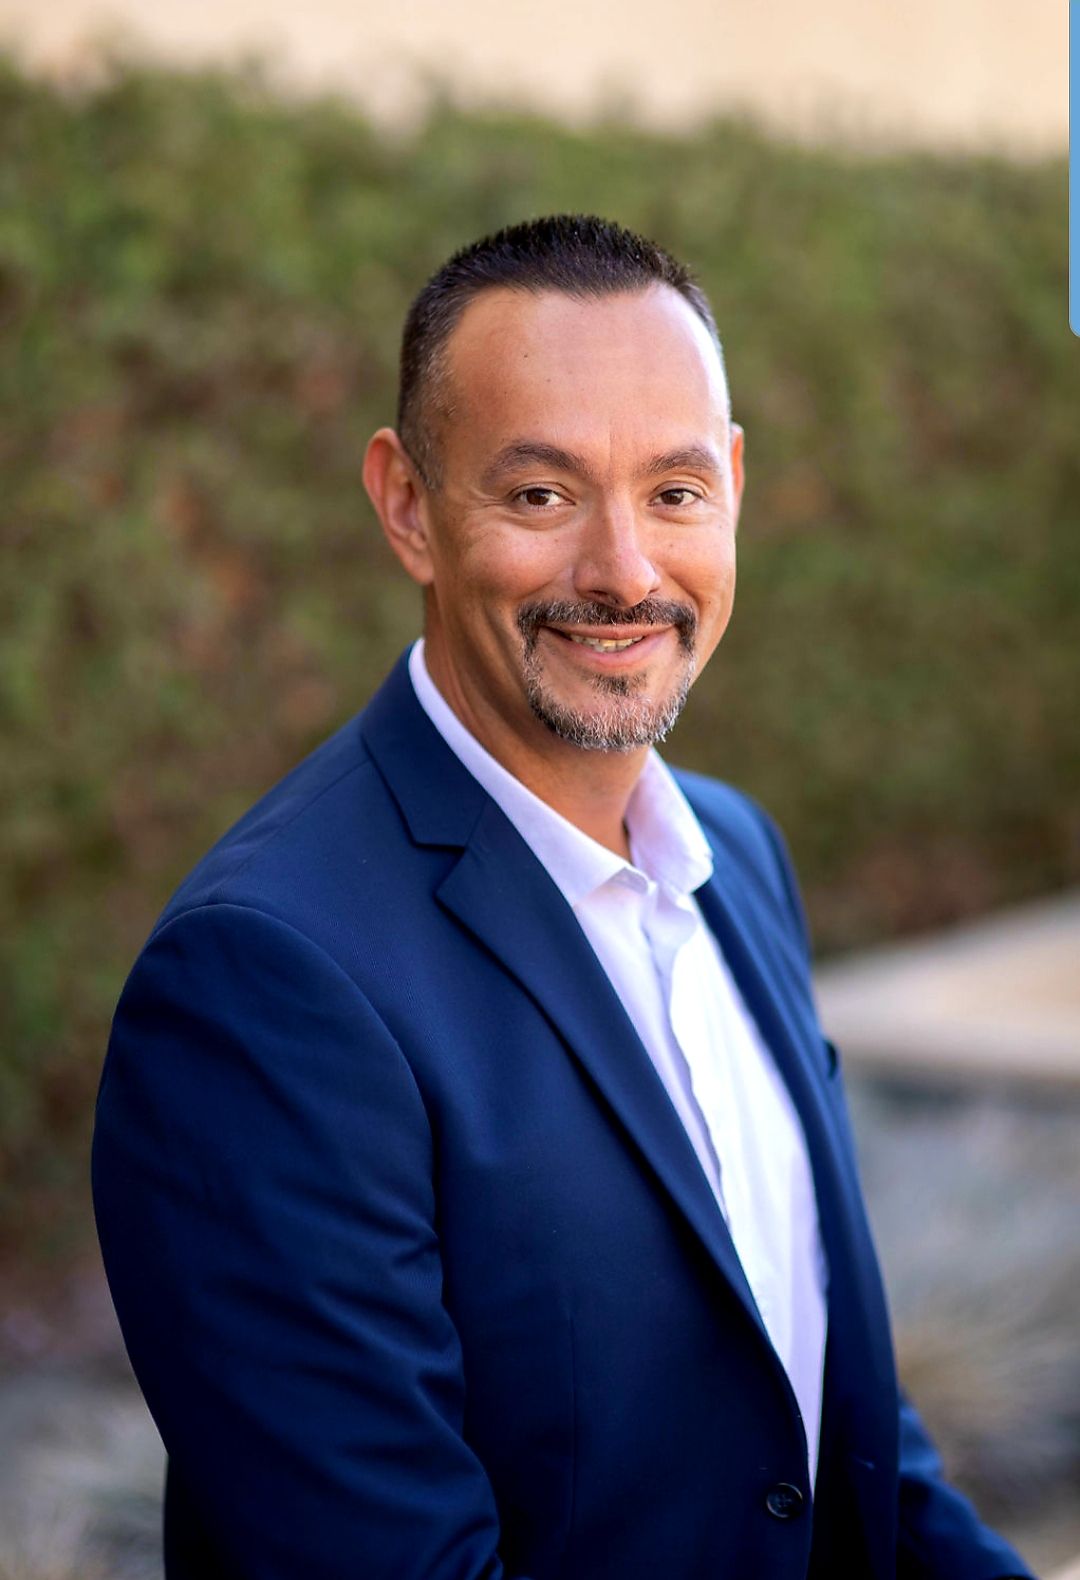
Aguilar (a destra), che dal 2018 ha ricoperto incarichi di alto livello nel settore della sicurezza nella contea di Los Angeles ed è diventato il suo CISO lo scorso anno, è profondamente consapevole della crescente vulnerabilità delle agenzie federali, statali e municipali: gli attacchi informatici rivolti al settore pubblico hanno registrato un’impennata del 40% nel secondo trimestre del 2023 rispetto allo stesso periodo dell’anno precedente. E sebbene la contea di Los Angeles abbia finora evitato incidenti di grave entità, Aguilar è consapevole che mantenere questo primato richiederà diligenza, determinazione e — questo è fondamentale — una comunicazione e un coordinamento costanti sia con i colleghi del settore sia con i dipendenti della contea sotto la sua supervisione.
Ciò contribuisce sicuramente alle iniziative di benchmarking e di del suo stesso dipartimento, senza dubbio. E non solo.
Infatti, a differenza di molti CISO, è fermamente convinto dell’importanza di condividere informazioni utili che possano aiutare altre agenzie governative a contrastare le minacce. Questa disponibilità ad ascoltare e a condividere punti di vista diversi deriva forse dal suo percorso professionale variegato, che comprende esperienze nei settori dell’ , del governo, , della sanità, , dei servizi finanziari e , nonché dei trasporti.
, di Focal Point, ha intervistato Aguilar per approfondire il suo approccio collaborativo e capire cosa lo renda uno dei massimi responsabili della sicurezza informatica a livello governativo del Paese.
(La seguente intervista è stata modificata per motivi di chiarezza e lunghezza.)
A prima vista, la struttura gerarchica della contea di Los Angeles – ovvero chi fa capo a chi – sembra, beh, piuttosto complessa.
Abbiamo un modello federato: io faccio capo al CIO della contea. Ogni dipartimento opera come un’unità aziendale indipendente e dispone di un proprio responsabile informatico (CIO) e di un responsabile della sicurezza informatica. Il loro compito consiste nell’attuare le politiche e la strategia in materia di sicurezza informatica definite dal mio team a livello di consiglio di amministrazione.
Ho due vice alle mie dipendenze e ne sto assumendo altri due. Organizziamo la contea in gruppi (a fini operativi), dove ciascun gruppo rappresenta un’area specifica della nostra attività. Pertanto, ad esempio, l’assistenza sanitaria costituisce un settore di attività e le forze dell’ordine ne costituiscono un altro. I miei collaboratori si occuperanno dei diversi gruppi in base alle loro competenze e alle esigenze di ciascun gruppo. Definiamo i principi guida in materia di sicurezza informatica da una prospettiva di alto livello, e i dipartimenti operano nel rispetto di tali principi.
Sia il Distretto scolastico unificato di Los Angeles che l’Autorità per l’edilizia abitativa di Los Angeles hanno recentemente subito violazioni dei dati. Quando vede queste cose così vicine a casa sua, le fa venire qualche sospetto?
Sì, qualsiasi organizzazione in possesso di dati sensibili rappresenta un potenziale bersaglio.
Parlo con numerosi CISO di enti statali e comuni. Condividiamo costantemente le esperienze acquisite e ci chiediamo: «Cosa ha funzionato, cosa no e cosa posso prendere a modello per non dover reinventare la ruota?» Credo che questa sia una delle cose che, forse, la contea di Los Angeles fa in modo diverso rispetto ad altre agenzie governative. Stiamo promuovendo una collaborazion e nel settore pubblico. C’è trasparenza.
[Leggi anche: La categoria RaaS – una guida alla difesa contro il ransomware-as-a-service]
Ovviamente, non intendo entrare nei dettagli di ciò che stiamo facendo nello specifico. Tuttavia, intratteniamo costantemente discussioni di grande interesse, in particolare in materia di strategia e di risposta agli incidenti di tipo “ ”, da una prospettiva regionale.
Lei è responsabile della politica in materia di sicurezza informatica per i dipartimenti con più di 100.000 dipendenti. Basta che uno solo di quei dipartimenti agisca in modo autonomo e fuori controllo perché una buona pianificazione vada a monte. Come garantite la conformità?
Sì, è una sfida. Fortunatamente per noi, siamo costantemente sottoposti a revisioni interne. So che molte persone non ritengono che gli audit apportino un valore aggiunto. Ma lo faccio perché si sa solo ciò che si sa, e gli audit sono un ottimo modo per garantire la conformità e individuare eventuali lacune.
«: So che molte persone non considerano gli audit come un elemento di valore aggiunto.» Ma io lo faccio perché si sa solo ciò che si sa, e gli audit sono un ottimo modo per garantire la conformità e individuare eventuali lacune.”
Pertanto, il nostro dipartimento incaricato di svolgere tali verifiche segue una sorta di lista di controllo. Stanno verificando il rispetto delle linee guida interne del consiglio di amministrazione. Disponiamo di direttive e norme in materia di tecnologia. Ogni dipartimento viene sottoposto a revisione e deve quindi essere verificato alla luce di tali politiche e direttive. Si tratta di una situazione ancora in corso. Ogni dipartimento ne subisce le conseguenze più volte all’anno. E poi, di tanto in tanto, assisteremo anche a una verifica contabile federale.
Nel corso delle nostre verifiche interne, spesso indico i punti in cui ritengo possano esserci delle lacune e lascio che siano loro a verificare cosa riescono a individuare. Una volta ricevuto il loro rapporto, di norma elaboreremo un piano di miglioramento. Ciò consente di coinvolgere i livelli più alti della gerarchia organizzativa al fine di sensibilizzare il personale. In questo modo, sappiamo di poter contare sull’attenzione necessaria per risolvere qualsiasi problema dovesse presentarsi.
Con un numero così elevato di dipendenti della contea, avrà sicuramente molto da fare.
Certamente. Uno dei principi fondamentali della sicurezza è che la persona – il dipendente – rappresenta sempre l’anello più debole.
Le organizzazioni investono milioni di dollari in un ambiente di controllo, ma tutto ciò può essere aggirato con un solo clic sbagliato. Pertanto, abbiamo adottato un approccio estremamente incisivo nella formazione sulla sensibilizzazione in materia di “ ” , estendendola a ogni singola linea di business, poiché il modo di operare può variare notevolmente da un reparto all’altro.
In occasione del Mese nazionale della sensibilizzazione sulla sicurezza informatica , stiamo dialogando con i dipendenti e coinvolgendo fornitori e leader del settore per condividere le esperienze acquisite, nonché per illustrare le cose da fare e da non fare in materia di sicurezza. E credo che siamo migliorati nel raccontare questa storia.
Stiamo suscitando l’interesse degli utenti finali nei confronti di tali clic errati, creando una reazione emotiva che va oltre il contesto della contea. Possono portare a casa ciò che imparano e metterlo in pratica nella propria vita privata.
Ad esempio, si avvicina la stagione degli acquisti natalizi e si registrerà un vero e proprio aumento dei tentativi di phishing che fingono di provenire, ad esempio, da Amazon Marketplace, eBay, l’IRS o qualsiasi altra entità alla quale dovranno prestare attenzione. Le persone vedono quelle immagini, provano una reazione emotiva e potrebbero semplicemente cliccarci sopra senza riflettere. Abbiamo davvero potenziato il nostro programma per contribuire a sensibilizzarli su questi temi, sia sul posto di lavoro che a casa.
Come può sapere se il Suo percorso di formazione sulla consapevolezza è efficace?
Effettuiamo perforazioni su base costante. Ci occupiamo di piani per tavoli. Dispongo dei tassi di clic per ogni dipartimento e di un riepilogo a livello di contea. Sono in grado di analizzare l'andamento anno dopo anno e, laddove opportuno, adeguiamo la formazione di conseguenza. Non organizziamo corsi di formazione per operatori di macchine da taglio “ Cookie” che siano sempre gli stessi ogni anno. Lo adattiamo alle aree critiche del settore e alle aree critiche della contea.
“Non offriamo corsi di formazione per Cookie-cutter che siano sempre gli stessi ogni anno. Lo adattiamo alle aree critiche del settore e alle aree critiche della contea.”
Pertanto, ad esempio, le nostre campagne di phishing sono leggermente diverse rispetto a quelle attuali, poiché l’anno prossimo si terranno le elezioni primarie. Stiamo mettendo in guardia i dipendenti riguardo alle e-mail di phishing contenenti messaggi volti a indurli ad agire, del tipo: “La Sua affiliazione politica è cambiata; clicchi su questo link se non era sua intenzione che ciò accadesse”.
Teniamo sempre sotto osservazione le questioni regionali e geopolitiche e adeguiamo periodicamente la nostra formazione di conseguenza.
Svolgete attività quali la ricerca delle minacce per individuare potenziali vulnerabilità?
Ah sì, anche se affidiamo a terzi attività di questo tipo a causa del livello di esperienza che richiedono. Stiamo cercando di sviluppare tale competenza al nostro interno. Per noi, tuttavia, è opportuno avvalersi di partner di fiducia che ci assistano nelle attività di individuazione delle minacce. La ricerca delle minacce è uno strumento eccellente, e non è una novità. Tuttavia, per la maggior parte delle agenzie governative si tratta probabilmente ancora di una realtà piuttosto nuova, poiché comporta endpoint gestione e un livello specifico di competenza, il che può risultare complesso.
Sono un grande sostenitore del framework MITRE ATT&CK “ ” (si apre in una nuova scheda) [un documento di riferimento che descrive in dettaglio le tattiche e le tecniche comunemente utilizzate dagli autori di attacchi durante le intrusioni di rete], e conduciamo numerose simulazioni, basate sul panorama delle minacce che osserviamo, per individuare ciò che potrebbe verificarsi nella nostra regione o in altre giurisdizioni.
[Legga anche: Che cos’è il “threat hunting” e perché è importante?]
Quindi, ancora una volta, tutto si riduce alla collaborazione. Infatti, se la città di Los Angeles è colpita da un evento che potrebbe essere collegato a noi, ciò potrebbe verificarsi anche a Pasadena, a Santa Monica, a Burbank o altrove.
Ci racconti di una lezione difficile che ha imparato nell’ultimo anno.
Ebbene, fortunatamente non si sono verificati incidenti di rilievo. Tuttavia, siamo particolarmente attenti alla gestione dei rischi legati alla catena di approvvigionamento e stiamo cercando di migliorare in questo ambito.
«I leader di grande spessore possiedono la lungimiranza necessaria per considerare questi aspetti fuori dagli schemi e riflettere su ciò che ci aspetta in futuro.”»
L’attacco informatico ai danni di SolarWinds, denominato “ ” [in cui gli hacker hanno inserito codice dannoso in software di uso comune per violare decine di migliaia di reti governative e aziendali], ha portato alla luce tale situazione. Siamo una contea molto estesa. Abbiamo moltissimi fornitori. Pertanto, tenere sotto controllo i rischi legati alla catena di approvvigionamen a è per noi di fondamentale importanza. Ci chiediamo sempre: «Qual è il nostro relativo ai rischi di terze parti ? Qual è il rischio legato a soggetti terzi nell’ambito dell’intero panorama? «E come possiamo verificare che i fornitori rispettino i nostri requisiti di sicurezza?»
Per far fronte a tale situazione, abbiamo creato un documento denominato “Allegato sulla sicurezza e la privacy”, che illustra gli impegni e l’accordo assunti dalla contea e dagli appaltatori al fine di adempiere ai propri obblighi ai sensi delle leggi, delle norme o dei regolamenti statali o federali applicabili, nonché degli standard di settore applicabili in materia di privacy. Spazia in ogni ambito, dagli audit alla gestione degli incidenti e così via.
Disponiamo di un’appendice dedicata ai diversi servizi cloud e, al momento, la stiamo riscrivendo per includere anche l’uso dell’intelligenza artificiale generativa di , poiché siamo convinti che si tratti di una tecnologia destinata a durare nel tempo. Infatti, vorremmo predisporre delle misure di sicurezza in tal senso adesso, finché siamo ancora in tempo.
Come fa a rimanere all’avanguardia in materia di queste tecnologie nuove ed emergenti?
Ritengo che la maggior parte dei CISO segua lo stesso approccio in merito. Ci scambiamo opinioni e prestiamo attenzione a ciò che accade nel settore.
In qualità di CISO di un’organizzazione governativa, ricevo inoltre numerose relazioni sulle minacce da parte di partner federali, tra cui l’ , l’MS-ISAC (Multi-State Information Sharing and Analysis Center) e. Da tutto ciò emergono molte informazioni utili. Organizziamo inoltre incontri mensili con l’FBI per avere un quadro chiaro della situazione dal punto di vista delle minacce provenienti da Stati nazionali. E poi, c’è la vostra curiosità. Analizzare le implicazioni di strumenti come ChatGPT, che stanno acquisendo sempre maggiore diffusione, e guardare al futuro riflettendo sulla sicurezza in un mondo caratterizzato da e dall’informatica quantistica .
I leader di grande spessore possiedono la lungimiranza necessaria per considerare questi aspetti fuori dagli schemi e riflettere su ciò che ci aspetta in futuro. Forse oggi non sono qui, ma dovete rendervi conto di cosa potrebbe accadere se dovessero arrivare.
PER SAPERNE DI PIÙ
Scopri altre interviste esclusive con i responsabili della sicurezza nella nostra serie "Storie di successo".
- Joseph Karpenko di Stratascale su…
: DA INFRINGIMENTI DI SICUREZZA A STRATEGIA AZIENDALE - Ken Fishkin, il “paladino della privacy” dello studio Lowenstein Sandler, su…
UN CORSO DI FORMAZIONE SULLA SICUREZZA INFORMATICA NOIOSO - Mike Wilkes, il “supereroe” della Marvel, parla di…
L’UTILIZZO DELL’INTELLIGENZA ARTIFICIALE PER COMBATTERE IL CRIMINE INFORMATICO - "Ash Hunt" di Apex Group su…
PREVEDERE (CON PRECISIONE) IL RISCHIO INFORMATICO CON QUESTA FORMULA - Dennis Leber di Honest Medical Group su…
PERCHÉ NON PARLA (MOLTO) DI SICUREZZA INFORMATICA CON IL CONSIGLIO - Stephen Held di Leo A Daly su…
IL ROVESCIO DELLA MEDAGLIA DEL RISCHIO DI TERZE PARTI - Michael Adams di Zoom su…
RAGGIUNGERE LA SICUREZZA INFORMATICA 2,0 CON IL PUNTEGGIO DI RISCHIO INFORMATICO

