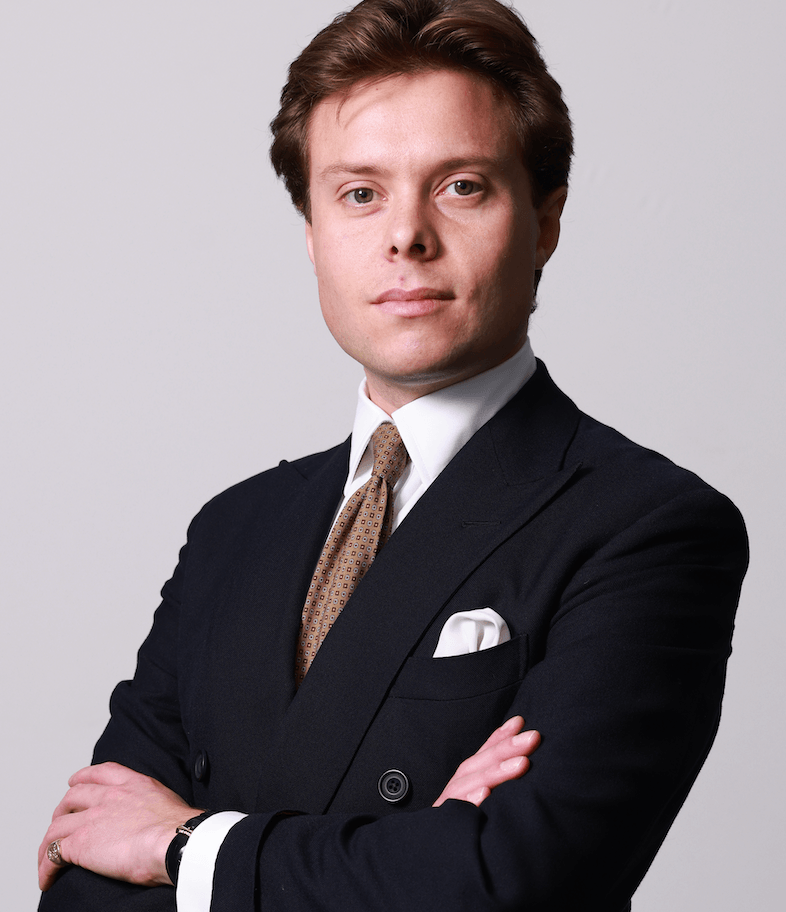
Non ci si aspetterebbe che un musicista jazz professionista si trasformasse in un esperto di politiche di sicurezza informatica, ma è proprio questa la storia di Ash Hunt (nella foto sotto), autore di un articolo innovativo sull’analisi dei rischi informatici.
Grazie a lui, possiamo valutare i rischi legati alla sicurezza informatica sulla base di dati concreti, anziché di intuizioni.
La valutazione del rischio informatico non è certo una novità, ma la valutazione del rischio in modo quantificabile e coerente necessita ancora di un ulteriore impulso. Molte imprese hanno tardato ad adeguarsi e alcuni organismi di regolamentazione stanno ora facendo propria questa causa. Le nuove norme adottate dalla Securities and Exchange Commission (SEC), in vigore da dicembre, impongono alle società quotate in borsa di rendere pubblici i propri processi di valutazione, identificazione e gestione dei rischi rilevanti. Ciò è in linea con quanto previsto da altre autorità di regolamentazione che richiedono valutazioni dei rischi in determinati settori.
Questa notizia potrebbe essere musica per le orecchie di Hunt.
Questo poliedrico personaggio britannico ha iniziato a suonare la tromba all’età di 5 anni, ha raggiunto un livello tale da esibirsi in locali come l’illustre 100 Club di Londra e successivamente ha conseguito una laurea in lettere classiche. Il suo interesse si è poi orientato verso le politiche in materia di sicurezza informatica, e ha approfondito le proprie conoscenze in parte frequentando conferenze presso l’istituto di studi politici Chatham House, con sede a Londra, dove ha stretto contatti che alla fine lo hanno portato a rappresentare le Nazioni Unite in occasione di una conferenza sulla sicurezza informatica. Da lì ha ricoperto incarichi riservati presso il Ministero della Difesa del Regno Unito, prima di lavorare presso l’Information Security Forum (ISF) in qualità di responsabile della valutazione quantitativa dei rischi informatici. Ciò lo ha preparato ad assumere l'incarico di CISO ( ) globale presso , Apex Group, un fornitore di servizi finanziari , nel 2022.
«È un ottimo metodo per verificare in condizioni di stress quali controlli sia opportuno perseguire prima di avviare le attività di correzione.»
Fu proprio durante gli anni trascorsi presso l’ISF, dal 2016 al 2018, che Hunt sviluppò un quadro di riferimento per l’applicazione di dati concreti all’analisi dei rischi legati alla sicurezza informatica. Egli la considera una svolta rispetto alle pratiche tradizionali di gestione del rischio, che erano poco più che un tentativo di indovinare quale direzione prendesse il vento.
La necessità di un’analisi dei rischi più approfondita
Sebbene l’analisi quantitativa del rischio sia in uso da decenni in altri settori, nel mondo della tecnologia ha impiegato molto più tempo a prendere piede, afferma Hunt.
«Il motore Monte Carlo è un gigantesco calcolatore matematico che ci consente di simulare scenari migliaia di volte all’interno di un modello matematico.»
"Le persone che operavano in quei settori non possedevano un'esperienz e nella gestione dei rischi , ma erano analisti tecnici e ingegneri di comprovata esperienza", afferma. Egli lamenta una forma di analisi dei rischi informatici, sviluppata dalle grandi società di consulenza, che definisce “sistema di valutazione a semaforo”, in cui si assegnano in modo soggettivo punteggi rosso/verde/giallo a diversi rischi. Si tratta di un metodo comunemente utilizzato per valutare i rischi legati alla sicurezza informatica tra le aziende che si occupano effettivamente di questo aspetto, spiega Hunt. "Questo ha costituito la base di tutte le spese relative alla tecnologia e alle organizzazioni, e continua a farlo ancora oggi", afferma, definendola una pratica perniciosa.
Ha invece sperimentato un metodo di analisi quantitativa dei rischi legati alla sicurezza informatica basato sulla modellizzazione Monte Carlo “ ”, che utilizza campionamenti ripetuti per prevedere la probabilità di diversi esiti in scenari in cui sono presenti fattori casuali – proprio come nei tavoli da gioco dei casinò di Monte Carlo, da cui prende il nome. Originally developed in the 1940s for military research purposes, it is now a common technique in areas ranging from financial portfolio management to predicting the weather.
L'utilizzo della modellizzazione Monte Carlo per la valutazione del rischio informatico
"Il motore Monte Carlo è un gigantesco calcolatore matematico che ci consente di simulare scenari migliaia di volte all’interno di un modello matematico", afferma Hunt.
Il modello dell’ISF utilizza questo metodo di modellizzazione statistica per monitorare i rischi legati alla sicurezza informatica.
"Si tratta di comprendere quali scenari potrebbero impedirci di raggiungere i nostri obiettivi, di stabilire con quale frequenza si verificano, quali ne sono le cause e quali misure di controllo abbiamo messo in atto per mitigarne gli effetti", spiega Hunt.
Il quadro di riferimento si basa sostanzialmente su una semplice equazione: la frequenza di un incidente di sicurezza moltiplicata per la perdita che esso genera equivale al rischio. Tuttavia, nella pratica le variabili sono più numerose di quelle citate. La perdita comprende altri elementi, tra cui la perdita di produttività, il tempo e i costi necessari per riparare o sostituire i sistemi compromessi, nonché le sanzioni legali o normative.
I controlli quantitativi del rischio in pratica
Sebbene Hunt non possa rivelare l’entità esatta dei risparmi ottenuti presso Apex Group grazie a questa metodologia, egli afferma che essa offre un vantaggio sostanziale quando si investe in tecnologie di sicurezza informatica. Quando ha iniziato a lavorare presso Apex, ha utilizzato il framework per calcolare l’esposizione al rischio di perdita, analizzando le tipologie di eventi di rischio in ciascun settore, insieme alla frequenza degli eventi e all’esposizione minima al rischio di perdita per tali rischi.
“[Con questo modello] non tornerete mai indietro. Si tratta di un ritorno sull’investimento continuo e in costante crescita per l’utente finale, il che rappresenta un’offerta estremamente allettante.”
Hunt ha inserito i dati metrici nel modello Monte Carlo, che copre l’ambiente aziendale e tecnico, fino alle risorse e alle fonti di minaccia di tipo “ ”, nonché le valutazioni dei controlli esistenti. Ciò ha consentito a Hunt e al suo team di stimare un intervallo di perdita per i rischi presenti in quell’area, unitamente alla probabilità che tale perdita si verifichi.
"Quando abbiamo aggregato tali dati in diversi scenari, è emerso chiaramente che un’area specifica rappresentava per noi la preoccupazione principale, in termini di contributo all’esposizione al rischio di perdita", afferma. Rimane però reticente riguardo a quale settore delle operazioni aziendali o della tecnologia fosse in questione.
I risultati di tali calcoli hanno fornito ad Apex Group una base su cui pianificare una serie di misure di sicurezza informatica in grado di ridurre le potenziali perdite. L'esecuzione del modello Monte Carlo ipotizzando che tali misure di controllo fossero già in atto ha evidenziato il divario tra la situazione attuale in materia di sicurezza informatica e una situazione più avanzata. Confrontando tale differenza con ciascun investimento proposto in materia di sicurezza informatica, il team ha potuto determinare un potenziale ritorno sull’investimento ( ) per quel controllo di sicurezza.
"È un ottimo metodo per verificare in condizioni di stress quali controlli sia opportuno adottare prima di avviare le attività di correzione", afferma Hunt.
Nessun indicatore viene tralasciato
Tutto ciò sembra sensato, ma cosa accade quando i CISO non dispongono dei dati necessari?
La mancanza di dati non dovrebbe costituire un ostacolo nell’analisi quantitativa del rischio, sostiene Hunt. Egli sottolinea che in questo tipo di analisi statistica non esiste una soglia di qualità standard; ci si limita semplicemente a lavorare con i dati a disposizione. L’intero approccio verte sulla modellizzazione dell’incertezza , e il framework restituirà nei propri risultati un intervallo di perdite potenziali che diventerà progressivamente più preciso.
«Il giorno in cui sarete i peggiori nell’applicare questo approccio alla modellizzazione del rischio sarà proprio il giorno in cui inizierete», afferma.
Il modello include un punteggio che indica il grado di affidabilità delle sue previsioni. Migliora costantemente questo punteggio di affidabilità avvalendosi dei riscontri ricevuti e dell’aggiunta di ulteriori dati nel corso del tempo. "Non tornerete mai indietro. Si tratta di un ritorno sull’investimento continuo e in costante crescita per l’utente finale, il che rappresenta un’offerta estremamente allettante."
I modelli basati sulle statistiche ottengono sempre risultati migliori rispetto all’istinto, afferma Hunt. Poiché i modelli di sicurezza attualmente in uso adottano un approccio soggettivo e generico, egli sostiene che un modello quantitativo non possa che migliorare le prestazioni. I tempi in cui la sicurezza si basava sull’intuito sono ormai finiti. Benvenuti nell’era dei dati concreti.
PER SAPERNE DI PIÙ
Scopri altre interviste esclusive con i responsabili della sicurezza nella nostra serie "Storie di successo".
- Joseph Karpenko di Stratascale su…
: DA INFRINGIMENTI DI SICUREZZA A STRATEGIA AZIENDALE - Ken Fishkin, il “paladino della privacy” dello studio Lowenstein Sandler, su…
UN CORSO DI FORMAZIONE SULLA SICUREZZA INFORMATICA NOIOSO - Mike Wilkes, il “supereroe” della Marvel, parla di…
L’UTILIZZO DELL’INTELLIGENZA ARTIFICIALE PER COMBATTERE IL CRIMINE INFORMATICO - Jeff Aguilar della Contea di LA su…
COME FORMA (E RIFORMA) I LAVORATORI PER COMBATTERE IL PHISHING - Dennis Leber di Honest Medical Group su…
PERCHÉ NON PARLA (MOLTO) DI SICUREZZA INFORMATICA CON IL CONSIGLIO - Stephen Held di Leo A Daly su…
IL ROVESCIO DELLA MEDAGLIA DEL RISCHIO DI TERZE PARTI - Michael Adams di Zoom su…
RAGGIUNGERE LA SICUREZZA INFORMATICA 2,0 CON IL PUNTEGGIO DI RISCHIO INFORMATICO

