La gestione delle vulnerabilità dei dispositivi si riferisce al processo di identificazione, classificazione in ordine di priorità, risoluzione e segnalazione delle vulnerabilità presenti nei dispositivi di rete e nel software di un’organizzazione. I malintenzionati possono sfruttare le vulnerabilità per ottenere un accesso non autorizzato ai dati e ad altre risorse dell’organizzazione, causando potenzialmente danni ingenti.
Secondo il rapporto “Cost of a Data Breach Report 2021” del Ponemon Institute, il costo medio di una violazione dei dati negli Stati Uniti è pari a 9,05 milioni di dollari. Il numero riportato nel rapporto “ ” ( ) è così elevato perché, quando un’azienda presa di mira si rende conto di aver subito una violazione, il danno è già stato ingente. Dallo stesso rapporto è emerso che, in media, un’organizzazione impiega 287 giorni per individuare e contenere una violazione.
La gestione delle vulnerabilità dei dispositivi offre un modo per individuare e colmare le lacune di sicurezza prima che vengano sfruttate. In pratica, utilizza strumenti specializzati per monitorare automaticamente i dispositivi e l’ Detect e di un’organizzazione e per risolvere i problemi di configurazione del sistema che potrebbero esporla ad attacchi informatici.
Ma non si tratta semplicemente di riconfigurare le impostazioni e di gestire le patch . In sostanza, la gestione delle vulnerabilità dei dispositivi rappresenta una mentalità organizzativa proattiva, basata sulla consapevolezza che ogni giorno vengono individuate nuove vulnerabilità e che la loro individuazione e risoluzione devono costituire un processo continuo.
La crescente minaccia rappresentata dagli attacchi alla sicurezza informatica e il numero sempre maggiore di normative, quali l’Health Insurance Portability and Accountability Act (HIPAA), il Payment Card Industry Data Security Standard (PCI DSS) e il Regolamento generale sulla protezione dei dati (GDPR), hanno reso la gestione delle vulnerabilità dei dispositivi fondamentale per ogni organizzazione.
Sebbene alcune normative prevedano scansioni trimestrali delle vulnerabilità, queste non sono più sufficienti nell’attuale panorama delle minacce, sempre più aggressivo. La riduzione della superficie di attacco e la mitigazione delle minacce richiedono un approccio continuativo che garantisca visibilità in tempo reale sulle vulnerabilità dei dispositivi e faciliti una rapida risoluzione dei problemi.
Cosa sono le vulnerabilità dei dispositivi?
Una vulnerabilità di un dispositivo è un errore o una configurazione errata nel codice di base di un dispositivo che può potenzialmente essere sfruttata per compromettere i dati in esso contenuti o la rete a cui è collegato. Gli autori delle minacce possono sfruttare le vulnerabilità dei dispositivi per ottenere privilegi utente elevati, lanciare attacchi di tipo denial of service (DoS) o attacchi ransomware di tipo “ ” e causare danni in altri modi. Anche se non sono oggetto di attacchi mirati, le vulnerabilità dei dispositivi possono spesso causare l’esposizione accidentale dei dati e fughe di informazioni.
«Anche se non sono oggetto di attacchi mirati, le vulnerabilità dei dispositivi possono spesso causare l’esposizione accidentale dei dati e la loro fuga.»”
La maggior parte delle organizzazioni non si rende conto della vulnerabilità di un dispositivo finché non si manifesta una minaccia. A quel punto, potranno solo intervenire per contenerne la diffusione e limitarne i danni. L’ , un’organizzazione senza scopo di lucro, e la MITRE Corporation hanno creato il programma “ ” (Common Vulnerability and Exposures , CVE) per aiutare le organizzazioni a “identificare, definire e catalogare in modo proattivo le vulnerabilità di sicurezza informatica rese pubbliche”.
Il programma “ CVE ” comprende centinaia di migliaia di segnalazioni di vulnerabilità. MITRE cataloga le vulnerabilità note e assegna a ciascuna di esse un ID. L'ID include l'anno in cui è stata individuata la vulnerabilità, seguito da un riferimento number—CVE-2022-23728, ad esempio. Talvolta, a una vulnerabilità di sicurezza viene attribuito un nome dal suo autore o dai media, che diventa poi sinonimo del suo “ CVE”. BlueKeep, ad esempio, corrisponde alla stessa vulnerabilità del numero CVE-2019-0708. Alcune vulnerabilità identificate potrebbero inoltre essere associate a più di un CVE.
Ogni voce CVE include una descrizione della vulnerabilità, un link alla relativa scheda dettagliata nel National Vulnerability Database (NVD) dell’ e link di riferimento a ulteriori informazioni. Risk La gravità viene calcolata per ciascuna vulnerabilità utilizzando il Common Vulnerability Scoring System (CVSS) dell’ , disponibile all’indirizzo. Questo punteggio può variare da 0 (non grave) a 10 (critico). CVE I record vengono aggiornati nel corso del tempo man mano che si acquisiscono ulteriori informazioni su una vulnerabilità o quando viene scoperto un nuovo exploit relativo a essa. Nuove informazioni possono aumentare o diminuire il punteggio di gravità.
[Che cos’è un punteggio di rischio informatico e perché è importante?]
La gestione delle vulnerabilità dei dispositivi prevede l’esecuzione di una scansione dell’ambiente della vostra organizzazione per verificare la presenza di eventuali CVE. Se, ad esempio, fosse stato creato un “ CVE ” relativo a una vulnerabilità presente in Adobe 7,3,12, tale “” potrebbe essere inserito in uno strumento di scansione delle vulnerabilità dei dispositivi per cercare negli endpoint dell’organizzazione quella versione di Adobe, nonché le versioni precedenti, e identificare e correggere ogni singola istanza.
Quali sono le tre fasi del processo di gestione delle vulnerabilità?
La gestione delle vulnerabilità si articola in tre fasi:
- Identificazione. Identifichi tutte le vulnerabilità presenti nei Suoi endpoint utilizzando uno strumento automatizzato di test delle vulnerabilità, denominato “scanner di vulnerabilità”, che individua configurazioni errate ed errori di codifica che comportano un rischio per la sicurezza. Questo scanner utilizza un protocollo simile all’Open Vulnerability and Assessment Language (OVAL) dell’ per codificare le informazioni relative alla configurazione dei dispositivi e altri dettagli di sistema, e le confronta con un database di vulnerabilità note, come ad esempio il programma CVE . Lo scanner registra tutte le vulnerabilità rilevate, in modo che possano essere valutate e classificate in ordine di priorità. È fondamentale eseguire scansioni su ampia scala e con frequenza elevata per ottenere risultati risalenti a poche ore o, al massimo, a qualche giorno prima, non a settimane.
- Valutazione. Una volta individuate le vulnerabilità presenti sui vostri dispositivi, dovete valutare il rischio che esse comportano per la vostra organizzazione. Il punteggio di gravità di una vulnerabilità è un elemento importante per determinare la minaccia che essa rappresenta, ma è necessario considerare anche altri fattori concreti, quali la facilità con cui tale vulnerabilità potrebbe essere sfruttata o l’eventuale esistenza di un exploit, il potenziale impatto aziendale e i costi che ne deriverebbero qualora la vulnerabilità venisse sfruttata, nonché l’eventuale presenza di protocolli di sicurezza in grado di mitigare la probabilità o gli effetti di un exploit. Tra gli altri fattori da valutare vi è anche la posizione in cui viene individuata una vulnerabilità. Un errore di configurazione sul computer portatile dell’ CEOe sarebbe probabilmente più grave rispetto alla stessa vulnerabilità sul computer portatile di un lavoratore interinale. Nel loro insieme, queste considerazioni dovrebbero contribuire ad attribuire un punteggio di rischio a ciascuna vulnerabilità.
- Bonifica. Dopo aver individuato e valutato le vulnerabilità presenti sul Suo dispositivo, il passo successivo consiste nel decidere come stabilire le priorità e porvi rimedio. Il punteggio di rischio che avete assegnato a ciascuna vulnerabilità dovrebbe aiutarvi a classificarle in base alla loro criticità; inoltre, gli strumenti di scansione delle vulnerabilità spesso forniscono raccomandazioni su come risolverle, sebbene tali suggerimenti debbano sempre essere valutati alla luce del parere dei team di sicurezza e IT. In generale, esistono tre strategie per affrontare le vulnerabilità. La correzione consiste nell'apportare modifiche o correzioni al codice che presenta una vulnerabilità, al fine di impedire che questa venga sfruttata. La mitigazione consiste nell’adozione di misure volte a prevenire la probabilità o l’impatto di una vulnerabilità, solitamente in via temporanea, fino a quando non sia possibile porvi rimedio. Potete inoltre decidere di non intraprendere alcuna azione qualora il costo della correzione della vulnerabilità sia superiore all’impatto
derivante dal suo sfruttamento.
Una volta completati questi passaggi, è importante ripeterli per assicurarsi che non siano state introdotte nuove vulnerabilità. In questo modo, la gestione delle vulnerabilità costituisce un processo continuo.
Quali sono i vantaggi e gli svantaggi della scansione basata sulla rete rispetto a quella basata su agenti?
Sebbene sia la scansione basata sulla rete che quella basata su agenti siano efficaci nell’identificare le vulnerabilità dei dispositivi, esistono alcune differenze tra le due che potrebbero aiutarLa a determinare quale sia la soluzione più adatta alla Sua organizzazione.
“Leorganizzazioni con un numero elevato di dipendenti che lavorano da remoto spesso preferiscono la scansione basata su agenti; ciò consente loro di raccogliere dati dai dispositivi esterni alla rete aziendale.””
La scansione delle vulnerabilità basata su agenti richiede l'installazione di un pacchetto software (denominato “agente”) su ciascun dispositivo che si desidera sottoporre a test. Ciascun agente raccoglie i dati rilevanti per la sicurezza dal proprio computer host e li invia ai server di raccolta. In questo modo, i dati relativi ai dispositivi provenienti dall’intera infrastruttura vengono raccolti e consolidati per fornire una visione d’insieme che ne faciliti l’analisi.
La scansione basata su agenti presenta diversi vantaggi:
- Ideale per ambienti distribuiti. Le organizzazioni con un numero elevato di dipendenti che lavorano da remoto — una tendenza in crescita — spesso preferiscono la scansione basata su agent, poiché consente loro di raccogliere dati da dispositivi esterni alla rete aziendale.
- Copre i dispositivi scollegati. È possibile eseguire la scansione dei dispositivi anche quando non sono connessi alla rete; gli agenti invieranno i dati ai server di raccolta non appena verrà ristabilita la connessione a Internet. Ciò consente di mettere in pausa le scansioni
e di riprenderle in caso di interruzione della connessione, rendendo il servizio
particolarmente adatto ai dipendenti in viaggio e a chiunque disponga di un accesso Wi-Fi intermittente. - Supporta il BYOD. Poiché un numero sempre maggiore di dipendenti utilizza dispositivi personali per connettersi alla rete aziendale, i rischi per la sicurezza sono in aumento. La scansione basata su agenti consente di monitorare tali dispositivi e di Enforce le politiche di sicurezza.
- Non sono richiesti requisiti in termini di titoli di studio. Poiché gli agenti vengono installati direttamente sul dispositivo, non è necessario effettuare l’accesso per eseguire una scansione, come invece richiesto da alcuni strumenti di scansione basati su rete .
Lo svantaggio principale: gli oneri amministrativi. Gli agenti devono essere installati su ciascun dispositivo esistente — nonché sui nuovi dispositivi man mano che vengono aggiunti all’ambiente — e potrebbero non essere disponibili per determinati dispositivi, come l’hardware IoT. Gli aggiornamenti, se non automatizzati, richiederanno inoltre un carico di lavoro aggiuntivo da parte dei team IT.
Al contrario, la scansione delle vulnerabilità basata sulla rete prevede l’utilizzo di un software centralizzato che, da un server, raggiunge tutti i dispositivi di rete senza che sia necessario installare e gestire il software su ciascuno di essi. Ciò rende la configurazione più semplice rispetto alla scansione basata su agenti.
Esistono due tipi di scansione in rete: autenticata e non autenticata. La scansione delle vulnerabilità con autenticazione consente di accedere a ciascun dispositivo come utente, il che permette di avere una visione più completa del sistema e di individuare un maggior numero di vulnerabilità rispetto alla scansione senza autenticazione. L’analisi delle vulnerabilità senza autenticazione alleggerisce l’onere di dover gestire più credenziali di accesso, ma la sua ridotta visibilità sui vari sistemi comporta che, in genere, riesca a individuare solo problemi di configurazione ed errori di base.
[10 modi in cui Tanium migliora la gestione della configurazione]
In entrambi i casi, la scansione delle vulnerabilità basata sulla rete offre diversi vantaggi rispetto alla scansione basata su agenti:
- Non vi sono requisiti di compatibilità. Poiché sui dispositivi di rete non sono installati agenti, non vi sono requisiti relativi al sistema operativo per l' Detect azione e la scansione degli stessi. La scansione delle vulnerabilità basata sulla rete consente di includere nelle proprie scansioni i dispositivi IoT (Internet delle cose) e quelli di rete, quali switch e router.
- Scansione più approfondita. La scansione basata sulla rete consente di monitorare tutti gli host e i dispositivi collegati alla rete, garantendo una maggiore visibilità e permettendo di eseguire la scansione di risorse che non sarebbero state raggiungibili con la scansione basata su agente.
- Leggero. Grazie alla scansione basata sulla rete, non è necessario installare e gestire software sui propri endpoint, semplificando così la gestione.
In definitiva, l’utilizzo esclusivo dell’uno o dell’altro tipo di scansione comporterà delle lacune nella quantità e nella tipologia dei dati che potrete raccogliere dai vostri dispositivi. Solo combinando entrambi gli approcci potrete ottenere l’analisi completa delle vulnerabilità dei dispositivi necessaria per proteggere la vostra organizzazione dall’ampia gamma di minacce odierne.
Che cos’è una valutazione delle vulnerabilità e della conformità?
Una valutazione delle vulnerabilità consiste nel processo di identificazione delle debolezze e dei rischi per la sicurezza presenti nei dispositivi e nelle risorse di un’organizzazione. Consente ai team di sicurezza, ai responsabili dei sistemi e alle altre parti interessate di valutare e classificare per priorità le vulnerabilità ai fini della loro risoluzione, garantendo così la sicurezza del proprio ambiente di rete.
Le valutazioni delle vulnerabilità si articolano solitamente in quattro fasi:
- Individuare le vulnerabilità di tipo “ ” che potrebbero avere ripercussioni sulle reti e sui sistemi.
- Si prega di valutare tali vulnerabilità al fine di determinarne il grado
di gravità. - Risolva tutte le vulnerabilità più critiche su per impedire che vengano sfruttate
. - Report sulle vulnerabilità, al fine di migliorare le future misure di sicurezza.
L'ambiente IT aziendale medio presenta migliaia di vulnerabilità. Le valutazioni delle vulnerabilità forniscono informazioni essenziali ai team di sicurezza per identificare i rischi e le minacce più critici, consentendo loro di stabilire l’ordine di priorità delle vulnerabilità da risolvere per prime. Gli strumenti di valutazione raccomandano inoltre misure volte a mitigare e risolvere le vulnerabilità individuate.
Le analisi di valutazione delle vulnerabilità sono inoltre necessarie per garantire che le organizzazioni rispettino gli standard normativi: le organizzazioni operanti nei settori sanitario, finanziario e governativo ( , ) rischiano indagini e sanzioni in caso di non conformità.
Sebbene i requisiti normativi varino a seconda del settore, praticamente tutti hanno un impatto sull’IT. Le valutazioni possono individuare vulnerabilità che potrebbero mettere a rischio la riservatezza, la disponibilità e l’integrità dei dati dei clienti e dei pazienti. Inoltre, gli strumenti di valutazione possono essere utilizzati per eseguire verifiche di conformità personalizzate in relazione a vari requisiti normativi.
L’HIPAA e l’HITECH (Health Information Technology for Economic and Clinical Health Act), ad esempio, impongono alle organizzazioni sanitarie di effettuare controlli sugli eventi di accesso, rispettare le norme relative alle password complesse, terminare le sessioni entro un tempo prestabilito e adottare ulteriori misure per una gestione efficace delle vulnerabilità dei dispositivi medici. Le valutazioni delle vulnerabilità possono aiutare a determinare e segnalare se l’ambiente informatico di un’organizzazione sanitaria rispetta tali politiche.
In che modo vengono utilizzati i rapporti sulle vulnerabilità dei dispositivi?
I rapporti sulle vulnerabilità dei dispositivi vengono utilizzati per sintetizzare i risultati di una valutazione delle vulnerabilità dei dispositivi. Un rapporto tipico includerà una panoramica delle prestazioni dei dispositivi e delle applicazioni emerse dalla scansione delle vulnerabilità, nonché il livello di rischio complessivo dell’organizzazione, determinato in base al numero e alla gravità delle vulnerabilità individuate.
Le informazioni contenute nel presente riepilogo vengono solitamente illustrate tramite tabelle e grafici e sono rivolte ai dirigenti di alto livello e ad altri responsabili, offrendo una visione d’insieme dei rischi legati alla sicurezza dei dispositivi aziendali e delle eventuali problematiche da affrontare.
Le sezioni successive del rapporto forniranno una panoramica degli strumenti e delle attività utilizzati nella valutazione della vulnerabilità, una descrizione dettagliata dei risultati della valutazione e raccomandazioni volte alla mitigazione o alla correzione.
Come viene calcolato il rischio associato a un dispositivo?
Il rischio associato al dispositivo viene calcolato sulla base di diversi fattori. Il punteggio di gravità di una vulnerabilità ha un peso maggiore nel calcolo, poiché indica il potenziale impatto di un attacco. Tuttavia, le organizzazioni devono anche tenere conto della probabilità che un dispositivo venga sfruttato, delle risorse aziendali a rischio, delle misure di sicurezza già in atto e di altri fattori.
Una vulnerabilità su un server esposto a Internet meriterebbe, ad esempio, un punteggio di rischio più elevato rispetto alla stessa vulnerabilità su un server di test utilizzato raramente.
Che cos’è la correzione delle vulnerabilità?
La correzione delle vulnerabilità consiste nel processo di risoluzione delle falle di sicurezza informatica presenti nei dispositivi di rete, nelle applicazioni e nelle risorse. A seconda della vulnerabilità, ciò può avvenire tramite l’applicazione di patch o l’aggiornamento del software (), la correzione o la sostituzione del codice, oppure il miglioramento e l’applicazione delle politiche di sicurezza.
Una corretta risoluzione delle vulnerabilità costituisce un elemento fondamentale per garantire la sicurezza degli ambienti IT moderni. Man mano che le infrastrutture IT si espandono e diventano sempre più complesse, le vulnerabilità possono facilmente moltiplicarsi. Le reti aziendali sono sotto assedio , poiché gli autori delle minacce sfruttano tali vulnerabilità per sferrare attacchi sempre più devastanti. In questo contesto, la correzione delle vulnerabilità è fondamentale per ridurre il rischio di attacchi DoS, violazioni dei dati, minacce ransomware e altri incidenti di sicurezza che comportano costi elevati.
La correzione delle vulnerabilità non è solo una solida strategia di sicurezza informatica, ma costituisce anche un requisito comune previsto dalle normative governative e dagli standard di settore. Sia l’HIPAA che il DSS ( PCI ) impongono alle organizzazioni soggette a tale normativa di predisporre processi di monitoraggio delle vulnerabilità e di correzione delle stesse.
La maggior parte delle infrastrutture aziendali presenta migliaia di vulnerabilità e non è possibile porvi rimedio in tutti i casi. Fortunatamente, solo una piccola percentuale delle vulnerabilità rappresenterà una minaccia per la maggior parte delle organizzazioni. La sfida consiste nel determinare quali di essi rappresentino una minaccia per la vostra.
Affidarsi esclusivamente a metriche quali i punteggi CVSS — che classificano le vulnerabilità in base al danno potenziale che un attacco potrebbe causare — né basarsi sul proprio intuito costituisce un metodo efficace per decidere quali vulnerabilità risolvere. Piuttosto, una strategia che combini le informazioni sulle minacce in grado di identificare le vulnerabilità prese di mira dagli aggressori, i punteggi di rischio generati dagli strumenti di gestione delle vulnerabilità e il contesto aziendale delle risorse della Sua organizzazione rappresenta il modo migliore per concentrare gli sforzi di ricerca delle minacce (threat hunting) . Ciò Le consentirà di classificare in ordine di priorità le vulnerabilità presenti nei sistemi del Suo ambiente che presentano il maggior rischio di essere sfruttate.
Come si presenta un rapporto sulle vulnerabilità?
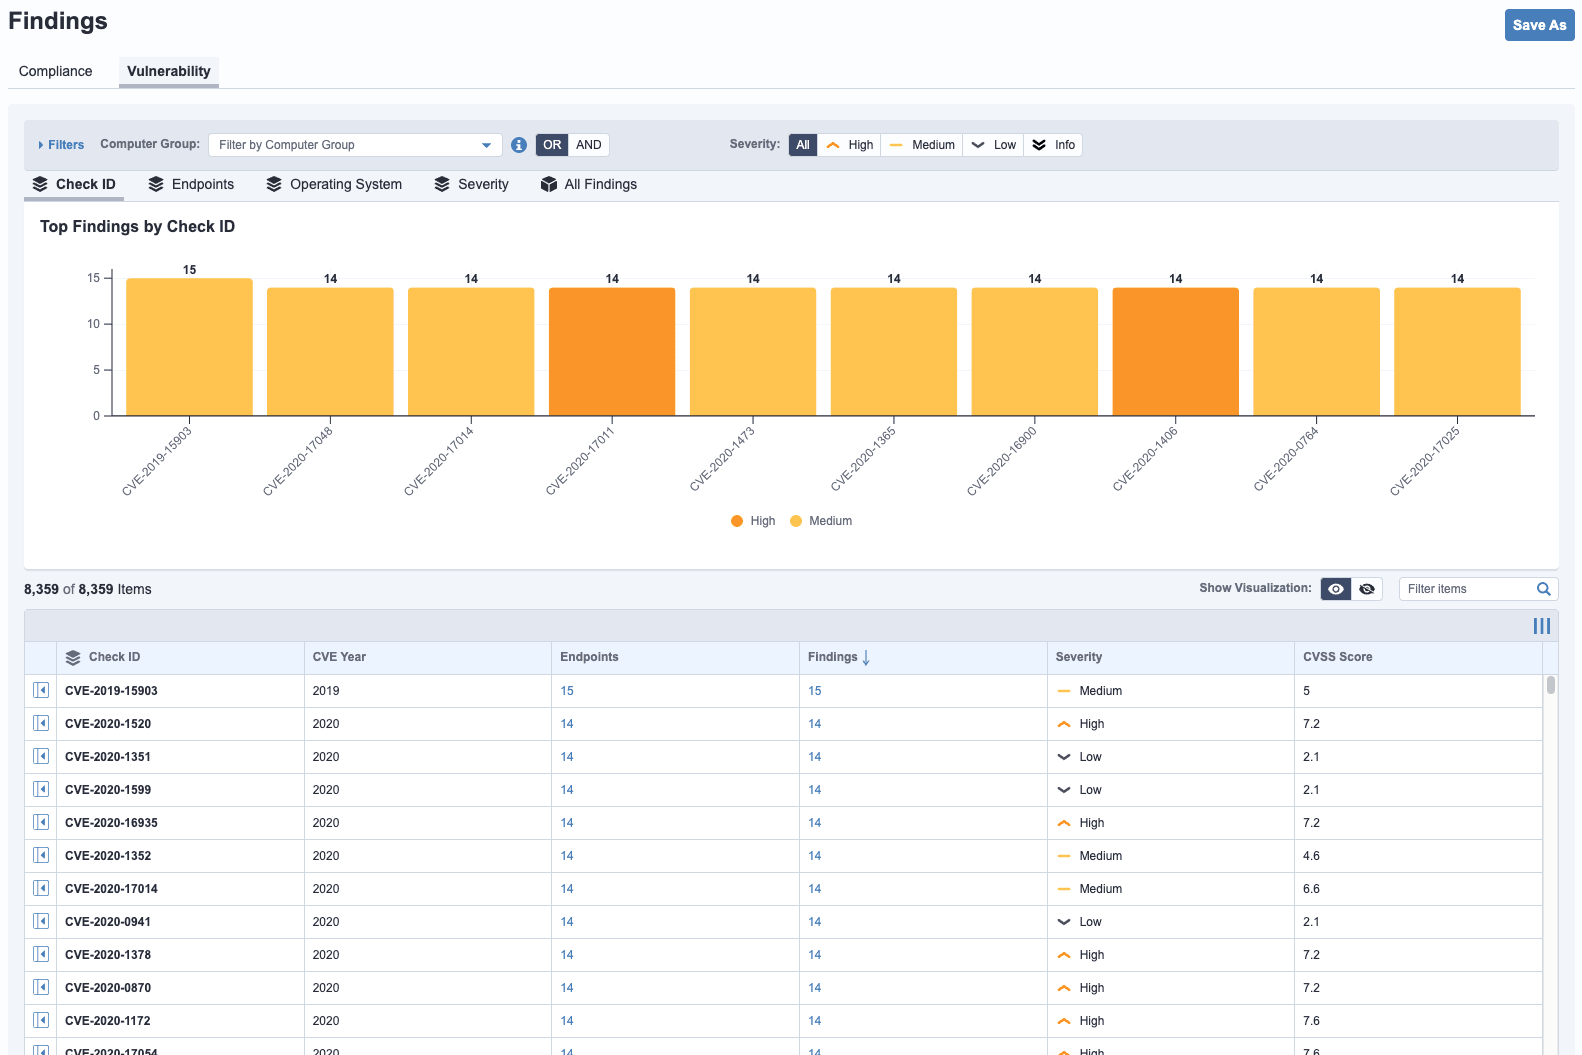
Un rapporto sulle vulnerabilità trasforma i dati grezzi della scansione in informazioni utili, aiutando i team a comprendere non solo quali vulnerabilità siano presenti, ma anche quali siano le più rilevanti in base alla criticità delle risorse, alla possibilità di sfruttamento e al rischio aziendale.
In piattaforme come Tanium, ciò comprende spesso segnali contestuali e flussi di lavoro integrati per la risoluzione dei problemi, al fine di accelerare la risposta agli incidenti . Una vulnerabilità tipica si presenta in questo modo:
Quali sono le sfide legate alla gestione delle vulnerabilità dei dispositivi?
La sfida principale nella gestione delle vulnerabilità dei dispositivi consiste nel far fronte all’ampiezza e all’eterogeneità dei dispositivi presenti nei moderni ambienti IT. Una singola grande impresa può disporre di centinaia di migliaia di dispositivi diversi, sia all’interno che all’esterno della rete aziendale, che non sono sempre online contemporaneamente e che raramente sono soggetti agli stessi controlli.
La varietà dei dispositivi presenti nelle reti aziendali si è inoltre ampliata fino a includere smartphone e tablet, oltre a dispositivi IoT quali termostati e impianti antincendio. Ciò può complicare notevolmente l'analisi delle vulnerabilità e sottolineare la necessità di strumenti flessibili per la gestione delle vulnerabilità dei dispositivi.
Quali sono gli aspetti da considerare nella scelta di uno strumento per la gestione delle vulnerabilità dei dispositivi?
Quasi tutti gli strumenti di gestione delle vulnerabilità dei dispositivi saranno in grado di individuare le vulnerabilità di sicurezza presenti nel Suo ambiente. La questione fondamentale è se sia in grado di farlo rapidamente e su larga scala.
[La sicurezza informatica nel settore manifatturiero: la gestione del rischio su larga scala]
La tempistica è fondamentale. Nel panorama delle minacce odierno, caratterizzato da rapidi cambiamenti, le organizzazioni non possono permettersi di attendere settimane per ottenere un rapporto di valutazione delle vulnerabilità. Uno strumento efficace per la gestione delle vulnerabilità dei dispositivi dovrebbe essere in grado di identificare i rischi che incidono sulla Sua organizzazione in pochi minuti, senza dover effettuare scansioni al di fuori dell’orario di lavoro o solo durante i periodi di basso carico di rete. Dovrebbe inoltre essere in grado di supportare la varietà di dispositivi presenti nella Sua rete, comprese le apparecchiature di vecchia generazione e i dispositivi IoT. Uno strumento adatto alle esigenze aziendali dovrebbe inoltre essere in grado di generare una serie di report di valutazione delle vulnerabilità, al fine di soddisfare le esigenze informative sia dei dirigenti di alto livello che del personale operativo.

