Autore
David Rand
Sicurezza informatica preventiva: protezione reale o fantasia alla "Minority Report"?
Prevenire gli attacchi prima che si verifichino è il sogno di ogni responsabile della sicurezza e potrebbe diventare realtà man mano che prendono forma le analisi predittive nel campo della sicurezza informatica basate sull’intelligenza artificiale.
Come i CISO possono diventare "consulenti del rischio" dell'IA
Un'IA senza freni può esporre un'azienda a sanzioni normative, operazioni bloccate e titoli di giornale dannosi per il marchio. Entra in scena il CISO che passa da difensore in secondo piano a sussurratore di rischi AI al tavolo decisionale.
11 previsioni sulla sicurezza informatica (e come prepararsi) per 2026
Focal Point ha raccolto i consigli dei principali esperti di sicurezza informatica per individuare gli aspetti a cui i CISO dovrebbero prestare attenzione nel nuovo anno — dagli agenti di intelligenza artificiale compromessi ai cambiamenti nelle responsabilità dei consigli di amministrazione — nonché le misure più efficaci da adottare sin da ora per affrontare le sfide future.
L'intelligenza artificiale sta rivoluzionando la sicurezza del cloud ibrido. Questi 4 passaggi consentono di ripristinarlo
La valanga di dati generata dall’intelligenza artificiale generativa (GenAI) sta mettendo a dura prova i team di sicurezza informatica nella gestione delle loro infrastrutture ibride, ma gli esperti hanno individuato una serie di misure efficaci che possono aiutare le aziende a riprendere il controllo.
Il vibe coding potrebbe essere inarrestabile—ma ecco come contenere i rischi
Proprio come l’ascesa fulminea di ChatGPT, quest’anno non si parla d’altro che di “vibe coding”. In effetti, è appena entrata a far parte del dizionario. Ma attenzione al boom: ecco cosa devono sapere i leader aziendali e della sicurezza per mantenere le loro organizzazioni al sicuro.
È ormai da tempo che la formazione in materia di sicurezza dei dipendenti necessita di una profonda revisione. Ecco la soluzione
È probabile che la formazione sulla sicurezza dei Suoi dipendenti non sia più adeguata. Con i dipendenti che continuano a cadere nelle truffe di phishing e l'IA che intensifica gli attacchi, i ricercatori consigliano di sostituire o integrare i metodi tradizionali con approcci basati sulle competenze che consentono ai lavoratori di esercitarsi, ricevere feedback e mantenere ciò che imparano su base regolare. Seguite questi consigli per rendere la formazione parte integrante della vostra cultura aziendale.
Aggiornamento sul Movimento Laterale: 3 Modi per Fermare il Furto Trasversale di Dati nella Tua Rete
Dopo aver violato il perimetro, gli hacker possono eseguire movimenti laterali—e rilevare la struttura della rete, mappare i dispositivi, identificare i bersagli, sottrarre dati—in soli 27 minuti. Le tattiche difensive tradizionali (e, sì, l'IA e l'automazione) possono fermare gli intrusi sul nascere.
L'Inferno dell'Help Desk: Gli Attacchi Mirati che Ingannano i Tuoi Lavoratori IT e Rubano i Tuoi Dati
Ingegneria sociale, potenziata: gli hacker usano l'IA e tecnologie avanzate per sfruttare dipendenti compiacenti, violare le reti e devastare i dati—rapidamente.
Il CISO di SolarWinds Tim Brown parla in vista dell'accordo finale con la SEC
In una rara intervista, il CISO di SolarWinds Tim Brown racconta le conseguenze legali di una delle più grandi violazioni della sicurezza informatica nella storia, l'impatto personale ("I medici hanno confermato un infarto"), e perché essere un CISO è ancora un ottimo lavoro.
Allerta Deterioramento: Gli Attacchi Informatici Stanno Perturbando la 'Catena del Freddo' dei Supermercati Europei
Una recente ondata di attacchi informatici contro aziende della catena del freddo—più recentemente in Germania e nel Regno Unito—ha messo in allarme gli esperti riguardo alla consegna di alimenti, medicinali e altri prodotti deperibili. Offriamo strategie informatiche pratiche per i fornitori di logistica e valutiamo se questi attacchi si intensificheranno negli Stati Uniti.
Sabotaggio Silenzioso: L'ascesa della manomissione dei dati, il prossimo campo di battaglia informatico
La manomissione dei dati è una tattica furtiva e spesso sottovalutata nel kit degli strumenti di un hacker, che può distorcere i controlli, fuorviare i regolatori ed erodere la fiducia dei clienti. Armate i vostri team con queste cinque strategie approvate dagli esperti.
Proteggi i tuoi prompt: le minacce di iniezione stanno arrivando ai tuoi strumenti di intelligenza artificiale
Con la crescente diffusione dell’intelligenza artificiale si presenta il rischio che gli autori degli attacchi possano manipolare i comandi dell’IA. È incredibilmente facile da mettere in atto – non occorre far parte di una sofisticata banda di hacker per riuscirci – e può causare gravi danni alle operazioni e alle risorse.
Mentre il caso SEC SolarWinds si sviluppa, i CISO passano alla modalità difensiva
La SEC sta conducendo una campagna senza esclusione di colpi contro i rischi informatici, con nuove norme e una causa legale relativa a SolarWinds che hanno scosso i CISO Community. Gli esperti sostengono che questo sia solo l’inizio di una tendenza da parte delle autorità di regolamentazione a richiedere una maggiore trasparenza in materia di sicurezza informatica. Ecco in che modo i CISO devono adeguarsi.
L’SLCGP compie un altro anno. Ecco cosa occorre sapere sulle sovvenzioni federali per la sicurezza informatica
I fondi SLCGP potrebbero non essere disponibili ancora per molto, pertanto gli enti che si prepareranno alla fase successiva avranno maggiori possibilità di proteggere le proprie reti e i propri utenti.
Storia di successo del CISO: Come la contea di Los Angeles forma (e riforma) i lavoratori per combattere il phishing
Il CISO della contea di Los Angeles, che coordina 100.000 dipendenti, fornisce alcuni consigli in merito alla condivisione delle informazioni tra le diverse agenzie, alle verifiche periodiche e a programmi di formazione mirati alla sensibilizzazione.
Storia di successo di un CISO: come instaurare un rapporto di fiducia con il consiglio di amministrazione? Non parlate (troppo) di sicurezza informatica
Per trovare un terreno comune con i dirigenti aziendali, Dennis Leber, esperto nel settore sanitario e CISO di Honest Medical Group, ascolta innanzitutto, per poi adeguare la propria strategia di sicurezza informatica alle esigenze aziendali.
Classe RaaS: una guida difensiva agli attacchi Ransomware-as-a-Service
Nonostante gli interventi di grande risonanza contro famigerate organizzazioni dedite al ransomware-as-a-service (RaaS), attacchi come quelli ai casinò di Las Vegas sono in aumento. Ecco in che modo le aziende devono adeguarsi.
Storia di successo del CIO: Guardare il lato opposto del rischio di terze parti
Nel secondo episodio di una serie in corso di interviste individuali con i responsabili della sicurezza, Focal Point incontra Stephen Held dello studio di ingegneria architettonica Leo A Daly per discutere della sua visione non proprio convenzionale del rischio legato a soggetti terzi.
La violazione di MOVEit è ancora in corso: ecco come mantenere i tuoi dati al sicuro
Is the MOVEit breach this year’s Log4j? Beh, di certo non è finita qui. Di seguito sono riportati i sette passaggi che i dirigenti aziendali devono seguire per proteggere i propri dati.
Entrate in confidenza con il vostro agente assicurativo informatico: Parte 2—The – Misure da adottare immediatamente
In un’epoca caratterizzata dall’aumento dei premi e dal rifiuto delle richieste di risarcimento, è facile considerare le compagnie assicurative come avversari. In precedenza, abbiamo esaminato i vantaggi di una collaborazione con il proprio assicuratore. In questa sede vi illustriamo, passo dopo passo, come riuscirci.
Entrate in confidenza con il vostro agente assicurativo specializzato in rischio informatico, Parte 1—Why : È importante
In un’epoca caratterizzata dall’aumento dei premi e dal rifiuto delle richieste di risarcimento, è facile considerare le compagnie assicurative come avversari. La prima parte di questa serie in due parti illustra perché sia preferibile considerare i propri assicuratori come partner e avvalersi dei loro strumenti e delle loro competenze. Nel corso di questa settimana vi spiegheremo come procedere.
Banche contro Ransomware: La battaglia è di nuovo in corso in 2023
Dopo il crollo degli attacchi ransomware registrato lo scorso anno, gli hacker sono tornati a seminare il caos tra le società del settore finanziario. Tuttavia, esistono numerosi modi in cui le banche e gli altri istituti finanziari possono mitigare i danni.
Cosa significano i licenziamenti nella cybersecurity per il rischio e come essere pronti
I team di sicurezza informatica sono stati risparmiati dal peso dei licenziamenti, ma non tirate ancora un sospiro di sollievo. Il cambiamento è alle porte e i dirigenti aziendali devono essere preparati.
3 Modi in cui le banche possono prepararsi alle minacce del calcolo quantistico alla cybersecurity
Ci vorranno ancora diversi anni prima che il potenziale del calcolo quantistico si realizzi appieno, ma le banche devono iniziare fin da ora a contrastare questa minaccia “esistenziale” alla sicurezza informatica.
5 Modi in cui i consigli di amministrazione possono migliorare la loro governance della cybersecurity
Gli esperti raccomandano queste misure fondamentali affinché i consigli di amministrazione possano far fronte alle crescenti minacce alla sicurezza informatica e alle pressioni sempre più intense da parte delle autorità di regolamentazione.
Ep. 4: Come i governi statali e locali possono ottenere la loro parte di 1 miliardo di dollari in fondi federali per la sicurezza informatica
Il giornalista pluripremiato David Rand offre una guida passo dopo passo per i governi statali e locali che desiderano accedere ai finanziamenti informatici. Ed è più facile di quanto si possa pensare.
Cosa molti fraintendono riguardo al coinvolgimento duraturo e perché è importante per le imprese
Abbiamo intervistato Richard J. Harknett, il professore all’avanguardia che fornisce consulenza alle forze armate e ai servizi di intelligence statunitensi in materia di “persistent engagement”, un approccio più attivo alla sicurezza informatica nazionale.
Cosa devono sapere le imprese sulla strategia nazionale per la sicurezza informatica di Biden
Biden’s new cybersecurity strategy offers an innovative 24/7 approach to cyber vigilance and a two-word mantra for Big Tech: Do more.
RSA 2023 Anteprima: Cosa i CISO (devono) sapere sulla responsabilità del consiglio di amministrazione
Nella prima delle tre puntate della nostra anteprima dedicata alla RSA Conference 2023, Focal Point intervista Chris Hallenbeck, CISO di Tanium , per discutere della consapevolezza del consiglio di amministrazione in materia di sicurezza informatica e di ciò che i CISO possono fare per contribuire a tale processo. Ecco un consiglio: non parli troppo.
L'autenticazione a più fattori (MFA) è all'altezza della sua reputazione?
Vi sono prove sempre più numerose del fatto che l’autenticazione a più fattori (MFA) non sia esattamente la panacea in grado di risolvere i problemi di hacking di tutti. Sì, è estremamente efficace per la verifica degli utenti, ma gli hacker stanno ricorrendo a tre tattiche subdole per aggirarla.
Sì, ChatGPT potenzierà l'hacking, ma aiuterà anche a combatterlo
Sebbene i non esperti possano ora utilizzare ChatGPT per creare malware ed e-mail di phishing, anche i professionisti della sicurezza possono avvalersi del bot per contrastare gli attacchi informatici.
I licenziamenti potrebbero generare una nuova generazione di ladri di dati e hacker
Mentre proseguono i licenziamenti aziendali, gli esperti di sicurezza informatica prevedono un aumento dei rischi legati al personale interno. Il modo in cui si licenzia — e si assume — può fare la differenza quando si tratta di contrastare i ladri di dati e gli hacker.
Come i CISO possono combattere il burnout e prolungare la loro carriera
Non c’è dubbio che il settore della sicurezza sia un ambito complesso. Capire come affrontare ogni giornata in modo efficace e senza intoppi è un po’ più complicato. I seguenti consigli possono aiutare i dirigenti a dare il meglio di sé in situazioni di pressione.
Vale la pena sapere come si posiziona la tua cybersecurity
Il benchmarking in materia di sicurezza informatica mette a confronto i Suoi indicatori di rischio IT con quelli dei concorrenti del settore: si tratta di un miglioramento fondamentale che apporta valore aggiunto all’azienda e riduce i rischi.
5 miti — e realtà — sull’assicurazione contro i rischi informatici
Le aziende spesso scelgono di rinunciare all’assicurazione contro i rischi informatici, a loro rischio e pericolo. Ecco perché i dirigenti devono conoscere la verità in materia di copertura assicurativa.
Il Pericolo Legale in Agguato nelle Polizze di Cyber Insurance
Gli esperti raccomandano alle aziende di comprendere attentamente le clausole dettagliate delle loro polizze assicurative contro i rischi informatici e di prepararsi all’eventualità che un numero crescente di assicuratori contesti le richieste di risarcimento o rescinda le polizze a causa di presunte dichiarazioni inesatte.
Perché i cacciatori di bug ricevono compensi ingenti
Ecco cosa devono sapere i responsabili della sicurezza riguardo alla collaborazione con gli hacker etici in ambito delle tecnologie emergenti, come le blockchain.
Perché i Ponti tra le Blockchain Sono Sotto Attacco
Connections I punti di collegamento tra le blockchain rappresentano gli anelli deboli nella struttura di sicurezza della tecnologia “inattaccabile” su cui si fonda la prossima generazione di Internet.
L'Ascesa del Tesoriere Aziendale Esperto di Cyber
I tesorieri detengono il controllo delle finanze. Ciò li rende obiettivi allettanti per i ladri informatici. Ecco come avere la meglio sui malintenzionati.
Il Governo Federale Sosterrà la Cyber Insurance?
I gestori di infrastrutture critiche potrebbero presto beneficiare di una protezione federale contro i costi paralizzanti degli attacchi informatici. Ecco perché.
Sorpresa! Si tratta di un’altra vulnerabilità zero-day
Gli esperti di sicurezza stanno discutendo sulle cause del crescente numero di vulnerabilità software “zero-day”, ma su un punto c’è consenso: come prepararsi al prossimo attacco.
Il ransomware sta mettendo a dura prova il settore delle assicurazioni informatiche
Di norma, spetta ai responsabili della tesoreria aziendale occuparsi della stipula di un'assicurazione contro i rischi informatici. Ecco come orientarsi in un mercato così mutevole e costoso.
Perché i dirigenti aziendali devono mettere ordine nel “Far West” del metaverso
Man mano che un numero crescente di aziende entra nel metaverso, i responsabili della sicurezza devono garantire che questo mercato virtuale emergente sia sicuro per i clienti e i dipendenti.
Perché la Sicurezza Multicloud Non Dorme Mai
Per stare un passo avanti agli hacker, le aziende devono migliorare la visibilità e la sicurezza nei numerosi ambienti cloud su cui si basano le operazioni IT.
I CISO statali ai federali: Mostrateci i soldi
Gli Stati sono in attesa di sovvenzioni federali per la sicurezza informatica pari a 1 miliardo di dollari. Ecco cosa devono sapere per agire rapidamente quando quei fondi per le infrastrutture inizieranno ad affluire.
Cryptojacking: Come Impedire ai Coin Miner di Colpire la Tua Rete
Gli attacchi legati al mining di criptovalute stanno aumentando in frequenza e gravità, rappresentando una minaccia per le imprese. Ecco come reagire.
Il Futuro è Senza Password
Le aziende stanno (finalmente) sostituendo le password con sistemi biometrici, l’autenticazione a più fattori e strumenti di Single Sign-On. Ecco perché.
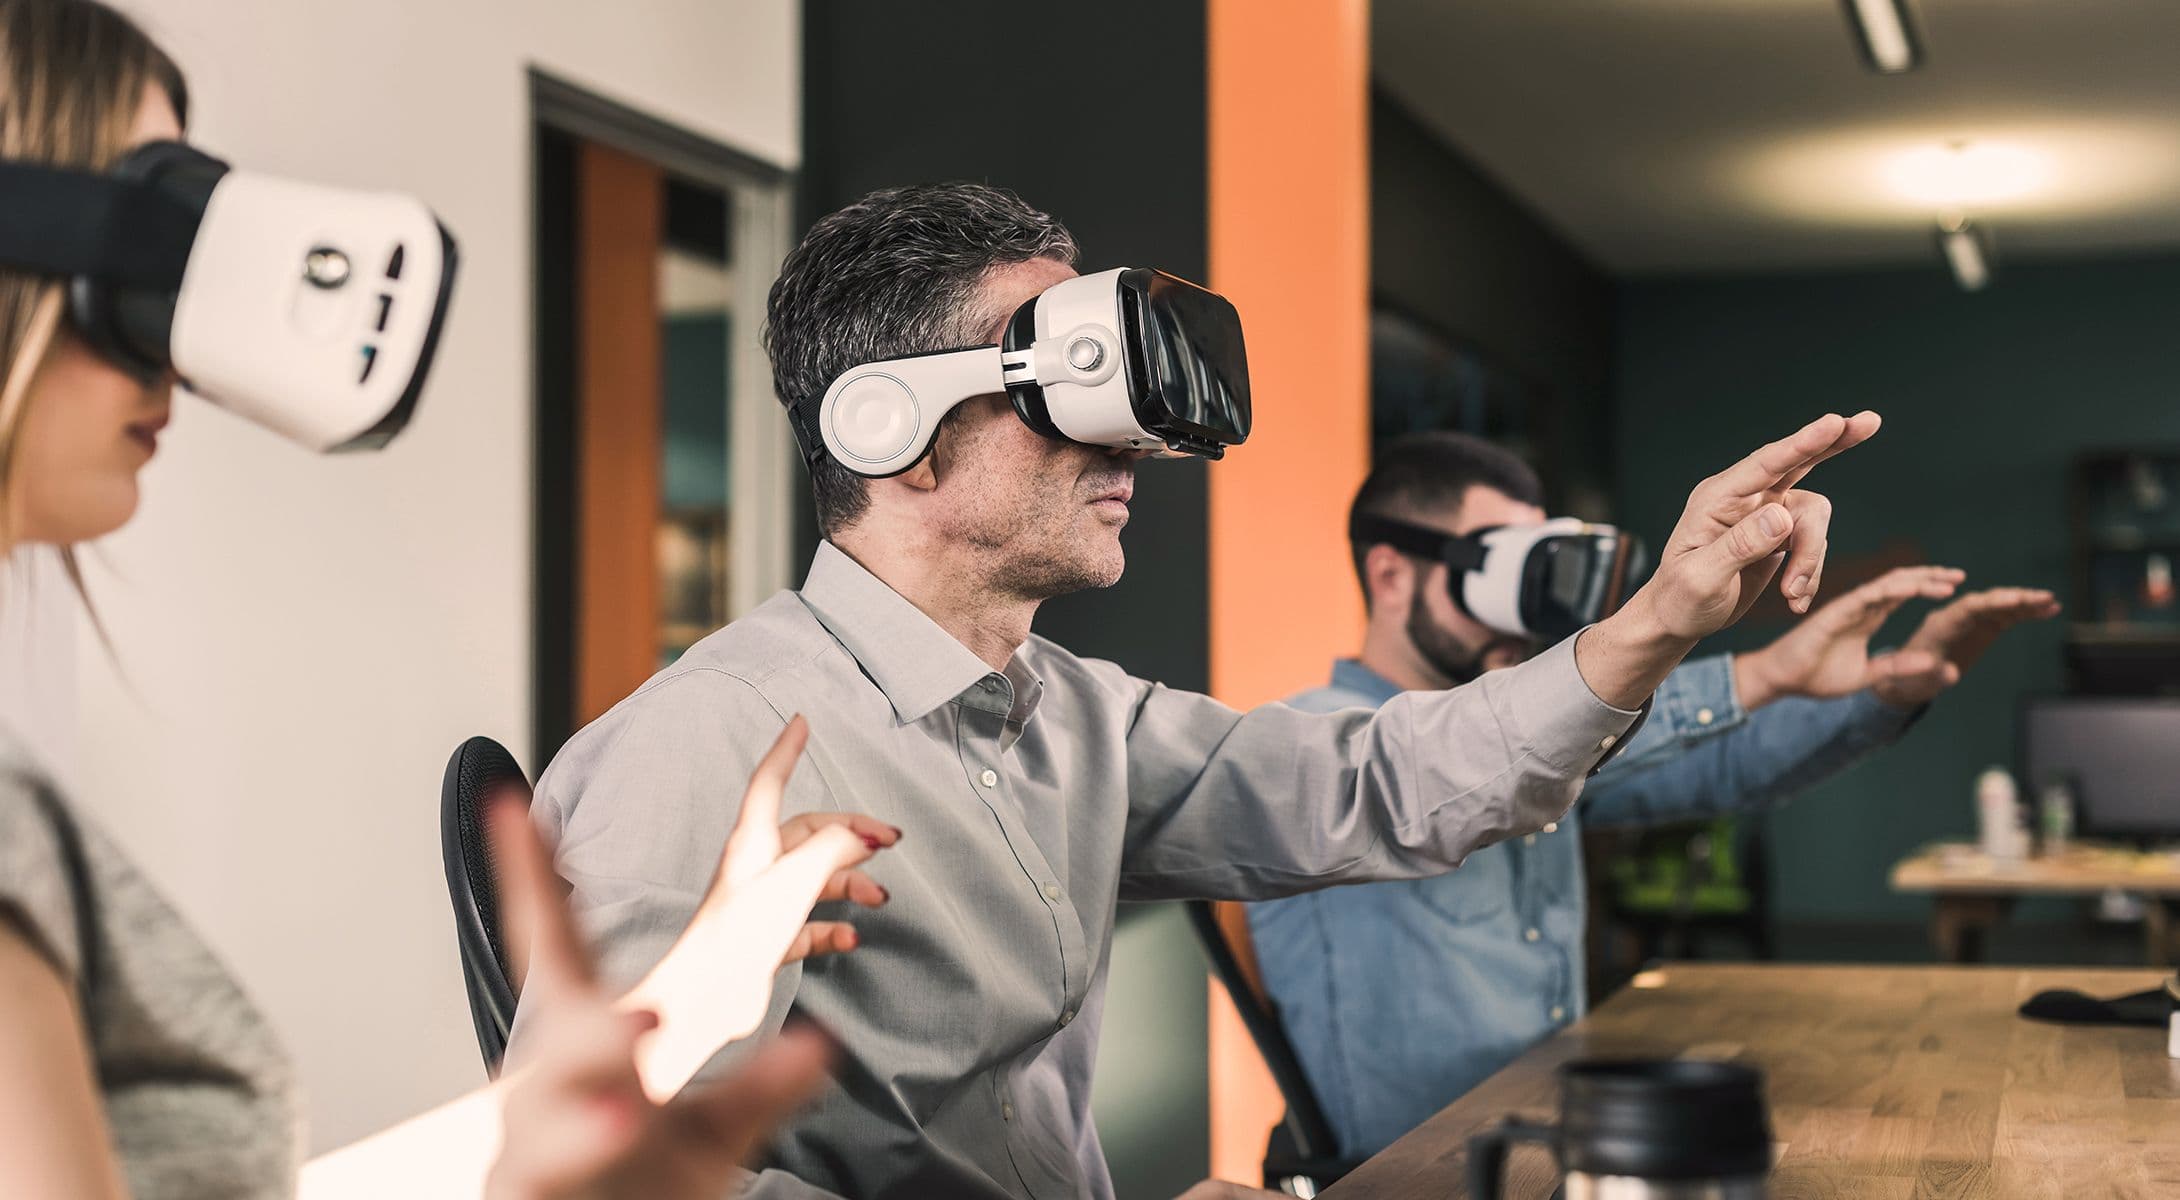
Le Riunioni nel Metaverso Sono la Risposta per un Migliore Coinvolgimento dei Dipendenti?
I vostri dipendenti possono lavorare da remoto, ma non devono necessariamente sentirsi soli: ecco come le riunioni nel metaverso e la realtà virtuale possono migliorare l’esperienza dei dipendenti.
La Banda Larga Universale Deve Includere Pratiche di Igiene Informatica
Mentre le amministrazioni statali e locali stanziano i fondi ARPA per potenziare i servizi digitali, gli esperti sollecitano un investimento nella sicurezza informatica.
Abbastanza grande da essere hackerata
Gli attacchi informatici alle piccole e medie imprese stanno aumentando vertiginosamente. Abbiamo chiesto agli esperti e alle vittime di attacchi informatici quali misure occorra adottare, prima che sia troppo tardi.
Come NPower crea percorsi verso la prosperità
Troppe persone non sanno come avvicinarsi al settore dell’alta tecnologia, soprattutto nelle comunità svantaggiate. La formazione tecnica offerta da NPower contribuisce a sviluppare tale forza lavoro.
L'arte della negoziazione dei ransomware
La negoziazione in caso di ransomware è in parte una partita di tennis e in parte una forma d’arte: ecco perché la maggior parte delle aziende ricorre a esperti per gestire tali trattative. Ecco come i migliori risolvono i conflitti.
Più e-commerce, più problemi di sicurezza informatica
Mentre l’e-commerce continua a registrare una forte crescita, un mosaico di tecnologie obsolete sta causando vulnerabilità nella sicurezza informatica delle aziende e ostacolando la loro resilienza.
Corpi elettrici: la promessa della 6G tecnologia wireless
Sulla scia dei massicci attacchi ransomware, ricercatori, governi e aziende stanno guardando oltre l’introduzione della tecnologia wireless 5G per creare un futuro più sicuro con la tecnologia 6G.
La pandemia ha reso i CISO figure di importanza cruciale. Ecco come possono mantenere il proprio status
Acclamati come eroi durante la crisi pandemica, i CISO devono costruire una base sicura che consenta di cogliere nuove opportunità, anziché doversi limitare a difendersi dalle minacce.
La proliferazione degli strumenti minaccia la sicurezza post-pandemia
La proliferazione di strumenti e l’utilizzo di software non autorizzati da parte dei lavoratori da remoto sono diventati una delle principali preoccupazioni per i team di sicurezza. I CISO hanno messo a punto delle strategie per migliorare la visibilità dei sistemi informatici.
Rischi della catena di approvvigionamento per il lancio del vaccino
Gli attacchi ransomware hanno colpito duramente le reti del settore sanitario con la diffusione del COVID-19, e i rischi sono aumentati con l’avvio della campagna vaccinale a livello globale.
Che cos'è il monitoraggio delle prestazioni?
Scoprite tutto ciò che c'è da sapere sul monitoraggio delle prestazioni e sugli strumenti che consentono alle organizzazioni di monitorare, gestire, proteggere e ottimizzare lo stato di salute dei propri computer e dispositivi.
Che cos'è la gestione della configurazione?
Scoprite la gestione della configurazione IT e gli strumenti che consentono di definire, applicare e Enforce lo stato desiderato di un sistema su computer, server e software.
Che cos'è la gestione del software?
Scoprite di più sulla gestione del software e su come le soluzioni moderne migliorino il controllo e il supporto offerti dal team IT sul panorama applicativo dell’organizzazione.
Come la sicurezza degli endpoint può integrarsi con la rapida trasformazione digitale
Gli endpoint aziendali rappresentano uno dei principali punti deboli della sicurezza informatica durante la pandemia. È necessario un maggiore allineamento tra trasformazione digitale e sicurezza.
Come trasformare i Suoi collaboratori in remoto in promotori della sicurezza
Gli attacchi informatici sono in aumento nell’era del lavoro da casa, il che significa che i dipendenti necessitano di una formazione supplementare in materia di sicurezza per aumentare la loro consapevolezza riguardo alle potenziali minacce.
Quattro casi d’uso che illustrano come 5G trasformerà le imprese
Man mano che l’adozione e l’implementazione della versione 5G si avvicinano alla realizzazione, esaminiamo alcuni casi d’uso che mettono in luce quanto questa tecnologia sia destinata a essere rivoluzionaria.

