Se sei un chief information security officer (CISO) e pensi che il tuo lavoro sia prevenire le violazioni, è meglio che tu inizi a cambiare mentalità. Dovresti pensare a te stesso come un gestore del rischio e un "ponte di traduzione" verso la direzione senior.
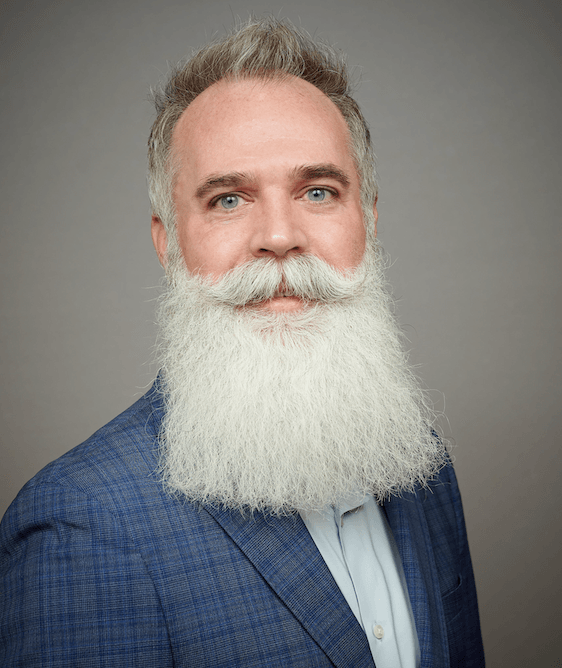
È quanto afferma Joseph Karpenko (a destra), CISO di Stratascale, un'azienda di servizi di cybersecurity con sede nel North Carolina. Man mano che il panorama delle minacce diventa più complesso, afferma, i leader della cybersecurity devono pensare come dirigenti aziendali che gestiscono il rischio legale, proteggono i flussi di entrate e promuovono la resilienza in caso di violazione.
Karpenko, in Stratascale dal 2021, ha quasi tre decenni di esperienza nel promuovere iniziative di cybersecurity e nel rafforzare le infrastrutture critiche di varie organizzazioni, generando un curriculum tanto straordinario quanto la sua barba (che, riconosce, ha richiesto meno tempo per svilupparsi – la sta crescendo da qualche anno).
Iniziando come ingegnere hardware e della sicurezza, Karpenko ha lavorato presso Cisco, il colosso delle paghe ADP, l'organizzazione intergovernativa Packet Clearing House, il Center for Applied Internet Data Analysis, l'Information Technology Information Sharing and Analysis Center (IT-ISAC), e altro ancora.
Abbiamo parlato con lui di come si sta evolvendo il ruolo del CISO, di come spostare la narrativa da centro di costo a generatore di valore, e del perché la sicurezza proattiva è più di un semplice termine di moda. Nel prossimo anno, afferma, i CISO hanno un'opportunità unica per guidare un cambiamento reale nelle loro organizzazioni.
Iniziamo con il ruolo del CISO. Stai dicendo che sta subendo una trasformazione?
Lo vedo più come un'evoluzione delle responsabilità che hanno assunto. I CISO si sono evoluti da quello che era principalmente un ruolo super-tecnico a uno sguardo più ampio sui rischi aziendali, rischi operativi, rischi strategici, rischi reputazionali e rischi legali.
"I CISO devono comunicare meglio con la direzione senior e il consiglio di amministrazione riguardo alla maturità del programma [di sicurezza]... Devi essere quel ponte di traduzione."
In altre parole, come posso proteggere, tutelare e difendere il mio ambiente così come il mio partner commerciale?
E come appare questa evoluzione da un ruolo tecnico a quello di partner commerciale strategico? Qual è il nuovo insieme di competenze?
Sono le competenze di cui i CISO hanno bisogno per comunicare meglio con la direzione senior e il consiglio di amministrazione riguardo alla maturità del programma, alle aree in cui necessitano di investimenti, e per dimostrare ciò che viene fatto per aiutare la direzione senior a capire come stanno proteggendo e difendendo quell'ambiente. Per me, devi essere quel ponte di traduzione.
I CISO avranno ancora bisogno di avere quelle conversazioni verso il basso con il loro team tecnico, ma verso l'alto è dove le sfide sono esistite. Una delle competenze chiave di cui i CISO hanno bisogno mentre continuiamo ad andare avanti sono sicuramente le soft skill – le competenze personali, la sfera di influenza. Si tratta di conoscere il proprio pubblico, di capire quali siano i desideri e le esigenze aziendali, quali siano i processi e i sistemi aziendali critici che fanno funzionare e operare la loro azienda, e come garantire che possano continuare effettivamente a gestire un'azienda minima vitale (sostanzialmente le operazioni e i sistemi minimi necessari per funzionare e servire i clienti) anche in caso di qualche tipo di interruzione.
Quindi, man mano che i CISO diventano più integrati nelle conversazioni strategiche, cosa possono fare per trasformare la cybersecurity da semplice centro di costo a fattore abilitante per i ricavi?
Una delle parti chiave è concentrarsi sul rischio legale e contrattuale. Molti accordi richiedono ora un certo livello di maturità in materia di sicurezza informatica. Se non sei all'altezza degli standard, rischi di perdere contratti, e se perdi contratti, stai essenzialmente perdendo entrate e ricavi. D'altro canto, un programma maturo può aiutarti a ottenere nuovi contratti e mantenere le relazioni esistenti.
"Molti accordi richiedono ora un certo livello di maturità in materia di cybersecurity. Se non sei all'altezza degli standard, rischi di perdere contratti."
Poi c'è il rischio operativo – collaborare con i CIO e i CTO per comprendere i sistemi critici significa poter riprendere rapidamente le attività in caso di interruzione. Tale resilienza evita costosi tempi di inattività. C'è anche il lato operativo – quanto tempo si fa spendere alle persone in attività non necessarie? Questo costa molto denaro. Come si possono automatizzare questi processi? Tutto ciò costruisce fiducia con il consiglio di amministrazione, i partner e i clienti.
Ci sono alcuni settori che potrebbero trarre vantaggio dal collegare la sicurezza al valore aziendale prima piuttosto che dopo? Hai lavorato in ADP – è qualcosa che potrebbe essere prezioso per il settore finanziario?
Quindi penso che tutti possano migliorare, ma ho la sensazione che i servizi finanziari se la cavino piuttosto bene. Si sono concentrati molto sulla sicurezza informatica per un po' di tempo e sono molto ben organizzati e coordinati quando si tratta dei loro programmi di sicurezza. Direi che il manifatturiero e la sanità sono due settori chiave su cui mi concentrerei.
Questi due settori sono stati colpiti in modo estremamente duro ogni volta che si verifica un'interruzione informatica. Se porti la produzione offline, i responsabili degli impianti sanno quasi al secondo quanto sta costando. E abbiamo visto le interruzioni che gli incidenti informatici hanno causato alla sanità, dove gli ospedali hanno dovuto chiudere. Bisogna spostare gli interventi chirurgici, c'è un impatto sui pazienti, ed è possibile che tali interruzioni possano costare vite umane.
E in quei casi, la resilienza è fondamentale. Perché è così importante essere proattivi piuttosto che reattivi nella sicurezza?
È un'ottima domanda. Se stai reagendo, stai sempre solo rispondendo e spegnendo incendi. A nessuno piace essere reattivo. È estenuante e si va incontro a burnout e stanchezza.
"Se stai reagendo, stai sempre solo rispondendo e spegnendo incendi... Quando adotti un approccio proattivo, cerchi lacune, cose che devi correggere e ciò che puoi migliorare."
Ma quando si adotta un approccio proattivo e misurato, si cercano lacune, cose da correggere e ciò che si può migliorare. Facendo ciò, stai pensando ai processi chiave che devi proteggere e difendere, e lo stai facendo insieme al CTO e al CIO.
Quindi come possono le organizzazioni effettuare questo passaggio verso un approccio più proattivo?
È necessario disporre di piani di risposta agli incidenti collaborativi adeguati con il business – continuità aziendale, disaster recovery e poi risposta agli incidenti. Averli è fondamentale. È necessario condurre esercitazioni pratiche per il personale tecnico e la direzione senior con la leadership esecutiva. Coinvolgerli li aiuta a capire che la tecnologia è intrecciata in ciò che facciamo, e che devono essere una parte fondamentale di questo e comprendere che siamo qui per aiutarli e supportarli. Allo stesso tempo, voi dovete mettere in condizione noi di supportarvi nel business.
E quindi per me, l'aspetto proattivo della cybersecurity, insieme alla resilienza, continuerà a essere un focus chiave. Si tratta davvero di quanto velocemente riesco a riprendermi e a rimettere in funzione l'azienda.
PER SAPERNE DI PIÙ
Scopri altre interviste esclusive con i responsabili della sicurezza nella nostra serie "Storie di successo".
- Ken Fishkin, "evangelista della privacy" di Lowenstein Sandler, su…
FORMAZIONE SULLA SICUREZZA INFORMATICA NOIOSA - Marvel 'Superhero' Mike Wilkes su…
USARE L'IA PER COMBATTERE IL CRIMINE INFORMATICO - Ash Hunt di Apex Group su…
PREVEDERE IL RISCHIO INFORMATICO (CON PRECISIONE) CON QUESTA FORMULA - Jeff Aguilar della Contea di LA su…
COME FORMA (E RIFORMA) I LAVORATORI PER COMBATTERE IL PHISHING - Dennis Leber di Honest Medical Group su…
PERCHÉ NON PARLA (MOLTO) DI SICUREZZA INFORMATICA CON IL CONSIGLIO - Stephen Held di Leo A Daly su…
IL ROVESCIO DELLA MEDAGLIA DEL RISCHIO DI TERZE PARTI - Michael Adams di Zoom su…
RAGGIUNGERE LA SICUREZZA INFORMATICA 2,0 CON IL PUNTEGGIO DI RISCHIO INFORMATICO

