Molte aziende (forse la tua) si affidano a quei video di formazione sulla sicurezza informatica obbligatori per guidare i dipendenti attraverso potenziali pericoli online come e-mail di phishing , password deboli e malware. Ma i dipendenti prestano davvero attenzione? O stanno solo giocando sui loro telefoni?
Alcuni abiti che producono questi film di formazione informatica hanno aumentato il loro gioco, iniettando video con dramma in stile hollywoodiano, suspense ed effetti speciali. E mentre questo può aiutare, non affronta un altro problema sempre più nelle menti dei Chief Information Security Officer (CISO): anche se i loro dipendenti assorbono le informazioni presentate, sono spesso così generiche che in realtà non coprono i tipi specifici di scenari informatici che tendono a verificarsi nel loro particolare settore.
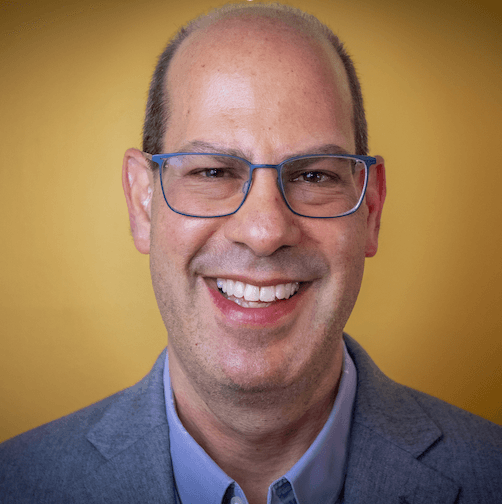
La noia e la pertinenza rimangono le due maggiori sfide per chiunque si occupi di formazione sulla sicurezza informatica. Ecco perché l'auto-descritto "evangelista della privacy" Ken Fishkin (nella foto sopra) ha deciso di utilizzare un tocco più personale.
Fishkin aveva la forte sensazione che la formazione video sulla sicurezza informatica presso il suo studio legale di 350 persone non stesse esattamente andando a buon fine. Il senior manager della sicurezza delle informazioni per Lowenstein Sandler ha scoperto che molti avvocati e membri dello staff dell'azienda stavano cadendo preda di una truffa tramite le applicazioni software DocuSign e DropBox. Gli uffici legali si affidano a queste app per condividere documenti che devono essere firmati e approvati, e avvocati, paralegali e altri membri dello staff ricevono regolarmente molte di queste e-mail.
In qualità di membro dell'organo di governo della Comunità CISO del New Jersey e presidente del capitolo statale per l'organizzazione di formazione sulla sicurezza informatica ISC2, Fishkin sa che gli attacchi che utilizzano applicazioni come DocuSign sono in aumento e sempre più sofisticati. Invece di utilizzare solo le tipiche tecniche di phishing, alcuni attori delle minacce stanno creando account DocuSign reali per aggirare i filtri antispam. L’e-mail sembra provenire da una persona reale e da un’azienda reale, con una spiegazione di cosa sia il documento, e all’utente viene chiesto di rivedere e firmare i documenti, con un link incorporato nell’e-mail per portarli a un documento basato su cloud. (Un'altra recente truffa si spaccia per PayPal per rubare le credenziali degli utenti e prendere il controllo degli account.)
Per una serie di motivi, i dipendenti dell'azienda non si sono presi i pochi secondi necessari per confermare se il collegamento era legittimo, ma è anche facile vedere come potrebbero essere truffati. Potrebbero pensare che sia un nuovo cliente o un nuovo assistente a inviare il documento, o potrebbero avere tanta paura di perdere affari o di rimanere indietro nel loro carico di lavoro che fanno clic sul link “Rivedi documento”.
Fishkin ha riconosciuto che le offerte di formazione generica non coprono le minacce di ingegneria sociale e altri problemi di sicurezza informatica che devono affrontare gli studi legali, quindi ha deciso di cambiare il modo in cui il suo team offriva la formazione sulla sicurezza informatica. Focal Point ha recentemente parlato con Fishkin per scoprire come ha affrontato le truffe di ingegneria sociale che incidono sulla sicurezza della sua azienda.
(Questa intervista è stata modificata per chiarezza e lunghezza.)
Focal Point: Puoi parlare del problema di sicurezza che hai affrontato e dei problemi che stava causando all'azienda?
Fishkin: I nostri clienti devono eseguire la due diligence su di noi, e molte volte, vogliono assicurarsi che stiamo facendo formazione sulla consapevolezza della sicurezza per i nostri dipendenti. Ma ciò che significa in realtà è che le persone sono semplicemente sedute davanti a un computer per mezz'ora a guardare un video, che soddisfa i requisiti.
"I truffatori useranno modi creativi per dire a un nuovo assunto che l'azienda ha bisogno di loro per l'acquisto di carte regalo o deve affrontare un'emergenza."
Negli ultimi quattro anni, ho fatto questi video e poi ho provato le persone con le campagne di sessione - ho creato uno scenario e vedere quante persone si innamorano. Era un modo controllato per fingere le persone con truffe, e stavano cadendo per questo.
Alla fine mi sono detto, OK, probabilmente non stanno guardando questi video; probabilmente stanno facendo qualcos’altro mentre il video era in background. Ho deciso che dovevamo fare un lavoro migliore per educare tutti. Così ho deciso di allenarmi dal vivo con gruppi più piccoli.
[Leggi anche: Perché i lavoratori violano le politiche di sicurezza informatica]
FP: Cosa intendi con formazione dal vivo?
Fishkin: O impostare una chiamata Zoom o sedersi con le persone di persona e avere conversazioni sui problemi che gli studi legali hanno con le truffe. Colpisce un po 'più di guardare un video destinato al pubblico in generale perché questa formazione è più specifica dello studio legale.
FP: Con quante persone parli alla volta?
Fishkin: È per i nuovi assunti, quindi se abbiamo cinque persone che sono state appena assunte quella settimana, parlerò con cinque persone. Non è che stiamo assumendo centinaia di persone alla volta, quindi è un ritmo che posso gestire.
[Leggi anche: 4 priorità di leadership critiche per i CISO nell’era dell’IA]
FP: Di che tipo di cose parli in una sessione di formazione sulla sicurezza dal vivo?
Fishkin: Parlo di vere e proprie truffe che sono capitate alla nostra azienda. Ad esempio, quando qualcuno annuncia su LinkedIn che è appena stato assunto da Lowenstein - o facciamo una campagna di pubbliche relazioni per annunciare l'assunzione di un nuovo partner - molti truffatori inizieranno con tecniche di ingegneria sociale, come fingere di essere il presidente dell'azienda e chiedere un numero di cellulare. Oppure i truffatori useranno modi creativi per dire al nuovo assunto che l'azienda ha bisogno di loro per l'acquisto di carte regalo o deve affrontare un'emergenza, e il numero di cellulare è necessario per ottenere le cose piazzate via.
“Mostrare [ai dipendenti] cose pratiche, truffe che sono effettivamente accadute nella nostra azienda, in particolare, colpisce davvero”.
I nuovi assunti non conoscono ancora le persone e non conoscono la cultura dell’azienda, quindi sono molto reattivi. Soprattutto le persone più giovani che cercano di accontentare tutti per attirare l'attenzione.
FP: Che tipo di successo hai avuto con questo approccio personale?
Fishkin: Ho visto un buon successo. Ho detto loro come ci sono truffe in cui le persone chiamano e dicono che sono supporto tecnico. Abbiamo bombe e-mail, dove le persone ricevono migliaia di e-mail in un breve periodo di tempo e riempiono la tua casella di posta. Poi riceveranno una chiamata da qualcuno che finge di essere supporto tecnico mentre questo sta accadendo. Chi non penserebbe che fosse davvero un supporto tecnico legittimo? Ma è una truffa per installare il software. Quindi ora le persone stanno verificando che sia l'help desk a cui stanno parlando.
[Leggi anche: Cos'è l'ingegneria sociale nella sicurezza informatica - una guida completa]
Sto cercando di fare in modo che i dipendenti capiscano che non si limitano a fare clic sulle cose, ma tutti sono così occupati che non prestano davvero attenzione a ciò che sta accadendo. Mostrando loro cose pratiche, le truffe che sono effettivamente accadute nella nostra azienda, in particolare, colpisce davvero. Ora vedo sempre più persone che mi contattano per verificare se un’email è falsa o reale.
FP: Farai ancora le sessioni di formazione video annuali?
Fishkin: Continuerò a fare formazione annuale, ma probabilmente diventerà un mix di ciò che sto facendo ora con i nuovi dipendenti. Il piano è di fare formazione annuale per reparto e in questo modo posso parlare con tutti e la formazione sarà più mirata a quel gruppo e ai loro problemi di sicurezza specifici. Voglio davvero che le persone si sveglino e prendano la sicurezza più seriamente.
PER SAPERNE DI PIÙ
Dai un’occhiata ad altre interviste esclusive con i leader della sicurezza nella nostra serie “Success Stories”.
- Joseph Karpenko di Stratascale a proposito di…
INVOLGERE DALLE VIOLAZIONI ALLA STRATEGIA AZIENDALE - Mike Wilkes, il supereroe della Marvel, usa
l’IA per combattere il cybercrime - La caccia alle ceneri di Apex Group su
... RISCHIO DI CIBRE DI PRELIMINAZIONE (ACCURATAMENTE) CON QUESTA FORMULA - Jeff Aguilar della contea di LA su
...COME FORMA (E ISTRUISCE) I LAVORATORI PER LATTARE LA FISTURA - Dennis Leber di Honest Medical Group su
... PERCHÉ NON PARLA DI SICUREZZA CYBERSECURITY (MOLTO) CON IL CONSIGLIO - Stephen di Leo A Daly ha tenuto...
IL LATO FALLIDO DEL RISCHIO DI TERZE PARTI - Michael Adams di Zoom su
... RAGGIUNGERE LA SICUREZZA 2,0 CON IL PUNTEGGIO DEL RISCHIO CYBER

