Nonostante le crescenti minacce rappresentate dagli hacker che utilizzano strumenti di intelligenza artificiale generativa ( , AI) per infiltrarsi nelle reti aziendali, un numero sempre maggiore di professionisti della sicurezza ritiene ora che tale tecnologia possa anche fungere da deterrente contro tali minacce.
Infatti, secondo un sondaggio condotto da Gartner alla fine dello scorso anno, oltre un terzo (34%) delle organizzazioni sta già utilizzando o sta implementando strumenti di sicurezza basati sull’intelligenza artificiale per mitigare i rischi di “ ” associati all’intelligenza artificiale generativa. E questo mese uno dei principali protagonisti nella corsa agli armamenti degli strumenti di intelligenza artificiale, Microsoft, ha lanciato Microsoft Copilot for Security, un assistente basato sull’intelligenza artificiale che, secondo l’azienda, contribuirà a combattere la criminalità informatica in modo molto più rapido e preciso.
Poiché sia gli hacker “white hat” che quelli “black hat” stanno ricorrendo all’intelligenza artificiale a un ritmo quasi incomprensibile, il Focal Point di , , ha ritenuto utile chiedere a una delle menti più brillanti nel campo della sicurezza informatica quale sarà l’evoluzione della situazione.
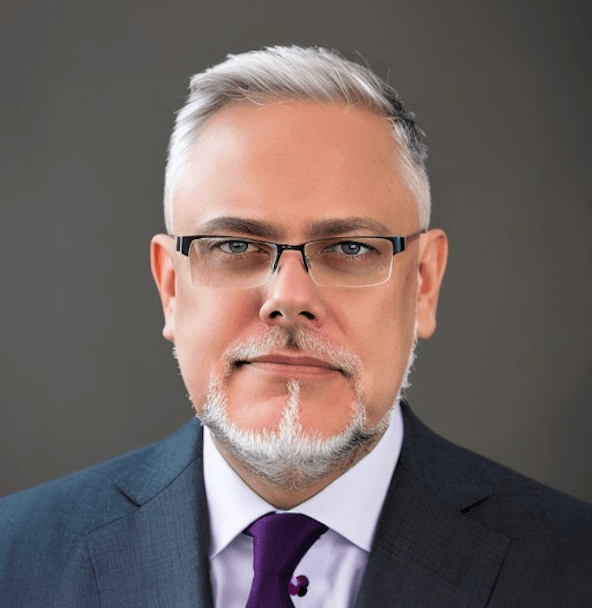
Vi presentiamo Mike Wilkes (nella foto sopra). In qualità di CISO della Marvel Entertainment dal 2016 al 2018 , Wilkes ha supervisionato la protezione delle reti relative ai personaggi supereroistici del colosso cinematografico, tra cui The Avengers, Spider-Man, She-Hulk, e X-Men.
Attualmente, Wilkes – che ha ricoperto il ruolo di CISO anche presso SecurityScorecard, Lark Health e ASCAP – tiene corsi sulla sicurezza informatica e sull’innovazione tecnologica alla NYU, gestisce una società denominata The Security Agency che aiuta a trovare impiego a CISO in esubero o a tempo parziale, ed è membro di un gruppo di lavoro del Forum economico mondiale dedicato all’ l’informatica quantistica e alla sicurezza . Ha inoltre conseguito un master in filosofia presso l’Università di Stanford, il che, a suo dire, lo rende un teorico nell’animo, nonostante i suoi 30 anni di esperienza tecnica nella realizzazione di infrastrutture critiche .
In una recente intervista di ampio respiro, abbiamo chiesto a Wilkes il suo parere su una serie di argomenti relativi all’intelligenza artificiale e alla sicurezza informatica. Ecco cosa ha dichiarato:
(La seguente intervista è stata modificata per motivi di chiarezza e lunghezza.)
Cosa La preoccupa maggiormente riguardo al fatto che gli hacker utilizzino l’intelligenza artificiale per sferrare attacchi sempre più devastanti?
Il fatto che, al giorno d’oggi, chiunque possa diventare un criminale informatico. Ormai non sono più solo gli Stati-nazione e la criminalità organizzata a disporre di tali capacità. Oggi chiunque ha accesso a strumenti potenti, pari a quelli di uno Stato-nazione. Si tratta della democratizzazione della criminalità, e l’intelligenza artificiale sta rendendo possibile tale democratizzazione.
“Mia nonna potrebbe potenzialmente diventare un’hacker d’élite semplicemente disponendo degli strumenti giusti e dell’accesso alle reti dell’AARP e delle associazioni locali di pensionati Community.”
Mia nonna potrebbe potenzialmente diventare un’hacker di alto livello semplicemente disponendo degli strumenti giusti e dell’accesso alle reti dell’AARP e delle associazioni locali di pensionati ( Community ). E noi, in qualità di difensori, stiamo ora assistendo al ritorno di adolescenti annoiati che sferrano attacchi, alcuni di propria iniziativa e altri perché costretti a farlo. I team di risposta agli incidenti stanno coinvolgendo proprio in questo momento i consulenti di orientamento delle scuole superiori nelle trattative relative al ransomware per contribuire a trovare delle soluzioni.
Le preoccupa il fatto che le aziende carichino dati sensibili su assistenti basati sull’intelligenza artificiale come ChatGPT?
Non proprio.
Davvero.
Un po’ di informazione e alcune misure di sicurezza contribuiscono notevolmente a ridurre tale rischio.
Ma abbiamo visto che succede.
Nessuno ha sollevato polemiche riguardo alle implicazioni in materia di sicurezza e divulgazione delle informazioni derivanti dal consentire a Grammarly o a Google di revisionare i documenti in tempo reale. Quando scrivete delle e-mail, i sistemi sanno esattamente quali parole avete scritto e utilizzano persino calcoli basati sui token per individuare quale potrebbe essere la parola successiva.
Da anni ormai i dati escono dalle aziende. Spesso faccio notare che i dati sono come l’acqua che scorre a valle: troveranno sempre un modo per arrivare dove servono. Ma ora sembra che l’onnipresenza e il clamore che circonda ChatGPT abbiano suscitato tutta questa preoccupazione esagerata, anche se si tratta di un fenomeno che si verifica da tempo con altri strumenti.
Gli strumenti di intelligenza artificiale come Copilot di Microsoft rappresentano solo la punta dell’iceberg nella lotta alle minacce informatiche?
Credo di sì. Microsoft Copilot consentirà agli analisti di dedicare meno tempo ai dettagli complessi dei registri degli eventi dell’ Windows, in modo che possano dedicare più tempo ad apportare valore aggiunto ai propri centri operativi di sicurezza (SOC) .
«. Le aziende possono avvalersi dell’intelligenza artificiale per condurre test di penetrazione più efficaci, introducendo la possibilità di eseguire test leggeri e continui grazie all’automazione, lasciando il lavoro più interessante agli esseri umani.»
Questo tipo di assistenti continuerà a diffondersi perché le macchine sono davvero efficaci nell’analizzare rapidamente grandi quantità di dati e nell’aiutare a individuare eventuali anomalie e dettagli rilevanti, alleggerendo al contempo in modo significativo il carico di lavoro ripetitivo e noioso degli analisti della sicurezza.
In che modo ciò riduce il rischio? Ebbene, ciò riduce il rischio consentendo alle aziende di ricorrere al crowdsourcing, elaborare e attuare politiche e procedure più efficaci. Individuare le migliori pratiche e redigere manuali operativi e SOP (Procedure operative standard) più coerenti è diventato improvvisamente molto più semplice. Possono effettuare verifiche e revisioni dei diritti di accesso più efficaci. Possono individuare ed evidenziare le discrepanze tra le loro politiche e le pratiche effettive, per poi porvi rimedio. Inoltre, possono avvalersi dell’intelligenza artificiale per condurre test di penetrazione più efficaci, introducendo la possibilità di eseguire test leggeri e continui grazie all’automazione di tipo “ ”, lasciando così che siano gli esseri umani a occuparsi delle attività più interessanti.
Al di là degli strumenti di intelligenza artificiale, cosa si può fare per contrastare le minacce?
I malintenzionati incontrano meno ostacoli, poiché non devono fare i conti con il controllo governativo né con i requisiti normativi come il resto di noi. Di conseguenza, sono in grado di innovare e di adeguarsi più rapidamente di quanto possiamo fare noi.
La nostra resilienza informatica collettiva non risiede, pertanto, in un singolo nuovo strumento, tecnologia o algoritmo; risiede infatti nelle comunità di condivisione delle informazioni quali gli ISAC (Information Sharing and Analysis Centers) e Infragard. Ritengo che sia necessario intensificare l’impegno in termini di adesione e partecipazione a questi gruppi di condivisione delle informazioni sulle minacce.
Affinché la nostra economia e la nostra società, fortemente dipendente dal digitale, possano essere resilienti, dobbiamo considerare il settore privato come il motore della nostra economia e riconoscere che tutto ciò è vulnerabile e soggetto a rischi sistemici. Il rischio sistemico è una proprietà emergente dei sistemi complessi caratterizzati da un elevato grado di interconnessione e interdipendenza. Il modo in cui riduciamo tale rischio sistemico consiste nell’agire come un branco di suricati appostati fuori dalle proprie tane, ciascuno con lo sguardo rivolto in direzioni diverse verso l’orizzonte, all’erta per individuare minacce e segni della presenza di predatori, e pronti a lanciare immediatamente un allarme non appena avvistiamo qualcosa che valga la pena condividere con gli altri.
Ciò attenua l'impatto complessivo degli attacchi informatici e riduce l'esposizione dell'intera rete " Community".
Vede qualche analogia tra l’universo Marvel e il mondo della sicurezza informatica?
Oh, certamente. Forse è il filosofo che è in me, ma nel nostro futuro ci sono sia distopie che utopie. Tecnologie come l’intelligenza artificiale non sono né buone né cattive di per sé; sono semplicemente strumenti che amplificano le intenzioni e le visioni delle persone riguardo al futuro dell’umanità.
«Nell’Universo Cinematografico Marvel ci sono forse 5.000 personaggi dai principi saldi, come Capitan America, e alcuni… le cui scelte tecnologiche hanno provocato delle catastrofi.»
Ma sono, ovviamente, come la proverbiale arma a doppio taglio. Grazie a loro, possiamo plasmare un futuro per l’umanità e una felicità che diventi sempre più utopica, all’insegna della libertà e della prosperità per tutti – oppure, se scegliamo di seguire la strada opposta, comportarci da egoisti senza scrupoli e dare vita a ogni sorta di distopia. La scelta spetta a noi, ed è proprio questo uno dei temi ricorrenti in molte delle storie che si trovano nei fumetti e nei film.
Nell’Universo Cinematografico Marvel vi sono forse 5.000 personaggi dai principi ben saldi, come Capitan America, e altri più complessi, le cui scelte tecnologiche (le Gemme dell’Infinito) hanno provocato catastrofi, come in 2018’s Avengers: Infinity War e 2019’s Avengers: Endgame. Molti personaggi non sono necessariamente dei cattivi, quanto piuttosto degli antieroi; sono semplicemente delle persone. Persino Thanos (un cattivo interpretato da Josh Brolin, il cui personaggio cercava di portare stabilità nell’universo utilizzando il potere delle sei Gemme dell’Infinito per sterminare metà della popolazione) vanta una schiera di sostenitori grazie al suo senso etico di stampo utilitaristico.
Allo stesso modo, non tutti coloro che utilizzano l’intelligenza artificiale in modi discutibili sono necessariamente malvagi. Alcuni sono proprio come Thanos: reagiscono a ciò che percepiscono come uno squilibrio o un pericolo per la società nel suo complesso. Potrebbero dedicarsi a un’iniziativa tecnologica che, a loro avviso, renderà l’universo un luogo migliore e più sostenibile, anche se il resto di noi non condivide i loro obiettivi o i loro metodi.
Ciò di cui abbiamo bisogno è garantire che tutte le voci vengano ascoltate e che il nostro cammino verso il futuro sia improntato all’empatia, al rispetto reciproco e al senso di un destino comune. Abbiamo a disposizione una sola Terra di cui prenderci cura e, a differenza dei videogiochi, non è possibile ricominciare da capo.
PER SAPERNE DI PIÙ
Scopri altre interviste esclusive con i responsabili della sicurezza nella nostra serie "Storie di successo".
- Joseph Karpenko di Stratascale su…
: DA INFRINGIMENTI DI SICUREZZA A STRATEGIA AZIENDALE - Ken Fishkin, il “paladino della privacy” dello studio Lowenstein Sandler, su…
UN CORSO DI FORMAZIONE SULLA SICUREZZA INFORMATICA NOIOSO - "Ash Hunt" di Apex Group su…
PREVEDERE (CON PRECISIONE) IL RISCHIO INFORMATICO CON QUESTA FORMULA - Jeff Aguilar della Contea di LA su…
COME FORMA (E RIFORMA) I LAVORATORI PER COMBATTERE IL PHISHING - Dennis Leber di Honest Medical Group su…
PERCHÉ NON PARLA (MOLTO) DI SICUREZZA INFORMATICA CON IL CONSIGLIO - Stephen Held di Leo A Daly su…
IL ROVESCIO DELLA MEDAGLIA DEL RISCHIO DI TERZE PARTI - Michael Adams di Zoom su…
RAGGIUNGERE LA SICUREZZA INFORMATICA 2,0 CON IL PUNTEGGIO DI RISCHIO INFORMATICO

