Non troverete la parola “deter” in nessuna parte del nuovo piano nazionale per la sicurezza informatica dell’amministrazione Biden, intitolato “ ” ().
Ciò riflette un cambiamento radicale rispetto al paradigma che gli Stati Uniti avevano adottato negli ultimi tre decenni per combattere gli hacker, e ciò è in gran parte merito dello studioso che ha lavorato dietro le quinte con le forze armate e le agenzie di intelligence statunitensi.
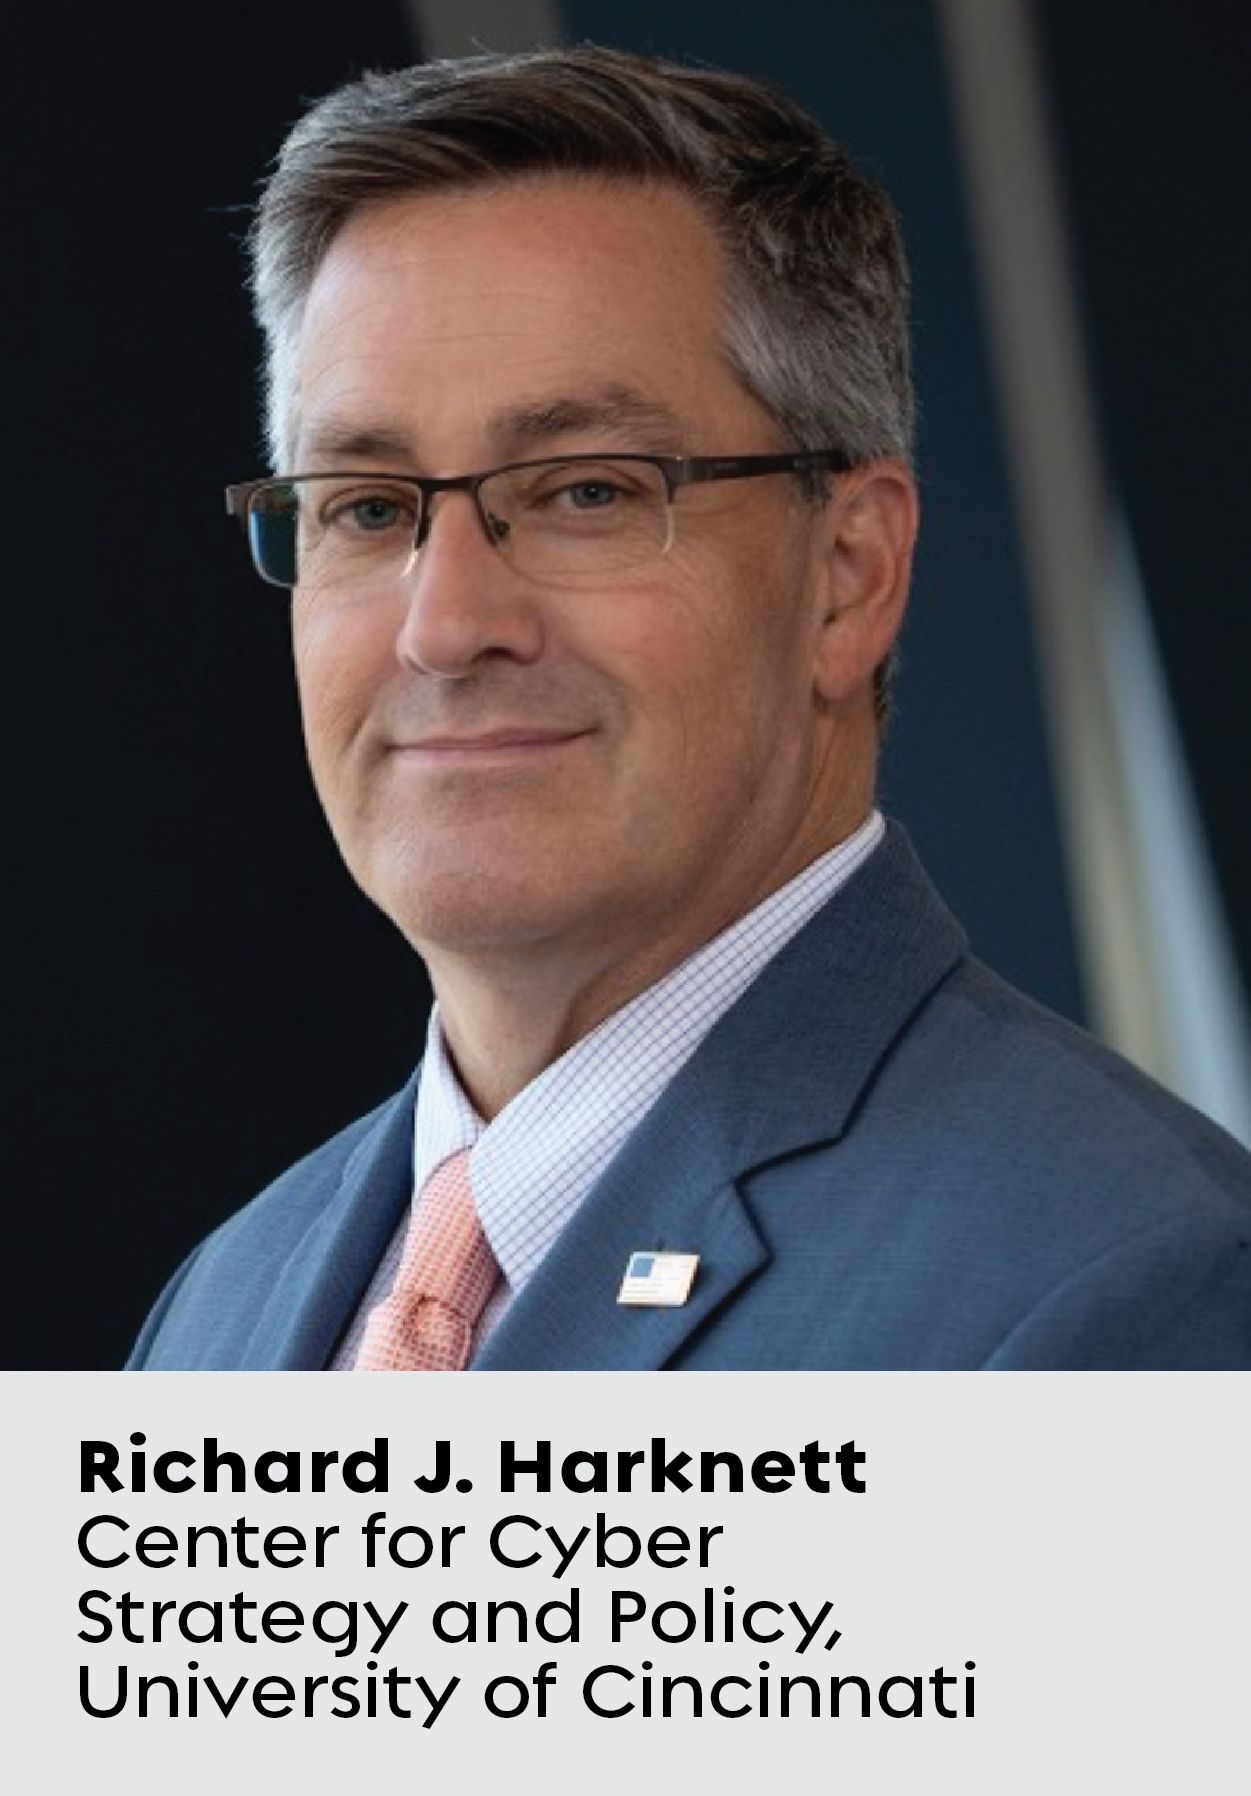
Richard J. Harknett, professore e direttore del Centro per la strategia e la politica informatica dell’Università di Cincinnati, è diventato il primo studioso in residenza presso il Comando informatico degli Stati Uniti e l’Agenzia per la sicurezza nazionale (NSA) nel 2016. A fronte del crescente numero di attacchi informatici rivolti contro le infrastrutture critiche negli Stati Uniti, le agenzie erano alla ricerca di nuove prospettive sul problema e si sono rivolte a Harknett.
In collaborazione con Michael Fischerkeller dell’Institute of Defense Analyses e la dott.ssa Emily Goldman del Cyber Command, Harknett ha contribuito a definire quella che oggi è nota come la dottrina dell’“ ” (), un elemento della Strategia nazionale per la sicurezza informatica recentemente annunciata dalla Casa Bianca, volta a contrastare i potenziali hacker adottando un approccio più proattivo per sventare i loro attacchi. Harknett, Fischerkeller e Goldman avrebbero poi scritto a quattro mani un libro sull’argomento, intitolato *Cyber Persistence Theory: Redefining National Security in Cyberspace* (Oxford University Press, 2022).
, di Focal Point, ha intervistato Harknett per conoscere il suo punto di vista sull’adozione da parte dell’amministrazione Biden di una strategia di coinvolgimento costante, su cosa ciò comporti per il mondo degli affari e su come, a suo avviso, tale strategia possa essere attuata a livello globale.
Innanzitutto, quale sarebbe la Sua definizione sintetica di “coinvolgimento duraturo”?
L’impegno costante è una strategia secondo cui la sicurezza consiste nell’anticipare lo sfruttamento delle vulnerabilità prima che si verifichino e nel trarre vantaggio dalle vulnerabilità già presenti tra gli avversari. Si basa su una logica di perseveranza nell’iniziativa.
«La sicurezza nel cyberspazio, data la sua natura mutevole, dipende dalla capacità di anticipare gli attacchi prima che si verifichino.»Richard J. Harknett, professore e direttore del Centro per la strategia e la politica informatica dell’Università di Cincinnati
La sicurezza nel cyberspazio, data la sua natura mutevole, dipende dalla capacità di prevedere gli attacchi prima che si verifichino. Il paradigma che gli Stati Uniti avevano adottato per 20 -30 anni si basava sulla deterrenza: cercavamo di convincere la controparte a non attaccare. Nella Strategia nazionale per la sicurezza informatica 2018 , sebbene l’amministrazione Trump avesse iniziato ad attuarla, l’impegno costante era ancora carente per una serie di motivi. Si basava principalmente sulla deterrenza.
Tuttavia, in questo documento [pubblicato a marzo dall’amministrazione Biden], il termine “deter” non compare nemmeno. Si tratta di una svolta significativa rispetto al modo in cui gli Stati Uniti hanno concepito il settore della sicurezza informatica per decenni.
Pertanto, il coinvolgimento costante consiste nel passare da un approccio difensivo a uno offensivo?
Le consiglio di non ragionare in questi termini.
Ah? Eppure, è proprio così che viene spesso descritto.
Si tratta di passare da una forza reattiva a una forza persistente. Il motivo per cui suggerisco di considerarla in questo modo è che l’ambiente del cyberspazio è talmente mutevole dal punto di vista tecnico che è necessario essere in grado di anticipare ciò che qualcuno potrebbe farLe. Non si tratta di passare continuamente dall’attacco alla difesa e viceversa. Si tratta di assicurarsi di avere l’iniziativa, anziché lasciarla all’altro.
«: Non si tratta di passare continuamente dall’attacco alla difesa». Si tratta di assicurarsi di avere l’iniziativa, anziché lasciarla all’altro.”Harknett
È qui che entrano in gioco le operazioni proattive di ricerca del Cyber Command denominate “”, nell’ambito delle quali si collabora con i paesi partner per individuare potenziali avversari , malware o tattiche, anticipando così gli avversari prima che questi possano sfruttare le vulnerabilità.
Adottando una posizione più aggressiva, non rischiamo forse di incorrere nella “sindrome della casa di vetro”, rendendoci così bersagli ancora più evidenti?
Lo definirei un atteggiamento più attivo, e l’essere più attivi non significa ipso facto essere più aggressivi.
Quando, alcuni anni fa, è stato introdotto in sordina il concetto di “coinvolgimento costante”, si temeva che potesse dare adito a ritorsioni. Dal punto di vista operativo, tuttavia, abbiamo constatato che è possibile agire in questo modo senza che si verifichino dinamiche di escalation. Infatti, è possibile ottenere effetti difensivi proprio quando si è più attivi.
Nel nostro libro sosteniamo che la maggior parte degli attori statali e persino non statali si sia in realtà mantenuta ben al di sotto della soglia che porterebbe a una guerra cibernetica su vasta scala. Si concentrano maggiormente su ciò che definiamo “concorrenza strategica”.
Sembra un termine di marketing aziendale.
Ciò ha ripercussioni sulle imprese statunitensi. Questo è uno degli aspetti su cui la strategia di Biden pone particolare enfasi: il fatto che ci troviamo in una competizione strategica piuttosto che in una guerra. In altre parole, gli hacker minano progressivamente la vostra competitività economica, il vostro vantaggio militare e le vostre istituzioni democratiche attraverso campagne e operazioni informatiche.
Cercano di minare la vostra autostima. Ma tutto ciò è ben lontano da ciò che definiremmo “guerra”.
Qual è la Sua opinione in merito alla possibilità che gli Stati Uniti vietino TikTok, l’ App cinese, a causa dei timori relativi alla sicurezza informatica?
TikTok rappresenta una minaccia per la sicurezza nazionale sia in quanto piattaforma di raccolta di informazioni che di influenza. Pensate alla “Voice of America” dei tempi della Guerra Fredda e della Seconda Guerra Mondiale, ma con le comunicazioni che raggiungono 150 milioni di persone. Perché Pechino non dovrebbe utilizzare la nostra stessa strategia contro di noi, integrare l’intelligenza artificiale, e vincere senza combattere?
In che modo le imprese dovrebbero considerare e affrontare questa ultima strategia nazionale in materia di sicurezza informatica?
Smettete di considerare l’IT come un reparto finalizzato al risparmio sui costi. La priorità principale di un’azienda è il profitto, e va bene così. Tenga tuttavia presente che, se opera nel cyberspazio, si tratta di un ambiente pieno di vulnerabilità che possono essere sfruttate da organizzazioni criminali e Stati-nazione.
«Smettete di considerare l’IT come un reparto finalizzato al risparmio sui costi. Si tenga presente che, se si opera nel cyberspazio, questo è pieno di vulnerabilità.”Harknett
Se operate in un ambiente interconnesso — ed è proprio questo il concetto alla base dell’informatica di rete — l’IT deve essere al centro delle vostre pratiche aziendali e la sicurezza deve essere garantita di default.
Non si tratta quindi solo di una strategia governativa; il settore privato può continuare a svolgere un ruolo attivo adottando buone pratiche di sicurezza informatica , conducendo attività di individuazione delle minacce , inserendo esperti di sicurezza informatica nel consiglio di amministrazione e così via. Lei auspica che le imprese si assumano maggiori responsabilità, in particolare nel settore tecnologico, che potrebbe essere oggetto di una maggiore regolamentazione. Considerato l’attuale clima politico, ritiene che questo piano possa ottenere un sostegno bipartisan?
A mio avviso, il clima per un piano come questo è probabilmente più favorevole di quanto non lo sia stato negli ultimi due decenni. Ritengo che nei prossimi due anni vi sia spazio per trovare un terreno comune e iniziare a definire incentivi e disincentivi per rendere tutto ciò una realtà. E dobbiamo farlo, perché, in caso contrario, le perdite derivanti dalla mancanza di sicurezza informatica saranno troppo ingenti. Ritengo che i legislatori siano consapevoli del fatto che, se non riusciremo a tenere sotto controllo la situazione, ciò non gioverà al mondo degli affari e certamente non gioverà alla sicurezza nazionale.

