Sono gli attacchi informatici su larga scala a catturare tutta l’attenzione. La scorsa estate erano Barack Obama, Joe Biden, Elon Musk e Bill Gates. Gli hacker hanno assunto il controllo dei loro account Twitter e sono riusciti a incassare oltre 100.000 dollari grazie a una truffa, spacciandosi per questi personaggi pubblici e sollecitando denaro da altri utenti di Twitter .
Se si va oltre i titoli dei giornali su questa rapina high-tech, si scopre che si tratta in realtà di una truffa di vecchio stampo. Uno degli hacker avrebbe utilizzato una tecnica di ingegneria sociale denominat per indurre un dipendente del reparto informatico di Twitter a fornirgli le credenziali di accesso al portale principale del servizio clienti dell’azienda.
Tali attacchi di ingegneria sociale sfruttano la credulità umana. Proprio come nelle scene di un film della serie “ ” “Ocean’s” , gli hacker chiedono aiuto a un numero sufficiente di dipendenti ignari, costringendoli a divulgare informazioni aziendali riservate. È una questione di numeri. È probabile che, alla fine, qualcuno si adegui.
Questo è in parte il motivo per cui quasi l’ , ovvero il 55% dei dirigenti aziendali intervistati in un recente sondaggio, ha affermato di considerare i dipendenti come la principale minaccia alla sicurezza — più ancora degli stessi hacker (29%) e di gran lunga più dei collaboratori malintenzionati (20%). Non si tratta di dati statistici di poco conto. Le aziende sanno che i dipendenti possono essere distratti, facilmente ingannabili e, talvolta, ostili. Si tratta di un problema sempre più complesso, soprattutto nell’era del COVID-19, e molte — se non la maggior parte — delle organizzazioni non sanno come affrontarlo.
Con un terzo dei lavoratori statunitensi che continua a lavorare da remoto e con un aumento vertiginoso degli attacchi informatici e delle indagini, gli esperti sostengono che il modo più efficace per garantire la sicurezza delle organizzazioni sia quello di affrontare i rischi legati ai dipendenti coinvolgendoli nelle iniziative di sicurezza informatica, trasformandoli in sostenitori della causa.
«Questo deve essere il punto di partenza», afferma Lance Spitzner, direttore e formatore in materia di sicurezza informatica presso il SANS Institute di Chicago. «Individuate quali comportamenti umani e quali rischi dovete gestire, quindi stabilite a quali dare la priorità.»
Non sarà facile. Per promuovere il cambiamento è necessario un impegno culturale che spinga i dirigenti, dalle sale del consiglio alle sedi operative, a dimostrare la propria disponibilità a partecipare. È necessario investire in strumenti e tecnologie per consentire ai dipendenti di lavorare meglio. E ciò richiede un certo tipo di formazione. Non il solito martellamento di prediche sulla sicurezza né i noiosi corsi di formazione con partecipazione obbligatoria. È necessaria una formazione sulla sicurezza basata sulla gamification che mantenga vivo l’interesse dei lavoratori e li coinvolga nel processo.
“Individuate quali comportamenti umani e quali rischi dovete gestire, quindi stabilite a quali attribuire la priorità.”Lance Spitzner, direttore e formatore in materia di sicurezza informatica presso il SANS Institute
«È inoltre necessario assegnare un responsabile a tempo pieno alla gestione delle attività di sensibilizzazione e formazione in materia di sicurezza informatica», afferma Spitzner. “Una persona che sappia comunicare bene e a cui piaccia lavorare con gli altri. “È necessaria una persona in grado di rendere accessibili a tutti argomenti complessi.”
Dopo aver elaborato un piano solido e aver nominato un leader e un team di grande competenza per attuarlo, gli esperti consigliano di concentrarsi su tre aree chiave: creare una cultura della sicurezza informatica; promuovere la formazione e la sensibilizzazione; e stimolare il coinvolgimento dei dipendenti attraverso esperienze di sicurezza informatica più efficaci.
Formare i promotori della sicurezza
Una volta instaurata una cultura della sicurezza informatica, la riduzione del rischio umano tende a procedere in modo più naturale. Infatti, la consapevolezza in materia di sicurezza e i comportamenti ad essa correlati diventano ben presto parte integrante delle operazioni quotidiane.
Spitzner sostiene che una delle abitudini più importanti, ma meno messe in pratica, che le organizzazioni devono adottare sia quella di formare costantemente il personale e promuoverne la consapevolezza. Dovrebbero cercare di garantire un flusso costante di iniziative volte a promuovere buone pratiche di sicurezza informatica. Variare l’approccio può essere d’aiuto: le organizzazioni più attive e di successo alternano i programmi formativi a campagne creative, afferma.
Ad esempio, il team addetto alla formazione in materia di sicurezza di un’azienda multinazionale produttrice di bevande collabora con i responsabili regionali della comunicazione, del marketing e delle vendite dell’azienda per personalizzare i contenuti relativi alla sicurezza informatica in modo che siano in linea con le esigenze locali. Tra queste figurano le pratiche culturali e gli incidenti di sicurezza informatica. Pertanto, qualora in una determinata regione si verificasse un’ondata di attacchi di phishing volti a indurre i dipendenti a cliccare su link relativi a una festività culturale imminente, il team addetto alla sensibilizzazione in materia di sicurezza potrebbe dedicare più tempo all’invio di comunicazioni digitali volte ad aiutare i dipendenti a riconoscere e sventare tali attacchi.
Inoltre, l’azienda produttrice di bevande nomina dei “campioni” (ovvero dei dipendenti ambasciatori) in ciascun territorio per incoraggiare i propri quasi 30.000 dipendenti in tutto il mondo a partecipare ai programmi di sicurezza informatica. Secondo esperti di sicurezza come Spitzner, i “champion” tendono a rappresentare uno degli strumenti più convenienti a disposizione di un’azienda e godono di notevole credibilità tra i colleghi. Tra queste figurano corsi di formazione sulla sicurezza e campagne di sensibilizzazione incentrate su attività divertenti, quali giochi virtuali e sfide in cui i dipendenti possono partecipare a un quiz sulle migliori pratiche in materia di sicurezza informatica per avere la possibilità di vincere un piccolo premio. L'azienda produttrice di bevande ha riscontrato che l'aggiunta di premi costituiti dai propri prodotti ha determinato un aumento esponenziale del numero di risposte al gioco.
Presso la più grande compagnia assicurativa della Svizzera, Zurich Insurance Group, Janet Roberts ricopre il ruolo di responsabile globale del programma aziendale di formazione e sensibilizzazione in materia di sicurezza. Allo stesso modo, offre ai propri collaboratori una serie costante di esercizi di gamification, corsi di formazione online, consigli e brevi video interattivi. È stato un successo perché il team di Roberts non esagera. Forniscono informazioni in pillole concise e immediate, anziché costringere le persone a seguire sessioni di formazione della durata di un’ora.
«Le persone danno solo un’occhiata alle informazioni; non sempre si prendono il tempo di leggerle per intero», afferma Roberts. «Questo è ancora più vero oggi, poiché sempre più persone lavorano da remoto e hanno figli, cani e tutte queste altre distrazioni. Dovete quindi tenere presente che avete a disposizione 30 secondi per minuto per far loro comprendere un concetto. Non si può pensare che, solo perché stanno a casa, abbiano tutto il tempo del mondo. «Le informazioni che fornite devono essere facili e veloci da assimilare per loro.»
Allora si torni ad allenarsi
Troppe organizzazioni fanno esattamente il contrario: sommergono i dipendenti di informazioni tecniche e irrilevanti. «Uno degli errori più comuni commessi dai professionisti della sicurezza è quello di sommergere i dipendenti di informazioni», afferma Spitzner. «I lavoratori considerano già la sicurezza un argomento complesso, intimidatorio e preoccupante. Così, a un certo punto, il dipendente si arrende, decide che non gli importa più o smette di ascoltare. «La realtà del nostro lavoro è che dobbiamo rendere la sicurezza il più semplice possibile».
A tal fine, egli suggerisce di fornire brevi pillole di informazione mirate e di facile comprensione su argomenti chiave e di grande impatto, anziché cercare di abbracciare l’intero argomento. Un microvideo formativo, ad esempio, su come contrastare la crescente minaccia rappresentata dal ransomware. Oppure un divertente quiz su come riconoscere un tentativo di phishing sofisticato.
«: Applichiamo le patch ai computer ogni mese.» Dobbiamo inoltre sensibilizzare le persone affinché mantengano aggiornati i propri interessi e le proprie abitudini in materia di sicurezza informatica.”Lance Spitzner, direttore e formatore in materia di sicurezza informatica presso il SANS Institute
«La cosa fondamentale da ricordare è che è necessario svolgere queste attività con continuità durante tutto l’anno», afferma. «Non limitatevi a insegnare loro una volta sola per poi dimenticarvene. Ogni mese installiamo gli aggiornamenti sui computer. “Dobbiamo inoltre fornire agli utenti gli strumenti necessari per mantenere aggiornati il loro interesse e le loro abitudini in materia di sicurezza informatica.”
Coinvolgere attraverso l’esperienza
Un altro modo per mantenere vivo l’interesse dei dipendenti nei confronti della sicurezza informatica consiste nel renderla un’esperienza positiva, anziché negativa. Frank Dickson, analista di sicurezza informatica presso IDC, afferma che molte aziende adottano ancora un approccio autoritario in materia di sicurezza informatica. Sono loro a stabilire le regole in materia di politiche e procedure. Sottolineano che i trasgressori potrebbero essere puniti o addirittura licenziati. Ciò non fa altro che creare un rapporto conflittuale con i lavoratori che, al giorno d’oggi, hanno già abbastanza stress da gestire.
«Alcune aziende si limitano a punire i dipendenti in modo severo: se commettono un errore, potrebbero essere costretti a seguire un corso di formazione di due ore sul ransomware oppure ricevono ogni giorno avvisi di spam che li esortano a non ripetere tale comportamento», afferma Dickson. «Ciò che le aziende dovrebbero tenere presente è che stanno creando rapporti conflittuali con persone che potrebbero essere operatori in prima linea e avere un impatto diretto sui ricavi. “Spuntarle una dopo l’altra non è la soluzione giusta.”
Roberts è d'accordo. «Formiamo e istruiamo per sensibilizzare, per aiutare i dipendenti ad acquisire le conoscenze necessarie affinché si sentano sicuri nel ruolo di ambasciatori dell’azienda e diventino per noi dei veri e propri paladini della sicurezza», afferma. «Vogliamo che partecipino e che non abbiano paura di ciò che stiamo facendo.»
Un modo per incoraggiare la partecipazione, osserva Dickson, consiste nel fornire ai dipendenti dispositivi in grado di garantire loro esperienze utente di alto livello — che si tratti di laptop, smartphone, tablet, PC o stampanti. Cercare di risparmiare 200 dollari su un computer portatile fornito dall’azienda, che risulta troppo piccolo per l’uso quotidiano, non fa altro che incoraggiare i dipendenti a utilizzare i propri dispositivi personali, aggirando così le misure di sicurezza aziendali.
Tale attenzione all’esperienza dell’utente, afferma Dickson, non dovrebbe essere un aspetto secondario, come invece accade in molte aziende. Se i datori di lavoro desiderano che i dipendenti svolgano il proprio lavoro in modo sicuro, le aziende dovrebbero fornire loro, in modo sicuro, dispositivi e app che ne aumentino anche la produttività, afferma.
Allo stesso modo, le aziende possono garantire ai propri dipendenti un accesso semplice e sicuro alle reti aziendali. Sebbene i nomi utente e le password non costituiscano più da anni meccanismi di sicurezza efficaci, le aziende continuano a farne uso, imponendo ai dipendenti di aggiornarli ogni 90 giorni. Nel frattempo, le reti private virtuali (VPN) continuano a disorientare e a frustrare i lavoratori. Secondo Dickson, si tratta del secondo motivo più frequente (dopo il recupero della password) per cui i dipendenti che lavorano da remoto richiedono assistenza informatica.
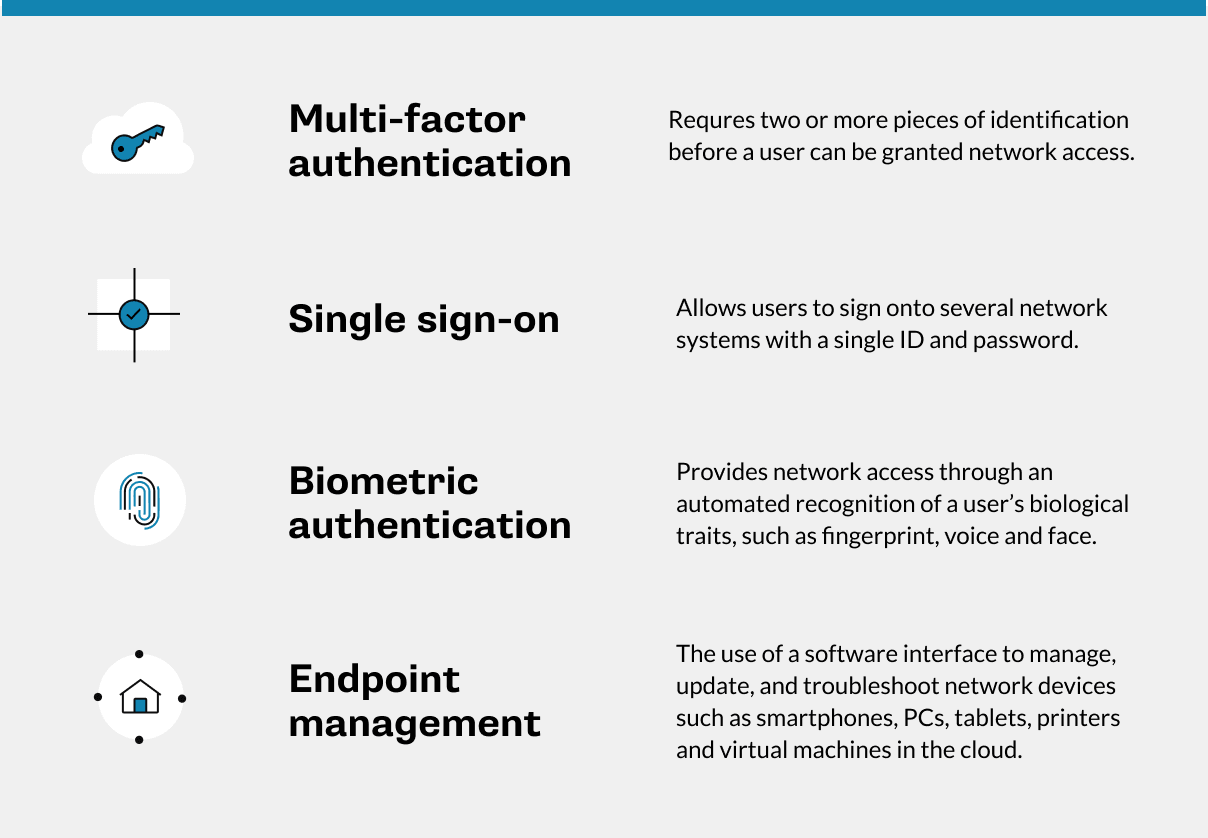
Esistono alternative migliori da prendere in considerazione per rendere la sicurezza informatica meno invadente, osserva. Tra queste figurano l'autenticazione multifattoriale , l'autenticazione a due fattori, il Single Sign-On , l'autenticazione senza password, l'autenticazione biometrica , la gestione delle credenziali e , nonché le soluzioni di gestione delle credenziali endpoint .
«Se si desidera davvero coinvolgere i dipendenti e trasformarli in sostenitori della sicurezza informatica, è necessario assicurarsi che ne comprendano i vantaggi per loro stessi», afferma Dickson. «Il modo per farlo è garantire che abbiano sempre un’esperienza utente positiva, in modo che abbiano voglia di partecipare.»

