In qualità di CISO di successo presso SolarWinds, Tim Brown sembrava avere tutto.
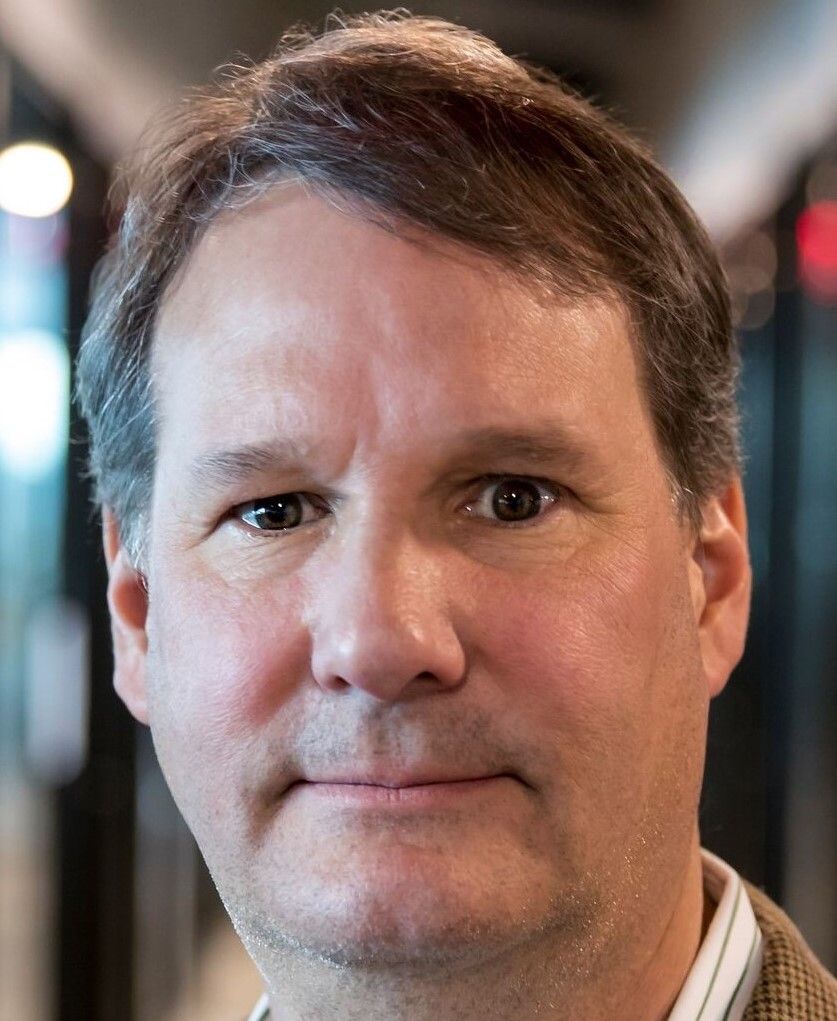
(a destra), responsabile della sicurezza informatica presso , era incaricato di garantire la sicurezza dell’intero portafoglio di strumenti di gestione delle infrastrutture dell’azienda di sviluppo software, che comprendeva una piattaforma di monitoraggio IT denominata Orion, fornita a circa 33.000 clienti del settore pubblico e privato.
Poi tutto è cambiato.
Verso la fine del 2020, alcuni hacker presumibilmente collegati a un servizio di intelligence russo avrebbero iniettato un codice dannoso denominato Sunburst in una patch del software Orion . L'aggiornamento compromesso è stato scaricato e installato da circa 18.000 organizzazioni, tra cui agenzie governative statunitensi e aziende della classifica Fortune 500 . Si è trattato di uno degli attacchi informatici più sofisticati e innovativi della storia e ha rappresentato un campanello d’allarme riguardo alla situazione “ ” della sicurezza della catena di approvvigionamento.
Con trent’anni di esperienza nel settore della sicurezza informatica, Brown riteneva che potessero esserci ripercussioni legali, dato il numero di agenzie governative coinvolte nella violazione. Ma anche lui rimase sorpreso quando, nel ottobre 2023, mentre si trovava a una conferenza a Zurigo, giunse la notizia che la Commissione statunitense per i titoli e l’ Exchangee ( , SEC) aveva accusato la società texana SolarWinds — e lo stesso Brown — di frode e carenze nei controlli interni relative a presunti rischi e vulnerabilità noti in materia di sicurezza informatica.
Nella denuncia di cui si sta per parlare si sostiene che, dal 2018 al dicembre 2020, SolarWinds e Brown abbiano frodato gli investitori sopravvalutando le misure di sicurezza adottate dalla società di software e sottovalutando o omettendo di comunicare rischi noti.
Dopo un anno intenso, Brown ha tirato un sospiro di sollievo quando un giudice della corte distrettuale degli Stati Uniti ha respinto la maggior parte delle accuse mosse dalla SEC nel caso luglio 2024. SolarWinds e la SEC hanno recentemente raggiunto un accordo preliminare in merito alle accuse rimanenti. I termini dell’accordo, che dovrebbe essere finalizzato questo autunno, non sono stati resi noti.
Ora, Brown, 61 anni, sta esprimendo pubblicamente le proprie riflessioni sulle accuse senza precedenti mosse dalla SEC nei confronti di un CISO e su ciò che esse comportano per la professione. , di Focal Point, lo ha incontrato di recente per discutere di come quell’esperienza lo abbia influenzato e di cosa ne abbia tratto.
(La seguente intervista è stata modificata per motivi di chiarezza e lunghezza.)
Cosa ha dovuto affrontare in quei primi giorni dopo che la SEC ha presentato la sua denuncia?
Le contestazioni legali erano prevedibili. I nostri avvocati si sono occupati della questione in ogni suo aspetto, prevedendo un’azione collettiva o un provvedimento simile da parte di un ente governativo, come la SEC. Uno o due giorni dopo aver appreso della notizia dell’attacco, uno dei nostri consulenti legali esterni mi ha parlato e, come previsto dai principi deontologici, mi ha detto: «Desideriamo semplicemente ricordarle che rappresentiamo l’azienda». «Non vi rappresentiamo.»
“Desideriamo semplicemente ricordarvi che rappresentiamo l’azienda. Non vi rappresentiamo.”Un legale di SolarWinds al CISO Tim Brown nel 2020, uno o due giorni dopo la scoperta dell’attacco informatico
Capivo che dovessero dirlo, ma è stato un modo sgradevole di iniziare. Le dicono che vogliono assicurarsi di avere tutti i fatti e di sapere cosa è successo dal suo punto di vista. Ma, ancora una volta, sottolineano di rappresentare l’azienda. Non lei. Alla fine ho assunto un avvocato per me e avevo anche un avvocato in comune con l’azienda. Fortunatamente, l’azienda ha pagato le parcelle del mio avvocato privato. L’intero procedimento relativo alla mia rappresentanza legale è costato, alla fine, a SolarWinds più di 1 milione di dollari.
Tenendo presente la mia esperienza, raccomando sempre ai CISO di avere un colloquio informale con i propri datori di lavoro. Andate da loro e dite: «Tim ha dovuto affrontare questa situazione». È stato citato in giudizio. Ha dovuto rivolgersi a un avvocato di fiducia. Le spese legali sono elevate. Fortunatamente per lui, SolarWinds si è dichiarata disposta a fargli assumere un proprio avvocato. «Come affronteremmo la situazione se dovesse verificarsi un evento del genere?»
[Legga anche: 5 miti — e realtà — sull’assicurazione contro i rischi informatici]
L’assicurazione D&O [assicurazione per amministratori e dirigenti] può coprire determinati aspetti a seconda di come sono redatte le polizze. Ma potrebbero anche non farlo. Pertanto, è importante affrontare questo argomento e stabilire cosa accadrà qualora vi trovaste in una situazione del genere. Nel mio caso, l’azienda è stata straordinaria. Durante l’intero processo siamo stati perfettamente allineati, pertanto non ho dovuto preoccuparmi di coprire le spese del mio avvocato personale. Ma è opportuno verificare.
Tuttavia, essere stato personalmente incriminato dalla SEC non può che aver avuto un impatto negativo. Come ha gestito lo stress?
Sì, pensavo di cavarmela bene nei primi anni. Ma alla fine ho avuto un infarto proprio nella settimana in cui mi è stato comunicato che sarei stato incriminato. Quindi, immagino di non aver ottenuto risultati così buoni come pensavo.
«: “Ho finito per avere un infarto proprio nella settimana in cui mi è stato comunicato che sarei stato incriminato.” Quindi, immagino di non aver ottenuto risultati così buoni come pensavo.”
La maggior parte di noi ha i propri modi per affrontare lo stress: alcune persone tendono a sfogarsi parlando. Alcune persone sono editori. Altri, invece, interiorizzano o compartimentano le cose. Tendo a separare nettamente le cose. Mantengo una netta separazione tra la mia vita lavorativa e quella privata. Questo mi aiuta ad alleviare lo stress. Vivo in un ranch in Texas con cavalli, mini-asini e tutto il resto. È sempre stato il mio modo per sfogare lo stress. Questo metodo ha sempre funzionato bene per me, o almeno così credevo.
Mi trovavo a una conferenza a Zurigo nel settembre 2023 quando ho scoperto che mi sarebbe stato addebitato un importo. Sono tornato a casa in aereo un sabato e ho capito che qualcosa non andava quando, mentre camminavo dall’aeroporto alla mia auto, ho dovuto fermarmi per riposarmi. Quando sono tornato a casa, ne ho parlato con mia moglie, che ha insistito affinché mi recassi immediatamente in ospedale. I medici hanno confermato che si trattava di un infarto.
Cosa le ha insegnato quell’esperienza?
Questo mi ha aiutato a mettere le cose nella giusta prospettiva. Si rende conto che il lavoro non è importante quanto la sua salute. Il ruolo di CISO comporta un elevato livello di stress. La maggior parte di noi ne trae grande stimolo. Semplicemente non sappiamo quale sia quel punto di rottura. Per quanto mi riguarda, quel giorno ho fatto centro. A quel punto ho raggiunto il mio limite di stress.
Quando la situazione è tornata in qualche modo alla normalità, è stato utile mettere le cose nella giusta prospettiva. Mi è stato d’aiuto chiedermi: «Qual è lo scenario peggiore?» Nel mio caso, mi sono reso conto che le accuse non erano di natura penale. Quindi, non sarei finito in carcere. Lo scenario peggiore prevedeva una sanzione pecuniaria e un divieto quinquennale di ricoprire cariche dirigenziali o di membro del consiglio di amministrazione di una società quotata in borsa. E lei riuscirà a superarlo, vero?
Ero circondato da persone fantastiche. I miei avvocati sono stati davvero bravi. Stavano esaminando ogni aspetto. Mi fidavo di loro e sapevo che avremmo superato questa fase. Quando si giunge a queste conclusioni, i livelli di stress diminuiscono.
L' Community e per la sicurezza informatica è rimasto scioccato dal fatto che la SEC Le abbia mosso delle accuse. Alcuni ritenevano che Lei fosse stato ingiustamente preso di mira. Altri temevano di poter essere i prossimi e ha pensato di abbandonare. Qual è la sua opinione?
Il sostegno offerto dall’ Community e è stato incredibile. Le persone hanno mostrato comprensione per la mia situazione e hanno capito che i CISO come me cercano semplicemente di proteggere tutto. Facciamo del nostro meglio. A volte non è sufficiente combattere uno Stato-nazione.
«. Le persone hanno mostrato comprensione per la mia situazione e hanno capito che i CISO come me cercano semplicemente di proteggere tutto.» Facciamo del nostro meglio.”
Nei primi giorni, settimane o mesi di un incidente, si ricevono pochissime parole di incoraggiamento. Inoltre, ci sono amici che spuntano dal nulla e le dicono: «Ce la farà». Si limiti a risolvere il problema e vada avanti. «Si limiti a svolgere il proprio lavoro.» E questo tipo di incoraggiamento è di grande aiuto.
Ma vale anche il contrario. Raccontare ciò che avete vissuto ed essere trasparenti riguardo a ciò che avete visto aiuta l’ Community e a diventare più resiliente di fronte a questo tipo di attacchi. Sotto molti aspetti, abbiamo trasformato qualcosa che era puramente teorico in una realtà concreta per tutti. Sì, i russi sono là fuori. Sì, i russi dell’ stanno attaccando le aziende statunitensi. Sì, i russi sanno come condurre una missione efficace, e lo stesso vale per altri Stati-nazione. Ecco come potrebbe presentarsi la situazione, ed ecco a cosa dovete prestare attenzione.
Quando SolarWinds ha illustrato la questione in modo chiaro, ritengo che ciò abbia aiutato moltissime persone in tutto il mondo. Pertanto, più si riesce a trarre aspetti positivi da un incidente, maggiore sarà il valore che se ne ricava, e in tal modo ne varrà davvero la pena.
Nonostante tutto, lei è ancora il CISO di SolarWinds e sembra apprezzare molto questo ruolo. Perché vale la pena rimanere in questo lavoro nonostante tutto ciò che ha dovuto affrontare?
Questo lavoro è uno di quelli che hanno il maggiore impatto che si possa immaginare. Provi solo a immaginare di essere responsabile di un’azienda e che, se dovesse succedere qualcosa, la responsabilità ricadrebbe su di Lei.
«: Dopo tutto ciò che ho vissuto, continuo a ritenere che il ruolo del CISO sia estremamente importante.» Dobbiamo garantire misure di tutela adeguate affinché la nostra prossima generazione sia disposta ad assumersi questo incarico e ad accettarne la responsabilità.”
Quando si garantisce la sicurezza di un’azienda al livello adeguato, quando si lavora dietro le quinte, respingendo gli avversari e facendo tutto il possibile per mantenere un vantaggio, ciò ha un suo fascino. Ha un suo ritmo. Non ci si annoia mai. Non è che venite qui a fare sempre la stessa cosa ogni giorno.
Rimane una delle posizioni più impegnative e gratificanti disponibili. Sì, sentirete altre persone dire che è frustrante. E, sì, è difficile. Ma su potrete creare squadre fantastiche. E si prova la soddisfazione di vedere la propria squadra avere successo. Ricoprire il ruolo di CISO offre numerose opportunità interessanti ed è un ambito in continua evoluzione.
Dopo tutto ciò che ho vissuto, continuo a ritenere che il ruolo del CISO sia estremamente importante. Dobbiamo garantire misure di tutela adeguate affinché la nostra prossima generazione sia disposta ad assumersi l’incarico, ad accettare la responsabilità e ad adempiere ai propri doveri. Non stiamo dicendo che siamo esenti da responsabilità. Ed è importante che le persone comprendano che, quando assumiamo questo ruolo, ci assumiamo anche una responsabilità. E la responsabilità comporta talvolta anche l’obbligo di rispondere.
Ciò su cui dobbiamo concentrarci è garantire che la responsabilità sia gestita in modo adeguato.

