MITRE ATT&CK è un quadro di riferimento completo che funge da strumento di valutazione e da base di conoscenze per comprendere il comportamento degli autori di attacchi informatici. ATT&CK è l’acronimo di “ ” (Adversarial Tactics”, “ Techniques”, “ ” e “ Common Knowledge”).
Il quadro di riferimento fornisce indicazioni dettagliate sulle tattiche e sulle tecniche degli avversari, basate su osservazioni concrete relative ad attacchi informatici comuni. Esso definisce un linguaggio comune per descrivere le tattiche e le tecniche utilizzate dagli autori delle minacce, nonché le informazioni di intelligence necessarie per contrastare efficacemente le nuove minacce informatiche, ottimizzando così gli sforzi di collaborazione volti a elaborare solidi piani di difesa e mitigazione.
In Tanium, la nostra missione di garantire la sicurezza dei nostri clienti implica che le nostre organizzazioni di sicurezza informatica debbano operare secondo i più elevati standard di sicurezza informatica. A tal fine, il nostro team di sicurezza informatica si è impegnato ad adottare il framework MITRE ATT&CK per aiutarci a migliorare e misurare l’efficacia delle nostre capacità di rilevamento delle minacce.
In questo articolo forniremo una panoramica del framework MITRE ATT&CK, illustrandone i termini chiave, i vantaggi, gli insegnamenti tratti dalla sua implementazione e le potenziali difficoltà di cui è opportuno essere a conoscenza.
Che cos’è MITRE ATT&CK?
Creato dall’ , della MITRE Corporation nel 2013 per documentare le minacce persistenti avanzate (APT) utilizzate contro le reti aziendali Windows , MITRE ATT&CK è una base di conoscenza open source in rapida espansione che descrive le fasi del comportamento degli avversari, note come “tattiche”, e le azioni specifiche che questi potrebbero intraprendere, ovvero le “tecniche”.
L'adattabilità del quadro è evidente nella sua organizzazione in diverse matrici, ciascuna delle quali rappresenta le diverse fasi del ciclo di vita di un attacco. Tali fasi comprendono: accesso iniziale, esecuzione, persistenza, escalation dei privilegi, elusione delle difese, accesso alle credenziali, ricognizione, movimento laterale, raccolta, comando e controllo, esfiltrazione e " Impact", garantendo una copertura completa.
MITRE ATT&CK copre un’ampia gamma di piattaforme, tra cui Windowse, macOS e dispositivi mobili, nonché ambienti cloud e sistemi di controllo, ed è utilizzato sia da organizzazioni private che da enti governativi.
Il quadro di riferimento costituisce una risorsa essenziale per l’ Community e della sicurezza informatica, in quanto offre metodologie e strategie per individuare ( Detect), reagire e mitigare in modo più efficace le minacce informatiche. Ad esempio, i professionisti della sicurezza possono avvalersi di MITRE ATT&CK per valutare e sviluppare prodotti e servizi di sicurezza informatica, al fine di garantire che siano efficaci contro i comportamenti noti degli avversari, nonché per elaborare modelli di minaccia volti a identificare le vulnerabilità e potenziare le difese.
Avvalendosi di questo quadro di riferimento, le organizzazioni possono migliorare le proprie strategie di sicurezza e il proprio livello complessivo di preparazione in materia di sicurezza.
Definizioni comuni del modello MITRE ATT&CK
Il framework MITRE ATT&CK viene costantemente aggiornato con le più recenti tattiche, tecniche e procedure (TTP) utilizzate dagli autori delle minacce in ogni fase di un attacco informatico. Ogni componente è essenziale per il framework; approfondiamo quindi l’argomento per comprendere meglio questi termini specifici e le loro funzioni.
Nota: quando si fa riferimento al framework MITRE ATT&CK, ci si riferisce alle tecniche e alle tattiche degli aggressori incluse nella MITRE ATT&CK Enterprise Matrix.
Cosa sono le tattiche e le tecniche del MITRE ATT&CK?
Descritte come il “perché” alla base delle tecniche, attualmente esistono 14 tattiche di “ ” ( ) utilizzate per classificare le ragioni alla base dell’esecuzione di determinate azioni. Oltre a queste tattiche, il quadro di riferimento elenca circa 200 tecniche di “ ” a livello aziendale , ovvero i modi in cui gli avversari potrebbero raggiungere i propri obiettivi.
Let's review the 14 Enterprise tactics and types of techniques adversaries may use:
- L'accesso iniziale consiste nell'ottenere un punto di ingresso in una rete.
Tecniche: Spear e-mail di phishing, sfruttamento di applicazioni accessibili al pubblico e utilizzo di credenziali rubate
- L'esecuzione consiste nell'eseguire codice dannoso all'interno del sistema compromesso.
Tecniche: Interpreti di comandi e script, esecuzione da parte dell’utente e sfruttamento delle vulnerabilità del software per eseguire codice senza l’interazione dell’utente
- La persistenza consiste nel mantenere la propria presenza all’interno di un sistema per poter continuare a sfruttarlo, nonostante i riavvii, la modifica delle credenziali e altre interruzioni che potrebbero interrompere l’accesso.
Tecniche: Creazione o modifica dei processi di sistema, aggiunta di elementi di avvio e utilizzo di web shell
- L'escalation dei privilegi consiste nell'ottenere autorizzazioni di livello superiore su un sistema o una rete al fine di acquisire un controllo esteso sul sistema, modificare le configurazioni, eseguire comandi o accedere a dati riservati.
Tecniche: Sfruttamento delle vulnerabilità del sistema, delle sviste di configurazione e degli errori di programmazione per ottenere un accesso privilegiato a risorse solitamente protette da un’applicazione o da un utente
- L'evasione delle difese consiste nell'evitare di essere individuati dai sistemi di sicurezza per mantenere l'accesso a un sistema senza essere scoperti dai difensori o dalle soluzioni di sicurezza.
Tecniche: Disattivazione dei software di sicurezza, offuscamento o crittografia di dati e script, nonché utilizzo di tecniche di occultamento per mimetizzarsi nel traffico di rete quotidiano
- L'accesso tramite credenziali consiste nel sottrarre credenziali quali password, token o chiavi per consentire agli autori dell'attacco di spacciarsi per utenti legittimi, elevare i propri privilegi e spostarsi lateralmente all'interno della rete.
Tecniche: acquisizione degli input tramite " ", attacchi di forza bruta e sfruttamento delle credenziali di sistema o di servizio
[Legga anche: Che cos’è la sicurezza di Active Directory? Rischi e buone pratiche]
- La fase di analisi preliminare ( ) consiste nell’acquisire conoscenze sul sistema e sulla rete interna, identificando le risorse di valore, comprendendo le impostazioni di sicurezza e mappando la rete al fine di pianificare le operazioni successive.
Tecniche: Ricognizione di sistemi e reti, elenchi di directory e interrogazione delle configurazioni di sistema o dei servizi
- Il movimento laterale comprende le tecniche utilizzate dagli aggressori per spostarsi all’interno di una rete, ottenendo l’accesso ad altri sistemi dopo la compromissione iniziale.
Tecniche: Utilizzo di account validi, servizi remoti o protocolli di desktop remoto per spostarsi da un sistema all’altro all’interno della stessa rete
- La fase di raccolta delle prove ( ) consiste nel raccogliere dati rilevanti al fine di estrarre informazioni preziose dal sistema compromesso.
Tecniche:
Raccolta di documenti sensibili, acquisizione delle informazioni fornite dagli utenti e raccolta di dati che possono essere utilizzati o sottratti per ulteriori operazioni
- L’ e di comando e controllo consiste nella creazione di un canale di comunicazione con i server di comando e controllo esterni al fine di ricevere istruzioni, sottrarre dati o manipolare i sistemi compromessi.
Tecniche: Utilizzo di protocolli personalizzati, traffico web o algoritmi di generazione di domini per mantenere la comunicazione evitando al contempo di essere individuati
- L'esfiltrazione consiste nel sottrarre dati da una rete dopo aver stabilito una presenza al suo interno, al fine di estrarre informazioni sensibili dal sistema compromesso per utilizzarle o divulgarle al di fuori dell'organizzazione.
Tecniche: Trasferimento dei dati su un archivio cloud, utilizzo della compressione per mascherare e ridurre le dimensioni dei dati, oppure ricorso a processi automatizzati di esfiltrazione
- Impact consiste nel disturbare, compromettere o distruggere dati e sistemi al fine di arrecare danno alle operazioni e alla reputazione dell’organizzazione.
Tecniche: Distruzione dei dati, alterazione dei siti web e dirottamento delle risorse
- La ricognizione consiste nel raccogliere informazioni sui propri obiettivi al fine di prepararsi ad altre operazioni.
Tecniche: Ingegneria sociale, scansione della rete e ricerca di informazioni pubbliche per comprendere meglio l’ambiente di destinazione
- Lo sviluppo delle risorse consiste nell’individuare le risorse che gli autori delle minacce possono utilizzare per sostenere le proprie operazioni durante l’intero ciclo di vita dell’attacco.
Tecniche:
L’acquisizione e la compromissione di account, lo sviluppo di payload dannosi e la creazione di infrastrutture quali i server di comando e controllo
Che cos’è la matrice MITRE ATT&CK?
Spesso vedrete i termini “matrice MITRE ATT&CK” e “framework MITRE ATT&CK” utilizzati in modo intercambiabile per descrivere lo stesso catalogo di informazioni sugli attacchi. Tuttavia, la matrice MITRE ATT&CK illustra visivamente le tattiche e le tecniche che un avversario può utilizzare per compromettere l’infrastruttura.
Attualmente esistono tre versioni distinte della matrice MITRE ATT&CK, che corrispondono alle diverse tecniche e tattiche degli avversari utilizzate in ciascuna di esse:
- Matrice MITRE ATT&CK per le reti aziendali
- Matrice MITRE ATT&CK per dispositivi mobili per dispositivi mobili (come i sistemi operativi iOS e Android)
- Matrice MITRE ATT&CK relativa ai sistemi di controllo industriale (ICS) per le reti ICS
Poiché queste matrici vengono aggiornate regolarmente, si raccomanda di consultare il sito web del MITRE per le versioni più recenti.
Cyber Kill Chain e il framework MITRE ATT&CK
Nel corso delle vostre ricerche sul framework MITRE ATT&CK, potreste imbattervi in un altro framework: la Cyber Kill Chain. Sebbene sia la Cyber Kill Chain che il framework MITRE ATT&CK siano modelli utilizzati per descrivere e analizzare le fasi di un attacco informatico, essi affrontano l’argomento da prospettive diverse.
La Cyber Kill Chain, sviluppata da Lockheed Martin, delinea le fasi di un attacco, dalla ricognizione iniziale fino all’obiettivo finale, che consiste tipicamente nell’esfiltrazione di dati o nella compromissione del sistema. Esso sottolinea una progressione lineare attraverso diverse fasi: ricognizione, armamento, lancio, sfruttamento, installazione, comando e controllo e azioni sugli obiettivi.
D’altra parte, il framework MITRE ATT&CK rappresenta un modello più dettagliato ed esaustivo che descrive le tattiche e le tecniche utilizzate dagli avversari in ciascuna fase del loro attacco. Non è strettamente lineare e consente una comprensione più articolata del comportamento di un avversario.
Il framework comprende numerose tecniche che possono essere impiegate nelle varie fasi di un attacco, fornendo una visione dettagliata delle azioni dell’avversario.
Si consideri la Cyber Kill Chain come una panoramica di alto livello del ciclo di vita di un attacco, mentre il framework MITRE ATT&CK offre una visione dettagliata, a livello tattico, del comportamento e delle tecniche dell’avversario.
Vantaggi del framework MITRE ATT&CK
Come la maggior parte dei team di sicurezza, abbiamo bisogno di assistenza per stabilire dove investire le nostre risorse limitate e come misurare il successo del nostro programma di rilevamento delle minacce. Per rispondere a tali domande, avevamo bisogno di un meccanismo che consentisse di individuare le lacune e attribuire i rischi corrispondenti alla nostra strategia di rilevamento esistente. In tal modo, abbiamo individuato diversi modi in cui possiamo applicare il framework MITRE ATT&CK per fornire una soluzione al nostro problema.
Di seguito sono riportate alcune delle caratteristiche del framework MITRE ATT&CK che riteniamo più preziose:
- È un approccio concreto. Consideriamo il modello MITRE ATT&CK da due diverse prospettive: strategica e tattica. Da un punto di vista strategico, possiamo utilizzare tale quadro di riferimento nell’ambito di un programma di sicurezza per valutare i rischi, stabilire le priorità o misurare i progressi compiuti.
Perché è importante:
Adottando un approccio tattico e individuando le tecniche specifiche descritte nel quadro di riferimento, la nostra organizzazione può migliorare la propria capacità di Detect le attività dannose.
- È incentrato sul comportamento. MITRE ATT&CK ci ha colpito in modo particolare per il suo approccio incentrato sulle tecniche nella descrizione del comportamento degli avversari dopo la compromissione. Lo sviluppo di sistemi di rilevamento in grado di identificare i comportamenti del software o degli avversari rappresenta una sfida, ma costituisce una forma di rilevamento più duratura.
Perché è importante: Anziché individuare il software dannoso tramite l’hash, possiamo migliorare la nostra capacità di Detect individuarlo descrendone il comportamento. Prendiamo come esempio l’iniezione di processo. In questo caso d'uso, gli autori degli attacchi possono sostituire diversi tipi di malware o software per iniettare il proprio codice dannoso in un processo, eludendo il rilevamento degli indicatori atomici; tuttavia, i comportamenti sottostanti permangono. Lo stesso vale per le persone (gli aggressori).
- È un approccio basato sulla valutazione del rischio. Stabiliamo costantemente le priorità in base al rischio, a partire dall’ordine in cui classifichiamo e analizziamo gli avvisi fino all’urgenza delle patch applicate ai sistemi che sviluppiamo.
Questo approccio funziona bene quando si tratta di stabilire le priorità di un elenco di avvisi noti o di attività da svolgere, ma non è utile per identificare o dare priorità alle attività di cui non si conosce l’esistenza. Perché è importante: Per quanto riguarda il rilevamento, MITRE ATT&CK offre un metodo semplice per identificare le lacune, contestualizzandole all’interno del ciclo di vita dell’aggressore. Ci aiuta inoltre a valutare i rischi legati a tali lacune e, in ultima analisi, a definire in modo più efficace le priorità per i nostri professionisti.
5 passaggi per l'integrazione del framework MITRE ATT&CK nelle operazioni di sicurezza
Di seguito sono riportate le misure che abbiamo adottato e che potete applicare alle vostre organizzazioni:
- Si inizi con un sottoinsieme ben noto di strumenti di rilevamento
Abbiamo intrapreso questo percorso mappando alcuni componenti dei moduli di prodotto Tanium utilizzati nel nostro ambiente IT. Come i nostri clienti e, probabilmente, la maggior parte delle organizzazioni, il nostro team di sicurezza utilizza una suite di strumenti, alcuni dei quali ci offrono funzionalità di rilevamento pronte all’uso.
Si consiglia di iniziare con qualcosa di ben noto piuttosto che cercare di comprendere e documentare la logica di rilevamento di qualcun altro, soprattutto quando la maggior parte delle soluzioni non rende accessibili ai clienti i propri meccanismi di rilevamento nativi. Ad esempio, potrebbe trattarsi dello sviluppo interno di una logica di monitoraggio degli eventi di log all’interno di un sistema di gestione delle informazioni e degli eventi di sicurezza (SIEM).
[Legga anche: Che cos’è l’automazione della sicurezza? Vantaggi, importanza e caratteristiche]
- Allineamento ai requisiti
Purtroppo, non esiste (ancora) una soluzione miracolosa che vi consenta di importare i vostri rilevamenti e di associarli ai componenti ATT&CK tramite un’interfaccia intuitiva. Tuttavia, è possibile utilizzare strumenti che consentono di interagire con l'API ATT&CK per esportare i dati in diversi formati e con diverse visualizzazioni, incluso il formato CSV.
La mappatura può risultare noiosa e richiedere molto tempo, pertanto abbiamo ritenuto necessario definire i requisiti di base relativi alle informazioni che desideravamo raccogliere come gruppo, nella speranza di non dover tornare indietro in un secondo momento per integrarle.
Di seguito sono riportati i componenti di mappatura che abbiamo scelto:
- Visibilità sui sistemi operativi: Presso Tanium gestiamo un ambiente misto composto da Linux, Mac e Windows; pertanto, per noi era fondamentale individuare eventuali lacune in base ai sistemi operativi. Poiché MITRE ATT&CK associa già le tecniche ai sistemi operativi, questo lavoro era in parte già stato completato per noi. Dovevamo solo assicurarci di poter acquisire un componente del sistema operativo correlato al rilevamento che avevamo mappato.
- Actionability: Non tutti i nostri sistemi di rilevamento sono uguali. Ad esempio, alcuni avvisi sono utilizzabili dagli analisti, mentre altri richiedono ulteriori correlazioni, fonti di dati o l’intervento degli analisti prima di poter essere utilizzati. Individuare gli aspetti attuabili ci aiuterà a stabilire le priorità.
- Modulare e flessibile: Avevamo bisogno che la nostra mappatura fosse sufficientemente flessibile da evolversi di pari passo con le tecniche ATT&CK o i metodi di rilevamento di nuova creazione.
- Collaborazione “ ”: Avevamo bisogno di creare un processo ripetibile che consentisse al nostro team di sicurezza e ad altri team all’interno di Tanium di collaborare alla mappatura.
- Creare la mappatura
Abbiamo iniziato con un approccio comune che abbiamo visto adottare da altri: l’utilizzo di un foglio di calcolo per partire rapidamente e facilitare la collaborazione. In vista di un’iniziativa di mappatura collaborativa attualmente in corso, abbiamo voluto progettare delle visualizzazioni volte a individuare le lacune nel rilevamento, in linea con il sistema operativo e il ciclo di vita dell’aggressore.
Sebbene abbiamo riscontrato che il framework mappa in modo intuitivo le tattiche di livello superiore del MITRE ATT&CK e contenga collegamenti e contestualizzazioni relativi al software utilizzato dagli avversari e dai gruppi di avversari, abbiamo deciso di separare le tecniche MITRE, un elenco di componenti di rilevamento e la mappatura tra i due in fogli distinti, al fine di mantenere tale mappatura il più modulare possibile. In questo modo, qualora MITRE aggiornasse o aggiungesse nuove tecniche di attacco, oppure qualora noi facessimo lo stesso con il nostro sistema di rilevamento, basterà apportare le modifiche in un unico punto.
Esempi di mappatura MITRE ATT&CK
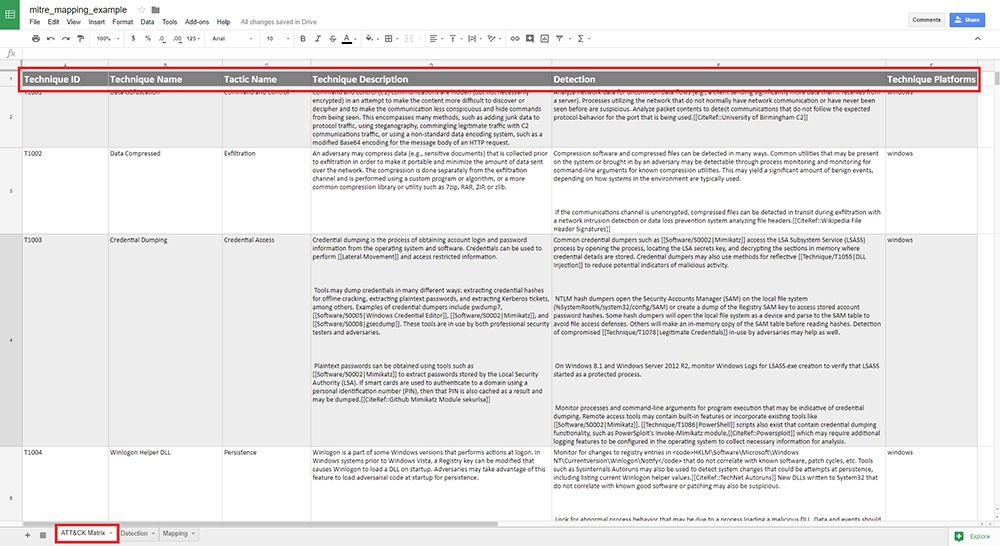
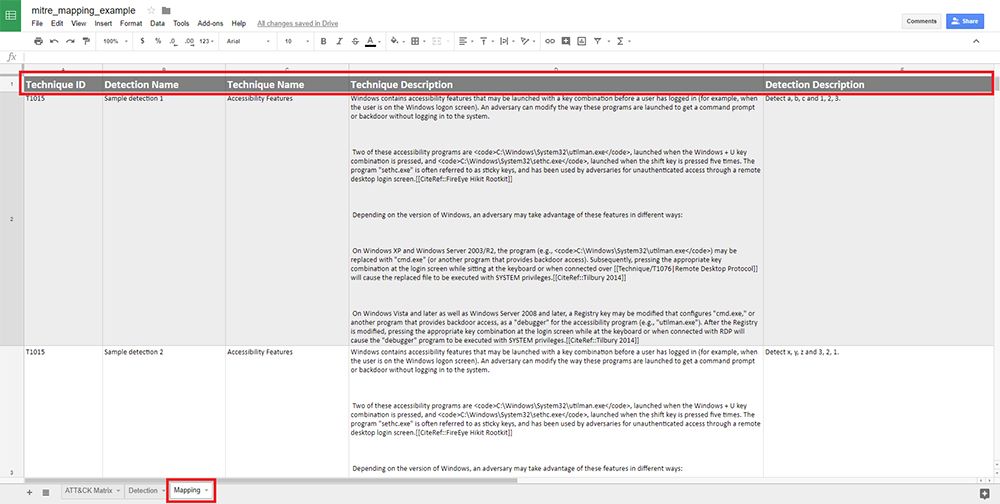
Le figure 1-4 riportate di seguito illustrano come abbiamo impostato ciascun foglio di calcolo.
La Figura 1 mostra il foglio "MITRE ATT&CK Matrix" del foglio di calcolo. In questa sede abbiamo utilizzato l’API di ATT&CK per generare un file CSV relativo a ciascuna tecnica, abbiamo aggiunto alcune informazioni di contesto e provvederemo ad aggiornare o aggiungere tecniche man mano che MITRE le renderà disponibili. In questo caso, abbiamo incluso il nome della tecnica, l’ID, la descrizione e i dettagli, compresi i metodi di rilevamento e i nomi delle tattiche corrispondenti (esfiltrazione, accesso alle credenziali, ecc.).
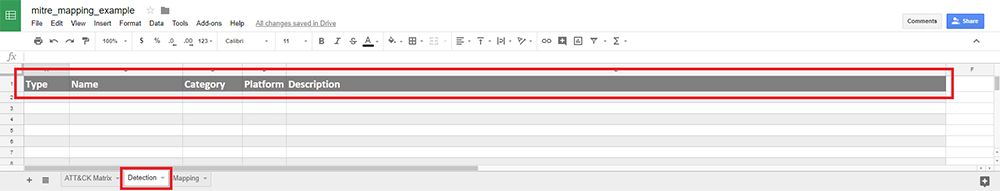
La Figura 2 illustra il nostro modello di rilevamento, in cui monitoriamo e manteniamo le nostre capacità di rilevamento. Analogamente alla matrice ATT&CK riportata nella Figura 1, abbiamo inserito dei campi che ci aiutino a identificare gli elementi chiave del rilevamento: il tipo, il nome, la categoria, la piattaforma e la descrizione. Abbiamo oscurato i componenti effettivi di rilevamento presenti in questa schermata.
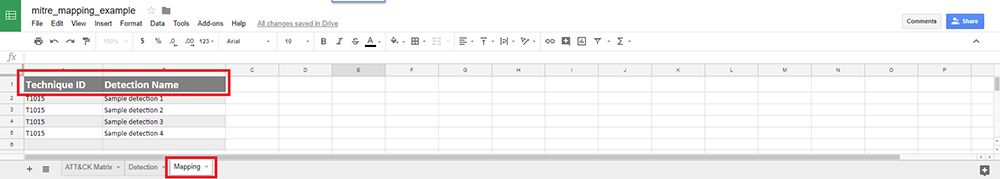
La Figura 3 illustra la corrispondenza tra la matrice ATT&CK riportata nella Figura 1 e il modello di rilevamento illustrato nella Figura 2. Abbiamo scelto come “chiavi primarie” due valori che non prevediamo cambino spesso: l’ID della tecnica ATT&CK e il nome del nostro rilevamento. Questi sono gli unici due valori che aggiungiamo manualmente alla mappatura.
La Figura 4 illustra come abbiamo utilizzato la formula di ricerca verticale per compilare colonne aggiuntive sulla base dei nostri due campi di chiave primaria e come sia possibile aggiungere ulteriori informazioni contestuali alla mappatura.
- Individuare le lacune
Abbiamo iniziato a generare report basati esclusivamente sulle frequenze. Sebbene tali relazioni non fornissero ovviamente un quadro completo della situazione, hanno contribuito a richiamare la nostra attenzione su alcuni aspetti potenzialmente problematici:
- Rilevamento per tattica: Per stimare la copertura del rilevamento lungo il ciclo di vita dell’attacco successivo alla compromissione, abbiamo conteggiato il numero di meccanismi di rilevamento associati alle tecniche per ciascuna tattica.
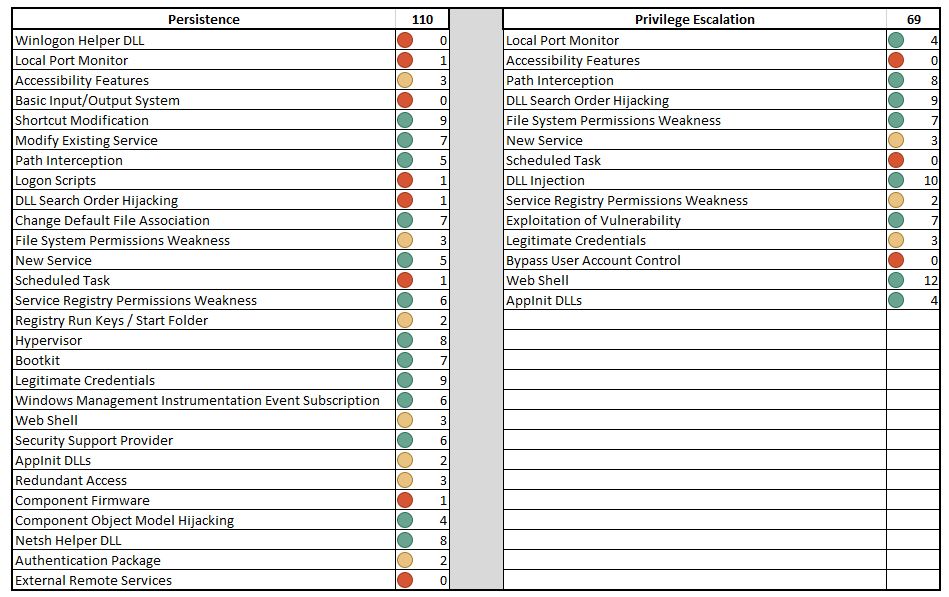
- Rilevamento tramite tecniche: Per una visione più dettagliata, abbiamo stimato la nostra copertura di rilevamento per ciascuna tecnica. A differenza del rilevamento basato su tattiche, questo ci ha fornito una prospettiva unica attraverso la quale quantificare le nostre capacità di rilevamento. Si veda la Figura 5 riportata di seguito per un esempio di report che illustra i conteggi per tattica e per tecnica relativi alla tattica di persistenza ed escalation dei privilegi. Nota: i numeri riportati in questo esempio sono stati generati in modo casuale.
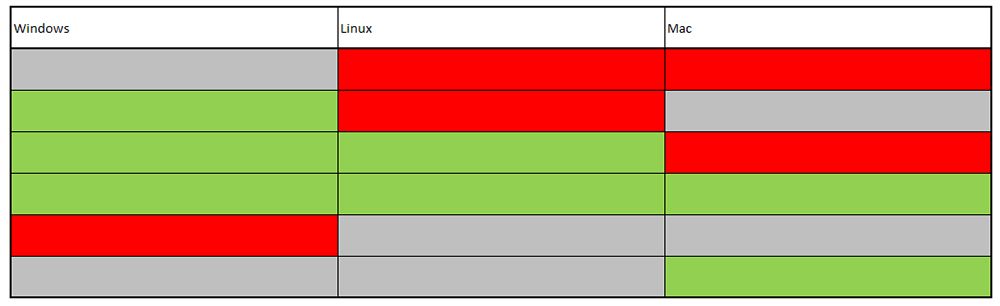
- Rilevamento in base al sistema operativo: Per distinguere ulteriormente tra i nostri sistemi di rilevamento Mac, Windows e Linux , abbiamo organizzato il rilevamento per tattica e tecnica in gruppi specifici per ciascun sistema operativo. Questo metodo di rilevamento ci ha permesso di identificare quelle tattiche o tecniche caratterizzate da un forte bias di rilevamento a favore di un determinato sistema operativo. Si veda la Figura 6 riportata di seguito per un esempio di report che individua le lacune nel rilevamento per sistema operativo.
- Stabilire le priorità e misurare il successo
Sebbene avessimo in mente idee ambiziose riguardo a un sistema complesso per monitorare la mappatura, volevamo assicurarci di non cercare di fare l’impossibile. Partendo da piccoli passi e utilizzando MITRE ATT&CK come "lista di controllo" concreta per lo sviluppo e il miglioramento delle capacità di rilevamento, potremmo apportare perfezionamenti iterativi al nostro processo e ottenere immediatamente un ritorno sull’investimento in termini di tempo. Grazie a questi report e alla possibilità di generarne altri, possiamo effettuare misurazioni e stabilire le priorità in base al rischio, assegnare valutazioni, stimare l’impegno richiesto e rendicontare i nostri risultati.
Utilizziamo inoltre tali rapporti per illustrare i progressi compiuti e promuovere i cambiamenti necessari.
Fornendo una panoramica strutturata e dettagliata del panorama delle minacce e del proprio stato di sicurezza sulla base del framework MITRE ATT&CK, le organizzazioni possono prendere decisioni più consapevoli in merito all’allocazione delle risorse, alla gestione dei rischi e alla pianificazione strategica necessarie per mantenere una strategia di sicurezza proattiva e resiliente e garantire che le difese siano in linea con le minacce informatiche attuali e in continua evoluzione.
”Per la Cybersecurity and Infrastructure Security Agency (CISA), comprendere il comportamento degli avversari rappresenta spesso il primo passo per proteggere le reti e i dati. Il successo dei responsabili della sicurezza delle reti nell’individuare e mitigare gli attacchi informatici dipende da questa comprensione.”CISA, Linee guida per la mappatura MITRE ATTACK
Insegnamenti tratti: Come applicare con successo il framework MITRE ATT&CK
Poiché il framework MITRE ATT&CK è ancora in fase di evoluzione, esitiamo a definire tali insegnamenti come best practice. Condividiamo invece la nostra esperienza per fornire delle linee guida che aiutino Lei e il Suo team ad approfondire questo quadro di riferimento.
Avvalendoci di questi elementi e passaggi per individuare una linea d’azione, abbiamo iniziato in modo strategico a migliorare le nostre capacità di rilevamento utilizzando il modello MITRE ATT&CK come lista di controllo. Allo stesso tempo, abbiamo voluto fare un passo indietro per comprendere meglio la nostra situazione attuale, in modo da poter iniziare a sviluppare metriche, valutare i rischi e integrare il modello MITRE ATT&CK nella nostra pianificazione e nei nostri obiettivi in materia di rilevamento.
Ecco cosa abbiamo appreso.
Cominciamo dall’inizio: di cosa si occupa il vostro team di sicurezza e in quale ordine?
Il team di sicurezza dell’ Tanium e classifica il nostro lavoro in due categorie: operativo e di miglioramento. Il lavoro operativo, ovvero incentrato sulla gestione quotidiana, tende a consistere in attività a breve termine, quali la risoluzione di guasti, le operazioni di sicurezza e la risposta agli incidenti di tipo “ ”. Il potenziamento, ovvero il lavoro incentrato sullo sviluppo, consiste solitamente in progetti a lungo termine volti a migliorare la capacità di eseguire operazioni.
Ciò che abbiamo scoperto — e che probabilmente sta accadendo anche nella vostra organizzazione — è che il nostro team di sicurezza stava ridimensionando la priorità dei progetti di miglioramento per far fronte alle esigenze operative. Sebbene garantire il funzionamento dell’azienda sembrasse una scelta intuitiva, desideravamo evitare di cadere in un circolo vizioso in cui ci limitassimo a gestire le operazioni quotidiane senza apportare miglioramenti sostanziali che aumentassero la nostra efficacia ed efficienza.
Analizzando i rischi associati alle lacune note nelle capacità di rilevamento, il nostro team sperava di individuare segnalazioni di maggiore rilevanza con un minore onere operativo.
È possibile migliorare la mappatura?
Concentrarci sulla mappatura delle capacità di rilevamento sviluppate internamente rispetto al modello MITRE ATT&CK ci è sembrato il punto di partenza più sensato. Tuttavia, man mano che ampliamo il nostro raggio d’azione, ci rendiamo conto di dover mappare migliaia di componenti di rilevamento diversi, provenienti da vari strumenti, a oltre 100 tecniche. Nella maggior parte dei casi, si tratta di una relazione di mappatura molti-a-molti.
Sebbene il nostro foglio di calcolo fosse inizialmente uno strumento adeguato da cui partire, ora sta diventando difficile da gestire. Abbiamo riscontrato alcuni piccoli problemi relativi alla qualità dei dati tra il numero delle diverse mappature e i vari collaboratori, quali mappature duplicate o incongruenze di formattazione. È complicato passare da un foglio all’altro e si perde tempo a copiare e incollare contenuti da un campo all’altro. Alcune delle visualizzazioni e dei report che intendiamo sviluppare sulla base dei dati, in particolare quelle che evidenziano le relazioni, potrebbero risultare più complesse da realizzare e mantenere entro i limiti imposti da un foglio di calcolo.
Abbiamo migliorato la nostra capacità di archiviare e gestire i nostri dati cartografici, sperimentando al contempo nuove modalità di visualizzazione e utilizzo di tali dati. Avendo realizzato il nostro foglio di calcolo in formato modulare, la gestione o l’elaborazione dei dati su un altro supporto è risultata molto semplice. Potremmo importare i nostri risultati di rilevamento, le nostre tecniche e le nostre mappe in un database SQLite salvando ogni foglio in formato CSV e utilizzando alcune semplici istruzioni in Python. Il database “ SQLite ” risultava per noi più maneggevole da condividere e offriva un modo più semplice per manipolare i dati, sebbene richiedesse una certa esperienza nella scrittura di script.
Ora che i dati sono archiviati in un database, possiamo provare a utilizzare un’applicazione web come front-end per visualizzare i dati ed effettuare analisi incrociate, migliorare la qualità dei dati e le relative convalide, nonché rendere ancora più rapida l’aggiunta o l’aggiornamento delle mappature senza la necessità di competenze di scripting. Inoltre, il collegamento all’API MITRE ATT&CK consente all’applicazione di segnalarci nuove tecniche o sottotecniche e di importarle automaticamente.
Come si misura il successo?
Gli indicatori svolgono un ruolo fondamentale nell’aiutare il nostro team a valutare i propri aspetti operativi. Misuriamo la distribuzione degli avvisi, il loro volume, l’esito (ad esempio: vero positivo, falso positivo, avviso difettoso, ecc.) e il tempo necessario per l’ Detecte, il triage e la risoluzione di un incidente, oltre ad altri fattori.
Sebbene tali indicatori ci aiutino a individuare problemi e tendenze sulla base di quanto già accaduto e ci consentano di monitorare i nostri progressi nel tempo, essi non forniscono informazioni sul grado di maturità del nostro programma né ci aiutano a individuare eventuali lacune del team. Creando il giusto Benchmark per valutare la nostra capacità di rilevamento, possiamo monitorare attentamente, valutare i rischi e, in ultima analisi, comunicare l’evoluzione delle nostre capacità di rilevamento.
La misurazione della copertura al di là dell’analisi delle frequenze si è rivelata complessa. Nelle fasi iniziali, ci siamo avvalsi dell’analisi di frequenza per identificare e classificare in ordine di priorità quelle tecniche del modello MITRE ATT&CK per le quali disponevamo di capacità di rilevamento delle minacce limitate o inesistenti.
Man mano che le nostre capacità di rilevamento si ampliano, crescerà anche il numero di rilevamenti associati alle tecniche MITRE ATT&CK. Tuttavia, un’elevata frequenza non indica necessariamente che abbiamo affrontato in modo approfondito e adeguato tale tecnica. Pertanto, stiamo iniziando a sperimentare diversi meccanismi per effettuare verifiche all’interno di una tecnica, al fine di individuare eventuali lacune e tentare di quantificare i meccanismi di copertura, compresi gli indicatori che consentono di distinguere tra rilevamenti a maggiore e minore fedeltà.
Il quadro di riferimento sta funzionando?
Quando progettiamo un sistema di rilevamento, definiamo anche dei casi d’uso di test. Eseguiamo questi casi di test al momento della creazione del rilevamento e, nel corso del tempo, li eseguiamo periodicamente in modo manuale. Integriamo questi casi di test con esercitazioni di “red teaming” per verificare scenari specifici, concepiti per un singolo rilevamento, e per identificare i comportamenti degli aggressori che siamo riusciti a rilevare in modo efficace o, al contrario, non siamo riusciti a rilevare. Ora che abbiamo integrato MITRE ATT&CK come framework di rilevamento, possiamo concentrarci sulla progettazione di script e casi di test per simulare le diverse tecniche di MITRE ATT&CK.
Sfruttando la potenza della piattaforma Tanium, possiamo inoltre automatizzare e distribuire in modo casuale e regolare queste valutazioni ATT&CK in tutto il nostro ambiente, iniziando così a introdurre un processo di test continuo per il nostro programma di sicurezza. Cyb3rWard0g ha già compiuto un ottimo primo passo nel campo del threat hunting grazie al playbook ThreatHunter di , così come Uber con lo strumento di simulazione dei cyber-avversari Metta.
Entrambi i progetti adottano approcci volti a favorire lo sviluppo e il collaudo di meccanismi di rilevamento allineati al framework MITRE ATT&CK, che possono essere utilizzati nell’ambito di un programma di test continui e per valutare la maturità del centro operativo di sicurezza (SOC).
Una volta chiarito questo aspetto, abbiamo immaginato di estendere la mappatura ad altre funzionalità di rilevamento e alle soluzioni dei nostri partner che utilizziamo.
Le sfide del framework MITRE ATT&CK
Sebbene sia fondamentale per far luce sui comportamenti e sui metodi più comuni degli avversari, è importante sottolineare che il framework MITRE ATT&CK non è uno standard di sicurezza né uno standard di conformità IT come PCI DSS, HIPAA o ISO 27001, né sostituisce l’ e osservanza delle migliori pratiche di cyberigiene.
Considerare il framework MITRE ATT&CK attraverso la lente di una checklist di conformità può di fatto ostacolare l’efficacia delle vostre strategie di sicurezza complessive, in particolare se ciò porta a un’allocazione errata delle risorse limitate nel tentativo di mitigare ogni tecnica elencata. Sebbene trovare una soluzione per ogni tecnica ATT&CK sia un obiettivo lodevole, esso non regge a un’analisi costi-benefici.
Ad esempio, esaminiamo la tecnica n. T1012 dell’ , denominata “Query Registry”, in cui gli aggressori possono interagire con il Registro di sistema ( Windows ) per raccogliere informazioni relative al sistema, alla configurazione e al software installato. Ad oggi, il sito web MITRE ATT&CK elenca oltre 100 gruppi di autori di minacce, famiglie di malware o utilità che potrebbero interrogare un numero imprecisato di chiavi di registro per T1012. Alcune risorse citate indicano chiavi di registro che possono essere modificate, ma molte non specificano le chiavi concrete che verranno interrogate.
Sebbene le organizzazioni possano già ottenere informazioni dettagliate sull’esecuzione dei processi utilizzando una soluzione di gestione endpoint per facilitare Detect le interrogazioni mirate tramite reg.exe, che dire degli strumenti degli aggressori che utilizzano le API per interrogare le chiavi e i valori del registro? I team addetti alla sicurezza dovrebbero registrare le decine di milioni di query al Registro di sistema che avvengono quotidianamente, secondo quanto riportato su endpoint , per ogni Windows endpoint all’interno dell’azienda? Quali saranno i costi in termini di larghezza di banda, spazio di archiviazione e tempo di elaborazione necessari per analizzare i dati? E quale analisi è quella corretta?
Considerando che non tutti i valori anomali sono di natura malevola e che non tutte le query più frequenti sono innocue, l’importanza di una copertura esaustiva per il T1012 rafforza l’utilizzo del framework MITRE ATT&CK come guida per la comprensione delle minacce, piuttosto che come obbligo normativo prescrittivo, nonché l’importanza di adottare un approccio basato sulla gestione del rischio per mitigare con successo molte delle tecniche elencate, migliorando i propri controlli di sicurezza, le iniziative e le tecnologie complessive.
Come iniziare
Abbiamo riscontrato che il framework MITRE ATT&CK è flessibile, applicabile nella pratica e in linea con la strategia di rilevamento incentrata sul comportamento adottata dal nostro team. Creando un processo per mettere in relazione i nostri sistemi di rilevamento con il framework MITRE ATT&CK, abbiamo gettato solide basi su cui continuare a costruire. Sebbene ci sia ancora molto lavoro di mappatura iniziale da svolgere prima di raggiungere una fase di manutenzione, abbiamo già riscontrato un ritorno sull’investimento grazie alla reportistica di base. Man mano che la mappatura continua a evolversi, realizzeremo ulteriori report per rispondere a un maggior numero di domande e ampliare i casi d’uso.
L'applicazione di questo quadro di riferimento, di recente introduzione e in continua evoluzione, ci ha insegnato molto su come migliorare le nostre capacità di rilevamento delle minacce, e speriamo che le nostre conoscenze possano aiutarvi a soddisfare le vostre esigenze in materia di sicurezza informatica.
L’utilizzo di Tanium per sfruttare il framework MITRE ATT&CK può aiutare la Sua organizzazione a comprendere meglio le azioni degli avversari, a stabilire le priorità delle minacce e a garantire l’adozione delle migliori misure di mitigazione, risolvendo in modo efficace le vulnerabilità endpoint al fine di migliorare il livello di sicurezza.
Tanium offre la capacità unica di proteggere, controllare e gestire milioni di dispositivi endpoint in pochi secondi, con velocità, scalabilità e semplicità senza precedenti. I team addetti alla sicurezza e alle operazioni IT dispongono ora in ogni momento di dati completi e in tempo reale sullo stato degli endpoint, al fine di garantire una protezione più efficace contro le minacce odierne e raggiungere nuovi livelli di efficienza in termini di costi.
Scoprite la nostra visione volta ad aiutare le organizzazioni a risolvere sfide di sicurezza, un tempo irrisolvibili, endpoint attraverso la gestione autonoma degli endpoint (AEM).
Ulteriori approfondimenti sul framework MITRE ATT&CK disponibili su Pricewaterhouse Coopers (PwC)
Da anni collaboriamo strettamente con i nostri partner di PwC per sviluppare per i nostri clienti un’offerta di servizi di rilevamento e risposta ( endpoint ) (EDR). PwC ha inoltre fornito ulteriori informazioni sull’applicazione del framework MITRE ATT&CK e su come abbia sfruttato Tanium Signal per potenziare le proprie capacità di rilevamento, illustrando l’importanza dell’orchestrazione nella creazione di una solida pratica di EDR .