AGGIORNAMENTO: Questo articolo, originariamente pubblicato su 27 novembre 2023, è stato aggiornato per riflettere le informazioni più recenti disponibili sugli attacchi di phishing.
Gli attacchi di phishing sono una tattica ingegnosa utilizzata dai criminali informatici per indurre le persone a rivelare informazioni sensibili, quali i dati dei conti bancari e i numeri delle carte di credito. Tali stratagemmi sono studiati meticolosamente per simulare richieste legittime di dati, spesso tramite e-mail che sembrano provenire da fonti affidabili.
Sfruttando la vulnerabilità umana, questi attacchi evitano di dover ricorrere a errori tecnici o di configurazione all’interno dei sistemi. Si concentrano invece sul manipolare le persone affinché forniscano nomi utente, password e altre credenziali, consentendo così agli autori degli attacchi di accedere senza autorizzazione a sistemi e dati protetti.
Il phishing è oggi una delle forme più famigerate e diffuse di attacchi informatici. Si tratta di una forma di attacco di ingegneria sociale denominata “ ” , che ha avuto origine negli anni ’1990s , quando il World Wide Web, agli albori, introdusse al grande pubblico il concetto di nomi utente e password . Il Gruppo di lavoro anti-phishing e la Commissione federale per il commercio (FTC) sono in prima linea nella lotta contro queste minacce, fornendo preziosi consigli e risorse per aiutare privati e organizzazioni a proteggersi.
In questo articolo, inizieremo definendo cosa sia il phishing per poi esaminare i vari tipi di attacchi di phishing. A questo punto, esamineremo i rischi per la sicurezza associati al phishing e i motivi per cui è così difficile contrastarlo. Esamineremo inoltre alcuni esempi concreti di attacchi di phishing e il modo in cui questi si stanno evolvendo nel tempo.
Inoltre, analizzeremo il ruolo dell’intelligenza artificiale nelle moderne tecniche di phishing e forniremo consigli pratici su come prevenire gli attacchi di phishing all’interno della vostra organizzazione. Tratteremo come formare i dipendenti a riconoscere i tentativi di phishing, cosa fare nel caso in cui si clicchi su un link di phishing e in che modo le organizzazioni possano contrastare il phishing migliorando al contempo l’esperienza digitale dei dipendenti.
Che cos’è il phishing?
Il phishing è una forma di crimine informatico in cui gli autori degli attacchi inducono le persone a rivelare informazioni sensibili, quali password o numeri di carte di credito. Ciò avviene spesso tramite e-mail, SMS o telefonate fasulle che sembrano provenire da fonti affidabili e possono contenere link a siti web fasulli o malware. Tra i segni tipici del phishing figurano errori ortografici, errori grammaticali e formule di saluto insolite.
Il pharming è una tecnica comunemente utilizzata nel phishing per reindirizzare gli utenti da siti web autentici a siti contraffatti a loro insaputa, spesso tramite URL manipolati. Le vittime potrebbero, senza rendersene conto, scaricare malware o fornire informazioni sensibili che potrebbero essere utilizzate per commettere ulteriori reati informatici.
Ora che avete una comprensione più chiara di cosa sia il phishing, esaminiamo i diversi tipi di attacchi di phishing e il modo in cui gli autori delle minacce utilizzano questa tecnica per prendere di mira individui e organizzazioni.
Quali sono i diversi tipi di attacchi di phishing?
Il phishing comprende un’ampia gamma di tipi di attacchi, e con il passare del tempo ne emergono sempre di nuovi. Tra i più comuni figurano:
- Phishing via e-mail: Le e-mail di phishing rappresentano la forma più diffusa di attacco di phishing. In questo caso, un malintenzionato (di solito un mittente di spam) invia un messaggio concepito per apparire legittimo, ad esempio proveniente da un istituto finanziario o da un’azienda con cui la vittima intrattiene rapporti.
I collegamenti ipertestuali fraudolenti presenti nell’e-mail rimandano a un sito web falso che sembra legittimo, con lo scopo di indurre gli utenti a inserire i propri dati personali, quali le informazioni relative al conto bancario, che il malintenzionato poi intercetta. Gli attacchi di phishing via e-mail, come il Business Email Compromise (BEC) , rappresentano da tempo uno dei principali vettori di attacco. - Spear phishing: Il spear phishing è una versione più personalizzata dell’attacco via e-mail; i messaggi di spear phishing si basano sulle informazioni raccolte sulla vittima per rafforzare la legittimità del messaggio e aumentare le probabilità di successo dell’attacco.
Lo spear phishing prende spesso di mira vittime di alto profilo, quali amministratori delegati e professionisti del settore finanziario, poiché i guadagni derivanti da questi attacchi possono essere ingenti. Il “whaling” è un altro termine comunemente utilizzato per descrivere lo spear phishing rivolto a obiettivi di altissimo valore. - Vishing: Gli attacchi di voice phishing avvengono per telefono, conferendo all’attacco un’ulteriore parvenza di legittimità e urgenza. Spesso un truffatore comunica alla vittima che il suo computer è stato compromesso e la guida attraverso i passaggi necessari per concedere l’accesso remoto oppure la induce a fornire informazioni personali quali password e numeri di carte di credito.
- Smishing: Il phishing via SMS avviene tramite messaggi di testo, ma per il resto ricalca le tattiche di phishing via e-mail. Ancora una volta, questa pratica sfrutta la scarsa consapevolezza dei consumatori riguardo ai rischi legati ai messaggi fraudolenti.
- Phishing sui social media: Piattaforme popolari come , Facebook e Instagram sono diventate canali redditizi per gli autori degli attacchi alla ricerca di nuove vittime del phishing. I phisher creano spesso profili falsi e entrano in confidenza con la vittima utilizzando le informazioni personali che le persone condividono su questi siti.
Qual è il rischio per la sicurezza rappresentato dal phishing?
Se un attacco di phishing può avere conseguenze devastanti per un singolo individuo, per un’azienda può rivelarsi ancora più oneroso. Basta che un solo nome utente e una sola password vengano compromessi per esporre l’intera azienda agli attacchi, qualora tale account disponga di privilegi di accesso avanzati. Tali attacchi possono comportare accessi non autorizzati ai sistemi, violazioni dei dati e infezioni da malware. Tra le conseguenze figurano perdite finanziarie, furto d’identità e compromissione della sicurezza informatica.
Gli attacchi di phishing hanno acquisito sempre maggiore rilevanza sin dalla loro comparsa, senza mostrare alcun segno di rallentamento. Nel 2022, quasi il 38% di tutte le segnalazioni ricevute dall’Internet Crime Complaint Center (IC3) dell’FBI riguardava il phishing, il tipo più comune di crimine informatico IC3 monitorato dall’FBI. Man mano che gli attacchi di phishing diventano sempre più sofisticati, l’utilizzo di questa tecnica per introdurre malware, come il ransomware, nelle reti informatiche sta diventando sempre più diffuso tra le bande di criminali informatici.
Alla luce di questa minaccia crescente, che secondo gli esperti è destinata ad aggravarsi con i progressi dell’intelligenza artificiale, imparare a riconoscere e prevenire gli attacchi di phishing è fondamentale sia per i singoli individui che per le organizzazioni.
Perché è così difficile contrastare il phishing?
Per gli autori degli attacchi, il phishing rimane il metodo preferito in quanto è estremamente redditizio. Si tratta di uno dei tipi di attacco più semplici da mettere in atto per i truffatori, poiché gli autori non necessitano di conoscenze specialistiche significative per sferrare un attacco. Ciò ha portato a un numero talmente elevato di attacchi di phishing che il loro stesso volume mette in difficoltà molte organizzazioni.
«Gli esseri umani, per natura, tendono a credere a ciò che viene loro detto – soprattutto se è accompagnato da un senso di urgenza.”
Il phishing richiede uno sforzo minimo e costi minimi, il che basterebbe già di per sé a garantirne la sopravvivenza. Ma un fattore ancora più determinante è il suo elevato tasso di successo rispetto ad altri tipi di attacchi, poiché gli esseri umani, per natura, tendono a fidarsi di ciò che viene loro detto — in particolare se è accompagnato da un senso di urgenza.
La constatazione che i nostri vari conti siano stati chiusi, che siano stati addebitati importi relativi ad acquisti che non abbiamo effettuato o che vi siano premi non riscossi in attesa di essere ritirati sembrano tutte questioni urgenti che richiedono un’ulteriore e immediata indagine. Gli attacchi di phishing sono spesso concepiti per suscitare un certo senso di panico o creare un senso di urgenza – “follower TikTok gratuiti” – abbassando ulteriormente la guardia della vittima.
In sostanza, il phishing è concepito per sfruttare la psicologia della vittima, il che rende difficile difendersi da esso.
Nel frattempo, i phisher stanno diventando sempre più abili nell’adescare le vittime, tanto che persino gli utenti più esperti vengono colti alla sprovvista da e-mail e SMS fraudolenti che sembrano del tutto autentici. Per gli utenti meno esperti, la mancanza di esperienza con questo tipo di attacchi li espone a un rischio ancora maggiore.
Tutto ciò continua ad alimentare il fenomeno del phishing, che non mostra segni di rallentamento nel breve termine.
Quali sono alcuni esempi di attacchi di phishing?
Uno degli aspetti più complessi del phishing è che ogni attacco si presenta in modo diverso, pertanto è difficile elaborare una guida universale per difendersi da essi. In generale, ecco alcuni dei tipi più comuni di attacchi di phishing e il loro funzionamento:
- E-mail progettate per sembrare corrispondenza aziendale legittima: Le e-mail di phishing sono solitamente di natura commerciale e contengono quasi sempre un link incorporato che reindirizza la vittima verso un sito web dannoso, il cui scopo è quello di sottrarre credenziali di accesso o informazioni finanziarie, quali numeri di conto, oppure di installare malware.
Tra i tipi più comuni di e-mail di phishing figurano fatture fasulle relative a prodotti o servizi che la vittima non ha acquistato, notifiche provenienti da banche o altri fornitori di servizi (che solitamente avvisano la vittima di frodi, addebiti o chiusure di conti che in realtà non si sono verificati), notifiche relative a fondi dovuti alla vittima o messaggi provenienti dal datore di lavoro della vittima (spesso con indirizzi e-mail contraffatti delle risorse umane o dei dirigenti) che le ordinano di intraprendere una determinata azione.
[Legga anche: Che cos’è il Business Email Compromise?]
- Messaggi che dichiarano di provenire dalle autorità: Una tipica strategia di attacco di phishing consiste nell’impersonare un’agenzia governativa con un messaggio allarmante del tipo: «L’IRS afferma che Lei ha un debito fiscale» oppure «La polizia sostiene che sia stato emesso un mandato di arresto a Suo carico». Un altro tipo di attacco molto diffuso consiste nell’affermare che il Suo numero di previdenza sociale sia stato in qualche modo “cancellato”. Tutte queste affermazioni ingannevoli mirano a spaventare l’utente per indurlo ad agire e a fornire dati personali o sensibili.
- Messaggi di testo provenienti da persone che sostengono di conoscerLa: Le catene di messaggi di phishing possono iniziare con qualcosa di semplice come un “Salve” proveniente da un numero di telefono sconosciuto, dopodiché possono seguire una serie di percorsi diversi per condurLa verso una frode.
- Messaggi concepiti in modo da sembrare provenienti da un collega o da una persona cara: Questi vengono spesso utilizzati negli attacchi di spear phishing e possono essere inviati tramite e-mail o SMS. Spesso chiedono alla vittima di compiere un’operazione finanziaria, ad esempio: «Potrebbe effettuare un bonifico a favore dell’azienda?» oppure «Sono in difficoltà e ho bisogno di soldi; potrebbe inviarmi del denaro tramite un sistema di pagamento online?»
Questi messaggi prendono di mira vittime che, com’è naturale, sono più disposte ad aiutare il proprio capo o un parente – e le identità di tali contatti vengono spesso ricavate dai social media. - Messaggi sui social media provenienti da account compromessi o falsificati: I social media rappresentano ormai un terreno fertile per i tentativi di phishing, in cui i phisher entrano in contatto con le vittime tramite messaggi diretti sulle app dei social media. Molti di questi attacchi di phishing iniziano con una semplice richiesta rivolta alla vittima di “seguire” l’account di phishing, il che contribuisce a rafforzare la loro apparenza di legittimità e ad aumentare i tassi di successo a lungo termine.
- Telefonate contenenti informazioni “urgenti”: Gli attacchi di vishing sono più complessi e costosi, pertanto i visher spesso vanno dritti al sodo. Questi attacchi solitamente informano la vittima della presenza di fatture (o imposte) in sospeso e propongono di effettuare un pagamento immediato per telefono, oppure comunicano che è stato vinto un premio e che per riceverlo è necessario versare un anticipo, oppure – come spesso accade – che il computer è stato compromesso e che per ripararlo è necessario un aggiornamento del sistema.
Questi falsi operatori dell’assistenza tecnica installano immancabilmente malware e/o sottraggono le credenziali direttamente dal dispositivo della vittima.
In che modo si stanno evolvendo gli attacchi di phishing?
Il phishing si sta evolvendo di pari passo con il resto del settore tecnologico, diventando sempre più diffuso, più facile da mettere in atto e più sofisticato. Tra i principali progressi compiuti negli ultimi anni figurano:
- Frequenza: Il phishing è ovunque. Ciò che un tempo era limitato alle e-mail è ora un problema diffuso su tutte le piattaforme di comunicazione: messaggi di testo, telefonate, vari tipi di documenti, risultati dei motori di ricerca, altre piattaforme basate su browser e persino i mezzi di comunicazione di persona. Oggigiorno, gli attacchi di phishing sono spesso integrati nei codici QR. Gli attacchi sferrati tramite dispositivi mobili si sono dimostrati di gran lunga più efficaci di quelli sferrati tramite e-mail; pertanto, è probabile che tali attacchi continuino.
- Quantità: La quantità di dati dei consumatori non protetti sta aumentando a dismisura. Gli utenti condividono online più informazioni che mai, e solo una minima parte di esse è protetta da un firewall aziendale. Ciò offre agli autori degli attacchi più possibilità che mai di sfruttare le proprie vittime.
- Democratizzazione: Il “phishing-as-a-service” offre ai criminali un accesso immediato a sofisticate tecnologie di attacco. Per intraprendere una carriera come autore di attacchi di phishing non sono più necessarie conoscenze specialistiche.
I servizi in abbonamento consentono ora a chiunque di avviare campagne di phishing con pochi clic e pagando al gestore del servizio meno di 100 dollari al mese. Questi servizi sono spesso ospitati su servizi cloud legittimi , il che li rende ancora più difficili da Detect e da bloccare. - ROI: Gli attacchi da parte di Stati-nazione stanno diventando una minaccia sempre meno rilevante; il phishing è ora dominato da attacchi mirati a obiettivi economici e al ritorno sull’investimento. Come qualsiasi dirigente aziendale avveduto, i criminali informatici stanno cercando modi per diversificare la propria attività e trasformare gli attacchi di phishing in una fonte di entrate ricorrenti. Il risultato è un aumento delle azioni più aggressive, quali l’estorsione, a dimostrazione del fatto che il phishing non solo è in aumento, ma è anche in continua evoluzione.
- Automazione: Gli strumenti di intelligenza artificiale aiutano gli attacchi di phishing a eludere i sistemi di rilevamento. Abbiamo già discusso in precedenza dei modi in cui l’intelligenza artificiale sta rendendo i messaggi di phishing più naturali e realistici, ma l’intelligenza artificiale sta influenzando anche le tecniche di elusione nel campo della sicurezza informatica, tra cui l’aggiramento dei filtri antispam e delle soluzioni antivirus.
"Le tecnologie di phishing “polimorfiche” consentono inoltre ai messaggi di phishing di adattare al volo l’aspetto, il linguaggio e gli URL di destinazione, rendendoli ancora più difficili da Detect. Queste tecnologie modificano il nome del mittente, l’indirizzo e-mail e persino il testo del messaggio, in modo che ogni e-mail risulti unica e abbia maggiori probabilità di eludere i filtri anti-malware.
Quale ruolo svolge oggi l’intelligenza artificiale negli attacchi di phishing?
Storicamente, i messaggi di phishing sono stati generati da autori poco esperti, con scarse capacità di scrittura e progettazione, il che rendeva i loro messaggi, pieni di errori ortografici, estremamente facili da individuare.
Quei tempi sono ormai finiti.
La strategia standard di difesa contro il phishing, che consiste nel cercare errori ortografici o grammaticali evidenti, non è più efficace. Grazie a strumenti di intelligenza artificiale basati sull’ , come ChatGPT, gli autori degli attacchi possono facilmente correggere la propria grammatica e scrivere con maggiore chiarezza; entrambi questi aspetti rendono i loro attacchi molto più difficili da Detect.
In alcuni casi, l’intelligenza artificiale sta addirittura facendo un ulteriore passo avanti, consentendo agli autori degli attacchi di imitare la voce e lo stile degli amici e dei colleghi della vittima. È possibile imitare il responsabile di una vittima fin nei minimi dettagli, compreso il suo uso caratteristico di slang, espressioni comuni e abbreviazioni – persino le emoji. Oggi, queste e-mail di phishing ben curate possono essere personalizzate in modo ingegnoso, rendendo quasi impossibile distinguere tra un attacco malevolo e un messaggio autentico.
Oltre a sfruttare l’intelligenza artificiale, i criminali informatici stanno anche sfruttando il nostro interesse per l’intelligenza artificiale. Nell’estate del 2023, alcuni ricercatori informatici hanno rilevato un aumento delle false promozioni relative all’intelligenza artificiale ( ) su Facebook, in cui i criminali informatici creavano annunci pubblicitari utilizzando profili falsi di società di marketing che dichiaravano di offrire pacchetti di intelligenza artificiale e l’accesso a Meta AI.
Mentre le aziende e i privati stanno valutando i modi migliori per utilizzare l’intelligenza artificiale generativa nella gestione dei dati aziendali, anche i criminali informatici stanno seguendo questa tendenza. Ciò significa che i dirigenti aziendali più avveduti devono aspettarsi (e prepararsi ad affrontare) attacchi di phishing sempre più innovativi e sofisticati in futuro.
Come posso prevenire gli attacchi di phishing all’interno della mia organizzazione?
Per i singoli individui è già abbastanza difficile tenere a bada gli attacchi di phishing, ma per le organizzazioni il problema è ancora più complesso, il che significa che i team addetti alla sicurezza hanno il loro bel da fare per difendersi da questa minaccia. Ecco le strategie più efficaci per contrastare gli attacchi di phishing:
Tutto inizia con la formazione
Le organizzazioni più proattive dispongono di programmi formali volti a istruire gli utenti su come individuare gli attacchi di phishing e su come comportarsi qualora ne ricevessero uno. Tali sessioni di formazione possono consistere in sessioni formali in presenza o in lezioni online.
Le organizzazioni più all’avanguardia possono persino sottoporre i dipendenti a “controlli a campione”, inviando loro messaggi di phishing generati internamente per verificare se cliccheranno su un link dannoso, apriranno un allegato o segnaleranno il tentativo di phishing come da istruzioni, rafforzando così i contenuti della formazione.
L'obiettivo della formazione non è quello di biasimare gli utenti per aver cliccato su un messaggio di phishing, bensì di infondere loro la sicurezza necessaria per individuare in modo proattivo le truffe di phishing – o, quantomeno, per chiedere aiuto.
Implementare metodi di accesso sicuri
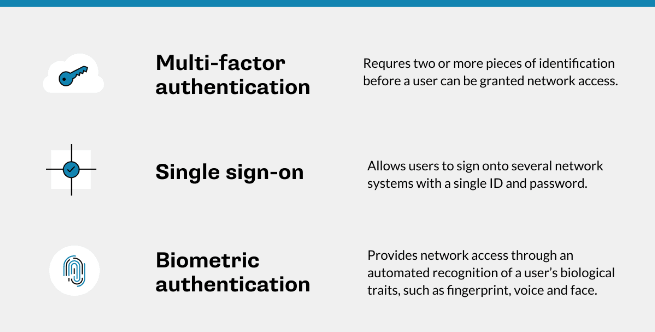
L'autenticazione a più fattori (MFA), il Single Sign-On (SSO) e i requisiti di accesso biometrico sono fondamentali per impedire a un phisher di agire qualora riuscisse a ottenere un nome utente e una password. Senza i fattori di sicurezza aggiuntivi, non potranno accedere alla rete.
Ad esempio, l’autenticazione a più fattori (MFA) richiede ai dipendenti di utilizzare una seconda (e eventualmente una terza) forma di sicurezza – solitamente un codice di accesso inviato tramite SMS o tramite un’ App e di autenticazione – ogni volta che accedono alle risorse di rete. (Un avvertimento importante: i phisher tenteranno inoltre di carpire tali informazioni aggiuntive alla vittima.)
Si assicuri che sia installato e aggiornato un software anti-malware
Questi strumenti sono fondamentali per impedire che si verifichino danni nel caso in cui si clicchi su un link dannoso o un malintenzionato riesca a introdurre malware nel PC di un utente. Le organizzazioni devono installare strumenti anti-malware su tutti i nodi della propria rete e mantenere aggiornato il software.
Si tenga presente, tuttavia, che il software ha i suoi limiti e che l’utilizzo di più livelli di strumenti anti-malware non garantisce una protezione maggiore rispetto a un unico strumento ben gestito.
Bloccare le e-mail sospette alla fonte
I sistemi antispam che bloccano i messaggi e-mail contenenti link sospetti (o noti come spam) sono di grande aiuto nel tenere a bada gli attacchi di phishing.
Come posso formare i dipendenti affinché sappiano riconoscere gli attacchi di phishing?
In un contesto aziendale, la formazione del personale rappresenta una misura di protezione fondamentale contro il phishing: l’ultima linea di difesa qualora tutte le altre contromisure dovessero fallire.
«I messaggi di phishing appaiono più credibili che mai e richiedono un’analisi più approfondita per individuare le frodi.”
L’obiettivo della formazione non è quello di biasimare gli utenti per aver cliccato su un messaggio di phishing che è riuscito a superare le misure di sicurezza aziendali, bensì di fornire loro la sicurezza necessaria per individuare in modo proattivo le truffe di phishing – o almeno per chiedere aiuto qualora ritengano che ci sia qualcosa di sospetto in un messaggio. Gli utenti che temono di essere puniti per aver commesso un errore sono meno propensi a segnalare tali errori quando questi (inevitabilmente) si verificano.
Chiunque si occupi di organizzare corsi di formazione aziendali dovrebbe tenere presenti due linee guida fondamentali:
- Le sessioni di allenamento dovrebbero essere brevi e divertenti. Nessuno desidera dedicare ore della propria giornata a un seminario sull’anti-phishing. Tuttavia, brevi sessioni interattive e divertenti della durata di 30 minuti possono rivelarsi incredibilmente efficaci, soprattutto se vengono organizzate regolarmente e presentano ogni volta nuovi contenuti.
Ad esempio, lo scorso anno Dell ha realizzato un racconto audio di 18 minuti, con la qualità di produzione tipica di un radiodramma o di un podcast, che descriveva un attacco di phishing fittizio – ma tipico – e le sue conseguenze durante il Mese della sensibilizzazione sulla sicurezza informatica . (Potete ascoltare il contenuto cliccando su “ ” qui e scorrendo verso il basso fino al link “Audio story: A Modern Cyber Attack”.) - Le simulazioni possono contribuire a consolidare quanto appreso al termine delle sessioni di formazione formale. Le organizzazioni possono creare le proprie e-mail di phishing simulato e inviarle periodicamente al personale per verificare quanti segnalano tali messaggi e individuare eventuali persone che potrebbero necessitare di ulteriore formazione — il tutto, ovviamente, senza esprimere alcun giudizio.
La strategia di formazione stessa dovrebbe includere questi punti chiave per una difesa informatica efficace:
- Al giorno d’oggi si può falsificare qualsiasi cosa. Il fatto che l’indirizzo e-mail di risposta sembri provenire da un sito web legittimo non garantisce che l’e-mail provenga effettivamente da tale sito. Gli autori degli attacchi potrebbero acquistare nomi di dominio simili o ricorrere ad altri metodi per manipolare gli indirizzi e-mail, in modo da far sembrare che le e-mail provengano da domini affidabili. I messaggi di phishing appaiono più credibili che mai e richiedono un’analisi più approfondita per individuarne la natura fraudolenta.
- Qualsiasi richiesta di informazioni, quali credenziali di accesso o dati finanziari, è probabilmente una truffa di phishing. La Sua organizzazione dovrebbe adottare una politica rigorosa che vieti categoricamente l’invio di credenziali o dati finanziari tramite e-mail o SMS.
- Passare il mouse sui link presenti nelle pagine web rimane un metodo efficace e poco utilizzato per verificarne l’autenticità. La maggior parte dei programmi di posta elettronica consente di passare il cursore su un link senza cliccarci sopra per vedere dove porta effettivamente. Se vi è una discrepanza tra il link previsto e quello effettivo, probabilmente si tratta di una truffa. Insegnare ai dipendenti come passare il mouse sui link per individuarne quelli fraudolenti è un passo fondamentale che dovrebbe far parte di qualsiasi programma di formazione.
- Se dovete ricordare una sola cosa, che sia questa: segnalate prima di cliccare. È necessario ribadire con regolarità le politiche del tipo “In caso di dubbio, segnalate”. Insegnate agli utenti che non c’è nulla di male nel segnalare un messaggio legittimo qualora nutrano il minimo sospetto. Inoltre, si assicuri che i team addetti alla sicurezza rispondano tempestivamente alle notifiche relative a messaggi sospetti. Gli utenti che attendono una risposta da parte del team di sicurezza potrebbero sentirsi frustrati e decidere di prendere in mano la situazione.
Cosa fare se clicca su un link di phishing
Nonostante tutti i vostri sforzi, è quasi inevitabile che un attacco di phishing riesca a superare le vostre difese. Quando ciò accade, è necessario agire rapidamente, avvalendosi di una guida operativa per la risposta agli incidenti per gestire al meglio gli sviluppi successivi.
Tra le migliori pratiche di risposta agli incidenti descritte su in caso di attacchi di phishing e di molti altri incidenti di sicurezza figurano:
- Pubblicare un'informativa tempestiva e completa. Se un utente si rende conto di essere stato vittima di un attacco, è importante che lo segnali tempestivamente, poiché il tempo è un fattore fondamentale nelle fasi immediatamente successive a un attacco. Come già sottolineato in precedenza, ciò significa creare una procedura di segnalazione che non induca sensi di colpa e che premi gli utenti per aver fornito informazioni anziché punirli. Scopra nei dettagli cosa è accaduto prima dell’attacco, prima di passare all’azione.
- Mettere in quarantena i sistemi notoriamente compromessi prima che il malware possa diffondersi. Modifichi immediatamente tutte le password che sono state rese pubbliche, nonché quelle relative a eventuali conti bancari collegati. Segnalate e bloccate i numeri delle carte di credito che potrebbero essere stati divulgati.
- Si sta eseguendo una scansione completa per il rilevamento delle intrusioni al fine di individuare eventuali malware che potrebbero essersi introdotti nella rete. Conservando la fonte dell’attacco di phishing, i responsabili della sicurezza possono determinare con maggiore precisione la natura delle eventuali minacce che potrebbero essere state introdotte. È necessario analizzare i log alla ricerca di accessi sospetti, URL, indirizzi IP e altro traffico in entrata e in uscita dalla rete a partire dal momento dell’attacco.
Guardi una demo su come utilizzare Tanium Threat Response per eseguire attività di “threat hunting” a livello aziendale, al fine di identificare, contenere e risolvere le minacce, il tutto su un’unica piattaforma
- Effettuare backup regolari e verificarne l'integrità. Nel peggiore dei casi, è possibile ripristinare i dati a uno stato precedente all’inizio dell’attacco.
- Lo svolgimento di esercitazioni teoriche per aiutare i team di sicurezza a prepararsi a una risposta rapida ed efficace. I team possono esercitarsi a reagire alle minacce di phishing in un ambiente controllato, simulando scenari reali.
- Rafforzare la formazione analizzando gli errori commessi dai dipendenti. Non è necessario “fare un esempio” con la persona specifica che potrebbe aver cliccato sul link. In effetti, a lungo termine ciò rischia di rivelarsi controproducente. Tuttavia, può rivelarsi di inestimabile utilità mostrare agli utenti come si presenta un attacco di phishing riuscito — e quali danni possa causare.
In che modo le organizzazioni possono contrastare gli attacchi di phishing migliorando al contempo l’esperienza digitale dei dipendenti (DEX)?
Trovare il giusto equilibrio tra sicurezza e un’esperienza utente positiva può rappresentare una sfida. Molti utenti si sentono frustrati dai rigorosi requisiti di sicurezza, il che può spingerli a cercare modi per aggirare tali misure, con il rischio di introdurre ulteriori vulnerabilità e rischi di sicurezza ancora più elevati.
“Le organizzazioni che si impegnano a migliorare l’esperienza digitale complessiva dei propri dipendenti probabilmente riscontreranno un maggiore coinvolgimento e una maggiore attenzione da parte dei propri collaboratori in materia di sicurezza della posta elettronica e sicurezza informatica in generale.”
La chiave per adottare misure proattive contro le tecniche di phishing (e per tutte le altre misure di sicurezza) consiste nell’evitare di interrompere il flusso di lavoro dell’utente. I client di posta elettronica dotati di una funzione “Segnala questo messaggio” accessibile con un solo clic o, quanto meno, di un indirizzo e-mail dedicato alla lotta contro il phishing a cui inoltrare i messaggi sospetti rappresentano un ottimo primo passo.
Meno ostacoli un dipendente deve superare per segnalare un attacco, maggiore è la probabilità che lo faccia. È preferibile ridurre al minimo gli attacchi: nessun utente desidera trascorrere la giornata a compilare segnalazioni. Alla fine, subentrerà una sorta di “affaticamento da allarmi” e potrebbero svilupparsi cattive abitudini.
In un'ottica più ampia, le organizzazioni che si impegnano a migliorare l’esperienza digitale complessiva dei dipendenti per gli utenti noteranno probabilmente che i propri dipendenti saranno più coinvolti e attenti alla sicurezza della posta elettronica e alla sicurezza informatica in generale.
Gli utenti che sono meno stressati a causa del loro ambiente di lavoro quotidiano saranno probabilmente più comprensivi nei confronti della necessità di misure di sicurezza e anti-phishing e più disposti a collaborare per il raggiungimento degli obiettivi comuni di prevenzione degli attacchi, protezione dell’organizzazione e partecipazione come squadra coesa. Proprio come un programma DEX ben progettato, una buona prassi in materia di sicurezza va a vantaggio di tutti.
L’applicazione di politiche rigorose in materia di password, l’autenticazione a più fattori (MFA) e l’organizzazione di sessioni di formazione possono tutte, in una certa misura, interferire con il flusso di lavoro degli utenti, i quali potrebbero quindi opporre resistenza a tali misure. Tuttavia, i Suoi messaggi formativi devono sottolineare che il disagio attuale sarà di gran lunga meno gravoso rispetto a quello che potrebbe derivare in futuro da un attacco di phishing andato a buon fine. È meglio sopportare un piccolo disagio ora piuttosto che subire un grave disagio in seguito.
Gli attacchi di phishing rappresentano una minaccia diffusa che richiede una vigilanza costante e misure proattive per proteggersi da essi. Sfruttando la soluzione Digital Employee Experience di Tanium ' nell’ambito delle proprie iniziative generali di gestione dell’ endpoint , le organizzazioni possono ottenere visibilità sulle prestazioni dei propri dispositivi endpoint per identificare e risolvere rapidamente i problemi, massimizzare la produttività dei dipendenti garantendo agli utenti un’esperienza senza intoppi e comprendere più facilmente il sentiment dei dipendenti, al fine di assicurarsi che gli utenti dispongano degli strumenti e delle conoscenze necessarie per identificare, proteggersi da ed evitare tentativi di phishing riusciti.
Grazie al nostro approccio basato su piattaforma, le organizzazioni mettono a disposizione del proprio personale un DEX ( Tanium ) e si integrano perfettamente con , Tanium , Threat Response e per salvaguardare la produttività, contrastando rapidamente le minacce di phishing e altri rischi informatici. Scegliete una difesa proattiva; scegliete Tanium per un ambiente digitale resiliente.
Inoltre, la nostra visione relativa alla gestione autonoma dell’ endpoint e (AEM) fa un ulteriore passo avanti, con l’obiettivo di creare una rete in grado di difendersi autonomamente, che possa Detect e rispondere alle minacce in tempo reale. Agisca subito per rafforzare le Sue difese grazie alla tecnologia all’avanguardia di Tanium'. Insieme, possiamo superare in astuzia i phisher e salvaguardare il nostro futuro digitale. Richieda una demo gratuita e personalizzata di all’indirizzo oppure si registri per partecipare a un evento del Converge World Tour nella sua zona per vederlo in azione.