Anziché affidarsi esclusivamente a una password — che costituisce un unico punto di vulnerabilità — l’autenticazione a più fattori, o MFA, richiede agli utenti di verificare la propria identità utilizzando due o più fattori distinti. Questo approccio a più livelli garantisce che, anche qualora una credenziale venisse compromessa, l'accesso non autorizzato al Suo account rimanga comunque bloccato.
AGGIORNAMENTO: Questo articolo, originariamente pubblicato su 22 novembre 2022, è stato aggiornato per riflettere le più recenti best practice in materia di autenticazione a più fattori, comprese nuove considerazioni sull’autenticazione a più fattori (MFA) basata su cloud, sull’autenticazione adattiva e su come tali tecnologie supportino le strategie Zero Trust.
Nell’attuale panorama della sicurezza informatica, le sole password non sono più sufficienti. Il phishing, il credential stuffing e gli attacchi di forza bruta hanno reso l'autenticazione a fattore singolo un rischio. È qui che entra in gioco l’MFA, che aggiunge livelli di protezione e diventa un elemento fondamentale di qualsiasi strategia Zero Trust di .
Questi fattori rientrano in diverse categorie: qualcosa che si conosce (come una password), qualcosa che si possiede (come un codice di accesso o un token software — quali quelli generati da app di autenticazione come Google Authenticator o Microsoft Authenticator, che forniscono password monouso basate sul tempo (TOTP) senza richiedere hardware fisico — oppure qualcosa che si è (come la scansione di un’impronta digitale).
L'autenticazione a più fattori (MFA) offre agli utenti la possibilità di dimostrare la propria identità in diversi modi, rendendo notevolmente più difficile per i malintenzionati spacciarsi per loro. Ad esempio, una password rubata da sola non sarà sufficiente se l’autore dell’attacco non ha anche accesso al Suo telefono o alla Sua impronta digitale. Tuttavia, l’autenticazione a più fattori (MFA) non è solo una best practice: è un elemento fondamentale delle moderne strategie di sicurezza che protegge gli account, rafforza la verifica dell’identità e crea fiducia tra sistemi e servizi.
Questa guida illustra in dettaglio cos’è l’autenticazione a più fattori, come funziona, quali sono i diversi tipi e come implementarla in modo efficace. Che siate alle prime armi o stiate espandendo la vostra attività in un ambiente complesso, troverete spunti concreti che vi aiuteranno a procedere nel modo giusto.
Tipi di autenticazione multifattoriale
I tipi di MFA variano in base al numero e alla natura dei fattori di autenticazione, quali password, dati biometrici e dispositivi intelligenti.
Autenticazione a due fattori (2FA)
Il metodo 2FA, la forma di autenticazione a più fattori (MFA) più diffusa, richiede agli utenti di verificare la propria identità utilizzando due tipi distinti di credenziali: in genere qualcosa che conoscono (come una password) e qualcosa che possiedono (come un codice monouso generato da un’app di autenticazione App o o SMS). Questo approccio a più livelli riduce in modo significativo il rischio di accessi non autorizzati, anche nel caso in cui una password venga compromessa.
To note: While SMS-based 2FA is better than no MFA, it is more vulnerable to interception and SIM-swapping attacks than app-based or hardware-based methods.
Il programma 2FA è particolarmente efficace nella protezione degli account online e dei sistemi critici quali la posta elettronica, le piattaforme cloud e i servizi finanziari , dove il furto di una sola password potrebbe comportare gravi violazioni della sicurezza. Ad esempio, per accedere alla Sua casella di posta elettronica aziendale potrebbe essere necessario inserire la Sua password abituale oltre a un codice a sei cifre generato dall’app Microsoft Authenticator installata sul Suo telefono, rendendo così molto più difficile per gli hacker ottenere l’accesso da remoto.
2FA garantisce un equilibrio tra usabilità e maggiore sicurezza, rappresentando così un primo passo intelligente per le organizzazioni che intendono rafforzare i controlli di accesso senza dover rivedere l’intera infrastruttura di autenticazione. È semplice, efficace e una scelta ovvia per qualsiasi organizzazione che faccia ancora affidamento esclusivamente sulle password.
| Vantaggi - Maggiore protezione contro il phishing e il furto delle credenziali - Facile integrazione con la maggior parte delle app e dei servizi moderni - Maggiore fiducia da parte degli utenti e conformità agli standard di sicurezza | Svantaggi - Procedura di accesso leggermente più lenta - Dipendenza da un dispositivo secondario (ad es. il telefono) - Possibile frustrazione dell’utente in caso di perdita dell’accesso al secondo fattore di autenticazione |
|---|
Autenticazione a tre fattori (3FA)
Il sistema 3FA si basa sui principi dell’autenticazione a due fattori, aggiungendo un terzo livello distinto di verifica dell’identità, migliorando così la gestione degli accessi in ambienti ad alto rischio; si tratta in genere di un fattore biometrico, quale l’impronta digitale, il riconoscimento facciale o la scansione della retina. Questo approccio combina:
- Qualcosa che conosce (ad esempio una password)
- Qualcosa che possiede (ad esempio un dispositivo mobile o un token di sicurezza)
- Qualcosa che Lei è (come un tratto biometrico)
Il modello 3FA risulta particolarmente efficace in contesti caratterizzati da elevati requisiti di sicurezza, quali i sistemi governativi, le reti sanitarie, gli istituti finanziari e le infrastrutture critiche, dove le conseguenze di un accesso non autorizzato sono gravi. Viene inoltre utilizzato sempre più spesso in contesti di lavoro da remoto, in cui si accede a dati sensibili al di fuori del perimetro aziendale.
[Legga anche: Che cos’è la sicurezza di Active Directory? Rischi e buone pratiche]
La soluzione 3FA è ideale quando la sicurezza è di fondamentale importanza e l’esperienza utente può essere conciliata con il rischio. Sebbene non sia necessario per ogni accesso, rappresenta una potente misura di protezione per garantire la sicurezza dei sistemi critici e dei dati riservati.
Immagini di poter accedere a un sistema sicuro di cartelle cliniche. Si inserisce la password, si approva una notifica push sul telefono e si esegue la scansione dell'impronta digitale. Anche se un criminale informatico dovesse rubare la Sua password e il Suo telefono, non potrebbe comunque accedere al sistema senza i Suoi dati biometrici.
| Vantaggi - Offre il massimo livello di sicurezza tra i metodi MFA più diffusi - Eficace protezione contro il phishing, il furto di credenziali e la compromissione dei dispositivi - Contribuisce al rispetto di rigorosi requisiti di conformità (ad esempio, HIPAA, FIPS, CJIS) | Svantaggi - Maggior complessità e costi più elevati in termini di implementazione e manutenzione - Può causare difficoltà agli utenti o problemi di accessibilità - I dati biometrici, se compromessi, non possono essere modificati come una password, il che comporta rischi a lungo termine per l’identità se non vengono archiviati in modo sicuro e crittografati |
|---|
MFA adattiva
L'autenticazione multifattoriale (MFA) adattiva o basata sul rischio regola dinamicamente i requisiti di autenticazione in base a segnali contestuali. I segnali contestuali possono includere l'identificazione univoca del dispositivo, la velocità di accesso, i metadati del browser e il comportamento storico dell'utente.
Anziché applicare lo stesso livello di sicurezza a ogni tentativo di accesso, l’autenticazione adattiva valuta il rischio in tempo reale e richiede una verifica aggiuntiva solo quando si riscontra qualcosa di insolito.
L’autenticazione multifattoriale adattiva (MFA) risulta particolarmente efficace negli ambienti di lavoro ibridi o da remoto, in cui la gestione degli accessi deve adattarsi a livelli di rischio variabili e gli utenti accedono ai sistemi da una varietà di luoghi e dispositivi. Si distingue inoltre nei settori caratterizzati da elevati requisiti di conformità o in contesti in cui le minacce sono in continua evoluzione, dove il rilevamento e la risposta ai rischi in tempo reale sono fondamentali per garantire un accesso sicuro.
| Vantaggi - Riduce gli ostacoli per gli utenti riducendo al minimo le richieste superflue - Rileva e reagisce in tempo reale alle anomalie, quali comportamenti insoliti durante l’accesso - Si adatta facilmente agli ambienti ibridi e remoti grazie all’ampio supporto dei segnali | Svantaggi - Richiede un’integrazione complessa con più fonti di dati - Potrebbe creare confusione negli utenti a causa di un comportamento incostante dei messaggi di richiesta - Può classificare erroneamente attività legittime o dannose a causa di un sistema di valutazione del rischio imperfetto |
|---|
Autenticazione multifattoriale biometrica
Questo tipo di autenticazione multifattoriale (MFA) si basa su caratteristiche intrinseche quali le impronte digitali, il riconoscimento vocale o la scansione della retina. Si tratta di una delle forme più sicure, poiché i dati biometrici sono difficili da replicare o da sottrarre.
[Leggi anche: Il nuovo dilemma della biometria: ci garantirà sicurezza o ci causerà rimpianti?]
L'autenticazione multifattoriale biometrica risulta particolarmente efficace in ambienti sottoposti a rigorosi controlli o laddove la stanchezza da password e lo smarrimento dei dispositivi rappresentano problemi ricorrenti. Ad esempio, un operatore sanitario di potrebbe avvalersi dell’autenticazione tramite impronta digitale per garantire che solo il personale autorizzato possa accedere alle cartelle cliniche dei pazienti, eliminando così la necessità di ricordare o gestire credenziali multiple.
| Vantaggi - Estremamente difficili da falsificare o sottrarre rispetto alle password o ai token - Comodi e veloci per gli utenti: non è necessario ricordare o portare con sé nulla - Ideali per ambienti che richiedono un accesso rapido o a mani libere (ad esempio, ospedali, reparti produttivi) | Svantaggi - Richiede hardware specializzato, che potrebbe non essere universalmente disponibile - Problemi relativi alla privacy legati all’archiviazione e alla gestione dei dati biometrici - Può essere influenzato da cambiamenti fisici (ad esempio, infortuni, malattie) o da condizioni ambientali (ad esempio, guanti, illuminazione) |
|---|
Autenticazione a più fattori (MFA) basata su cloud
Questo metodo fornisce l'autenticazione a più fattori (MFA) tramite servizi cloud, facilitando l'integrazione in ambienti ibridi e per gli utenti remoti. In genere include la funzione Single Sign-On (SSO) e si integra con i provider di identità.
L'autenticazione a più fattori (MFA) basata su cloud è stata progettata per adattarsi al modo in cui lavoriamo oggi: da remoto, in modalità ibrida e sempre connessi. Offre un approccio alla sicurezza scalabile e incentrato sull’identità, in particolare per le forze lavoro distribuite. È particolarmente efficace per le organizzazioni con una forza lavoro distribuita o per quelle che adottano architetture Zero Trust, in cui il controllo centralizzato e la scalabilità sono fondamentali.
Ad esempio, un team di marketing globale che utilizza diverse piattaforme SaaS può affidarsi all’autenticazione a più fattori (MFA) basata su cloud per garantire un accesso sicuro e senza intoppi, sia che i membri del team effettuino l’accesso da Austin, da Amsterdam o da qualsiasi altra località intermedia.
| Vantaggi - Facile da implementare e scalare in ambienti remoti e ibridi - Gestione centralizzata tramite provider di identità e piattaforme di " SSO " - Aggiornamenti e miglioramenti frequenti senza necessità di manutenzione in loco | Svantaggi - Dipende dalla connessione a Internet e dalla disponibilità dei servizi di terze parti - Potrebbe causare latenza o interruzioni del servizio qualora il fornitore di servizi cloud dovesse riscontrare problemi - Potenziali problemi di conformità per i settori con requisiti rigorosi in materia di residenza dei dati |
|---|
Ora che abbiamo illustrato i diversi tipi di MFA, chiariamo un punto che spesso genera confusione: in che modo il corso 2FA si differenzia effettivamente dall’MFA?
MFA vs. 2FA: Comprendere la differenza
I termini "MFA and 2FA are " vengono spesso utilizzati in modo intercambiabile, ma non indicano la stessa cosa.
Il corso 2FA is è considerato un sottoinsieme del corso MFA. Richiede esattamente due tipi di credenziali: in genere qualcosa che si conosce (come una password) e qualcosa che si possiede (come un codice monouso o un dispositivo mobile). Si tratta di un notevole passo avanti rispetto alla sicurezza basata esclusivamente sulla password ed è ampiamente utilizzato per l'accesso a servizi di posta elettronica, servizi bancari e applicazioni SaaS.
Il Master of Fine Arts, invece, è più flessibile. Può comprendere due o più fattori appartenenti a categorie diverse, quali i dati biometrici (qualcosa che l’utente è) o i segnali comportamentali (qualcosa che l’utente fa). Questo approccio a più livelli risulta particolarmente utile in contesti ad alto rischio o per gli utenti dotati di privilegi elevati.
| Caratteristiche | 2FA | MFA |
|---|---|---|
| Numero di fattori | Esattamente 2 | 2 o più |
| Flessibilità | Limitato | Alto |
| Sicurezza | Moderato | Più forte |
| Casi d'uso comuni | Posta elettronica, VPN, applicazioni SaaS | Settore finanziario, settore sanitario, ambienti Zero Trust |
| Esempi | Password + codice SMS | Password + token + impronta digitale |
Il modello 2FA rappresenta un solido punto di partenza, ma è con l’MFA che ha inizio la vera maturità in materia di sicurezza. Con l’evolversi degli attacchi informatici e l’inasprirsi dei requisiti di conformità, le organizzazioni stanno passando dalle configurazioni di base dell’autenticazione a due fattori a strategie più adattive e orientate alla gestione del rischio.
Tuttavia, non tutti i corsi di laurea magistrale in belle arti (MFA) sono uguali. La combinazione giusta dipende dal Suo profilo di rischio, dalla Sua base di utenti e da ciò che intende proteggere. Ciò significa che le organizzazioni moderne stanno orientandosi verso l’integrazione di ulteriori livelli di dati biometrici, informazioni sullo stato dei dispositivi, dati di localizzazione e persino segnali comportamentali, al fine di adottare decisioni di accesso più intelligenti e sensibili al contesto.
Come funziona l'autenticazione a più fattori
L'autenticazione multifattoriale (MFA) mira a rendere la verifica dell'identità più intelligente e più difficile da falsificare. Anziché affidarsi a un’unica password (che può essere indovinata, rubata o oggetto di phishing), l’autenticazione a più fattori (MFA) richiede agli utenti di fornire diverse forme di verifica prima che venga loro concesso l’accesso.
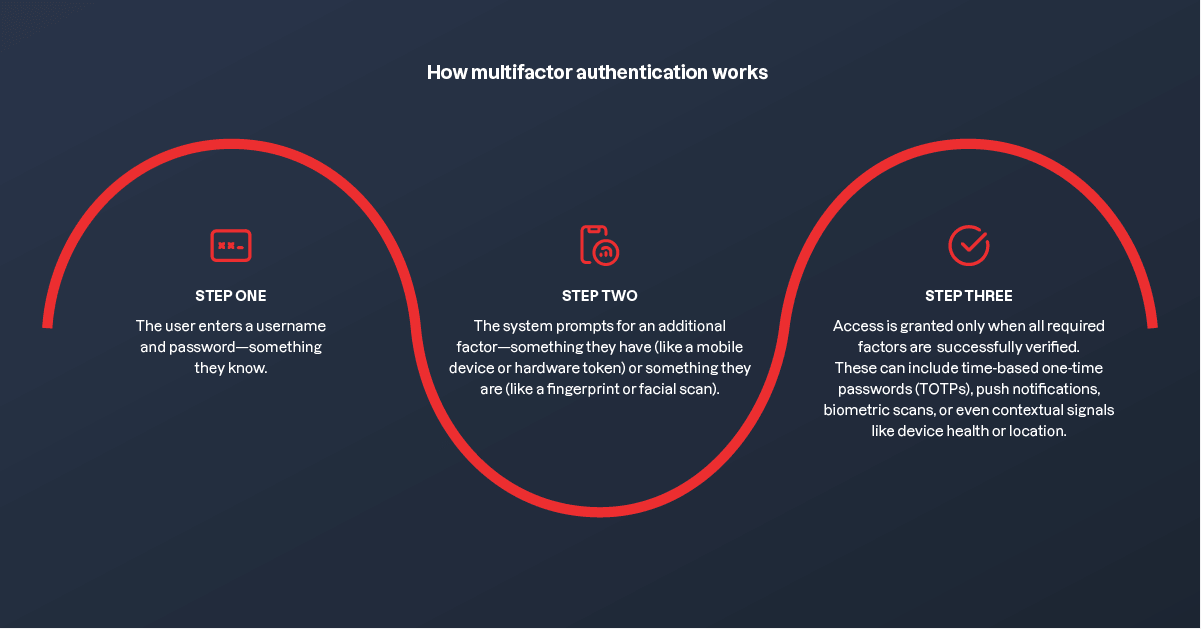
Ecco come funziona in genere l’autenticazione MFA:
- Fase uno: Inserisca il Suo nome utente e la Sua password, che solo Lei conosce.
- Fase due: Confermi la Sua identità tramite un oggetto in Suo possesso (come il Suo telefono) o una Sua caratteristica fisica (come un'impronta digitale).
- Fase tre: . L’accesso è stato concesso, una volta verificati tutti i fattori, inclusi i codici monouso, i dati biometrici o persino lo stato di funzionamento e la posizione del dispositivo.
Questo approccio a più livelli riduce drasticamente la probabilità di accessi non autorizzati, anche qualora uno dei fattori venisse compromesso. Una password rubata da sola non basta agli hacker per ottenere grandi risultati se hanno bisogno anche del Suo telefono, della Sua impronta digitale o della Sua posizione geografica.
E man mano che l’MFA si evolve, non si tratta semplicemente di aggiungere ulteriori passaggi, bensì di introdurne di più intelligenti. Le implementazioni moderne sono in grado di adattarsi in tempo reale, modificando il livello di autenticazione richiesto in base a segnali di rischio quali il comportamento di accesso, lo stato di sicurezza del dispositivo o anomalie geografiche.
I fattori dell'autenticazione a più fattori
L'autenticazione a più fattori (MFA) funziona richiedendo agli utenti di fornire due o più tipi di prove (fattori) appartenenti a categorie diverse prima di concedere l'accesso, al fine di garantire la sicurezza degli account online e proteggere l'identità dell'utente. Tali fattori si suddividono in cinque gruppi principali:
- I fattori di conoscenza (ciò che si conosce) sono credenziali che l’utente memorizza.
• Password: La forma più comune, ma anche la più vulnerabile agli attacchi di phishing e al riutilizzo
• PIN: Spesso utilizzati su dispositivi mobili o smart card; più brevi delle password, ma comunque suscettibili di essere indovinati
• Domande di sicurezza: Meno sicure poiché le risposte sono spesso reperibili sui social media o tramite tecniche di ingegneria sociale
- I fattori di possesso (qualcosa che si possiede) richiedono che l’utente possieda fisicamente un dispositivo o un oggetto.
• Telefoni cellulari: Utilizzati per ricevere codici SMS o notifiche push tramite app di autenticazione o messaggi di testo
• Token hardware: Generano password monouso basate sul tempo (TOTP), spesso utilizzate nei servizi finanziari
• Chiavi USB /smart card: Dispositivi fisici che devono essere inseriti o avvicinati per l’autenticazione; altamente sicuri e diffusi nel settore pubblico o in settori regolamentati
- I fattori intrinseci (qualcosa che Lei è) si basano su caratteristiche biometriche uniche dell’utente.
• Impronte digitali: Diffuse su smartphone e computer portatili; veloci e intuitive
• Riconoscimento facciale: Sempre più utilizzato nei dispositivi mobili e aziendali
• Scansione dell’iride o della retina / riconoscimento vocale: Soluzioni ad alta precisione utilizzate in strutture protette o call center
- I fattori legati alla posizione (dove vi trovate) valutano la posizione fisica o di rete dell’utente.
• Indirizzo IP: Consente di gestire gli accessi a Detect provenienti da località insolite o a rischio
• Posizione GPS: Utilizzata nell’autenticazione a più fattori (MFA) basata su dispositivi mobili per verificare la presenza geografica
• ID di rete: Conferma l’accesso da una rete aziendale affidabile
- I fattori comportamentali (le azioni che si compiono) analizzano i modelli di interazione degli utenti con i dispositivi.
• Modelli di digitazione: Misura il ritmo e la velocità dei tasti premuti
• Movimenti del mouse: Tiene traccia delle modalità di navigazione degli utenti nelle interfacce
• Abitudini di navigazione: Analizza i tempi tipici di accesso o l’utilizzo di App
Tanium 'Il nostro parere: L’efficacia di MFA dipende interamente dalle apparecchiature su cui viene eseguito. Ecco perché ci concentriamo sull’ endpoint: verificare la postura, rilevare eventuali deviazioni e fornire alle piattaforme di gestione delle identità il contesto in tempo reale di cui hanno bisogno per prendere decisioni più oculate in materia di accesso.
Perché l’autenticazione a più fattori è fondamentale per la sicurezza informatica
L'MFA non è solo un aggiornamento della sicurezza: è una linea di difesa in prima linea contro le minacce informatiche più diffuse e costose dei nostri giorni. Richiedendo più di una semplice password, l’autenticazione a più fattori (MFA) rende esponenzialmente più difficile per gli aggressori ottenere un accesso non autorizzato, anche nel caso in cui le credenziali vengano compromesse.
Proteggersi dal furto delle credenziali
Le credenziali rubate rimangono una delle principali cause delle violazioni dei dati. Il phishing, gli attacchi di forza bruta e il credential stuffing sono tutti metodi concepiti per sfruttare password deboli o riutilizzate. L'MFA spezza questa catena. Anche qualora un malintenzionato riuscisse a ottenere la Sua password, avrebbe comunque bisogno di un secondo (o terzo) fattore di autenticazione — come un'impronta digitale, un dispositivo o la corrispondenza della posizione — per ottenere l'accesso. Quella misura in più spesso blocca un attacco sul nascere.
Rispetto dei requisiti di conformità
Normative quali l’HIPAA, PCI DSS e NIST non solo raccomandano l’autenticazione a più fattori (MFA), ma la rendono obbligatoria. L'autenticazione a più fattori (MFA) costituisce un requisito fondamentale per la protezione delle informazioni soggette a regolamentazione e per dimostrare che siano in atto controlli di accesso basati su fattori di autenticazione ( ) in settori quali la sanità, la finanza e la pubblica amministrazione. Non si tratta semplicemente di spuntare una casella: si tratta di instaurare un rapporto di fiducia con le autorità di regolamentazione, i clienti e i partner.
Migliorare l'usabilità senza compromettere la sicurezza
MFA non deve necessariamente significare attrito. Grazie a funzionalità moderne quali le notifiche push, la biometria e l’autenticazione basata sul dispositivo, le organizzazioni possono implementare l’autenticazione a più fattori (MFA) in modi che risultano del tutto trasparenti per gli utenti. Che si tratti di dipendenti, collaboratori esterni o clienti, MFA è in grado di uniformare le politiche di accesso a tutti i livelli senza rallentare il lavoro di nessuno.
Lo sapevate? Secondo Microsoft (si apre in una nuova scheda), l’autenticazione a più fattori (MFA) è in grado di bloccare oltre il 99,9% degli attacchi volti a compromettere gli account che prevedono l’utilizzo di credenziali rubate
.
Sfide e aspetti da considerare per l’adozione dell’autenticazione a più fattori (MFA)
Sebbene l’autenticazione a più fattori (MFA) rafforzi notevolmente la sicurezza, la sua implementazione non è sempre semplice. Le organizzazioni devono tenere conto di fattori tecnici, finanziari e umani per garantire un'implementazione senza intoppi e un successo a lungo termine.
Di seguito è riportata una panoramica delle difficoltà più comuni e di cosa comportino nella pratica:
Costo e complessità
L’implementazione dell’autenticazione a più fattori (MFA) richiede spesso un investimento iniziale in strumenti, licenze e infrastrutture, soprattutto per le organizzazioni di grandi dimensioni o ibride.
- Potrebbe essere necessario acquistare token hardware, gateway SMS o strumenti di gestione dei dispositivi mobili
- I costi delle licenze possono aumentare rapidamente a livello di dipartimento o di regione
- I team IT potrebbero dover configurare l'autenticazione a più fattori (MFA) su più piattaforme e provider di identità
Integrazione con i sistemi preesistenti
I sistemi meno recenti potrebbero non supportare i moderni protocolli MFA, rendendo l'integrazione difficile o non uniforme.
- Le applicazioni legacy potrebbero richiedere uno sviluppo personalizzato o l'utilizzo di plug-in di terze parti
- Un’applicazione non coerente dell’autenticazione a più fattori (MFA) può creare lacune nella sicurezza
- Potrebbe comportare un ritardo nelle tempistiche di implementazione o richiedere sistemi di autenticazione paralleli
Resistenza da parte degli utenti
Alcuni utenti potrebbero considerare l'autenticazione a più fattori (MFA) scomoda o superflua, soprattutto se non hanno familiarità con questa tecnologia.
- L'aggiunta di passaggi aggiuntivi alla procedura di accesso può causare frustrazione negli utenti se non viene spiegata in modo chiaro
- La resistenza potrebbe portare a soluzioni alternative rischiose o alla presentazione di richieste di assistenza
- Richiede formazione e comunicazione per instaurare un clima di fiducia e favorire l'adozione
Dispositivi smarriti o accesso
Quando gli utenti perdono l’accesso al proprio fattore di autenticazione secondario, come un telefono o un token, ciò può compromettere la produttività e l’accesso ai sistemi critici.
- Gli utenti potrebbero non avere più accesso a strumenti o dati essenziali
- I team dell’help desk necessitano di flussi di lavoro chiari per il ripristino o la nuova registrazione
- I metodi di backup (ad esempio, codici di recupero o contatti alternativi) devono essere sicuri e accessibili
Attacchi informatici
L'autenticazione a più fattori (MFA) è efficace, ma non infallibile, soprattutto quando gli utenti non sono consapevoli delle modalità con cui gli aggressori potrebbero aggirarla.
- Gli attacchi di phishing possono ancora indurre gli utenti a rivelare credenziali secondarie
- L'affaticamento da notifiche (ad esempio, notifiche push ripetute) può portare ad approvazioni accidentali
- Gli utenti potrebbero non riconoscere comportamenti sospetti se l’autenticazione multifattoriale adattiva non viene spiegata in modo adeguato
Ciò che molte guide sui corsi di Master in Belle Arti tralasciano: la maggior parte dei consigli si limita alla fase di preparazione. Ma la sicurezza nel mondo reale si colloca proprio in quella zona grigia e complessa: quando gli utenti smarriscono i dispositivi, le politiche subiscono derive o gli autori degli attacchi danno sfogo alla loro creatività.
Autenticazione multifattoriale senza password: il futuro dell’autenticazione
Le password sono sempre state l’anello più debole della catena di sicurezza: facili da dimenticare, facili da rubare e spesso riutilizzate su più sistemi. L'autenticazione multifattoriale (MFA) senza password elimina il fattore "conoscenza", basandosi invece sui fattori "possesso" e "caratteristiche intrinseche" per l'autenticazione. Anziché basarsi su qualcosa che l’utente conosce, verifica l’identità utilizzando qualcosa che l’utente possiede o che caratterizza la sua persona, senza bisogno di password.
Questo approccio coniuga i vantaggi dell’autenticazione a più fattori con la semplicità che gli utenti desiderano. Si pensi alle scansioni biometriche, all’autenticazione tramite dispositivi o alle FIDO2 chiavi di sicurezza che consentono l’accesso con un semplice tocco o uno sguardo. Il risultato? Accessi più rapidi, un minor numero di richieste di assistenza e una drastica riduzione del rischio di attacchi basati sulle credenziali.
L'autenticazione a più fattori (MFA) senza password risulta particolarmente efficace in contesti caratterizzati da elevati requisiti di conformità o da alto rischio, in cui la sola gestione corretta delle password non è sufficiente. Inoltre, supporta i principi dello Zero Trust attraverso la verifica continua dell’identità senza fare affidamento su credenziali statiche.
I vantaggi dell'autenticazione a più fattori (MFA) senza password includono:
- Elimina il rischio di riutilizzo delle password e di phishing
- Riduce i costi di gestione IT legati alla reimpostazione delle password e ai blocchi degli account
- Offre un’esperienza utente più fluida e intuitiva
In sintesi: L’autenticazione a più fattori (MFA) senza password sta prendendo piede come una promettente evoluzione nell’ambito dell’accesso sicuro e intuitivo, ma la sua adozione dipende dalle esigenze dell’organizzazione, dall’infrastruttura e dal profilo di rischio.
In che modo “ Tanium ” favorisce una gestione efficace degli accessi grazie alla visibilità in tempo reale dei dispositivi
Tanium consente alle organizzazioni di adottare decisioni più oculate in materia di accesso sicuro, trasformando la visibilità in tempo reale dei dispositivi in informazioni utili grazie alle integrazioni di con soluzioni di terze parti , quali le piattaforme di gestione delle identità, al fine di definire e Enforce le politiche di accesso condizionato.
Ad esempio, Tanium consente la valutazione continua della conformità dei dispositivi e del loro profilo di rischio, permettendo alle organizzazioni di ottenere dati in tempo reale sullo stato di un dispositivo, tra cui lo stato della crittografia, le impostazioni del firewall e le politiche di sicurezza.
Le piattaforme di gestione delle identità, quali Microsoft Entra ID , possono avvalersi di questa telemetria dei dispositivi in tempo reale per valutare lo stato di conformità, l’esposizione alle vulnerabilità e l’ammissibilità di un dispositivo alla rete, aiutando le organizzazioni Enforce a definire politiche di accesso condizionato in modo più efficace e ad applicarle in modo coerente in tutto l’ambiente, al fine di Enforce implementare il modello Zero Trust su larga scala.
Tanium introduce nell’equazione il contesto " endpoint" in tempo reale, contribuendo a garantire che le decisioni relative all’accesso si basino sullo stato effettivo del dispositivo, e non solo su quello dell’utente.
Ciò è fondamentale per l’approccio Zero Trust.
Inoltre, Tanium'il sistema operativo on-premises, TanOS , supporta l’applicazione dell’autenticazione a più fattori (MFA) per l’accesso SSH all’infrastruttura Tanium , contribuendo a proteggere l’accesso amministrativo ai sistemi critici. Gli amministratori possono configurare i requisiti MFA, quali TOTP, per garantire che solo gli utenti verificati possano accedere ai sistemi critici Tanium .
Questa configurazione rafforza la protezione delle infrastrutture mission-critical riducendo il rischio di accessi non autorizzati. L'applicazione dell'autenticazione multifattoriale (MFA) può essere adattata alle politiche aziendali e gli amministratori possono specificare i metodi di autenticazione preferiti direttamente all'interno della console TanOS .
Desidera scoprire in che modo l’MFA si inserisce in una strategia Zero Trust più ampia? Scoprite come “ Tanium ” e “ Microsoft ” di Entra ID collaborano per fornire decisioni di accesso in tempo reale e basate sull’analisi dei rischi, senza rallentare gli utenti.
Domande frequenti sull’MFA
What are the 3 credentials used in multifactor authentication?
- Qualcosa che conosce (come una password)
- Qualcosa in vostro possesso (come un codice di accesso o un token software)
- Qualcosa che Lei è (biometrico)
Queste tre categorie sono definite da organismi di normazione quali l’ NIST (SP 800-63B) e sono ampiamente adottate nel settore della sicurezza informatica.
Tuttavia, alcuni modelli riconoscono anche una quarta categoria che integra segnali contestuali, quali la posizione, il dispositivo o il comportamento. Questi vengono utilizzati nell’autenticazione adattiva o basata sul rischio per valutare se un tentativo di accesso sia sospetto e possa comportare ulteriori passaggi di verifica. Ad esempio, Microsoft e altri fornitori di identità utilizzano la geolocalizzazione basata sull'indirizzo IP per segnalare gli accessi provenienti da regioni insolite e richiedere un'autenticazione rafforzata.
Nota: Questi segnali rafforzano i livelli di sicurezza, ma non sono considerati fattori di autenticazione autonomi ai sensi delle linee guida dell’ NIST e o della CISA.
Qual è la forma più sicura di autenticazione a più fattori?
Alcune delle implementazioni di autenticazione a più fattori (MFA) più sicure combinano la biometria o i token hardware con un’autenticazione adattiva e basata sul rischio, in particolare in ambienti caratterizzati da elevati requisiti di conformità o da un elevato livello di rischio. Tuttavia, la configurazione “più sicura” dipende dal vostro modello di minaccia e dalla vostra infrastruttura.
Quali sono alcuni esempi di autenticazione a più fattori?
Utilizzando una password e un'impronta digitale, oppure una password e un codice monouso generato da un’app di autenticazione App o tramite SMS.
Da notare: I codici generati tramite app o dispositivi hardware sono generalmente più sicuri rispetto a quelli inviati tramite SMS.
L'autenticazione MFA è davvero più sicura?
Sì. L'autenticazione a più fattori (MFA) riduce significativamente il rischio di accessi non autorizzati grazie all'introduzione di più livelli di verifica. La CISA sottolinea che (si apre in una nuova scheda) ciò può ridurre del "99% la probabilità di subire un attacco informatico".
È opportuno tenere sempre attiva l'autenticazione a più fattori (MFA)?
Nella maggior parte dei casi, sì. Ogni organizzazione dovrebbe avvalersi dell’autenticazione a più fattori (MFA) per rafforzare la sicurezza informatica, proteggere le informazioni sensibili e ridurre il rischio di attacchi basati sulle credenziali. Tuttavia, nell'attuazione si dovrebbe tenere conto dell'esperienza dell'utente, della compatibilità del sistema e del livello di rischio.
Risorse correlate
- L’autenticazione a più fattori è all’altezza delle aspettative?
- Tanium Gli esperti sfatano i miti più diffusi sulle password
- Che cos’è la prevenzione della perdita di dati? E perché ne ha bisogno
- Raggiungere il modello Zero Trust su larga scala con Tanium e Microsoft Entra ID
- Tanium casi d'uso dell'integrazione
Tanium La soluzione Autonomous Endpoint Management (AEM) consente ai team IT e di sicurezza di agire con precisione e rapidità, automatizzando le modifiche, fornendo raccomandazioni in tempo reale ed eseguendo con sicurezza aggiornamenti su larga scala. Che si tratti di gestire l’applicazione delle patch, la conformità o la risposta agli incidenti, AEM riunisce visibilità e azione in un’unica piattaforma unificata.
Il Master in Belle Arti è solo l’inizio. Con " Tanium", non si limita a " Enforce " una politica, ma si " Enforce" la fiducia. Scoprite come la nostra piattaforma trasforma la visibilità in azione e l’azione in resilienza, richiedendo oggi stesso una demo dal vivo e personalizzata all’indirizzo .

