THREAT RESPONSE
Detect, Investigate, Respond — Instantly
Rileva, analizza e correggi le minacce su ogni endpoint in tempo reale prima che gli aggressori possano muoversi, nascondersi o causare danni. Basato su dati endpoint in tempo reale, non su una copia pre-acquisita.
SICUREZZA ENDPOINT IN TEMPO REALE
Ferma le minacce prima che diventino incidenti — su larga scala
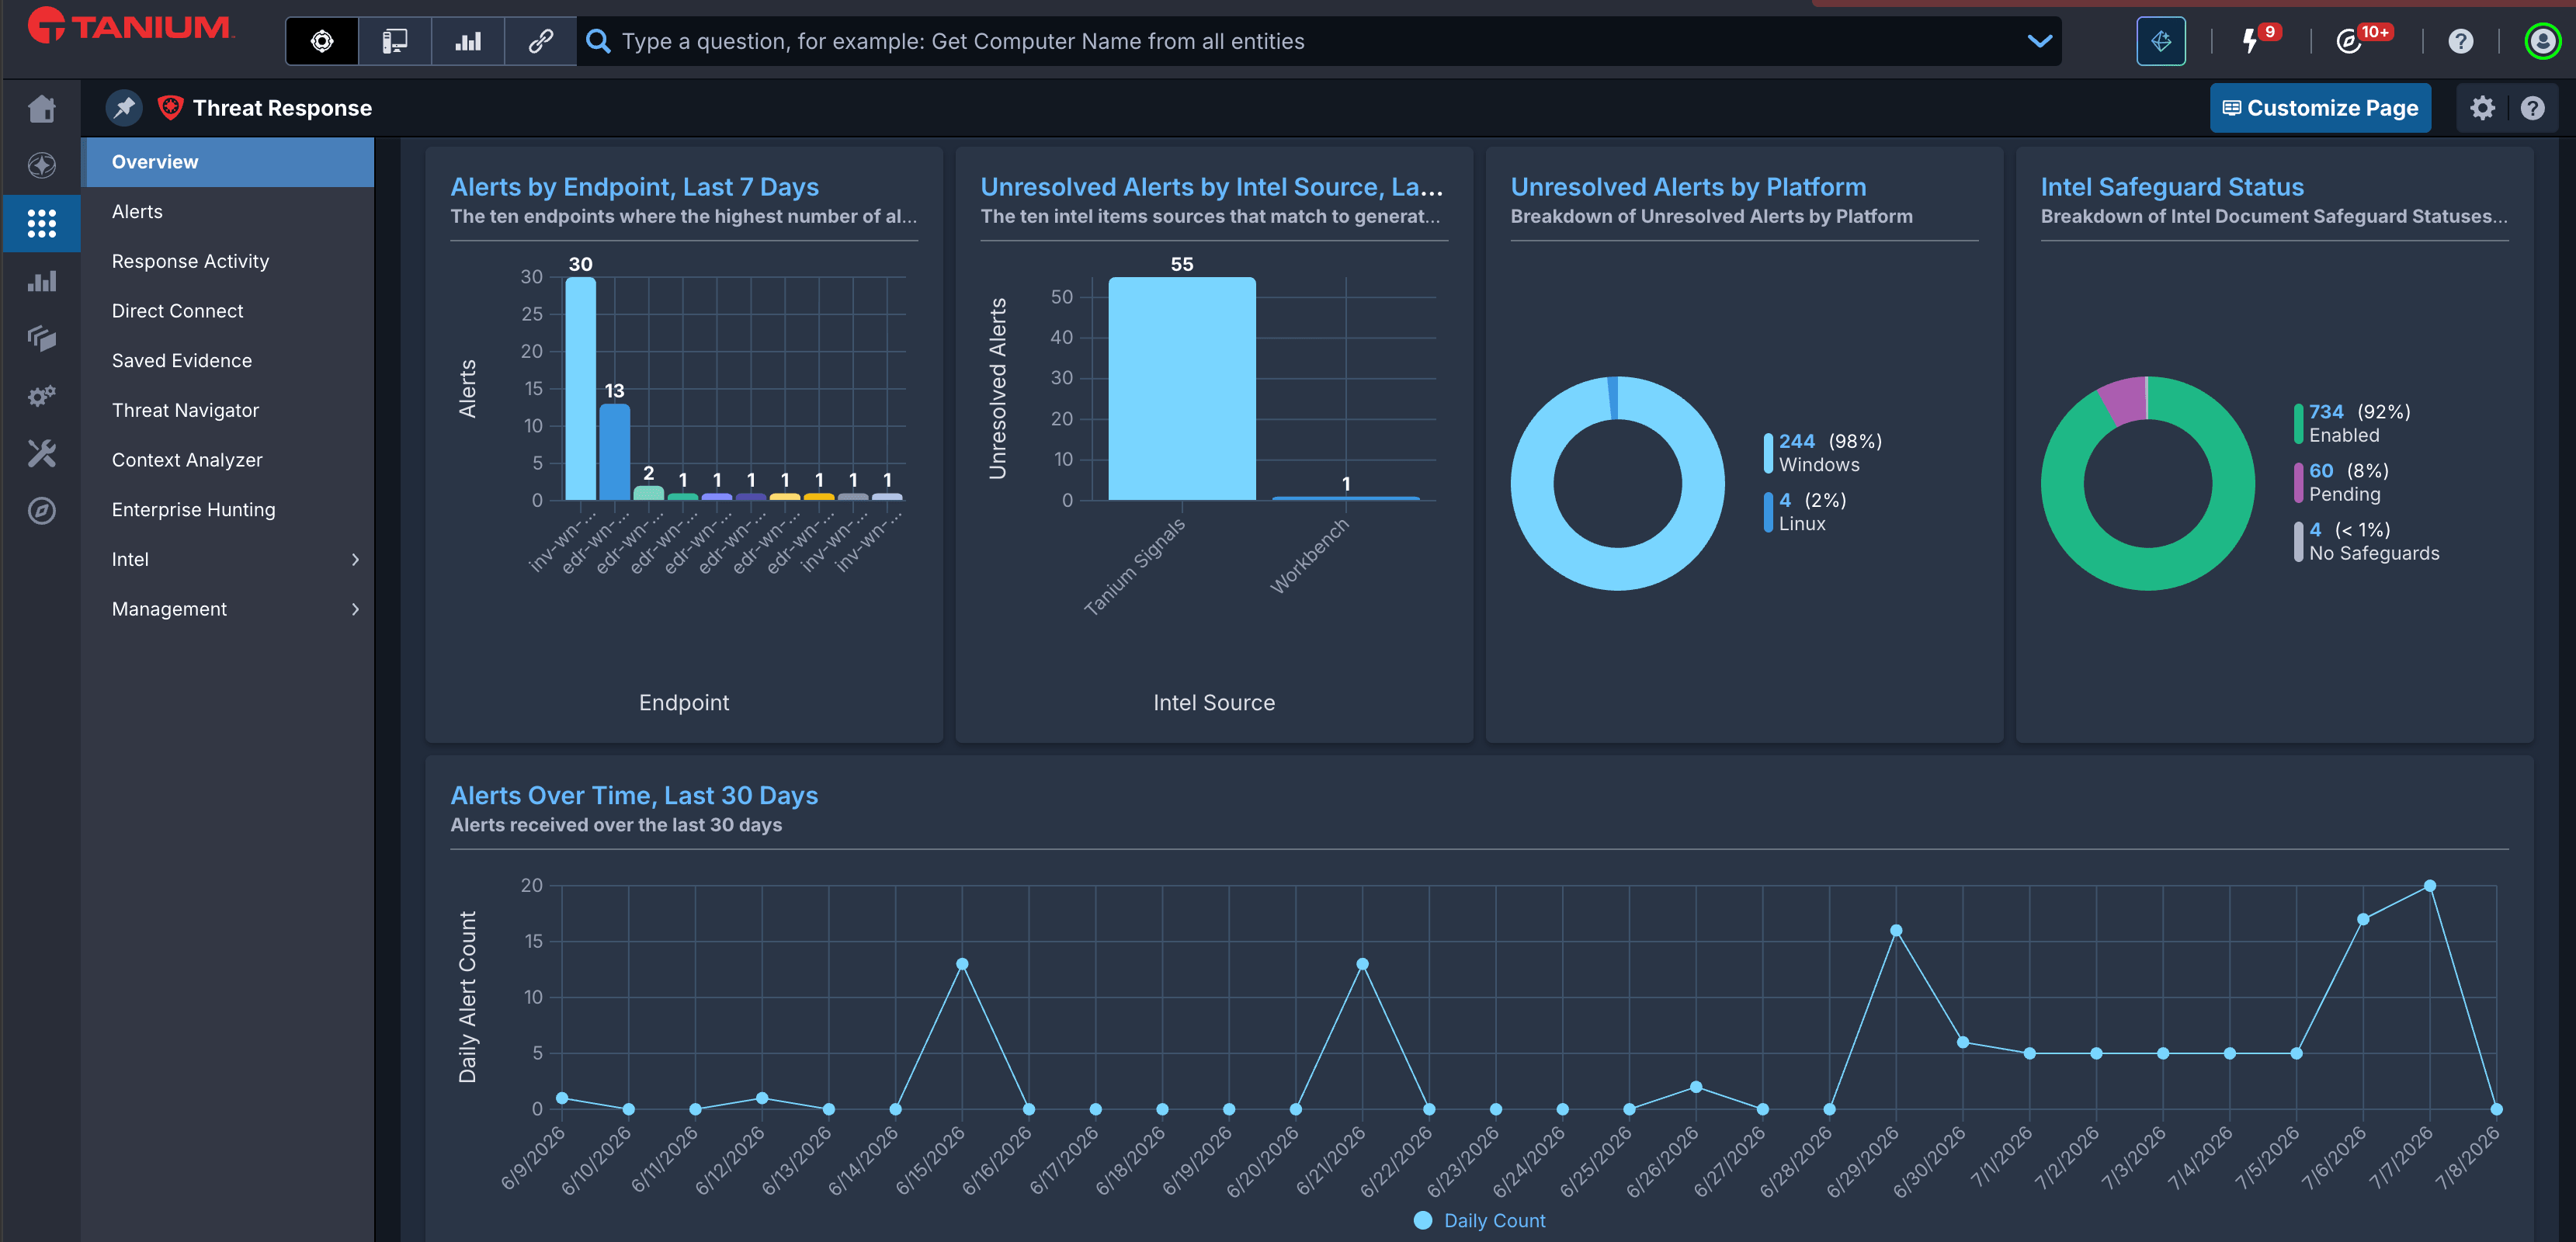
La maggior parte dei team di sicurezza è bloccata in una risposta reattiva agli incidenti, poiché i loro SIEM ed EDR elaborano dati pre-acquisiti e obsoleti, non l'endpoint così come esiste in questo momento. Tanium Threat Response cambia tutto ciò: intelligence endpoint in tempo reale, indagine unificata e rimediazione integrata in un'unica piattaforma, potenziando gli strumenti che già utilizzi.
Visibilità completa degli endpoint senza un altro agente
Il singolo agente leggero di Tanium gestisce insieme la gestione degli endpoint e la sicurezza. I team di sicurezza ottengono un contesto forense in tempo reale come processi in esecuzione, connessioni di rete, modifiche al registro, eventi di accesso, senza un secondo agente da distribuire, gestire o mantenere insieme agli strumenti esistenti.
Passare dalla risposta reattiva alla caccia proattiva
Fornire agli analisti un ambiente dati unificato, contesto endpoint in tempo reale e contesto di ricerca arricchito dall'IA in ogni ricerca per definire l'ambito degli incidenti in secondi anziché in giorni. Individuare le cause principali più rapidamente ed eliminare il tempo perso a passare da uno strumento disconnesso all'altro, liberando i team per passare dalla risposta reattiva alla caccia proattiva.
Rilevamento e correzione unificati su un'unica piattaforma
La maggior parte degli stack separa il rilevamento dalla correzione, creando un ritardo di passaggio che gli aggressori sfruttano. Tanium lo elimina: sicurezza e IT lavorano dalla stessa piattaforma, individuando le minacce, isolando gli endpoint e risolvendo i problemi su centinaia di migliaia di dispositivi contemporaneamente, senza ticket o ritardi.
Ridurre la proliferazione degli strumenti
Potenzia il tuo stack esistente invece di sostituirlo. Tanium aggiunge il livello endpoint in tempo reale che chiude il cerchio tra avviso e risoluzione, con un'area di lavoro condivisa e controlli di accesso granulari basati sui ruoli, in modo che i team di sicurezza e IT ops lavorino da un'unica vista.
CAPACITÀ
Ogni strumento necessario per rispondere rapidamente
Navigatore minacce
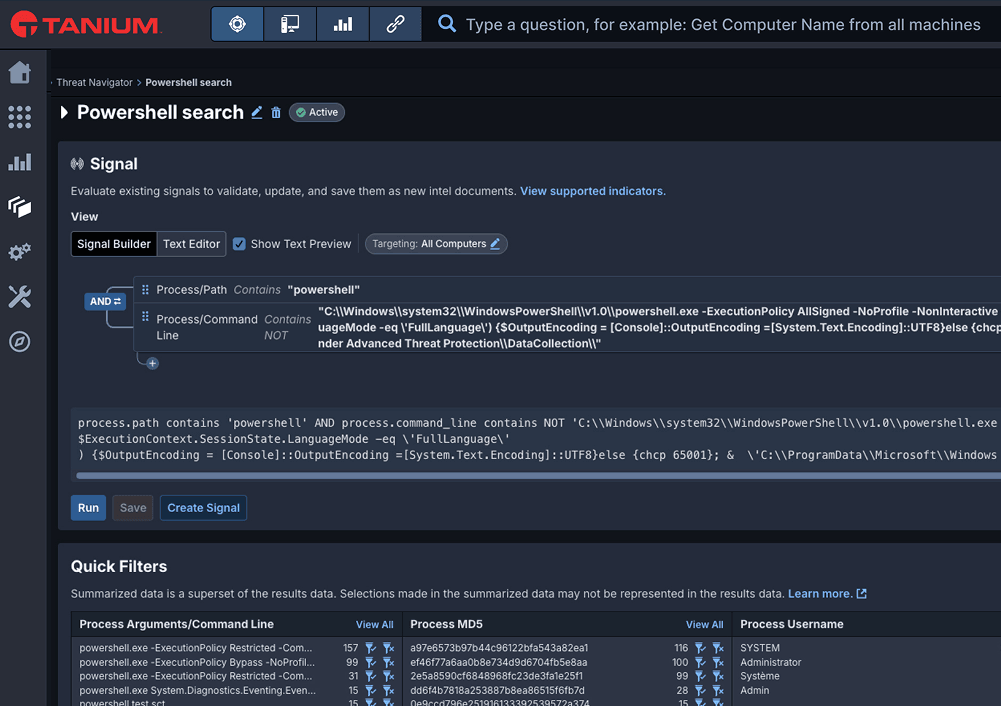
Threat Navigator porta una caccia strutturata e basata su ipotesi in Tanium Threat Response. Gli analisti creano indagini con nome, allegano ricerche e intelligence sulle minacce, e le eseguono su telemetria degli endpoint storica o in tempo reale senza attivare avvisi di produzione. Ogni ricerca e ipotesi si mappa sulle tattiche e tecniche MITRE ATT&CK®, rivelando le lacune nella copertura del rilevamento. I risultati di caccia comprovati si convertono in rilevamenti con una singola azione, trasformando ogni indagine in una copertura duratura e ripetibile.
OFFERTE DELLA PIATTAFORMA TANIUM
Una piattaforma. Tutto ciò di cui hanno bisogno i tuoi endpoint.
Smetti di spendere in strumenti che non comunicano tra loro. Tanium è un'unica piattaforma per visibilità, patching, conformità, risposta alle minacce e operazioni guidate dall'IA.
SOLUZIONE
Operazioni di sicurezza
Potenzia i professionisti della sicurezza con rilevamento automatizzato e continuo e rimedio delle vulnerabilità e delle minacce.
VISIBILITÀ DI ACTIVE DIRECTORY
Tanium Impact
Ottieni piena visibilità sui diritti di Active Directory per ridurre i rischi e contenere le minacce più rapidamente.
CACCIA ALLE MINACCE GUIDATA DA ESPERTI
HuntIQ
Tanium HuntIQ combina ricerca sulla sicurezza, esperti pratici e intelligenza artificiale agente basata su Tanium Atlas, offrendo un'identificazione delle minacce in tempo reale e personalizzata che accelera la risposta e minimizza il rischio organizzativo.
DOMANDE FREQUENTI
Hai una domanda?
Ottieni risposte alle domande più comuni su come funziona Tanium Threat Response, cosa richiede e come si integra nel tuo stack di sicurezza esistente.

