Un recente sondaggio condotto tra le aziende di piccole e medie dimensioni ha rilevato che il 94% dei CISO soffre di stress legato al lavoro e che questo influisce sul loro lavoro. Tra le mutevoli aspettative del ruolo del CISO, parliamo con Steve Zalewski di S3 Consulting di come questi professionisti della sicurezza possano estendere la loro carriera e preservare la loro salute mentale.
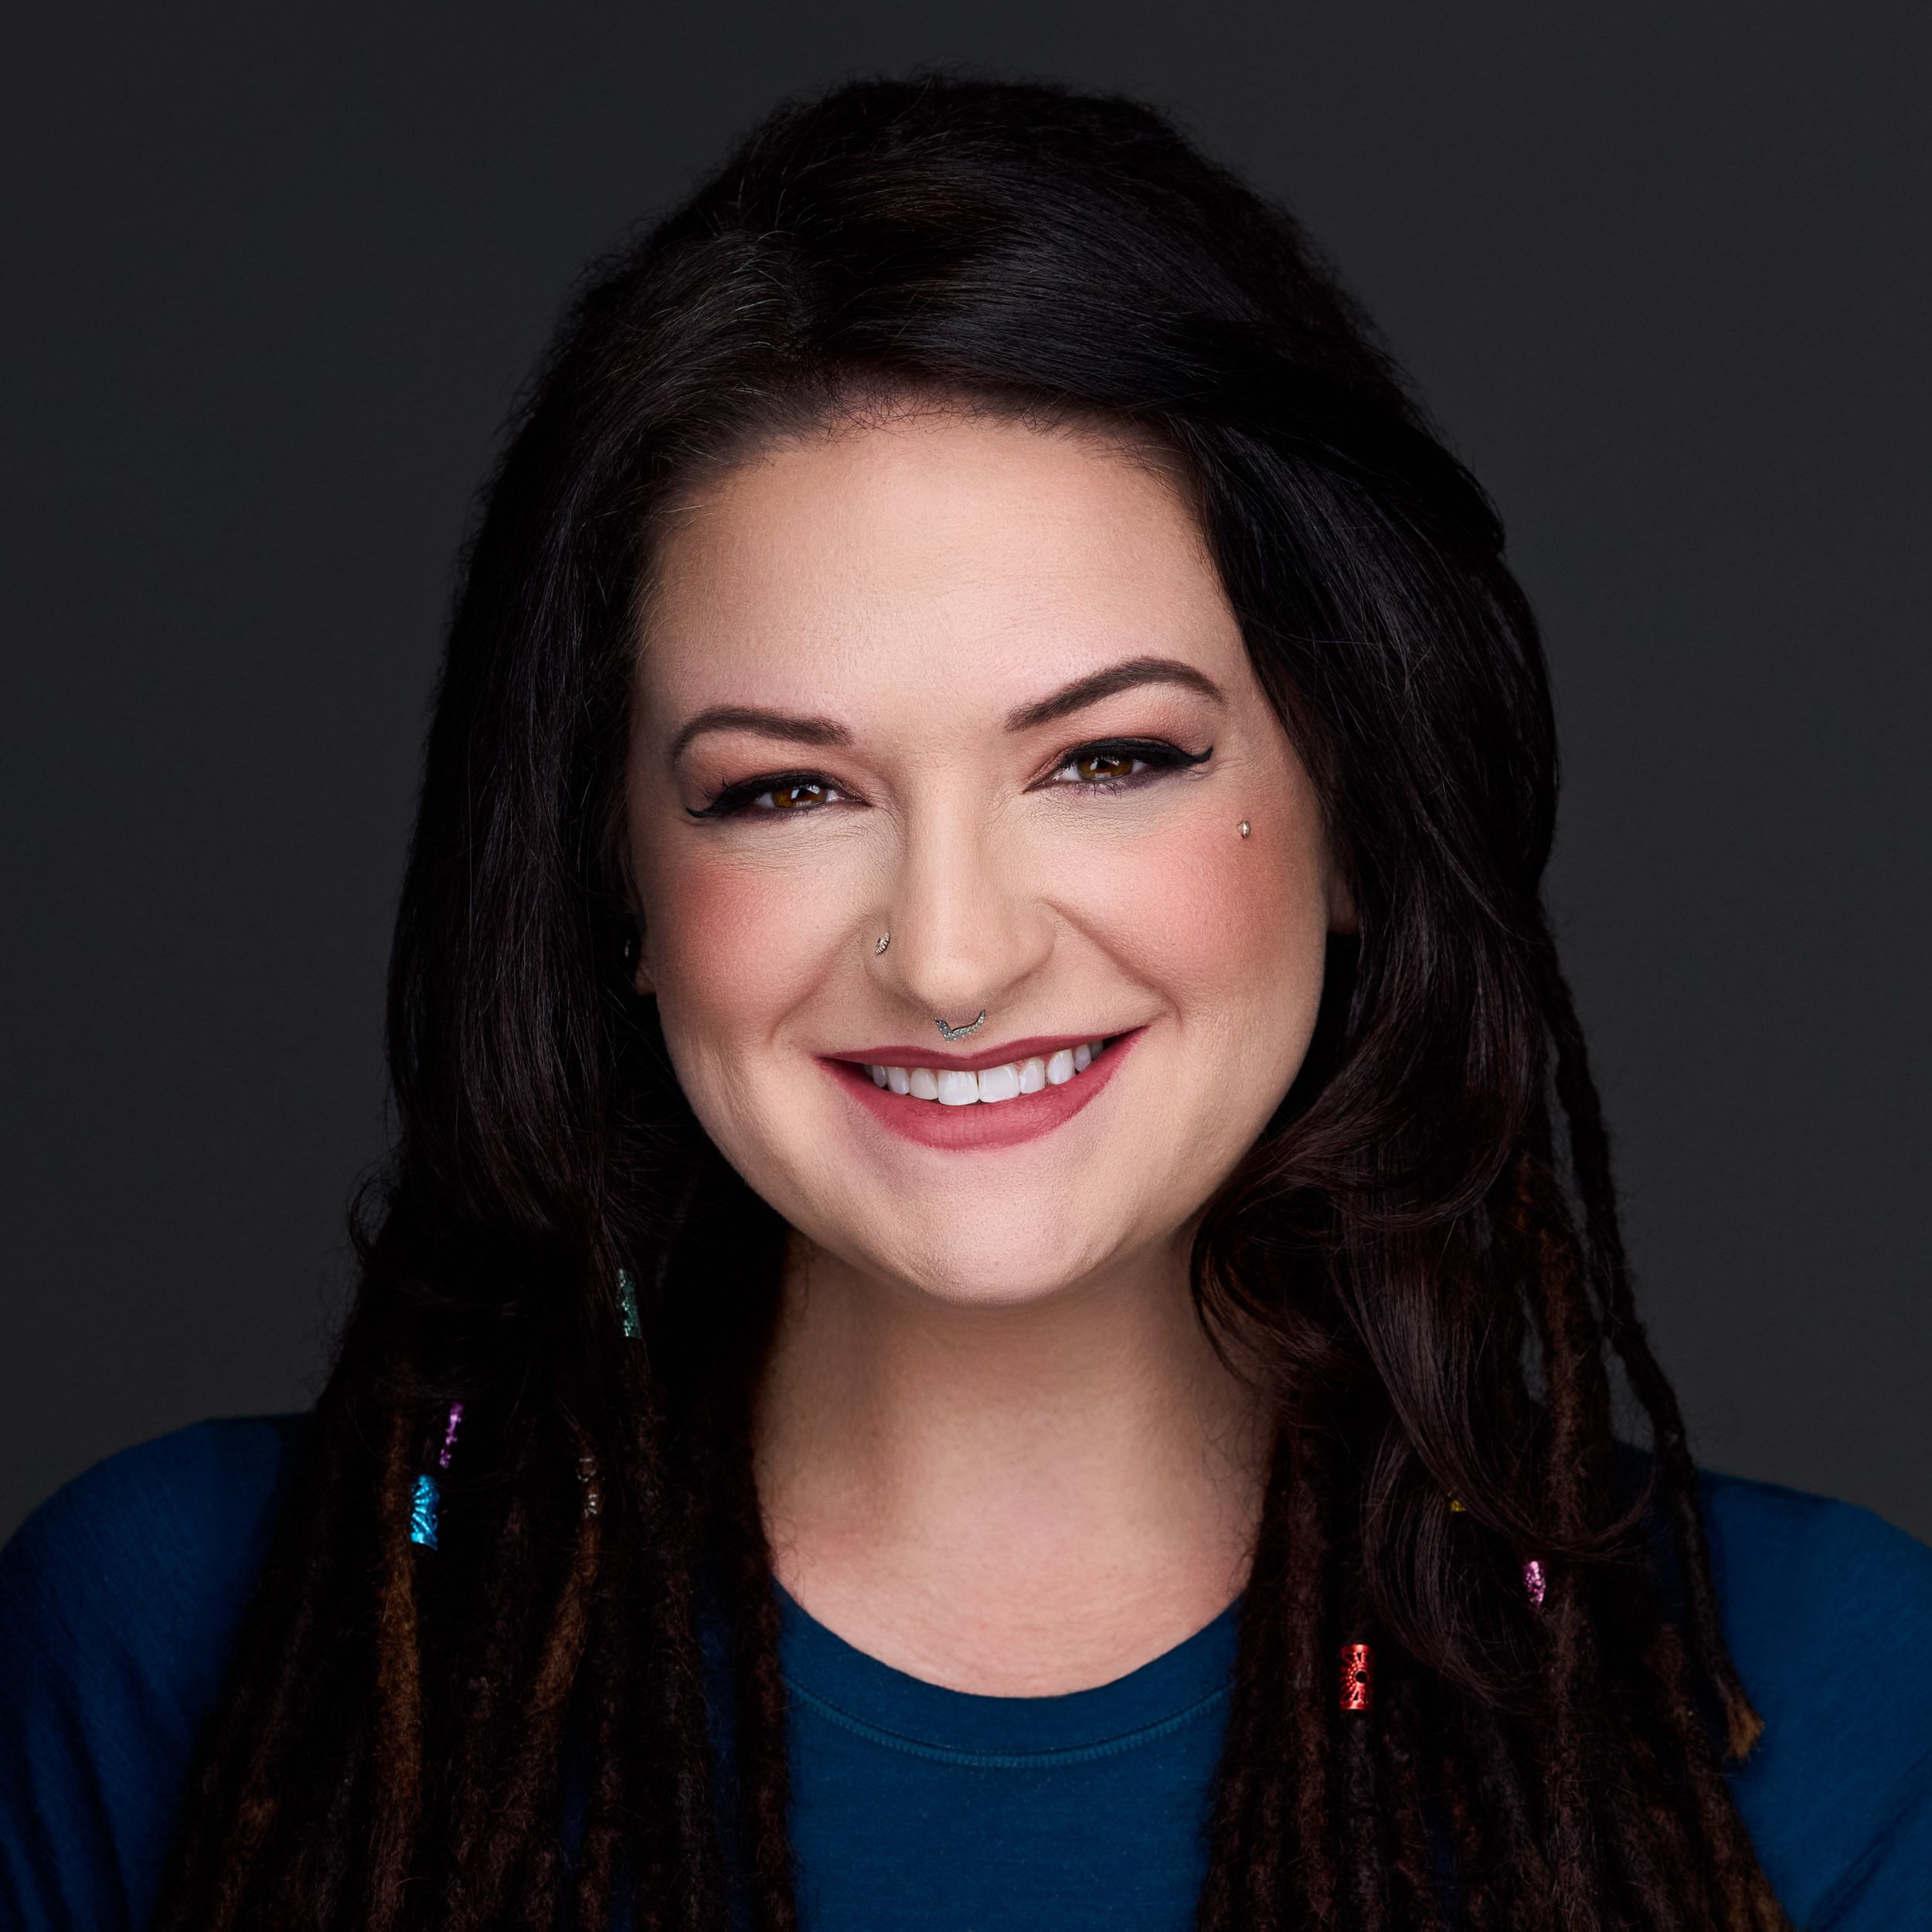
Conduttore: Melissa Bischoping, direttore della ricerca sulla sicurezza degli endpoint , Tanium
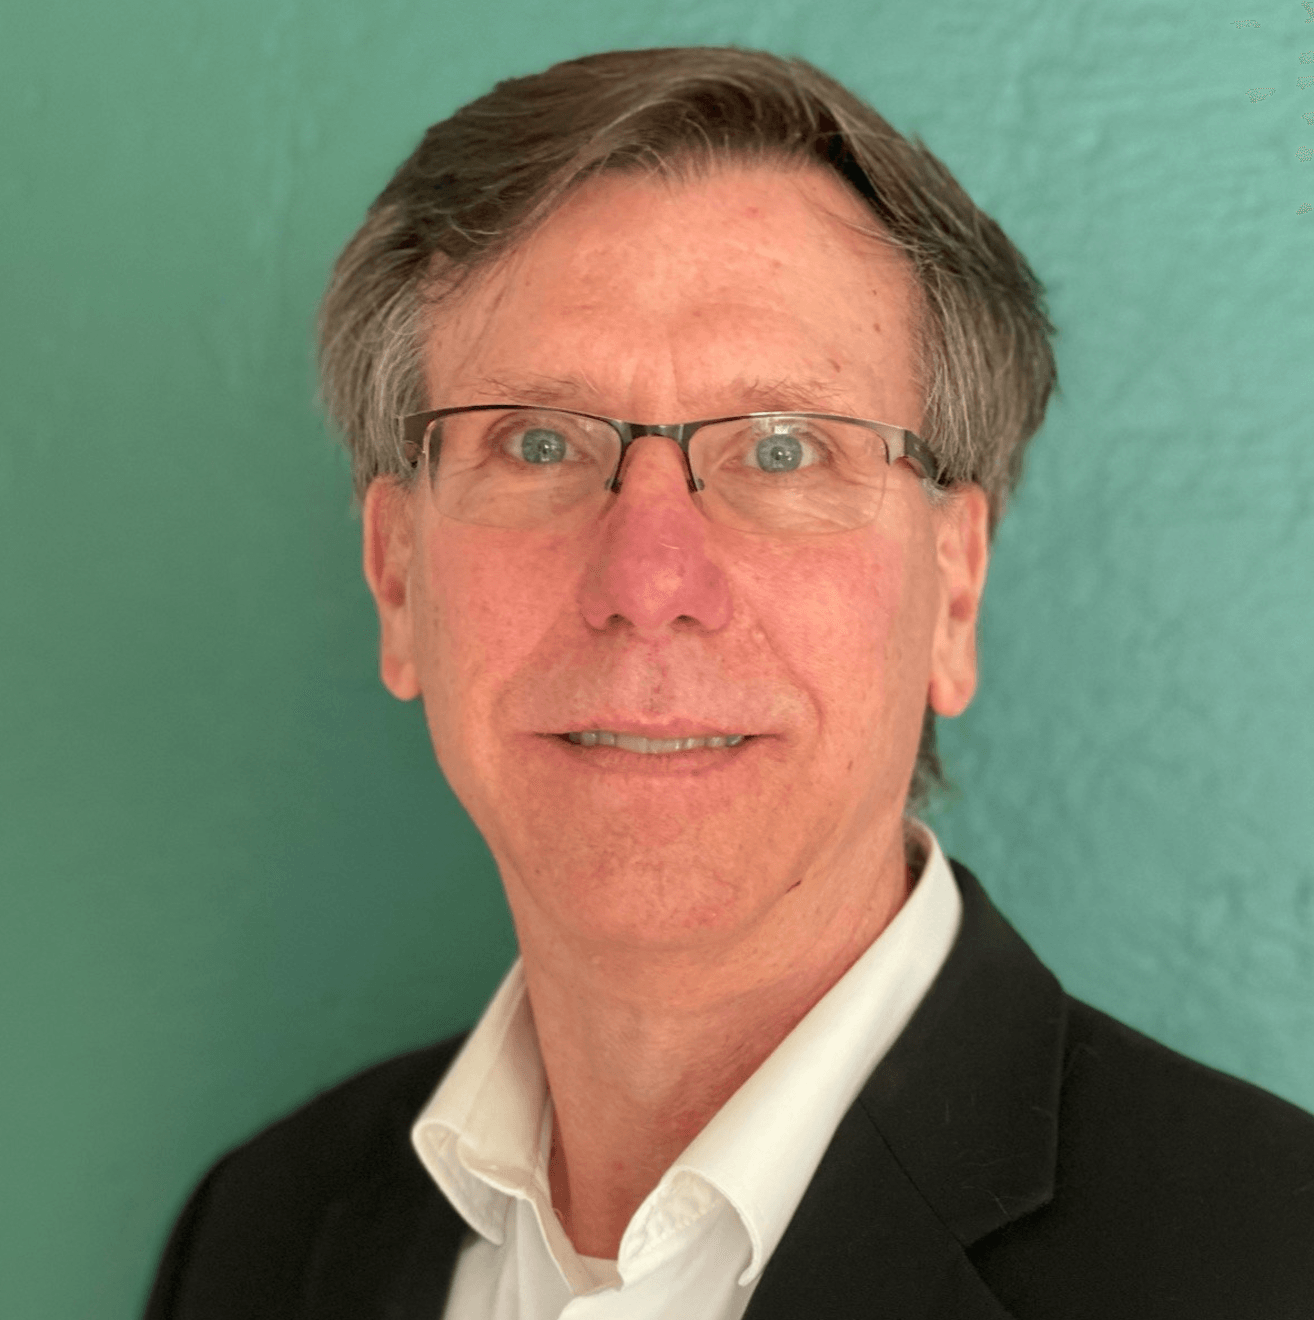
Ospite: Steve Zalewski, ex CISO; fondatore, S3 Consulting
Mostra note
Per maggiori informazioni sia per i CISO, tra cui i modi migliori per affrontare il burnout, una comunicazione efficace con il consiglio di amministrazione, nuovi strumenti di IA, oltre a suggerimenti e prospettive attuabili degli attuali CISO nella nostra popolare serie “CISO Success Stories”, sia per i leader aziendali che desiderano comprendere meglio e supportare il ruolo, consulta questi articoli su Focal Point, la pluripremiata rivista online di notizie informatiche di Tanium.
- 4 Priorità di leadership fondamentali per i CISO nell’era dell’IA | Tanium
- In che modo i CISO possono combattere il burnout ed estendere la loro carriera | Tanium
- Storia di successo del CISO: un “supereroe” Marvel nella vita reale che combatte il crimine informatico con l’IA | Tanium
- Storia di successo del CISO: prevedere il Risk informatico (in modo accurato) è più facile con la formula di questo ragazzo | Tanium
- Storia di successo del CISO: come la contea di Los Angeles addestra (e riqualifica) i lavoratori per combattere il phishing | Tanium
- Guida ai primi 90 giorni per i CISO | Tanium
- La guida di sopravvivenza M&A del CISO | Tanium
Trascrizione
La seguente intervista è stata modificata per chiarezza.
“Mi sono bruciato più volte. Non andava bene. Ero solito scherzare su come la gente mi mandava un messaggio alle 2 del mattino e io rispondevo, e loro dicevano: "Che cosa stai facendo?" La sicurezza non dorme mai, è un lavoro da 24/7 . Perché anche se voglio dormire, succede un incidente. Devi andare avanti”.Steve Zalewski, ex CISO; fondatore, S3 Consulting
Melissa Bischoping: I responsabili della sicurezza delle informazioni, o CISO, stanno sentendo il calore in questi giorni, in particolare con le nuove regole della Securities and Exchange Commission. Le nuove regole della SEC sulla trasparenza informatica sono entrate in vigore alla fine del 2023 e la causa contro la società SolarWinds e il suo CISO, Timothy Brown – che è stata la prima volta che hanno preso di mira un CISO specifico – ha lasciato molti dirigenti sbalorditi e stressati come mai prima.
Ciao, sono Melissa Bischoping, direttrice della ricerca sulla sicurezza degli endpoint presso Tanium, e oggi su Let’s Converge parliamo di CISO e burnout, e di come questi professionisti della sicurezza vitali possano estendere la loro carriera e preservare la loro salute mentale.
Un recente sondaggio condotto tra le aziende di piccole e medie dimensioni ha rilevato che il 94% dei CISO soffre di stress legato al lavoro e che questo influisce sul loro lavoro. Un altro sondaggio ha rilevato che solo un CISO su tre riceve un’assicurazione D&O, che è un tipo specifico di assicurazione che protegge direttori e funzionari di un’azienda. Questi non sono buoni numeri e stanno portando sempre più CISO a scegliere di lasciare la professione.
Insieme a me per discutere di ciò che i CISO possono fare è Steve Zalewski, ex CISO e security architect, e più recentemente il fondatore di S3 Consulting, che fornisce una guida informatica esperta per le società di sicurezza, le società di venture capital e altre imprese. Benvenuto nel podcast, Steve.
Steve Zalewski: Grazie, Melissa. Apprezzo che tu abbia me.
Bischoping: Quindi, prima di immergerci qui, diciamo subito che il ruolo del CISO è sempre stato carico di stress, e ci sono molte cose che vanno con il territorio che aggiungono al potenziale di burnout. Ma negli ultimi anni, sembra essere su una tendenza al rialzo piuttosto significativa. Quale pensi sia la ragione alla base di questo?
Zalewski: Cambiare le aspettative. Storicamente, il CISO ha lavorato per il CIO: è un ruolo tecnico e il compito di un CISO è quello di implementare strumenti tecnici per proteggere l’azienda. Quindi dico scherzosamente che il mio [precedente] lavoro era quello di infliggere attriti in un processo aziendale perfetto per renderlo inefficiente, ma per fermare gli attacchi. E questo è stato fantastico per un po'. Ma sempre più linee di business stanno semplicemente dicendo, voglio negoziare la quantità di attrito che la sicurezza sta mettendo nel mio processo aziendale. E ora questo significa che, come professionista della sicurezza, passo da un tecnico che cerca di proteggere l'azienda a un risk manager che è qui per proteggere l'azienda. Ed è qui che sono andate molte conversazioni. Ora è il nostro compito: consentire il business.
In Levi's, dicevo che il mio lavoro non era proteggere l'azienda né proteggere l'azienda. Vendere più jeans. Quindi, come faccio ad avere una conversazione sul rischio aziendale con il team di leadership, non una conversazione sul rischio informatico? Di conseguenza, per quanto riguarda la SEC, ora siamo ritenuti responsabili dal punto di vista del rischio esecutivo, mentre molti di noi sono semplicemente tecnologi nel cuore.
Bischoping: Quindi, lasciatemi soffermare un po’ su questo: in particolare, quando eri un CISO – la pressione sul posto di lavoro a cui eri sottoposto in quel ruolo, dovevi combattere tutte queste cose diverse – sentivi che gradualmente si insinuavano su di te, o c’era una sorta di punto di rottura specifico per quel livello di burnout e stress?
Zalewski: Cresce. Direi che è simile – ma forse non l’analogia giusta – ad avere un figlio. E hai i due terribili, e poi diventano adolescenti e vanno nel tunnel. E poi escono dal tunnel, ed è un bene. Bene, costruire un programma di sicurezza e gestirne uno è molto simile ora. Perché quando arrivo, c'è una certa serie di aspettative su ciò che è quel programma. Ma le aspettative del bambino – che è la società stessa, il team esecutivo, il consiglio di amministrazione se sono pubbliche – [stanno] maturando. Sono comprensivi, o voglio la misurazione tecnica, o voglio la misurazione del rischio? Voglio le metriche aziendali? E i CISO stanno arrivando principalmente come tecnologi o forse provenienti dal settore bancario, dove sono più interessati ai registri dei rischi: c'è questa maturazione da entrambe le parti, il che significa che ciò che era buono due anni fa non lo sarà oggi. Ma non è un percorso di maturazione fisso.
Stiamo cercando di capire. Ecco perché vedi un sacco di stress. Perché non è ovvio, come essere un CPA o un avvocato. Stiamo cercando di capire come diventare un CISO. E molte persone non vedono necessariamente quei punti di transizione, e quindi o si bruciano e se ne vanno perché il modo in cui stavano operando non possono più reggere. Oppure le aspettative del team di leadership cambiano e stanno semplicemente dicendo: “Mi piaci, ma ho bisogno di avere una conversazione diversa con te”.
Bischoping: Guardando il tuo background, hai lavorato per Pacific Gas & Electric, hai lavorato per Levi Strauss, quindi hai lavorato nel retail. Ritiene che questi settori stiano affrontando gli stessi o diversi punti critici mentre lottano per raggiungere questi diversi livelli di maturità e maturare i loro processi insieme al settore?
Zalewski: A livello di controllo tecnico, sono tutti gli stessi controlli tecnici: gestione dell'identità e degli accessi, protezione della rete, protezione degli endpoint . Ma se guardo a quali tipi di aggressori mi attaccano e qual è il mio dovere di proteggere i dati aziendali ma anche i dati dei consumatori, è molto diverso. E poi guardo i controlli che vengono inseriti, come i controlli SOX o HIPAA e come lo sto facendo. E poi guardo alle aziende giovani, alle piccole e medie imprese basate su SaaS, che non hanno una regolamentazione pesante o non hanno grandi team di sicurezza perché non hanno i soldi. [Questi sono] i fiocchi di neve, ecco qual è la realtà mentre lo capisci. E quindi i singoli professionisti della sicurezza mentre si muovono in quei verticali o sotto quelle cose, sono molto diversi.
Quindi direi che a livello macro, ci sono i CISO di S&P 500 , le grandi aziende pubbliche, hanno grandi team di sicurezza, sono lì da 10 o 15 anni. Siamo cresciuti grazie a questo, quindi sappiamo cos'è un grande programma di sicurezza. E poi c'è tutta questa nuova generazione di piccole e medie imprese - aziende SaaS o studi medici o complessi medici - dove potrebbero non avere un team di sicurezza o ne hanno uno molto piccolo, quindi non possono distribuire prodotti di sicurezza 25 .
Bischoping: Qualcosa che è molto vicino e caro al mio cuore è la natura politica del posto di lavoro e la costruzione di relazioni. Una delle cose di cui ho parlato molto nel corso della mia carriera è che se vuoi avere successo nella sicurezza, la cosa che ti distinguerà è essere in grado di costruire relazioni e comunicare con altre parti dell'azienda in termini che comprendono e riconoscono ed essere in grado di dimostrare il valore della sicurezza ad altre parti dell'azienda. E penso che molte volte i team di sicurezza, in particolare i CISO, i leader di quei team, siano visti come “Sono qui solo per dirmi di no, che non posso fare qualcosa”.
Come faresti per educare e sostenere il modo in cui il team di sicurezza è lì per facilitare le migliori pratiche aziendali e magari costruire alcune di quelle relazioni per ottenere più parti dell'azienda dalla tua parte?
Zalewski: Quindi, verità brutale: la sicurezza è un requisito non funzionale in un mondo di requisiti funzionali. Nessuno implementerebbe la sicurezza se non fosse costretto, perché non fa soldi per la maggior parte delle aziende. È un attrito e quello che vogliamo è un processo aziendale efficiente per vendere più jeans. Riconosciamo che, mentre diciamo: “Ehi, siamo qui per aiutarti, quindi lascia che ti spieghi la sicurezza informatica in modo che tu capisca perché il mio lavoro è importante”, può comunque mettere attrito sul loro lavoro. Quindi è una conversazione molto difficile da avere.
Bischoping: Sì, penso che sia per questo che spesso, almeno nella mia esperienza, è stato più potente andare a dire: “Ehi, ho bisogno di questo nuovo controllo di sicurezza. Siamo costretti dalla regolamentazione o da qualcuno più in alto. Dobbiamo implementare questo nuovo controllo di sicurezza. Lasciate che lavori con voi sull’implementazione per ridurre l’attrito. Siamo tutti in questo insieme”. Ma questo è ancora incontrato molta resistenza.
Zalewski: Assolutamente sì. Quando parlo con altri CISO, chiedo scherzosamente qual è il parametro di sicurezza numero uno a cui garantisco che ogni dipendente presti attenzione. E la gente dirà, il numero di attacchi o il numero di esercizi di phishing. No! La metrica numero uno è se si implementa il controllo di sicurezza e aumenta del 20% la probabilità di ottenere il cento percento del bonus? Ho attirato la tua attenzione. Questa è la realtà.
Parliamo della tassa sulla sicurezza contro il costo della sicurezza se non lo facciamo, in quanto si riferisce all'impatto su di voi. Ok? Modifica. Questo è il business. Questa è una conversazione di lavoro, non una conversazione sulla sicurezza. E questo è ciò a cui dobbiamo arrivare. Ed è quello che ho detto quando ero da Levi's; ho detto che il mio lavoro era vendere più jeans. Chiederei a un fornitore: “OK, protezione degli endpoint : come fa a vendere più jeans?” “Non lo so, Steve. Siamo qui per fornire sicurezza, quindi questi attacchi non accadono”. Questo non mi aiuta. Al business non importa. Dov'è l'analisi dei rischi aziendali, giusto? Ero solito dire: “Il mio compito era quello di permettere a Levi’s di triplicare il fatturato nei prossimi sei mesi e non dover triplicare il mio programma di sicurezza per sostenerlo”.
Bischoping: Penso che sia un’ottima prospettiva.
Zalewski: Dov'è l'analisi del rischio? E così dico alla gente, quando siamo andati al consiglio, abbiamo usato per parlare di controlli di sicurezza, abbiamo usato per parlare di attacchi. E ci siamo resi conto che le uniche cose con cui volevamo essere misurati quando siamo saliti al consiglio erano tre cose: io sono qui per proteggere il marchio; io sono qui per proteggere le persone; e io sono qui per proteggere la catena di approvvigionamento. È tutto.
Da un'analisi dell'impatto aziendale, è meglio assicurarsi che il mio marchio, ovvero i miei dati dei consumatori, non sia compromesso, perché puoi andare a comprare i jeans altrove. Il mio personale è il mio anello più debole e lo sarà sempre, quindi cosa sto facendo per gestire la superficie di attacco per il mio personale? E la mia catena di fornitura è assolutamente obbligatoria, perché se non ho i jeans nei negozi, sono fuori dal mercato. Cosa sto facendo per la mia supply chain fisica e la mia supply chain cloud per assicurarmi che non siano compromesse e rimanere in attività? Tutto ciò che faccio è meglio essere contro queste tre cose perché è ciò che è importante per il business.
Questo è un momento per molte persone per capire cosa significa avere una conversazione sul rischio aziendale e posizionare il programma di sicurezza come tale componente.
Bischoping: Mi piace che tu lo metta in quella prospettiva. Ho già detto che ho lavorato nel settore petrolifero e del gas, e uno dei miei motti di sicurezza quando lavoravo con la mia leadership era: Quando sei in un ambiente di produzione o in un ambiente di petrolio e gas, la sicurezza è sempre il numero uno. Come posso ricondurre i miei sforzi per la sicurezza delle persone in modo che le apparecchiature non esplodano o non si verifichino incidenti su una linea di produzione? E questo ha davvero risuonato. Quindi penso che in qualsiasi settore, non importa quale sia la tua azienda, tutti hanno un obiettivo aziendale che è al primo posto. E allineare il tuo lavoro a quell'obiettivo aziendale è un modo migliore per ottenere quel consenso, sembra.
Zalewski: Ne aggiungo un altro pezzo, e questo torna allo stress. La maggior parte dei dirigenti sono dirigenti aziendali, come se foste elencati in IT. Il loro compito è quello di eseguire una funzione aziendale per generare entrate. È tutto. Quindi, sia che stia preparando un'applicazione aziendale, diciamo che si tratti di petrolio e gas e sto cercando di assicurarmi che l'oleodotto sia giusto e trovare petrolio, questo è il mio lavoro. Ho il controllo su questo. Ho il controllo sulle questioni che possono farlo. Devo fare la geologia. Devo sapere quanto velocemente posso ottenere le mie forniture.
Il problema della sicurezza è che io non controllo il mio destino; i cattivi lo fanno. Mi attaccano tutto il tempo cercando di trovare la debolezza. Quindi tutti i miei piani migliori ogni giorno sono interrotti perché devo rispondere a dove stanno avendo successo. E il fatto è che, come dico alle persone della sicurezza, l'impossibile accade ogni giorno.
Inserisco tutti i miei controlli, tutto sembra a posto, e in qualche modo trovano un modo per passare perché qualcuno ha commesso un errore o è stata sfruttata una vulnerabilità, e ora sono sulla difensiva e devo ristabilire il perimetro, e poi devo ancora provare a stabilire cosa stavo progettando di fare, dove reagisco costantemente. Questa è una posizione relativamente unica che la sicurezza ha, rispetto a tutti gli altri tipi di funzioni aziendali. Quindi diventiamo davvero molto bravi nella gestione delle crisi. Ma quando sei un chirurgo in un’unità MASH e sei in guerra e i soldati arrivano giorno dopo giorno, e stai solo cercando di tenerli in vita e capire chi vive e chi muore e mantenere la compagnia in movimento – questo è estenuante.
Bischoping: Esattamente. Quindi stai parlando di molte abilità diverse e tutte sono davvero difficili, ma quando le combini tutte in un unico ruolo, hai questa sorta di tempesta perfetta di stress che contribuisce direttamente al burnout perché devi pensare costantemente a centinaia di variabili diverse. Stai pianificando un caos sconosciuto che potrebbe o meno accadere, ma devi essere pronto. Stai pianificando il giorno zero del secolo per interrompere le tue vacanze o i tuoi fine settimana, ma forse non succede. Ed essere a quel livello di vigilanza e preparazione è fisicamente e mentalmente estenuante.
Quindi, come facciamo noi, non solo i CISO ma nel settore nel suo complesso, a fornire consigli su tattiche e strategie per essere in grado di disconnettersi, per essere in grado di preservare la propria salute mentale e fisica? Perché non è sano. Abbiamo studi scientifici in uscita, uno recentemente dal Regno Unito che dimostra che gli effetti del ransomware e delle violazioni possono essere legati a problemi di salute cardiovascolare, problemi di salute mentale. Come consigliamo ai nostri colleghi, ai nostri dipendenti e ai nostri amici del settore di proteggersi?
Più riusciamo a far capire alle persone com'è davvero la giornata di un CISO, e più capiscono, più diventa un po' più facile parlare di come gestiamo questo stress. Questa è una situazione molto, molto stressante. Riconosciamolo. Non credo che molte persone capiscano cosa debba affrontare un vero CISO esecutivo, e quali siano le esigenze del settore su di noi mentre stiamo cercando di capire alcune di queste novità. Ma questo poi cade su di noi, ok? E quando ti rendi conto che devi allontanarti?
Quando ero in Levi's, avevamo una leadership a due livelli. Eravamo in due per poterci incantare a vicenda se avessimo avuto degli incidenti, o si poteva prendere una vacanza, perché l'altro ragazzo poteva farsi avanti. Non c’è molta leadership a due livelli, giusto?
Bischoping: Voglio dire, è un investimento pesante finanziariamente.
Zalewski: E questo è quello che stiamo dicendo. Vedete tutti questi pezzi? …Questo è ciò che significa essere un CISO. Questo è un giorno nella vita di un CISO come dirigente, uno che guarda attraverso tutti questi pezzi e sta cercando di gestirlo. Non esiste una risposta semplice. Ma la riflessione di persone come me è quella di essere in grado di dare alle persone una visione indipendente di tutte le parti in movimento e di come stiamo cercando di far muovere le diverse parti insieme e avere quella conversazione per sapere cosa è possibile rispetto a cosa è probabile? Non ho risposte semplici. Ero parte di questo.
Ho bruciato più volte. Non andava bene. Ero solito scherzare sul fatto che la gente mi mandasse un messaggio alle 2 del mattino e io rispondevo, e loro mi chiedevano, cosa stai facendo? Vado, beh, la sicurezza non dorme mai. Si tratta di un lavoro 24/7 . Perché anche se voglio dormire, succede un incidente. Devi andare avanti.
Non controllo il mio destino. Questi sono i tipi di impatto in cui se tutti iniziano a farsi un'idea migliore di come si comporta, possiamo gestire meglio le aspettative.
Bischoping: non è sostenibile per un individuo spendere 24/7, 365, aspettando che il telefono squilli. Ci deve essere una certa delega di autorità, una certa rotazione dei doveri. E quando si parla di qualcosa a livello di C-suite, hai ragione, la maggior parte delle organizzazioni non andrà a fondo su quel tipo di autorità. Potresti avere un vice, ma potresti non farlo, specialmente se sei un'organizzazione più piccola. Prima parlavamo di cose come gli studi medici e i piccoli ospedali Community . Hanno più CISO disponibili? Probabilmente no.
Bischoping: Una volta ho avuto un mio amico che lavora nella salute mentale che mi ha detto che spesso il primo passo per affrontare lo stress, la depressione, l'ansia, è semplicemente riconoscere che è valido, riconoscere che stai vivendo quello stress e che lo stress ti sta influenzando. Solo avere il riconoscimento intorno ad esso. Non puoi necessariamente agitare una bacchetta magica e farla andare via.
Zalewski: Sì. Assolutamente, e stiamo avendo la conversazione. Vedi cosa stiamo facendo? Stiamo costruendo Community.
Bischoping: Esattamente.
Zalewski: Ci fidiamo l’uno dell’altro per parlare delle brutali verità, non per dare la colpa ma per guardare al problema e capire cosa vogliamo fare insieme. E questo è il momento chiave in cui le persone capiscono cosa vuol dire davvero essere nel settore della sicurezza.
Bischoping: Prima di concludere, voglio solo chiedere se c'è qualcosa che ho lasciato fuori o se avete qualche parola finale di saggezza per i CISO che si sentono come se stessero vivendo un burnout oggi o per quelli che sono preoccupati di essere sull'orlo di questo. Cosa vorresti dire loro come ultima parola su come essere migliori, più efficaci nel loro lavoro ed essere sostenibili?
Zalewski: Quello che direi è che per molti di loro, quando il COVID ha colpito, in quei tre anni in cui non ci siamo riuniti e non abbiamo costruito Community, abbiamo creato una spaccatura. Giusto? Quindi... uscite e parlate. Ritrovarsi l'un l'altro. Costruiamo quella rete di supporto e rimettiamola insieme. Perché più abbiamo questo tipo di conversazioni, è probabilmente la cosa più efficace che possiamo fare per costruire quella Community e capire tutto questo e lavorare insieme. Perché è per questo che sono qui, giusto? Questo è quello che dico, cioè, lasciatemi condividere la mia esperienza. Lascia che ti spieghi i problemi in modo da capire dove ci sono nuove aspettative.
Come possiamo cambiare alcune delle conversazioni in modo da non essere messi in una situazione in cui non c'è risposta, ma continuiamo a fare la stessa cosa più e più volte, fino a quando capiamo che sbattere la testa contro il muro non funziona? Smettiamola di sbattere la testa contro quel muro, facciamo una domanda diversa e cerchiamo di andare avanti. Potremmo finire per colpire un altro muro, ma almeno sarà un muro diverso.
Bischoping: Forse un'intera stanza di pareti. [Ride.] Mi piace il fatto che alla fine di tutto questo – sai, abbiamo iniziato la conversazione parlando di come il CISO fosse una sorta di ruolo tecnico, ma è davvero tornato a un ruolo di costruzione Community, costruzione di relazioni, costruzione di strategia e comunicazione, e l'importanza di quella connessione umana nel renderlo una scelta di carriera sostenibile per te stesso. Grazie ancora per il vostro contributo. Lo apprezzo oggi.
Zalewski: Grazie, Melissa. Mi è piaciuto. E per tutti quelli là fuori che ascolteranno questo: raggiungete. Siamo qui e siamo una Community, e... quando sentite questo, non pensate a questo: "Wow, perché dovrei mai voler essere un CISO? È il miglior lavoro che non vorrei mai”, ma piuttosto “Questo può essere incredibilmente soddisfacente, personalmente e professionalmente, e lo capiremo”. E abbiamo bisogno del meglio per poterci sostenere. Unitevi a noi nel viaggio.
Bischoping: Grazie, Steve.
Ho parlato con Steve Zalewski, ex CISO e fondatore di S3 Consulting. Se desideri conoscere altri consigli di esperti per e da parte dei CISO, dai un’occhiata a Focal Point, la rivista online di notizie sulla cibersicurezza di Tanium. Abbiamo link a diversi articoli pertinenti qui nelle note dello spettacolo, oppure puoi visitarci su Tanium.
Per ascoltare più conversazioni con i principali leader aziendali ed esperti di sicurezza di oggi, assicurati di iscriverti a Let's Converge sulla tua App podcast preferita. E se ti è piaciuto questo episodio, dacci una valutazione a cinque stelle.
Grazie per l’ascolto e non vediamo l’ora di condividere ulteriori approfondimenti sul prossimo episodio di Let’s Converge.