Argomento
Q&A
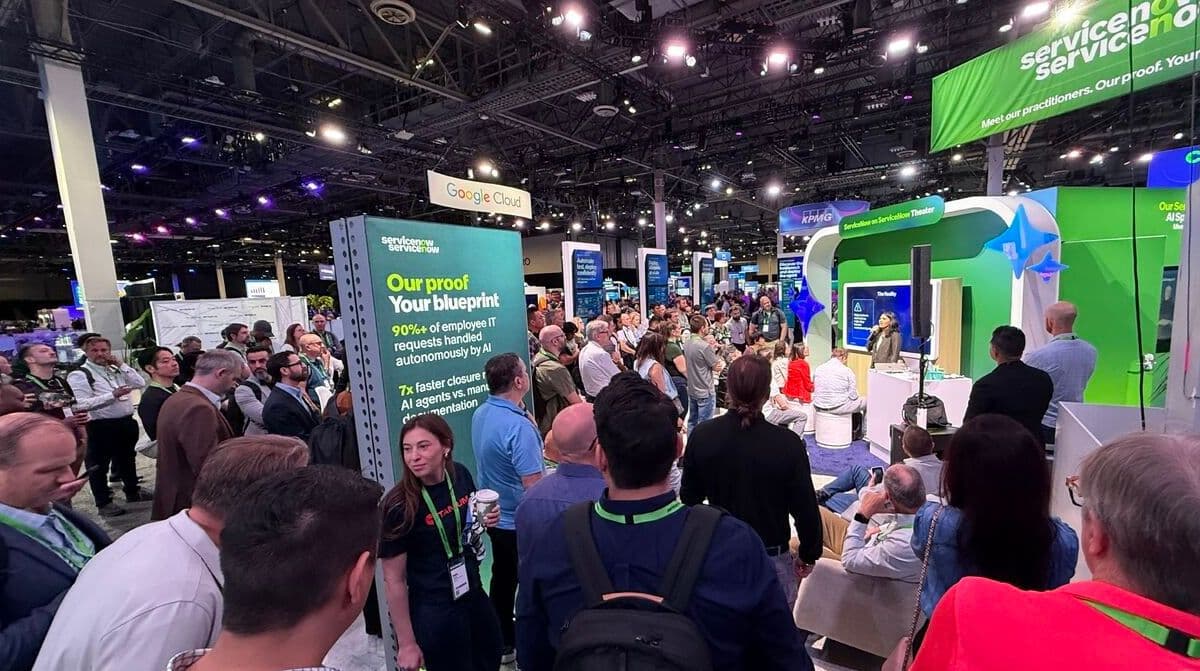
Gli insegnamenti di “Knowledge 2026”: intelligenza artificiale, fiducia e il percorso verso un’informatica autonoma
Tanium Saqib Khan, CIO e vicepresidente di Global ServiceNow , illustra in che modo questo evento dal ritmo frenetico abbia preparato i partecipanti ad agire con rapidità e sicurezza.
Il crimine informatico nell'era dell'IA: per proteggerti, pensa come un hacker
Gli hacker e i criminali informatici ricorrono sempre più spesso all’intelligenza artificiale agentica, ai modelli di linguaggio di grandi dimensioni (LLM) e agli strumenti di ransomware chiavi in mano. Per difendersi da tali minacce, i responsabili IT devono inoltre avvalersi del potenziale delle tecnologie intelligenti, afferma l’influencer di spicco Alissa Valentina Knight.
Il CISO di SolarWinds Tim Brown parla in vista dell'accordo finale con la SEC
In una rara intervista, il CISO di SolarWinds Tim Brown racconta le conseguenze legali di una delle più grandi violazioni della sicurezza informatica nella storia, l'impatto personale ("I medici hanno confermato un infarto"), e perché essere un CISO è ancora un ottimo lavoro.
Lezioni tecnologiche dalla rapida crescita di Spotify
Hosanna Ouellette di Spotify ricorda come la rapida espansione della piattaforma abbia richiesto alcune modifiche ai processi di lavoro interni e allo stack tecnologico. È solo una delle 23 eccezionali leader IT e della sicurezza intervistate nel nuovo libro "The Interconnection Between People, Process and Technology."
Come un CISO di Barclays gestisce i regolatori
Focal Point presenta Andy Piper, CISO di Barclays, nel primo dei nostri anticipi delle interviste con i leader IT e della sicurezza di spicco tratti dal nuovo libro "The Interconnection of People, Process and Technology." Pubblicato da Chief Disruptor e Tanium, il report condivide le opinioni di 23 esperti sulla crescente complessità IT, le minacce alla sicurezza e i veri ostacoli alla scalabilità dell'IA e dell'automazione.
Attenzione alle Lacune: Come un Professionista della Cybersecurity Gestisce il Rischio nelle M&A
Mentre Service Logic acquisisce aziende HVAC grandi e piccole attraverso un insolito modello di M&A, Dan Ronco le integra nel sistema, dal punto di vista della sicurezza. Tutto inizia con una visibi endpoint e. E l'intelligenza artificiale renderà le cose più semplici, prevede.
Approfondimento sul settore manifatturiero: cosa può significare una fusione per la sicurezza informatica
La fusione di aziende comporta l’integrazione di culture, processi e sistemi di sicurezza. È questa la sfida che Brian Klotz deve affrontare nel suo ruolo di responsabile globale dell’ endpoint e presso MillerKnoll, colosso mondiale nel settore dell’arredamento e del design. La sua sfida: standardizzare e unificare diversi marchi sotto un unico marchio ombrello.
Come le agenzie federali possono prepararsi (più velocemente) alla minaccia quantistica in arrivo
Stephen Harper di Accenture parla del proprio lavoro con le agenzie federali, che stanno iniziando a comprendere appieno i propri algoritmi vulnerabili agli attacchi quantistici. Desidera accelerare il processo – e spera che il settore privato ne prenda atto, poiché quando arriverà il “Q-Day”, nessuna rete dotata di crittografia standard sarà al sicuro.
Storia di successo del CISO: Evoluzione dalle violazioni alla strategia aziendale
Joseph Karpenko di Stratascale spiega come i leader della cybersecurity stiano andando oltre i domini tecnici per diventare partner strategici – colmando il divario tra rischio, ricavi e resilienza di fronte alle minacce crescenti.
Nuovo episodio: Adattare la politica informatica "Defend Forward" per le aziende
In questa esclusiva intervista, il consulente internazionale in materia di sicurezza informatica Richard J. Harknett illustra i vantaggi di una difesa proattiva per la catena di approvvigionamento e esprime la sua opinione sincera su TikTok.
Lo strumento più sottovalutato nel tuo arsenale di sicurezza informatica: le amicizie
Un ex responsabile della sicurezza informatica presso il Ministero della Difesa del Regno Unito (e attualmente presso l’ Tanium) parla dell’importanza di instaurare relazioni come “ancora di salvezza” in caso di crisi e di altre strategie fondamentali per essere preparati. Suggerimento: prendete spunto dall’esercito britannico.
Possiamo davvero “ignorare” il codice vulnerabile della GenAI? Questo esperto di sicurezza risponde di sì (più o meno)
Focal Point ha avuto l’opportunità di un’intervista esclusiva con Chris Wysopal, pioniere nel campo della sicurezza delle applicazioni, per discutere di come la GenAI stia ridefinendo il panorama della sicurezza del software, dei rischi associati e delle potenziali soluzioni per mitigare le sfide emergenti.

