Mentre è impegnato a potenziare il Suo arsenale di strumenti per la sicurezza informatica, non trascuri le Sue amicizie.
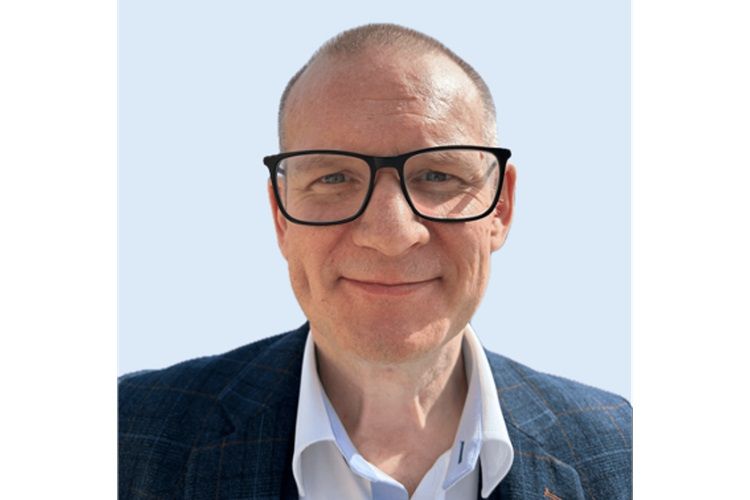
Questo è stato uno dei consigli fondamentali forniti da Dan Jones (a destra) in occasione della recente conferenza sul governo e la sicurezza informatica organizzata da iBestuur, , una delle principali testate olandesi dedicate al settore pubblico e molto apprezzata dai responsabili politici europei. Jones, consulente per la sicurezza informatica presso l’ Tanium, ha partecipato a una tavola rotonda insieme a Frank van Beem, vice CISO presso il Ministero della Difesa olandese.
«Come ha detto Frank, e riprendo con orgoglio questa frase: “Non si stringono amicizie durante una crisi”», ha affermato Jones al termine dell’evento, tenutosi alle porte di Amsterdam alla fine di ottobre.
Jones è un grande sostenitore della collaborazione e della costruzione di relazioni, e sostiene che queste debbano essere parte integrante delle considerazioni relative alla sicurezza informatica in qualsiasi organizzazione.
Ha trascorso quasi 30 anni presso il Ministero della Difesa del Regno Unito, ricoprendo vari incarichi, tra cui quello di responsabile IT, responsabile del portafoglio dei servizi di informazione e comunicazione (con un periodo di quattro anni in Arabia Saudita, dove aveva sede a Riyadh) e, infine, nel settore delle operazioni informatiche difensive. Durante la sua permanenza in tale ruolo, ha svolto un ruolo fondamentale nello sviluppo di strategie volte a mitigare i rischi della catena di approvvigionamento digitale, adottando un approccio olistico alla resilienza della sicurezza informatica , che integrava persone, processi e tecnologia.
Quest’anno è passato al settore privato, dove ricopre il ruolo di consulente senior per la sicurezza per l’area EMEA presso Tanium, uno dei principali fornitori di soluzioni di sicurezza informatica (nonché editore di questa rivista).
Abbiamo parlato con Jones poco dopo la conferenza per conoscere il suo punto di vista sulla collaborazione (i contratti a breve termine la favoriscono, afferma), sull’intelligenza artificiale (non pensate subito alla Formula 1: ve lo spiegherà lui stesso) e sulle imminenti normative europee NIS2 e DORA, che mirano a rafforzare la sicurezza digitale (e che già destano preoccupazione in molti dirigenti aziendali, soprattutto in Europa e negli Stati Uniti, per quanto riguarda la conformità).
(La seguente intervista è stata modificata per motivi di chiarezza e lunghezza. È stato pubblicato per la prima volta il mese scorso su iBestuur . È possibile leggere l'articolo originale in olandese qui.)
Le piace partecipare di persona alle conferenze, non solo per gli bitterballen* che si servono al termine, ma anche per conoscere nuove persone. Perché è così importante per lei?
Quando si verifica una crisi, si ha bisogno di amici. E come ha appena affermato Frank van Beem: non si stringono amicizie durante una crisi. È necessario creare una rete di contatti e acquisire conoscenze attraverso lo scambio di esperienze con altri specialisti.
Lo ripeto da anni: la sicurezza informatica è una questione che riguarda le persone, anche se ci piace rivestirla di gergo tecnico. Le minacce informatiche sono complesse e spesso nessuna singola persona o team possiede tutte le risposte.
Potersi avvalere dei giusti partner può fare la differenza in caso di crisi. I contatti che instaurate oggi potrebbero rivelarsi la ancora di salvezza di cui avrete bisogno in futuro. E non c’è luogo migliore per i dipendenti pubblici per stringere queste nuove relazioni che un evento come questo, in cui tutti possono esprimersi apertamente e con sincerità.
A suo avviso, in che modo le organizzazioni dovrebbero stabilire le priorità tra tecnologia, persone e processi nella gestione della sicurezza informatica?
Direi che è fondamentale considerare la sicurezza informatica come un triangolo costituito da tecnologia, persone e processi.
«L’efficacia della tecnologia dipende dalle persone che la gestiscono, e i loro processi devono essere solidi.»
Una tecnologia avanzata, di per sé, non è in grado di proteggere un’organizzazione. L’efficacia della tecnologia “ ” dipende interamente dalle persone che la gestiscono, e i loro processi devono essere solidi. Un'efficace sicurezza informatica dipende dall'equilibrio tra questi tre elementi. Occorre disporre della tecnologia adeguata, di personale qualificato che la gestisca e di processi che consentano di integrare il tutto. Spesso, gli incidenti di sicurezza informatica mettono in luce le debolezze di questo equilibrio.
Inoltre, non dimenticate che nessuna organizzazione vive isolata dal resto del mondo. Un dipartimento governativo non solo scambia dati con altri dipartimenti governativi, ma dipende anche da diversi fornitori. Tutte queste connessioni devono funzionare in modo impeccabile.
I rischi nella catena di approvvigionamento non vengono spesso sottovalutati?
Si tratta effettivamente di un grave problema. I rischi legati alla catena di approvvigionamento rappresentano una delle sfide più importanti dei nostri giorni. Una violazione o un malfunzionamento nel sistema di un fornitore può provocare una reazione a catena e compromettere innumerevoli servizi. Le organizzazioni del settore pubblico necessitano di trasparenza nei rapporti con i propri fornitori e viceversa. È proprio in questi casi che i contratti a breve termine possono talvolta rivelarsi utili; essi consentono infatti a entrambe le parti di valutare l’efficacia del rapporto nel corso del tempo.
Nel settore pubblico, i contratti a breve termine con aspettative chiare favoriscono una responsabilità costante e mantengono tutti coinvolti in modo produttivo e trasparente.
Oggigiorno si osserva una tendenza verso i contratti a lungo termine. Ma lei non è d’accordo su questo punto? Senza dubbio contribuiscono a garantire la stabilità del rapporto tra cliente e fornitore.
Sì e no. I contratti a lungo termine possono offrire un senso di sicurezza, ma, se non gestiti correttamente, possono portare a un eccesso di fiducia. Ho riscontrato casi in cui i contratti a lungo termine si trasformano in una situazione del tipo: «Come facciamo a portare a termine questo contratto?» anziché creare valore reciproco.
Con contratti più brevi e di facile rinnovo, sussiste la necessità costante di conquistare la fiducia della controparte, il che contribuisce a garantire responsabilità e reattività. Gli appalti pubblici tendono spesso ad avere una durata più lunga, ma ritengo che valga la pena valutare questo approccio per favorire la flessibilità e l’adattabilità, soprattutto alla luce dell’evoluzione delle minacce informatiche.
Nel mio precedente impiego presso il Ministero della Difesa britannico, ho ereditato un contratto decennale con un fornitore. Non siamo riusciti a ottenere nulla da loro. Quando me ne sono andato, avevo sostituito quell’unico contratto con oltre 60 contratti a breve termine. In quel modo siamo stati molto più efficaci. Mi rendo conto che anche il rinnovo di un numero sempre maggiore di contratti rappresenti una sfida. È necessario trovare il giusto equilibrio. Ogni squadra deve valutare le proprie capacità. Ma, in base alla mia esperienza, un numero maggiore di contratti a breve termine rappresenta la soluzione migliore in alternativa.
È evidente che molti partecipanti alla Sua sessione soffrono di NIS2. È un peso o un piacere?
NIS2 è uno di quei framework fondamentali per gli enti del settore pubblico. È stato concepito per migliorare la sicurezza informatica dei servizi essenziali in Europa.
Noto reazioni contrastanti: a volte il corso NIS2 viene considerato “solo un altro requisito”. Tuttavia, incoraggio le organizzazioni a considerare la normativa come una linea guida che pone l’accento su pratiche fondamentali, quali la visibilità delle risorse e la gestione dei rischi legati a soggetti terzi. In realtà, la norma NIS2 impone principalmente quelle misure che le organizzazioni avrebbero comunque adottato o avrebbero dovuto adottare.
E non si lasci ingannare: dopo il NIS c’è il 2 , quindi può star certo che ci sarà anche un NIS3, che alzerà nuovamente l’asticella.
È sorprendente che molte organizzazioni non abbiano ancora messo a punto gli aspetti fondamentali.
Questo è davvero motivo di preoccupazione. Ho sentito porre domande su tecniche avanzate quali la “ ” (ricerca delle minacce), il ruolo dell’analisi “ ” (analisi dei modelli) e il significato dell’intelligenza artificiale “ ” (intelligenza artificiale) . Allo stesso tempo, però, molte organizzazioni non sanno ancora con esattezza cosa sia presente nella propria rete e in che misura tutti gli endpoint siano protetti.
«» Molti specialisti della sicurezza informatica desiderano sfruttare appieno l’intelligenza artificiale già da subito. Ma è come voler diventare un pilota di Formula 1 non appena si ottiene la patente di guida.”
Ho inoltre notato che le organizzazioni non sono sufficientemente preparate. È possibile che, in un determinato momento, sia stato redatto un piano di continuità operativa che definisca le misure da adottare in caso di crisi, ma tali piani non vengono messi in pratica con sufficiente regolarità. Quando si parla di sicurezza informatica, troppe organizzazioni sottovalutano l’importanza della pratica. L'approccio delle forze armate britanniche ne è un ottimo esempio: si esercitano fino a quando le procedure non diventano un'abitudine innata. In caso di incidente reale, non vi è alcuna esitazione.
Gli enti governativi trarrebbero grande beneficio da esercitazioni simili, quali scenari teorici o simulazioni di incidenti informatici. Questi esercizi mettono in luce le lacune presenti nei piani e consentono di definire i ruoli. Spesso, nel corso di un attacco, si individuano delle lacune, non nella tecnologia, ma nei processi e nel coordinamento. L’esercitazione di questi scenari rafforza la fiducia e prepara i team a reagire in modo efficiente.
Ma prima di tutto, si assicuri che le basi siano corrette. L'utilizzo dell'intelligenza artificiale, ad esempio, per automatizzare e coordinare le attività manuali ripetitive può regolare il ritmo dei processi essenziali e ridurre gli errori.
Naturalmente, molti specialisti della sicurezza informatica desiderano sfruttare appieno l’intelligenza artificiale già da subito. Ma è come voler diventare un pilota di Formula 1 non appena si ottiene la patente di guida. Prima di poter approdare alla Formula 1, è necessario superare le categorie inferiori.
Ultimamente si è recato spesso nei Paesi Bassi. Come ritiene che si stiano comportando le organizzazioni governative nei Paesi Bassi e in altri mercati europei in termini di sicurezza informatica?
Direi che vi è una forte consapevolezza, ma che la coerenza nell’attuazione può variare. Il settore pubblico olandese, ad esempio, si è reso conto che, per garantire una sicurezza effettiva, non deve limitarsi a rafforzare i propri sistemi, ma deve anche tenere conto delle dipendenze da soggetti terzi.
Normative quali la NIS2 sottolineano tale interdipendenza, ma si può fare di più. Noi di Tanium incoraggiamo i clienti a provare, provare e provare ancora. Alcune squadre sono più abili di altre nell’applicare questi principi fondamentali, ma nel complesso ritengo che vi sia una crescente consapevolezza del fatto che una corretta applicazione di tali principi costituisca la differenza tra resilienza e vulnerabilità.

