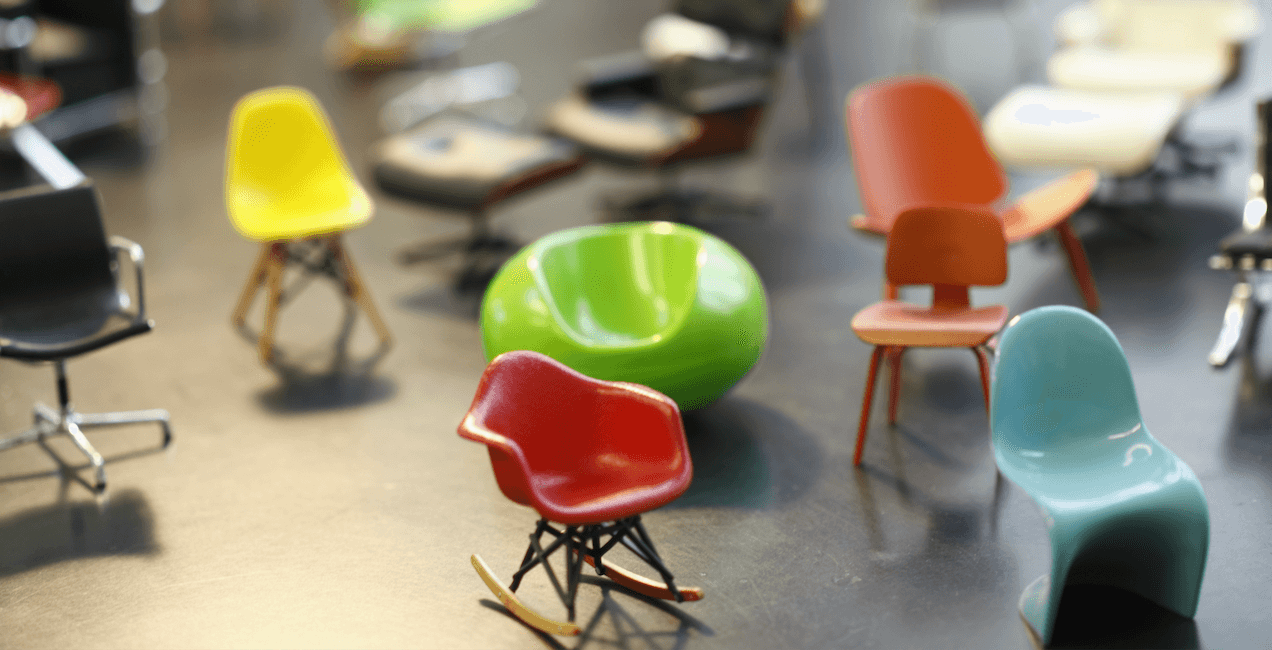
Se siete appassionati dell’estetica modernista della metà del secolo – o anche se non lo siete – avrete sicuramente sentito parlare di Herman Miller, produttore dell’iconica poltrona Eames, del tavolo Noguchi e del divano Marshmallow. La fusione avvenuta nel 2021 tra l’azienda e un’altra icona del design d’arredo moderno, Knoll, l’ha trasformata in un colosso globale nel settore della progettazione e della produzione di mobili, con un panorama delle minacce alla sicurezza informatica in continua espansione .
Il che significa che Brian Klotz non può permettersi di rilassarsi più di tanto.
In qualità di responsabile globale dell’architettura di “ endpoint ” dell’azienda, Klotz è la persona incaricata di gestire una vasta infrastruttura, con una moltitudine di endpoint, dai computer desktop a una serie di dispositivi di rete utilizzati per il funzionamento dei macchinari nelle fabbriche di tutto il mondo.
Il portafoglio del colosso del design, oltre a Herman Miller e Knoll, comprende marchi di rilievo quali Design Within Reach, DatesWeiser, Edelman Leather, Holly Hunt, Muuto e molti altri. E ciò rende l’ambiente IT incredibilmente complesso.
Klotz vanta vent’anni di esperienza nel settore IT: ha iniziato la sua carriera nell’assistenza tecnica per i computer fissi, “correndo da un ufficio all’altro”, per poi passare a ricoprire ruoli di responsabilità alla guida di team IT e, infine, a ricoprire incarichi più tecnici nell’ambito dell’architettura di sistema e dell’assistenza per l’ endpoint . Avendo collaborato con aziende manifatturiere commerciali incluse nella classifica Fortune 500 , nonché con organizzazioni nei settori (sanità), e (istruzione superiore), Klotz ha avuto modo di confrontarsi con un’ampia gamma di endpoint e con le sfide sempre più complesse che sorgono quando si cerca di integrare sistemi eterogenei.
«Quando un’apparecchiatura viene messa fuori servizio a causa di una patch accidentale o quando si riavvia un computer nel bel mezzo di un ciclo di produzione... ciò comporta un’interruzione molto, molto grave.»
Ecco il suo punto di vista sulle fusioni e acquisizioni (M&A) nel settore dell’ e su come i team di sicurezza possano gestire i diversi marchi secondari, sulle strategie di leadership IT, sulle strategie di leadership esecutiva e su una serie di casi d’uso dei dispositivi.
(La seguente intervista è tratta da una conversazione tra Klotz e la conduttrice del podcast Chelsea Nelson su Tanium Podcast, , prodotto da Tanium, che pubblica questa rivista.) (Il testo è stato modificato per ragioni di spazio e chiarezza.)
Quali sono le sfide informatiche specifiche di una grande azienda manifatturiera a scopo di lucro?
Il settore manifatturiero è un’attività basata sulla disponibilità operativa, il che ha un impatto diretto sui ricavi dell’azienda.
«: nel settore manifatturiero sono presenti molti sistemi obsoleti.» In alcuni stabilimenti sono in funzione macchinari prodotti 20 anni fa e i computer che li gestiscono sono quindi rimasti fermi nel tempo, con quei sistemi operativi.”
Pertanto, quando mettiamo fuori servizio una macchina a causa di una patch accidentale o riavviamo un computer nel bel mezzo di un ciclo di produzione, mentre si sta realizzando una sedia... ciò comporta un grave, gravissimo disagio. E il tempo necessario per riavviare un computer potrebbe costare all’azienda migliaia di dollari. E più questa situazione si protrae, più il problema tende ad aggravarsi.
Il settore manifatturiero presenta numerosi sistemi obsoleti. In alcuni stabilimenti sono in funzione macchinari prodotti 20 anni fa e, di conseguenza, i computer che li gestiscono sono rimasti fermi nel tempo, con quei sistemi operativi.
Per quanto ci piacerebbe poter affermare di non voler utilizzare un “ Windows ” 98 nel nostro ambiente, non abbiamo questa possibilità – ad esempio, nel caso in cui esso azionasse una sega prodotta 20 anni fa e l’azienda produttrice non esista più.
Lei sta parlando di sistemi legacy… Poiché MillerKnoll acquisisce marchi diversi con livelli diversi di maturità tecnologica, in che modo questa crescita rende più complessa per lei la gestione dell’ endpoint ?
Semplicemente a causa dell’acquisizione naturale di un gran numero di sottomarchi diversi, ciascuno con una propria leadership informatica e una propria dirigenza esecutiva, con diversi scenari di utilizzo dei dispositivi definiti in diversi paesi e con diversi appaltatori terzi incaricati della loro implementazione, tutti questi soggetti presentano approcci e procedure operative molto diversi tra loro.
Pertanto, alcune delle sfide davvero particolari sono state quelle di cercare di standardizzare e unificare tutto ciò sotto un unico grande ombrello. Infatti, una volta che li si collega alla stessa rete e questi possono comunicare tra loro, è necessario assicurarsi che i dispositivi siano configurati secondo un modello di base che sia al tempo stesso sicuro e interoperabile.
Come ci è riuscito?
Abbiamo adottato [un sistema di sicurezza basato sul cloud] per poter realizzare ciò che non era possibile con un’infrastruttura on-premise.
«. Questo è uno dei veri vantaggi che vedo in AEM: ci consentirà di creare e progettare flussi di lavoro in modo che si svolgano automaticamente.»
Il fatto che fosse basato su cloud ha rappresentato un enorme vantaggio per noi, poiché disponevamo di dispositivi sparsi in tutto il mondo e protetti da diversi firewall e collegati a reti diverse. E questo ci ha davvero permesso di comprendere dove si trovassero tutte le nostre risorse, quale fosse la configurazione e lo stato di sicurezza di tutti quei diversi dispositivi, consentendoci di intraprendere quel percorso volto a integrare nel nostro ambiente il livello di sicurezza di cui avevamo bisogno.
All’inizio, il livello di applicazione delle patch per i nostri sistemi operativi era estremamente disomogeneo. Solo una percentuale molto bassa era aggiornata all’ultima versione di Windows e all’ultimo livello di patch. Di recente abbiamo analizzato questi dati e abbiamo riscontrato che il livello di aggiornamento era pari a circa il 87,5% rispetto ad almeno due versioni precedenti.
E per quanto riguarda l’intelligenza artificiale, l’automazione e l’apprendimento automatico: in che modo ritiene che queste tecnologie potranno esserle d’aiuto in futuro?
Una delle principali sfide che abbiamo dovuto affrontare nel corso degli anni è che molte delle attività che ci troviamo a svolgere, in particolare le implementazioni e le azioni pianificate, sono ripetitive. E desideriamo che più azioni ripetibili si svolgano secondo una determinata sequenza.
E questo è uno dei vantaggi concreti che ravviso nell’AEM [gestione autonoma dell’ endpoint , che Gartner, società globale di consulenza sui sistemi IT, definisce un “approccio di nuova generazione” che utilizza l’ automazione per accelerare gestione dell’ endpoint , garantire la conformità e migliorare l’ esperienza digitale dei dipendenti] – ci consentirà di creare e progettare flussi di lavoro in modo che si svolgano automaticamente. Non è necessario configurarle manualmente ogni singola volta né eseguire la stessa serie di query di approfondimento, una dopo l’altra, per ottenere i dati di cui ho bisogno e implementare una parte, per poi tornare indietro e ripetere l’operazione dopo che i dati sono stati aggiornati ed eseguire una seconda parte.
Non vedo quindi l’ora che arrivi l’automazione.
E i Suoi dipendenti, sono entusiasti delle possibilità che si prospettano? Molti temono che i propri posti di lavoro vengano sostituiti. Come risponde a questo?
Non condivido affatto questa opinione, poiché la nostra azienda si è dimostrata piuttosto determinata, nell’ultimo anno, nel cercare di definire una strategia di intelligenza artificiale per l’organizzazione. I vertici aziendali di tutta l’organizzazione hanno partecipato a tali discussioni su come l’intelligenza artificiale possa essere impiegata al meglio all’interno di MillerKnoll, e il reparto IT sostiene in larga misura tali iniziative.
Utilizziamo Microsoft Windows e disponiamo dell'accesso allo strumento Copilot. All’interno dell’organizzazione sono in corso alcuni progetti interessanti che ne fanno uso. Ritengo quindi che l’interesse dell’ e per l’intelligenza artificiale e l’automazione sia effettivamente presente. In sostanza, si tratta di comprendere quali siano le funzionalità del prodotto e in che modo possa semplificarvi la vita.
PER SAPERNE DI PIÙ:
Vi invitiamo a leggere l’intervista completa a Klotz al link riportato di seguito, in cui egli approfondisce le sfide che le operazioni di fusione e acquisizione comportano per la gestione dell’ endpoint .

