Autore
Sue Poremba
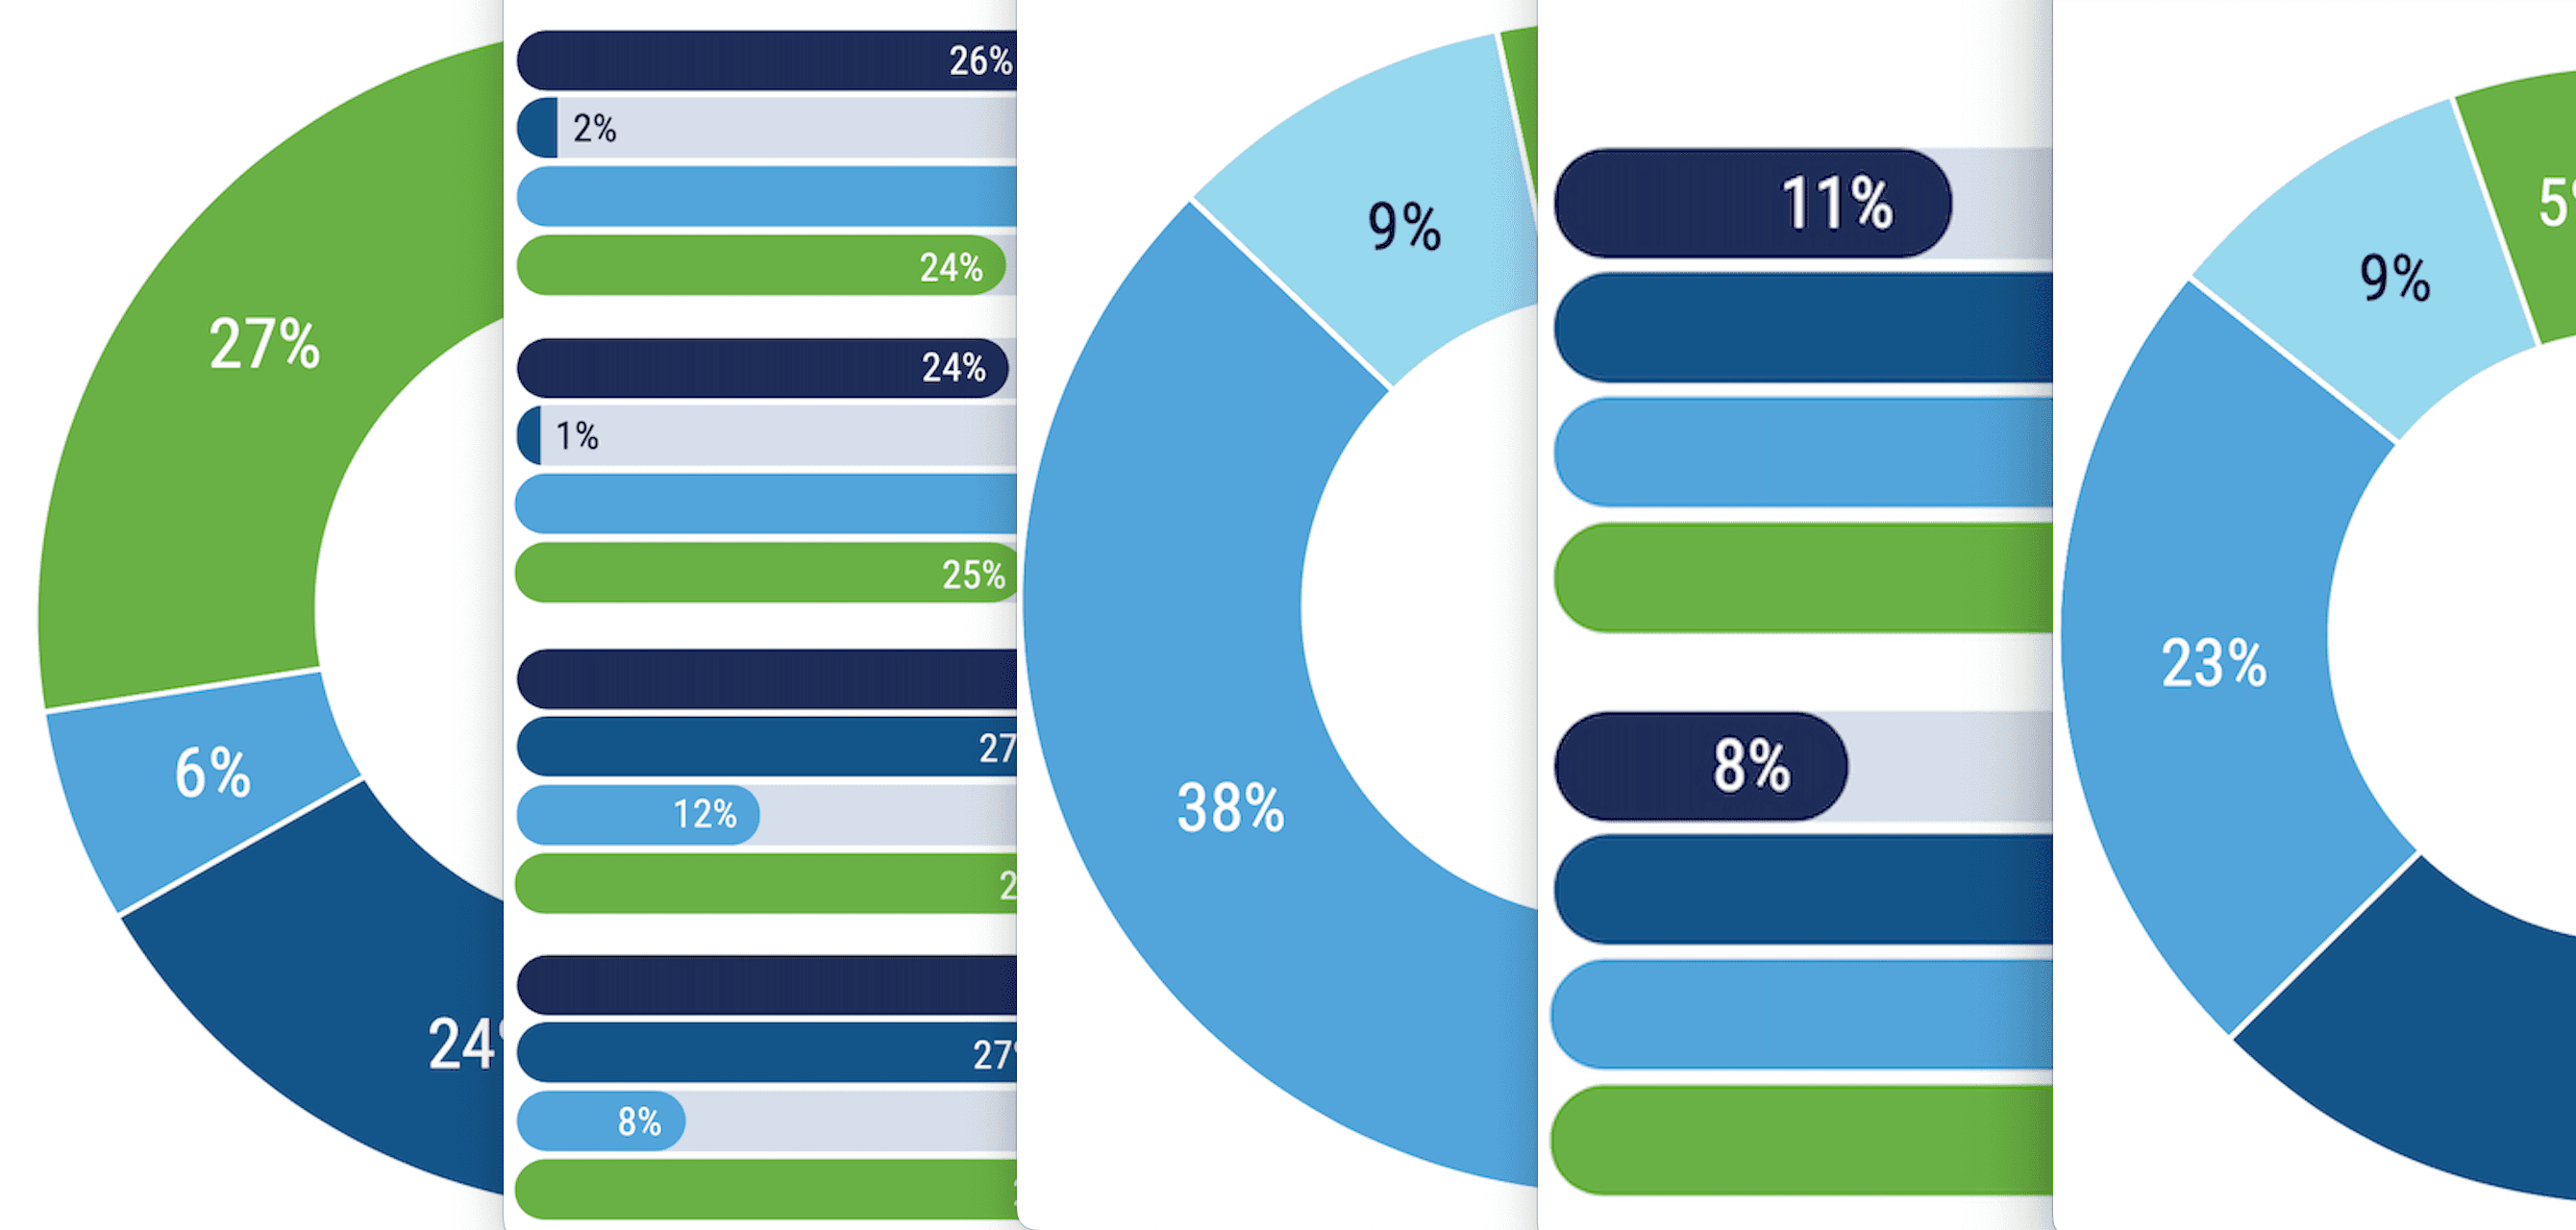
Approfondimento sulla protezione dei dati: 5 grafici chiave tratti dal rapporto 2025 dell’ISACA Report
Le normative stanno spingendo un numero crescente di imprese a sviluppare programmi per la tutela della privacy dei dati, ma i ricercatori dell’ISACA sono rimasti sorpresi da alcuni degli aspetti relativi alle modalità, alle motivazioni – e alle ragioni per cui ciò non avviene – emersi in questo nuovo rapporto. Ne evidenziamo cinque per guidare le imprese nell’elaborazione dei propri piani in materia di protezione dei dati.
Storia di successo del CISO: Il miglior rimedio per una formazione sulla sicurezza informatica noiosa
"Evangelista della privacy" Ken Fishkin aveva la forte sensazione che la formazione video sulla sicurezza informatica nel suo studio legale di 350 persone non stesse esattamente sortendo effetto. Come lo sapeva? Troppi continuavano a cadere nelle truffe. Ecco come ha risolto il problema.
Costruire la diversità nell'IA: 3 I nuovi assunti discutono di domanda e offerta nella rivoluzione tecnologica
Gli esperti sostengono che i team eterogenei, composti da persone con background e punti di vista diversi, siano più efficaci nell’individuare e mitigare le minacce alla sicurezza informatica, e lo stesso si sta dimostrando vero anche quando si tratta di implementare i sistemi di intelligenza artificiale in modo responsabile ed etico. Abbiamo parlato con tre lavoratori del settore dell’intelligenza artificiale delle loro esperienze nell’acquisizione di competenze, nell’ottenimento di un impiego e nell’adattamento all’ambiente di lavoro.
Anteprima di RSA 2024 : applicare le lezioni apprese in passato al rilevamento delle minacce all’identità bas Intel
Nella seconda parte della nostra anteprima in tre puntate dedicata alla RSA, Focal Point intervista Nicole Hoffman di Cisco Talos in merito all’IAM e a un libro insolito.
La guida essenziale alla gestione lenta delle patch: le ragioni, i rischi, i rimedi
Da un recente sondaggio emerge che vi sono ritardi significativi nell’applicazione delle patch per le vulnerabilità critiche del software. Ecco perché ciò accade, perché talvolta i team di sicurezza vengono incoraggiati a lasciare che ciò avvenga e quali sono le politiche in grado di invertire questa tendenza (sempre più pericolosa).
Storia di successo del CISO: Come Zoom ha raggiunto la cybersecurity 2,0 con il punteggio di rischio informatico
Nel primo di una serie di interviste individuali con i principali CISO, Focal Point ha incontrato Michael Adams di Zoom per discutere del momento in cui la valutazione del rischio informatico ha dato i suoi frutti.
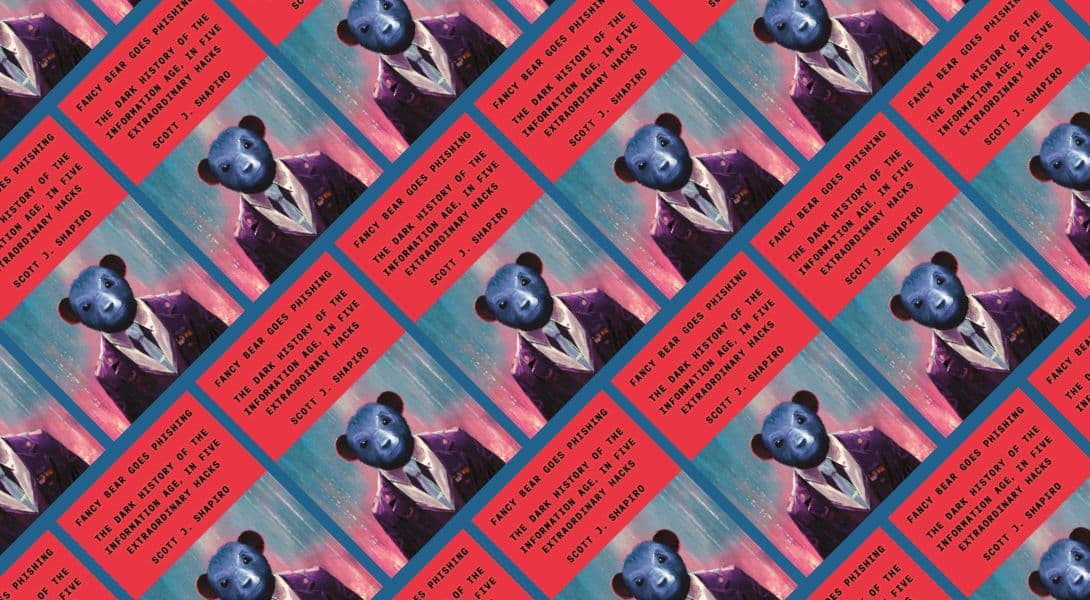
La migliore nuova lettura (cyber): la guida di un filosofo per decifrare l'"Upcode"
Abbiamo parlato con Scott J. Shapiro, professore di filosofia a Yale, del suo nuovo libro, *Fancy Bear Goes Phishing: The Dark History of the Information Age, in Five Extraordinary Hacks*, e della sua visione originale dell’hacking, che secondo lui trova origine nelle vulnerabilità politiche, giuridiche, sociali e psicologiche — ciò che egli definisce “l’upcode”.
Questi film non vinceranno alcun Oscar, ma potrebbero salvare la vostra azienda
Addio PowerPoint: questi video di formazione sulla sensibilizzazione alla sicurezza sfruttano gli standard di produzione e la suspense tipici di Netflix per coinvolgere i dipendenti.

