Nel 2020, l’ e dell’FBI ha ricevuto (si apre in una nuova scheda) un numero record di segnalazioni relative alla sicurezza informatica. Le perdite segnalate a causa degli hacker hanno superato i 4 miliardi di dollari. Allo stesso tempo, gli attacchi ransomware negli Stati Uniti sono aumentati del (si apre in una nuova scheda) circa il 300%, mentre il costo di tali attacchi è più che triplicato (si apre in una nuova scheda) raggiungendo circa 29 milioni di dollari. A livello globale, si prevede che i costi legati al ransomware raggiungano quest’anno i 20 miliardi di dollari, in aumento rispetto ai 325 milioni di dollari del 2015.
Non è esagerato affermare che ci troviamo nel bel mezzo di una crisi legata alla criminalità informatica. Le organizzazioni di ogni dimensione, comprese le imprese di medie dimensioni che non si sono mai considerate un bersaglio, sono ora bersagli. Tenendo presente ciò, è il momento opportuno per rivalutare le pratiche di sicurezza informatica della vostra organizzazione.
Ottobre è il Mese della sensibilizzazione sulla sicurezza informatica dell’ . Giunto ormai alla sua 18ª edizione, questo evento è stato istituito dalla National Cyber Security Alliance e dal Dipartimento della Sicurezza Interna degli Stati Uniti per sollecitare le organizzazioni a fare il punto sulla propria “igiene informatica” e a rafforzare le proprie misure di protezione.
La campagna di quest’anno si concentrerà su diverse aree cruciali dell’ : l’applicazione di principi fondamentali quali il monitoraggio dell’inventario digitale; l’utilizzo del risk scoring per identificare le vulnerabilità; la protezione contro gli attacchi di phishing , con l’ausilio di strumenti quali l’approccio zero trust; e l’integrazione nei network di protocolli di sicurezza quali la configurazione di rete e la gestione degli aggiornamenti software.
Ecco sei strategie per rafforzare la vostra “igiene informatica” e impedire che la vostra organizzazione finisca sui titoli dei giornali.
Effettuare l'inventario di tutti i beni
In un sondaggio condotto da IDG Connect per conto di Tanium su oltre 300 responsabili delle decisioni che ricoprono ruoli nell’ambito delle operazioni IT aziendali e della sicurezza, il 44% ha segnalato una mancanza di visibilità sugli endpoint che si connettono alle proprie reti e solo il 30% ha dichiarato di avere fiducia nella propria capacità di monitorare più del 85% dei propri endpoint. In sostanza, il punto non è tanto che le tecniche degli hacker si siano evolute, quanto piuttosto che le reti su cui operano le organizzazioni si siano ampliate a dismisura, aumentando così le loro vulnerabilità.
La maggior parte delle organizzazioni non dispone di una visibilità sufficiente sulle proprie reti per individuarne le vulnerabilità e proteggerle. L’integrazione di aziende acquisite comporta l’introduzione di nuovi livelli di software, piattaforme e strumenti di sicurezza che spesso rimangono isolati e non comunicano tra loro. Le misure di sicurezza informatica di base si concentrano sull’ , sull’individuazione delle risorse e sull’inventario: il processo di catalogazione dell’hardware (e del software ad esso associato) collegato alla rete della vostra organizzazione.
[Legga anche: Che cosa si intende per individuazione e inventario delle risorse?]
Valutate il vostro punteggio di rischio informatico
I punteggi relativi al rischio informatico indicano in che misura i controlli di sicurezza di un’organizzazione abbiano garantito la difesa informatica e quali vulnerabilità residue permangano. I punteggi possono essere espressi in termini numerici, proprio come un punteggio di affidabilità creditizia, e consentono di tradurre un insieme di dati complesso in un concetto di facile comprensione, permettendo a tutti i livelli di un’organizzazione — dalla dirigenza ai team IT — di comprendere appieno il proprio profilo di sicurezza.
Prima di poter installare uno strumento di valutazione del rischio , è necessario effettuare una valutazione dei rischi a livello dell’intera organizzazione. È inoltre importante tenere presente che l’accuratezza del punteggio dipende dalla qualità e dalla completezza delle informazioni inserite nello strumento. Una volta implementato uno strumento di valutazione del rischio, la parte più difficile è superata e le organizzazioni spesso si impegnano molto di più a mantenere sotto controllo la propria sicurezza informatica.
[Legga anche: Che cos’è un punteggio di rischio informatico e perché è importante?]
Applicare il modello "zero trust"
Con l’affermarsi del lavoro da remoto, è diventato quasi impossibile gestire e monitorare il profilo di sicurezza di ogni dispositivo endpoint presente nella rete di un’organizzazione. L’approccio “zero trust” consiste nel considerare ogni dispositivo che tenti di accedere a una rete come una potenziale minaccia, con l’obiettivo di proteggere le reti informatiche da intrusioni dolose. Si tratta di una soluzione più semplice rispetto alle reti private virtuali (VPN), che si sono rivelate difficili da scalare e soggette a malfunzionamenti.
[Leggi anche: È ora di abbandonare la VPN a favore del modello “zero trust”]
Riveda la propria procedura di risposta agli incidenti
Le aziende di ogni dimensione dovrebbero disporre di un piano di risposta agli incidenti per mitigare i danni e ridurre al minimo i tempi di inattività causati da un attacco. Un hacker può compromettere un sistema e iniziare a muoversi lateralmente all’interno di una rete nel giro di poche ore; pertanto, è fondamentale sviluppare un protocollo di risposta rapida che riduca il tempo di permanenza dell’hacker e riduca al minimo l’esfiltrazione dei dati.
I team dovrebbero verificare l’efficacia del proprio piano rispondendo periodicamente a simulazioni di violazioni dei dati e valutando con quanta efficacia e rapidità raggiungono i propri obiettivi di risposta.
E ancora, qualche parola sulle trattative relative al ransomware. Si potrebbe essere tentati di adottare un approccio intransigente nei confronti degli hacker, ma si rischia di trovarsi ben presto in una situazione che va oltre le proprie capacità. Se dovesse ricevere una richiesta di riscatto, si rivolga agli esperti. C’è una vera e propria arte in questa operazione.
[Legga anche: Che cos’è la risposta agli incidenti?]
Gestire le configurazioni
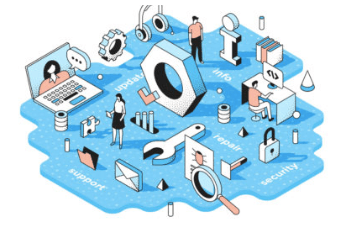
Molti team operativi IT devono affrontare le difficoltà legate ai costi e alla complessità della gestione unificata delle politiche di configurazione in sistemi ibridi composti da ambienti on-premise, remoti e cloud. Tuttavia, i costi risultano più elevati per coloro che ignorano tali politiche o le considerano con superficialità. Errori di configurazione e la “deriva configurativa” () rispetto alle impostazioni desiderate possono esporre le organizzazioni al rischio di violazioni dei dati e attacchi informatici.
I privilegi amministrativi di alto livello rappresentano uno dei maggiori rischi per la sicurezza in qualsiasi organizzazione ed è importante concedere l’accesso a livello amministrativo a programmi e sistemi solo a coloro che ne hanno effettivamente bisogno. Gli utenti standard dovrebbero disporre di autorizzazioni più limitate e non dovrebbero essere autorizzati a installare applicazioni sui propri computer o dispositivi mobili senza l'autorizzazione dell'amministratore.
[Legga anche: Che cos’è la gestione della configurazione?]
Aggiorni il Suo software
Un solido sistema di gestione delle patch rappresenta una delle migliori difese contro le violazioni dei dati e altri incidenti di sicurezza. Il software non aggiornato rappresenta una porta aperta per i criminali informatici, esponendo le organizzazioni a infezioni da malware, violazioni dei dati e altre minacce, che comportano tutte un dispendio di tempo, denaro e risorse preziose. È opportuno applicare regolarmente e tempestivamente le patch del sistema operativo e delle applicazioni per ridurre il rischio che il malware attacchi la vostra rete.
La gestione automatizzata delle patch consente alle aziende di eseguire una scansione dei propri ambienti di rete alla ricerca di dispositivi e applicazioni privi delle patch necessarie. Tuttavia, come per tutti gli strumenti di gestione automatizzata, l’integrità del sistema di applicazione delle patch deve essere costantemente monitorata per garantire che non vi siano state violazioni.

