Già prima che la pandemia costringesse milioni di lavoratori a lavorare da casa con i propri laptop, PC e tablet, obbligandoli a connettersi in remoto alle reti aziendali, i team di sicurezza informatica facevano i conti con la complessità delle reti.
Ora che le grandi aziende ritardano il ritorno in ufficio , adottano modelli ibridi a lungo termine o semplicemente cercano di orientarsi, tali team si trovano ad affrontare una crisi esistenziale: quella di cercare di ottenere una visibilità in tempo reale sulla rete.
Uno dei principali punti critici in questa sfida sarà il rispetto delle normative in materia di protezione dei dati, soprattutto alla luce delle massicce violazioni informatiche di tipo “ ” ai danni di aziende, enti governativi e servizi pubblici.
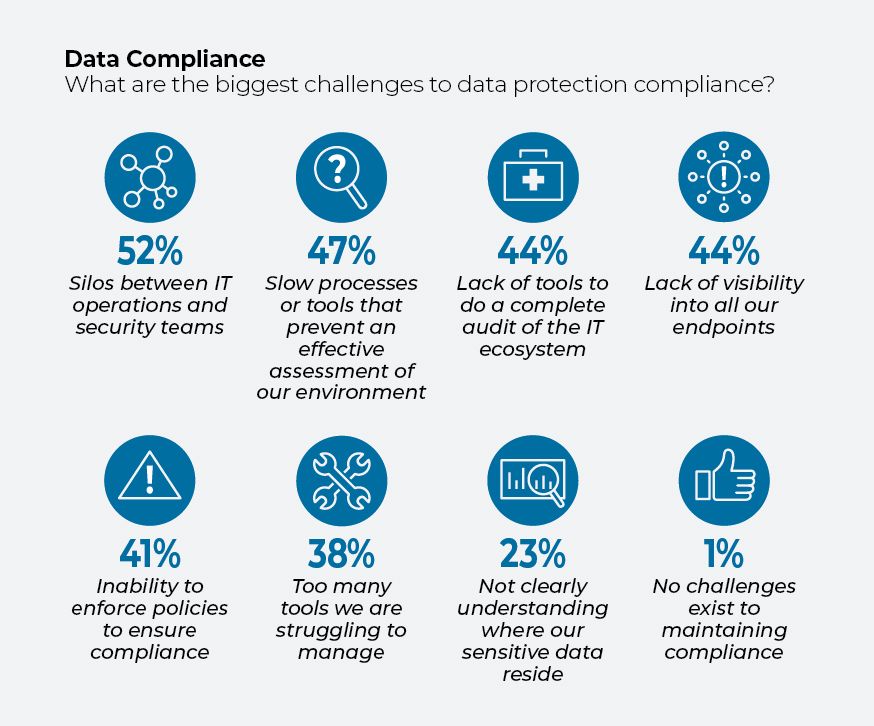
Tra le principali sfide in materia di conformità, secondo una nuova indagine condotta dalla società di consulenza IDG Connect su 308 responsabili delle decisioni IT in tutto il mondo, figurano i silos di dati tra i team operativi IT e quelli di sicurezza (52%), processi lenti o strumenti che impediscono una valutazione efficace dell’ambiente IT (47%) e la mancanza di visibilità su tutti gli endpoint che si connettono alla rete (44%).
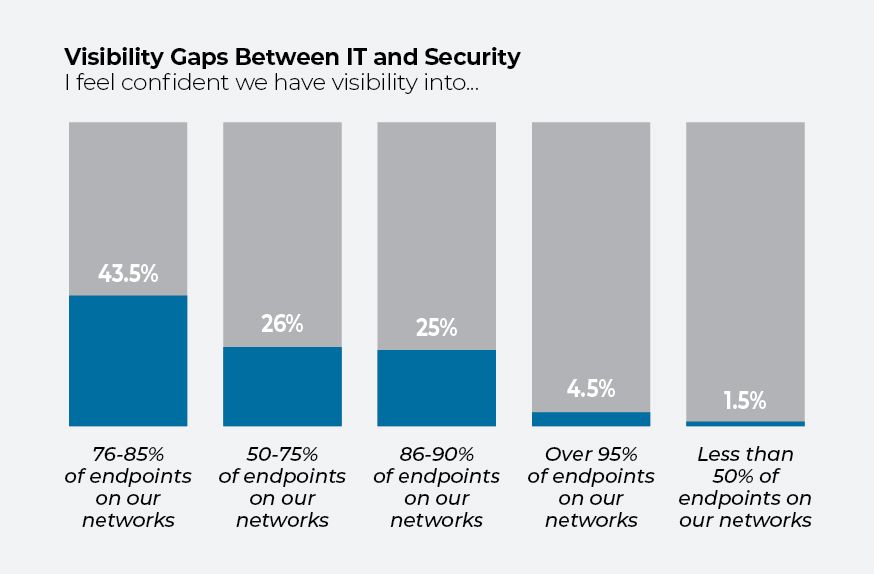
Allo stesso tempo, solo il 30% ha dichiarato di essere sicuro della propria capacità di monitorare oltre il 85% dei propri endpoint, secondo il sondaggio condotto da IDG per conto di Tanium , che ha coinvolto i responsabili IT di aziende con un numero di dipendenti compreso tra 1.000 e 25.000 .
Ciò significa che vi sono molte aziende che non sanno quali componenti hardware e software utilizzano né quanto siano sicuri.
Ciò che spesso ostacola la visibilità è il fenomeno dilagante della proliferazione degli strumenti di “ ”: strati su strati di strumenti nuovi e preesistenti che sono spesso obsoleti, dimenticati o incapaci di comunicare tra loro. Infatti, il 38% degli intervistati afferma di disporre di troppi strumenti che fatica a gestire.
Di seguito sono riportati cinque grafici che illustrano i punti salienti dell’indagine.
Ostacoli alla conformità
La conformità alle normative in materia di protezione dei dati è già di per sé complessa, ma lo è ancora di più a causa della presenza di flussi di lavoro compartimentati tra i team, della mancanza degli strumenti adeguati e di una visibilità adeguata sulle risorse.
Gli intervistati hanno indicato la persistenza dei compartimenti stagni (52%) tra i team di sicurezza e quelli delle operazioni IT come la principale sfida per il raggiungimento della conformità in materia di protezione dei dati. Ciò che ostacola la collaborazione non è il fatto che le persone si rifiutino di comunicare o non siano in grado di farlo. Si tratta dei dati provenienti da strumenti e fonti di dati isolati tra loro, difficili da confrontare. Ciò di cui entrambe le parti hanno bisogno è un’unica fonte di verità condivisa.
Inoltre, quasi la metà degli intervistati afferma che i propri processi o strumenti sono troppo lenti, impedendo un’efficace valutazione dei rischi, mentre il 44% sostiene che la mancanza di visibilità sugli endpoint — quali computer portatili, telefoni e stampanti — stia ostacolando i propri sforzi. Circa il 38% si trova semplicemente alle prese con un numero eccessivo di strumenti.
Il punto di vista informatico e quello della sicurezza
La limitata visibilità di cui dispongono i team IT sull’inventario delle risorse delinea un quadro allarmante. IDG ha rilevato che solo il 30% degli intervistati si è detto fiducioso nella capacità della propria organizzazione di monitorare oltre il 85% degli endpoint .
Questa percezione varia a seconda dei team IT: tre professionisti della sicurezza su 10 affermano di essere certi che la propria azienda disponga di visibilità sul 75% degli endpoint, mentre solo il 22% dei professionisti delle operazioni IT concorda sul fatto che la visibilità sia così bassa.
I team operativi IT sembrano mostrarsi più sicuri anche su altre questioni. Due terzi degli intervistati del settore operativo IT considerano il rischio derivante dal lavoro da remoto una sfida, rispetto al 75% dei professionisti della sicurezza informatica.
Messa in quarantena delle attività in sofferenza
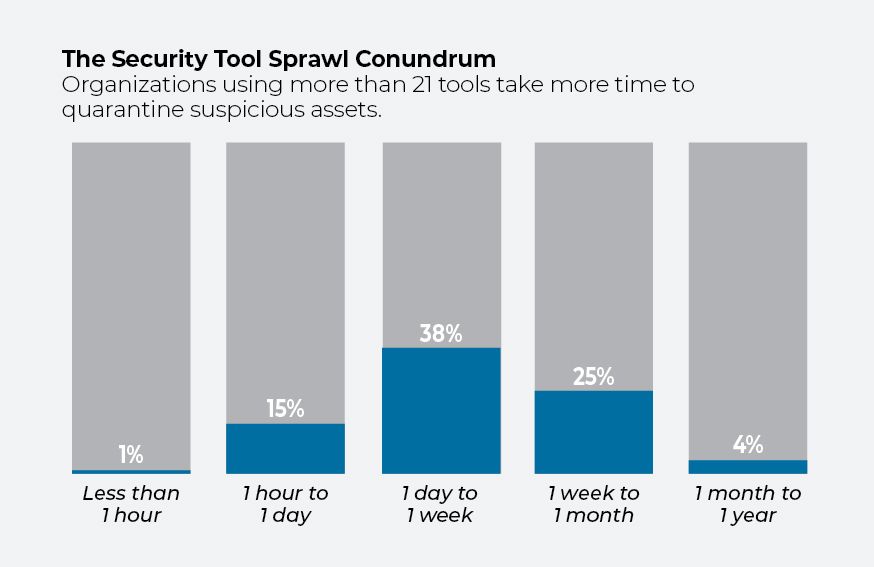
Secondo l’indagine, la percentuale di organizzazioni in grado di mettere in quarantena le risorse sospette entro un giorno in media è pari solo al 30%, mentre il 43% impiega fino a una settimana e un ulteriore 28% impiega più di una settimana. Sebbene il 90% degli intervistati ritenga che l’aggiunta di ulteriori strumenti di sicurezza renda un’organizzazione più sicura, le scarse prestazioni delle aziende con un rapporto tra strumenti di sicurezza e numero di dipendenti ( ) elevato mettono in discussione la fondatezza di tale opinione.
[Leggi anche: Sicurezza informatica federale: troppe soluzioni compromettono il risultato]
Per le aziende che dispongono di 20 strumenti o meno, un terzo impiega un giorno o meno per mettere in quarantena una risorsa, rispetto al 16% delle aziende che dispongono di più di 21 strumenti. Le organizzazioni che dispongono di un maggior numero di strumenti si dimostrano inoltre meno sicure della propria capacità di Detect una violazione. Il 34% degli intervistati appartenenti a organizzazioni che utilizzano da 21 a 30 strumenti dichiara di avere fiducia nella propria capacità di Detect le violazioni in tempo reale, rispetto al 42% registrato tra le organizzazioni che utilizzano un numero inferiore di strumenti.
Valutazione del rischio
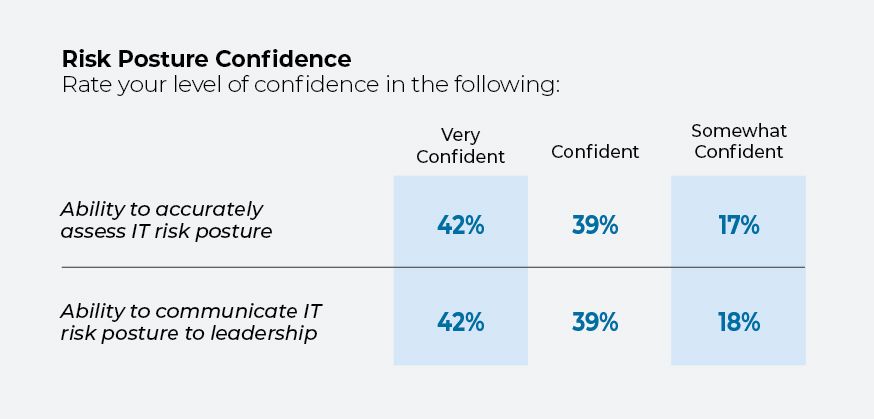
Nonostante le difficoltà che i professionisti IT devono affrontare per ottenere visibilità sui propri sistemi e sfruttare al meglio gli strumenti di sicurezza quali (applicazione delle patch) e (vulnerabilità) (configurazione), oltre il 80% degli intervistati dichiara di essere fiducioso o molto fiducioso riguardo alla capacità dei propri team di valutare il profilo di rischio dell’azienda e di comunicarlo ai vertici aziendali.
Tuttavia, dall’indagine è emerso che i dirigenti senior del settore IT (CIO, CTO e CSO) tendono ad essere meno fiduciosi riguardo alle valutazioni dei rischi effettuate dalla propria organizzazione.
Le priorità per il futuro
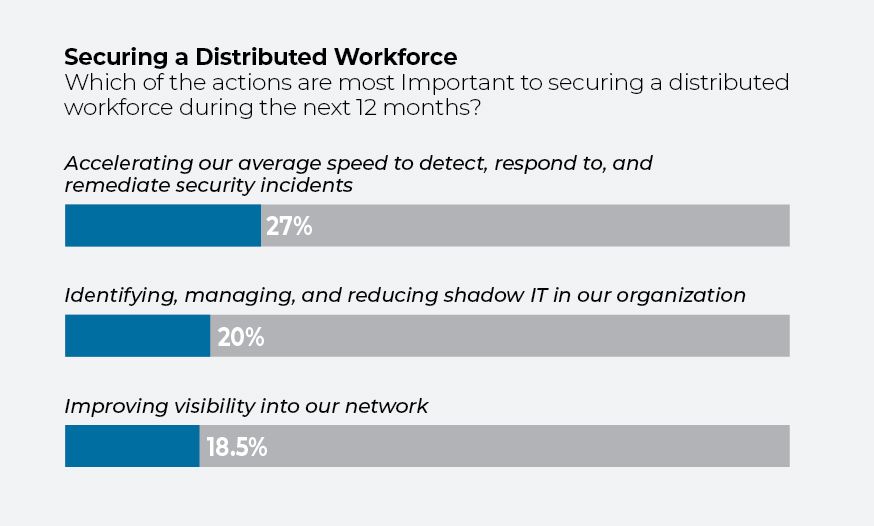
È rassicurante constatare che i responsabili IT non si fanno illusioni su ciò che è in gioco. Alla domanda su quale sia la loro priorità principale in materia di sicurezza informatica ( ) per i prossimi 12 mesi, il 27% degli intervistati ha indicato la necessità di accelerare l’individuazione, la risposta e la risoluzione delle violazioni di sicurezza. Il 20% afferma che la propria sfida principale consiste nell’identificare, gestire e ridurre il cosiddetto “shadow IT” — ovvero software, applicazioni e sistemi non supervisionati dal reparto IT centrale —, mentre il 18,5% sostiene che il miglioramento della visibilità della rete sia in cima alla lista delle priorità.
E, date le sfide sul campo, i professionisti dell’IT puntano in alto. Oltre il 80% concorda sulla necessità di trasferire la sicurezza dell’ endpoint e sul cloud, mentre il 89% considera prioritarie le pratiche “zero-trust” .