Quando è scoppiata la pandemia, PPG Industries, azienda con 137 anni di storia specializzata nella produzione di rivestimenti e vernici industriali, era pronta a garantire la continuità delle proprie attività. Un decennio prima, in occasione del vertice G8 tenutosi a Pittsburgh, i funzionari comunali, adducendo motivi di sicurezza, chiesero all’azienda di far lavorare da casa i 12.000 dipendenti della sua sede nel centro città.
«Eravamo davvero preoccupati riguardo alla nostra capacità di supportare tutte quelle persone che non potevano lavorare dall’ufficio», afferma Dan Connelly , e responsabile delle iniziative di accesso remoto dell’azienda.
Ciò ha indotto l'azienda a riflettere: cosa farebbe se un altro evento improvviso costringesse a un passaggio ancora più massiccio al lavoro da casa? A seguito di tale operazione, l’azienda ha acquistato una capacità di accesso remoto sette volte superiore a quella di cui aveva bisogno in quel momento. Inoltre, ha rafforzato le proprie misure di sicurezza per limitare l’accesso alla rete alle sole persone in grado di dimostrare la propria identità e lo stato di funzionamento del proprio dispositivo, ogni singola volta che effettuavano l’accesso.
Quando è scoppiata la pandemia di COVID-19, «eravamo già un passo avanti e non abbiamo dovuto affrontare troppe difficoltà», afferma Connelly.
Attualmente, PPG si sta avvicinando sempre più a questo approccio alla sicurezza che non lascia nulla al caso. Il modello, noto come “zero trust”, si sta rapidamente affermando come best practice nell’ambito della pandemia. Il suo obiettivo è quello di proteggere le reti informatiche da intrusioni malevole, considerando ogni dispositivo che tenti di accedere come una potenziale minaccia.
Con milioni di lavoratori da remoto che accedono ogni giorno alle reti aziendali — e con i team IT sopraffatti dal volume di traffico e dalla miriade di dispositivi sconosciuti — il modello “zero trust” è improvvisamente diventato una questione urgente per i vertici aziendali.
«Nel mondo odierno del lavoro da casa, l’approccio “zero trust” è essenziale», afferma John Pescatore , e direttore delle tendenze emergenti in materia di sicurezza presso il SANS Institute. «È come indossare una mascherina in pubblico. Se non lo fate, correte il rischio di morire o di causare la morte di qualcun altro. «Più che mai, una scarsa attenzione alla sicurezza può rivelarsi disastrosa.»
Molti dirigenti aziendali e team IT hanno già recepito questo messaggio. Secondo un sondaggio condotto da Deloitte ( settembre 2020 ) e pubblicato su, circa il 37% dei dirigenti delle organizzazioni che hanno adottato iniziative di sicurezza basate sul modello “zero trust” sta intensificando i propri sforzi. Tra i motivi: 60% degli intervistati da Enterprise Management Associates (EMA) ha inoltre affermato di aver riscontrato un aumento del numero di problemi di sicurezza durante la pandemia.
Oggi, la possibilità di lavorare da remoto non è più un privilegio raro riservato a determinati dirigenti e dipendenti sul campo. Ormai, praticamente tutti hanno bisogno di accedere alla rete da remoto per poter lavorare. Secondo l’indagine dell’EMA, la percentuale di dipendenti che accedono al lavoro prevalentemente da remoto è raddoppiata dall’inizio della pandemia, raggiungendo il 62%. Inoltre, due terzi delle aziende intervistate hanno dichiarato di aver consentito l’accesso alla rete aziendale a un numero maggiore di dispositivi di proprietà dei dipendenti.
Questo universo di dispositivi in continua espansione offre ai malintenzionati un numero maggiore di potenziali bersagli vulnerabili. Dall’inizio della pandemia, il 63% degli esperti di sicurezza informatica intervistati dall’Enterprise Strategy Group ha segnalato un aumento dei tentativi di attacchi informatici. Storicamente, oltre il 90% di tutti gli attacchi riguarda il phishing, in cui i dipendenti cliccano su un’e-mail redatta con grande abilità che consente al mittente di sottrarre le credenziali o, peggio ancora, di compiere azioni più gravi. Tuttavia, lavorare da casa insieme al coniuge, ai figli e agli animali domestici, talvolta tramite reti Wi-Fi non sicure, aggrava il problema. «Possono succedere le cose più disparate», afferma Gus Hunt, ex direttore tecnico della Central Intelligence Agency, «compreso il fatto che mio figlio scarichi un’applicazione non sicura sul mio PC».
Creazione di un modello "zero trust"
Anche nelle circostanze più favorevoli, la creazione di un ambiente “zero trust” risulta complessa. Ciò richiede una pianificazione anticipata da parte di un ampio numero di persone. Tra questi figurano dirigenti di alto livello che comprendono quali siano i limiti di tolleranza dei dipendenti, nonché sviluppatori di software in grado di scrivere codice che traduca tali intuizioni manageriali in processi infallibili, al fine di garantire che tutti rispettino le norme di sicurezza — senza rallentare eccessivamente il lavoro.
Affinché ciò avvenga, l’approccio “zero trust” richiede inoltre alle aziende di prendere altrettanto sul serio un altro termine di tendenza: DevSecOps. Anziché operare come team distinti con tradizioni e prassi proprie, tali sviluppatori devono collaborare costantemente con il personale IT che gestisce la rete e le applicazioni che vi girano sopra, nonché con gli esperti di sicurezza che sanno come individuare e reagire alle nuove minacce.
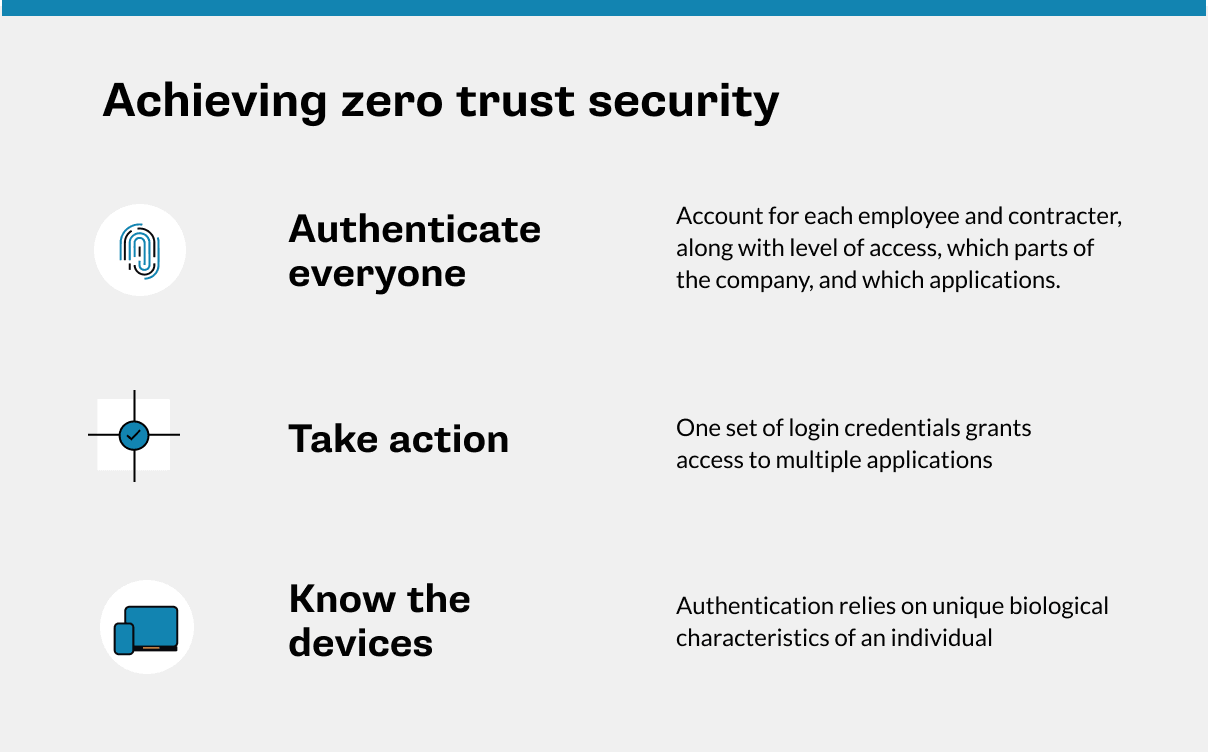
Sebbene sia difficile attuare un modello di sicurezza “zero trust”, il concetto di base del suo funzionamento è piuttosto semplice.
- Non fidatevi mai, verificate sempre: Il reparto IT deve collaborare con tutte le divisioni aziendali per garantire che ogni dipendente e collaboratore esterno sia debitamente registrato, specificando il livello di accesso di cui dovrebbe disporre alle diverse aree dell’azienda e alle varie applicazioni. Solo in tal modo sarà possibile autenticare la loro identità ogni volta che effettuano l'accesso. Senza autenticazione, nessuno può accedere a una rete zero trust.
- Conoscete i vostri dispositivi: La sicurezza “zero trust” implica identificare non solo chi sta tentando di accedere, ma anche tramite quale dispositivo. In base a questo modello, l'accesso viene concesso solo ai dispositivi precedentemente verificati. Ma prima che ciò avvenga, il sistema deve verificare alcuni aspetti: il dispositivo è configurato correttamente? È di proprietà dell’azienda o dei dipendenti? Nel secondo caso, dispone del software di partizionamento adeguato per garantire la sicurezza delle attività lavorative, preservando al contempo la riservatezza dei dati personali? Il sistema operativo e le applicazioni sono aggiornati? Sono state installate tutte le ultime patch di sicurezza? Sta eseguendo applicazioni non autorizzate o è stato utilizzato per accedere a siti web non autorizzati?
È sorprendente constatare che siano poche le aziende ad adottare tali precauzioni, in particolare quelle che si sono affrettate ad adeguarsi al lavoro da casa dopo lo scoppio della pandemia. Secondo uno studio intitolato “Work From Home ” ( ), condotto da IBM, oltre la metà dei dipendenti utilizza ormai i propri laptop e PC personali per motivi di lavoro, ma solo il 39% ha ricevuto dai propri datori di lavoro le tecnologie necessarie a garantirne un’adeguata sicurezza.
«È necessario conoscere sempre lo stato di ogni dispositivo, compresi i contenuti scaricati su di esso e l’identità dell’utente», afferma Hunt. «Solo così si potrà creare un sistema in grado di prendere decisioni corrette e automatizzate su chi possa svolgere quali compiti.»
- Agisca: Un’architettura “zero trust” non si limita a individuare potenziali minacce. Può reagire a tali situazioni, ad esempio, avviando un aggiornamento automatico del software, segnalando la presenza di un malware a un addetto alla sicurezza o mettendo in quarantena un sistema per isolare il dispositivo dai dati sensibili.
Si inizi con una buona governance
Hunt afferma che il compito più difficile nell’implementazione di un modello zero trust consiste nel definire le politiche relative a chi ha accesso, quando e perché. Questo primo passo, aggiunge, è quello che più spesso viene gestito in modo errato. Questo perché le organizzazioni non dedicano tempo a sufficienza per comprendere in che modo i propri dipendenti utilizzano la tecnologia. Ad esempio, afferma Hunt, se un utente effettua l’accesso da una località insolita o con un dispositivo sconosciuto, ciò non significa che l’utente costituisca una minaccia. Le regole servono proprio per venire incontro a quel lavoratore.
«Se è davvero insolito che Gus acceda al sistema da uno Starbucks la domenica mattina, forse il sistema dovrebbe consentirmi l’accesso, ma permettermi solo di compilare il mio foglio presenze senza darmi accesso al sistema delle risorse umane o ad altri dati sensibili», afferma Hunt a titolo di esempio.
[Leggi anche: Costruire un futuro basato sul modello Zero Trust]
In altre parole, il contesto è fondamentale. Pertanto, se un dispositivo presenta un collegamento a un sito web sconosciuto, ma l’utente risulta verificato come “ CEO” dell’azienda, potrebbe essere opportuno impostare delle regole che le consentano comunque l’accesso al sistema CRM. Nel frattempo, un subappaltatore con una storia aziendale di breve durata potrebbe essere sottoposto immediatamente a quarantena.
La definizione di queste politiche dettagliate richiede una collaborazione maggiore di quanto le aziende si aspettino. In genere, per intraprendere il percorso verso il modello “zero trust”, le aziende istituiscono un comitato per la governance dei dati, ma troppo spesso non riescono a nominare persone che abbiano una conoscenza approfondita delle modalità operative dei dipendenti. Ciò significa che, oltre ai responsabili del settore IT e dello sviluppo software, è necessario coinvolgere anche i responsabili delle diverse divisioni aziendali che conoscono bene i propri team.
«Questa è la parte più difficile», afferma Hunt. «Le politiche e le questioni relative alla governance devono essere valutate con largo anticipo. «Non basta decidere di adottare l’approccio “zero trust” e metterlo in piedi alla bell’e meglio.»
Rendere il modello “zero trust” privo di attrito
Nonostante abbia lavorato al problema per anni, anche la Pittsburgh Plate Glass ha ancora molta strada da fare, afferma Connelly della PPG. Per certi versi, il suo dipartimento ha scelto la via più facile, consentendo l’accesso alla rete aziendale solo ai computer portatili forniti dall’azienda e dotati di software di sicurezza preinstallato. Ciò significa che i dipendenti non possono utilizzare i propri PC, Mac o smartphone.
Ma sotto altri aspetti, non è stata abbastanza attenta. Ad esempio, una volta che i dipendenti di PPG accedono alla rete, hanno piena libertà di utilizzare la maggior parte delle applicazioni e di consultare la maggior parte dei dati. Un sistema “zero trust” ottimizzato consentirebbe l’accesso solo a ciò che gli utenti sono autorizzati a utilizzare.
In prospettiva, Connelly afferma che i dipendenti si aspetteranno di poter disporre di un’ampia scelta di dispositivi e che le aziende dovranno esercitare un controllo più accurato su come, quando e dove questi vengono utilizzati.
«Non riteniamo che il desiderio delle persone di lavorare da casa sia destinato a scomparire», afferma Connelly, la cui azienda sta gradualmente passando dai propri data center a infrastrutture e servizi basati sul cloud. «Nel corso della nostra transizione verso il cloud, l’approccio zero trust costituirà per noi una priorità assoluta», afferma.
Data la maggiore complessità nel garantire la sicurezza in un contesto di lavoro da casa, le aziende dovranno prestare particolare attenzione a trovare il giusto equilibrio tra sicurezza ed esperienza dei dipendenti. L’IT sta forse ostacolando il modo di lavorare delle persone creando troppe barriere? Proprio come una cliente potrebbe non voler recarsi in un ristorante che le facesse eseguire un test per il COVID-19 ogni volta che varca la soglia, i lavoratori non desiderano dover affrontare troppe complicazioni durante la procedura di accesso né attendere troppo a lungo per i controlli di stato prima di poter iniziare a lavorare.
Se le seccature quotidiane legate alla sicurezza, anche solo per effettuare l’accesso, diventano troppo gravose, le aziende rischiano di fornire ai dipendenti un motivo per pensare di abbandonare la nave — o, peggio ancora, di spingerli a cercare scorciatoie che riaprano delle vulnerabilità. «Quando le persone si sentono frustrate, cercano soluzioni alternative», afferma Hunt.
Ciononostante, le aziende e i lavoratori non possono più rimandare indefinitamente l’adozione del modello “zero trust”. «Non si può semplicemente sperare che le violazioni non capitino proprio a voi.» «Non è certo questo il modo di vivere», afferma Pescatore, l’analista del SANS Institute. «L’approccio “zero trust” può prevenire attacchi in grado di mettere a repentaglio l’intera azienda. «Non può più essere considerata una scelta facoltativa».

