In primo luogo, analizziamo un rapporto che descrive in dettaglio diversi pacchetti Python fraudolenti presenti nel registro PyPI, i quali, secondo i ricercatori, diffondono malware finalizzato al furto di informazioni. Di seguito, analizziamo l’ultimo rapporto di KELA, che contiene una serie di risultati relativi alle attività legate ai principali ransomware, nonché una panoramica dei dati relativi alle vendite di credenziali rubate raccolti dagli “initial access broker” (IAB) nell’ultimo trimestre.
1. Sono stati individuati decine di pacchetti PyPI che diffondevano W4SP malware finalizzati al furto di informazioni
Un nuovo rapporto “ ” redatto dalla società Phylum, specializzata nella sicurezza della catena di fornitura del software , rivela l’esistenza di diversi pacchetti Python all’interno del registro PyPI che, secondo i ricercatori, diffondono malware finalizzato al furto di informazioni (in particolare, il malware denominato “W4SP info-stealer” viene installato sui computer compromessi tramite codice dannoso offuscato iniettato all’interno di tali pacchetti).

I ricercatori hanno individuato 29 pacchetti nel repository Package Index (PyPI) di #Python , il cui scopo è quello di infettare i computer degli sviluppatori con un #malware denominato W4SP Stealer. Leggi: thehackernews.com/2022/11/resear… #infosec #cybersecurity #hacking
La piattaforma automatizzata di rilevamento dei rischi di Phylum ha segnalato ai propri analisti attività sospette provenienti da decine di pacchetti PyPI pubblicati di recente. I ricercatori descrivono tale attività come un sofisticato tentativo di diffondere il programma di furto di informazioni “ W4SP ” ( ) sui computer degli sviluppatori Python.
Secondo Phylum, questo attacco ha inizio quando l’autore della minaccia, di cui non si conosce l’identità, copia librerie popolari già esistenti e inserisce nel codice di pacchetti altrimenti innocui un’istruzione __import__ dannosa.
Copiando pacchetti autentici già esistenti, l’autore dell’attacco può avvalersi della pagina di destinazione PyPI associata a ciascun pacchetto (generata dal file setup.py e contenente il file README.md dei pacchetti originali); il risultato è una pagina di destinazione dall’aspetto autentico, completa di link funzionanti, che conferisce un notevole senso di legittimità all’intera operazione.
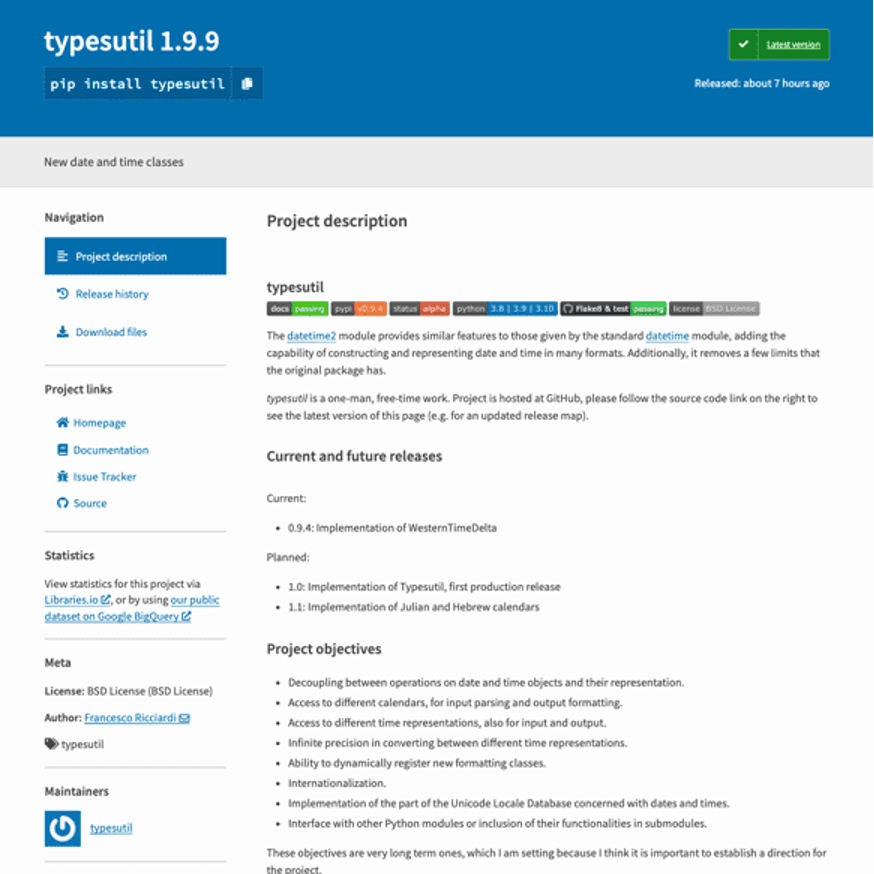
Da Phylum: «Ecco la pagina di destinazione su PyPI relativa al pacchetto dannoso typesutil. Come potete notare, l’autore dell’attacco ha semplicemente copiato il pacchetto datetime2 e ha apportato alcune lievi modifiche nel tentativo di rendere il testo coerente con il nome fasullo con cui era stato pubblicato.
Gli attacchi sembrano aver avuto inizio intorno al periodo indicato all’indirizzo 1 ottobre 2022, acquisendo gradualmente slancio fino a poter essere classificati come una campagna ostile mirata intorno al periodo indicato all’indirizzo 22 ottobre 2022. Tuttavia, Phylum ammette di aver individuato un numero esiguo di pacchetti contenenti indicatori di compromissione (IOC) simili, pubblicati su luglio 2022.
L'ipotesi attuale è che questa attività precedente fosse probabilmente un test di validazione del concetto (PoC), che ha consentito agli autori dell'attacco di verificare la propria metodologia. Ciò a cui stiamo assistendo ora potrebbe benissimo essere il risultato di tali iniziative esplorative.
Evoluzione delle tattiche antagonistiche
Analizzando i pacchetti che rappresentano il culmine delle attività di questo attore malintenzionato (in particolare quelli precedenti), è apparso chiaro ai ricercatori che la maggior parte di essi era stata compromessa semplicemente iniettando l’istruzione __import__ dannosa, citata in precedenza, nel file setup.py o nel file __init__.py. Questa soluzione si è rivelata piuttosto maldestra e il fatto di collocare il file importato in posizioni piuttosto evidenti e facilmente individuabili ha fatto sì che molti dei tentativi dell’autore venissero individuati e neutralizzati.
Ciò ha indotto l'aggressore a cambiare tattica. Anziché limitarsi a inserire il codice importato in un punto facilmente individuabile all’interno dei pacchetti presi di mira, il codice importato ha cominciato ad essere collocato deliberatamente al di fuori dello schermo; l’autore dell’attacco ha ottenuto questo risultato sfruttando il punto e virgola, raramente utilizzato in Python, per inserire il codice dannoso accanto al codice legittimo sulle stesse righe (si veda di seguito uno screenshot del file setup.py tratto dal pacchetto dannoso typesutil).
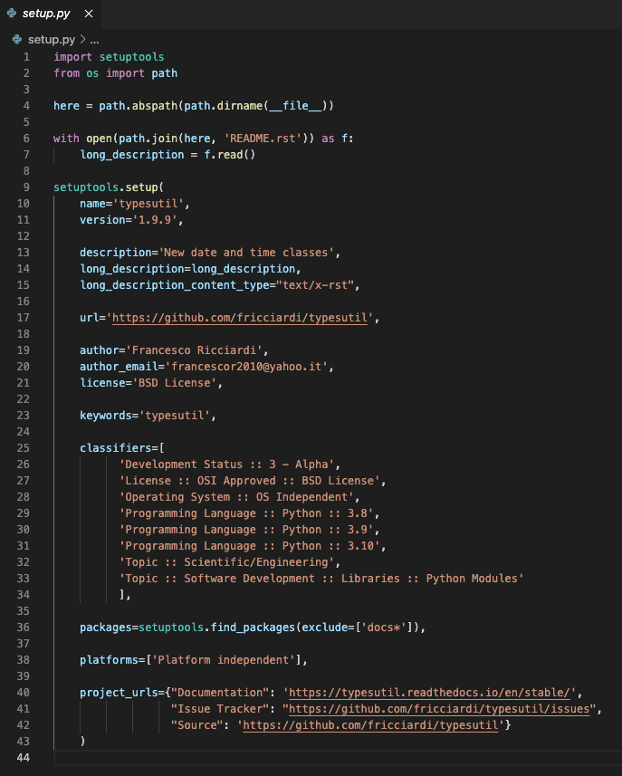
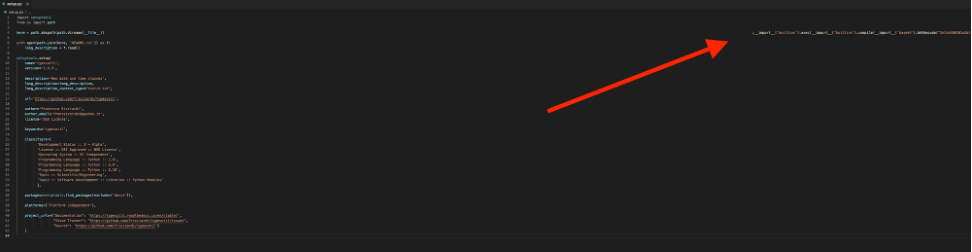
A prima vista, non sembra esserci nulla di anomalo. È solo quando si allarga la finestra dell’editor di codice (o si attiva il ritorno a capo automatico) che l’inganno viene smascherato e __import__ diventa improvvisamente visibile, in una posizione decisamente fuori dal comune — sfalsato di 318 spazi (vedi sotto).
In molti casi, bastano uno o due secondi di disattenzione o di mancanza di cura nei dettagli da parte dello sviluppatore per sostituire un pacchetto legittimo con uno dannoso, dando così involontariamente il via a un potenziale incidente nella catena di fornitura del software.
Commenti degli analisti del team Cyber Threat Intelligence di Tanium
“Tenendo conto del fatto che la sicurezza della catena di approvvigionamento del software è attualmente un tema di grande attualità, insieme al flusso costante di rischi che il settore del software open source deve affrontare, notizie come questa dovrebbero essere prese sul serio. Detto questo, c’è una grande differenza tra prendere sul serio una minaccia e agire di conseguenza con calma e ponderatezza, e lasciare che una potenziale minaccia crei il caos e determini ogni vostra mossa.”
“La conclusione da trarre è che incidenti come Heartbleed e la compromissione di SolarWinds , che ha avuto un impatto enorme, hanno lasciato un segno indelebile nel panorama delle minacce informatiche, e probabilmente le cose non saranno mai più le stesse. È una cosa positiva? Il panorama delle minacce è mai stato normale o stabile? Si tratta di una domanda estremamente soggettiva, alla quale non intendo cercare di rispondere. Tuttavia, l’attuale consenso tra gli esperti di intelligence è che il settore informatico abbia raggiunto un livello di instabilità mai osservato in precedenza dalla maggior parte delle fonti da cui attingiamo le nostre informazioni.”
“Ciononostante, lavorare con piattaforme open source offre numerosi vantaggi. Ed è importante nutrire un sano scetticismo riguardo alla capacità di un numero enorme di progetti di integrare la sicurezza in modo coerente e affidabile come caratteristica intrinseca, anziché come elemento aggiunto a posteriori.”
«Il caso di PyPI citato in precedenza è solo l’ultimo di una lunga serie di esempi in cui gli autori delle minacce tentano di compromettere i pacchetti, le librerie e i progetti su cui gli sviluppatori fanno affidamento da anni per semplificare il proprio lavoro, alcuni dei quali potrebbero dare per scontata l’integrità e l’autenticità delle risorse che importano.»
«La realtà è che il software open source non riceverebbe tanta attenzione da parte dei nostri avversari se non fosse uno strumento così attraente e di grande successo per la diffusione di payload dannosi o il raggiungimento di altri obiettivi malevoli.»
2. Il rapporto KELA illustra in dettaglio l'attività dei ransomware e le vendite relative all'accesso alla rete nel terzo trimestre del 2022
Il rapporto recentemente pubblicato da KELA, intitolato “: Ransomware Victims and Network Access Sales in Q3 2022”, contiene una serie di risultati relativi alle principali attività di ransomware e alle vendite generate dagli initial-access-broker (IAB) nell’ultimo trimestre del 2022.
Il rapporto sottolinea il fatto che, in questo trimestre, gli autori delle minacce abbiano proposto offerte di accesso iniziale più costose – un segnale che indica probabilmente un aumento della domanda di punti di accesso e credenziali rubate.
Risultati di KELA relativi al ransomware
Nel Q3 2022, KELA ha individuato circa 600 vittime nelle proprie fonti, tra cui blog e portali degli autori di attacchi ransomware, siti dedicati alle fughe di dati e rapporti pubblici. In media, il KELA ha registrato circa 200 attacchi al mese nel periodo Q3 rispetto ai 216 del periodo Q2.
I principali gruppi di ransomware
The most prolific ransomware groups for Q3 were LockBit, Black Basta, Hive, Alphv/BlackCat, and BianLian.
- di LockBit: LockBit ha registrato oltre 200 vittime, un numero quattro volte superiore a quello dei suoi diretti concorrenti, mantenendo così la propria posizione in cima alla classifica.
- di Black Basta: l’attività di Black Basta è rimasta stabile tra Q2 e Q3 , con 50 vittime in ciascuno dei due casi.
- di Hive: Hive sembra aver registrato un notevole aumento della propria attività rispetto al Q2 , pari a circa il 67%.
- Alphv/BlackCat: L’attività di questa operazione è diminuita di circa il 28%, passando da Q2 a Q3.
- su BianLian: BianLian è un gruppo di ransomware relativamente nuovo che è rapidamente riuscito a classificarsi tra i primi cinque di questo mese.
I settori più colpiti dal ransomware
Secondo la KELA, il settore maggiormente preso di mira dai ransomware in questo trimestre è stato quello dei servizi professionali. LockBit, Hive e Alphv sono stati responsabili di circa la metà degli attacchi in questo settore. I settori che hanno registrato il secondo maggior numero di attacchi sono stati quello manifatturiero e dei prodotti industriali, nonché quello sanitario.
I paesi più colpiti dal ransomware
Gli Stati Uniti sembrano essere il Paese più preso di mira in questo trimestre, con il 40% degli attacchi rilevati da KELA che hanno colpito aziende statunitensi. Dopo gli Stati Uniti seguono il Regno Unito, la Francia, la Germania e la Spagna.
Vendite relative all'accesso alla rete
Per il Q3 , KELA ha individuato oltre 570 annunci di vendita relativi ad accessi alla rete, con un prezzo richiesto complessivo di circa 4 milioni di dollari, sebbene un singolo accesso fosse stato messo in vendita proprio a 3 milioni di dollari. Tale cifra rappresenta un aumento significativo rispetto ai circa 660.000 dollari richiesti nel Q2. Tuttavia, escludendo quel singolo valore anomalo pari a 3 milioni di dollari, la differenza non sarebbe affatto così marcata.
Escludendo questa offerta, il prezzo medio di accesso era di circa 2.800 dollari per Q3 , rispetto ai 1.500 dollari per Q2. Il prezzo mediano riflette una variazione più significativa, passando da 300 dollari nel Q2 a 1350 dollari nel Q3. Tale aumento dimostra che, in generale, gli operatori hanno proposto annunci più costosi in questo trimestre.
Risultati preliminari relativi agli intermediari di accesso
Circa 110 operatori erano impegnati nella vendita di accessi alla rete, un numero non molto diverso da quello registrato nel trimestre precedente.
I principali broker di accesso iniziale
Ciascuno dei primi tre IAB ha messo in vendita un numero di accessi compreso tra 40-100 e...
- R1z: Questo attore è entrato a far parte dei forum dedicati alla criminalità informatica nel 2019 , ma ha iniziato a vendere l’accesso alla rete solo nel luglio 2022. L'attore è solito vendere vulnerabilità che consentono l'esecuzione di codice da remoto e ha pubblicato circa 100 annunci relativi alla vulnerabilità Q3.
- Salvador_Dali: Questo attore è un IAB sin dal maggio 2022 e prende di mira principalmente aziende con sede negli Stati Uniti. Questo operatore non specifica solitamente il tipo di accesso né il prezzo.
- "Orangecake": Questo attore è attivo sin dal settembre 2021 e solitamente mette in vendita servizi di accesso VPN-RDP. Questo attore ha dimostrato di godere di un'ottima reputazione sui forum ed è stato persino visto collaborare con vari gruppi di ransomware.
Principali paesi e settori di riferimento dell’IAB
Gli Stati Uniti sono stati il Paese più colpito dagli IAB, proprio come nel Q2, rappresentando il 30% del numero totale delle vittime. Gli Stati Uniti sono seguiti dal Regno Unito, dal Canada e dall’India. Il settore dei servizi professionali è stato il comparto più preso di mira dagli IAB, seguito dal settore manifatturiero e dei prodotti industriali e dal settore tecnologico.
Commenti degli analisti del team Cyber Threat Intelligence di Tanium
«È importante ricordare che sarebbe impossibile per un’azienda raccogliere informazioni su ogni singolo attacco informatico verificatosi in tutto il mondo in un determinato arco di tempo, soprattutto se si considera quanti di essi potrebbero non essere segnalati o non essere attribuiti a nessuno.» È inoltre necessario considerare questi dati con una certa cautela, poiché CTI non è in grado di confermare che siano del tutto esaustivi.”
“CTI ha fornito informazioni su tutte le operazioni che KELA ha elencato nella sua classifica dei principali gruppi di ransomware e, negli ultimi mesi, ha inoltre dedicato ampio spazio agli IAB, il che è perfettamente in linea con quanto riportato da KELA. L’aspetto forse più degno di nota che si evince da questi dati è il fatto che gli autori delle minacce stiano offrendo l’accesso alla rete a un prezzo notevolmente più elevato rispetto allo scorso trimestre. È possibile che i criminali informatici siano disposti a pagare una somma maggiore per entrare nel mercato? Oppure gli IAB stanno semplicemente diventando più avidi nelle loro offerte?”
Ha qualche informazione in merito a queste storie che desidera condividere? Visiti il sito , il forum di discussione di Tanium per avviare una conversazione.
Per ulteriori approfondimenti, consulti le nostre recenti raccolte di informazioni sulle minacce informatiche .

