A metà febbraio, la Corte Suprema dell’Illinois, nella causa “ ”, ha stabilito che la White Castle System Inc. dovrà rispondere delle accuse di aver ripetutamente violato la legge statale sulla privacy delle informazioni biometriche (Biometric Information Privacy Act), avendo acquisito le impronte digitali di quasi 9.500 lavoratori senza il loro consenso. Il colosso del fast food ha affermato che la sentenza potrebbe comportare un costo superiore a 17 miliardi di dollari.
Lo scorso anno, Meta Platforms , proprietaria di Facebook, ha accettato di versare 650 milioni di dollari per risolvere le accuse di aver violato la legge dell’Illinois raccogliendo e conservando i dati biometrici degli utenti del sito web senza autorizzazione.
Tali costi e conseguenze esorbitanti hanno rappresentato un campanello d’allarme per un numero crescente di consigli di amministrazione, spingendoli a dare priorità alla protezione dei dati, ad aumentarne i finanziamenti e a promuovere il principio della “privacy by design”, secondo quanto emerge dal rapporto “ ” (Privacy in Practice 2023) dell’ISACA, un’indagine condotta su 1.890 membri in possesso di certificazioni nel campo della sicurezza informatica o della protezione dei dati.
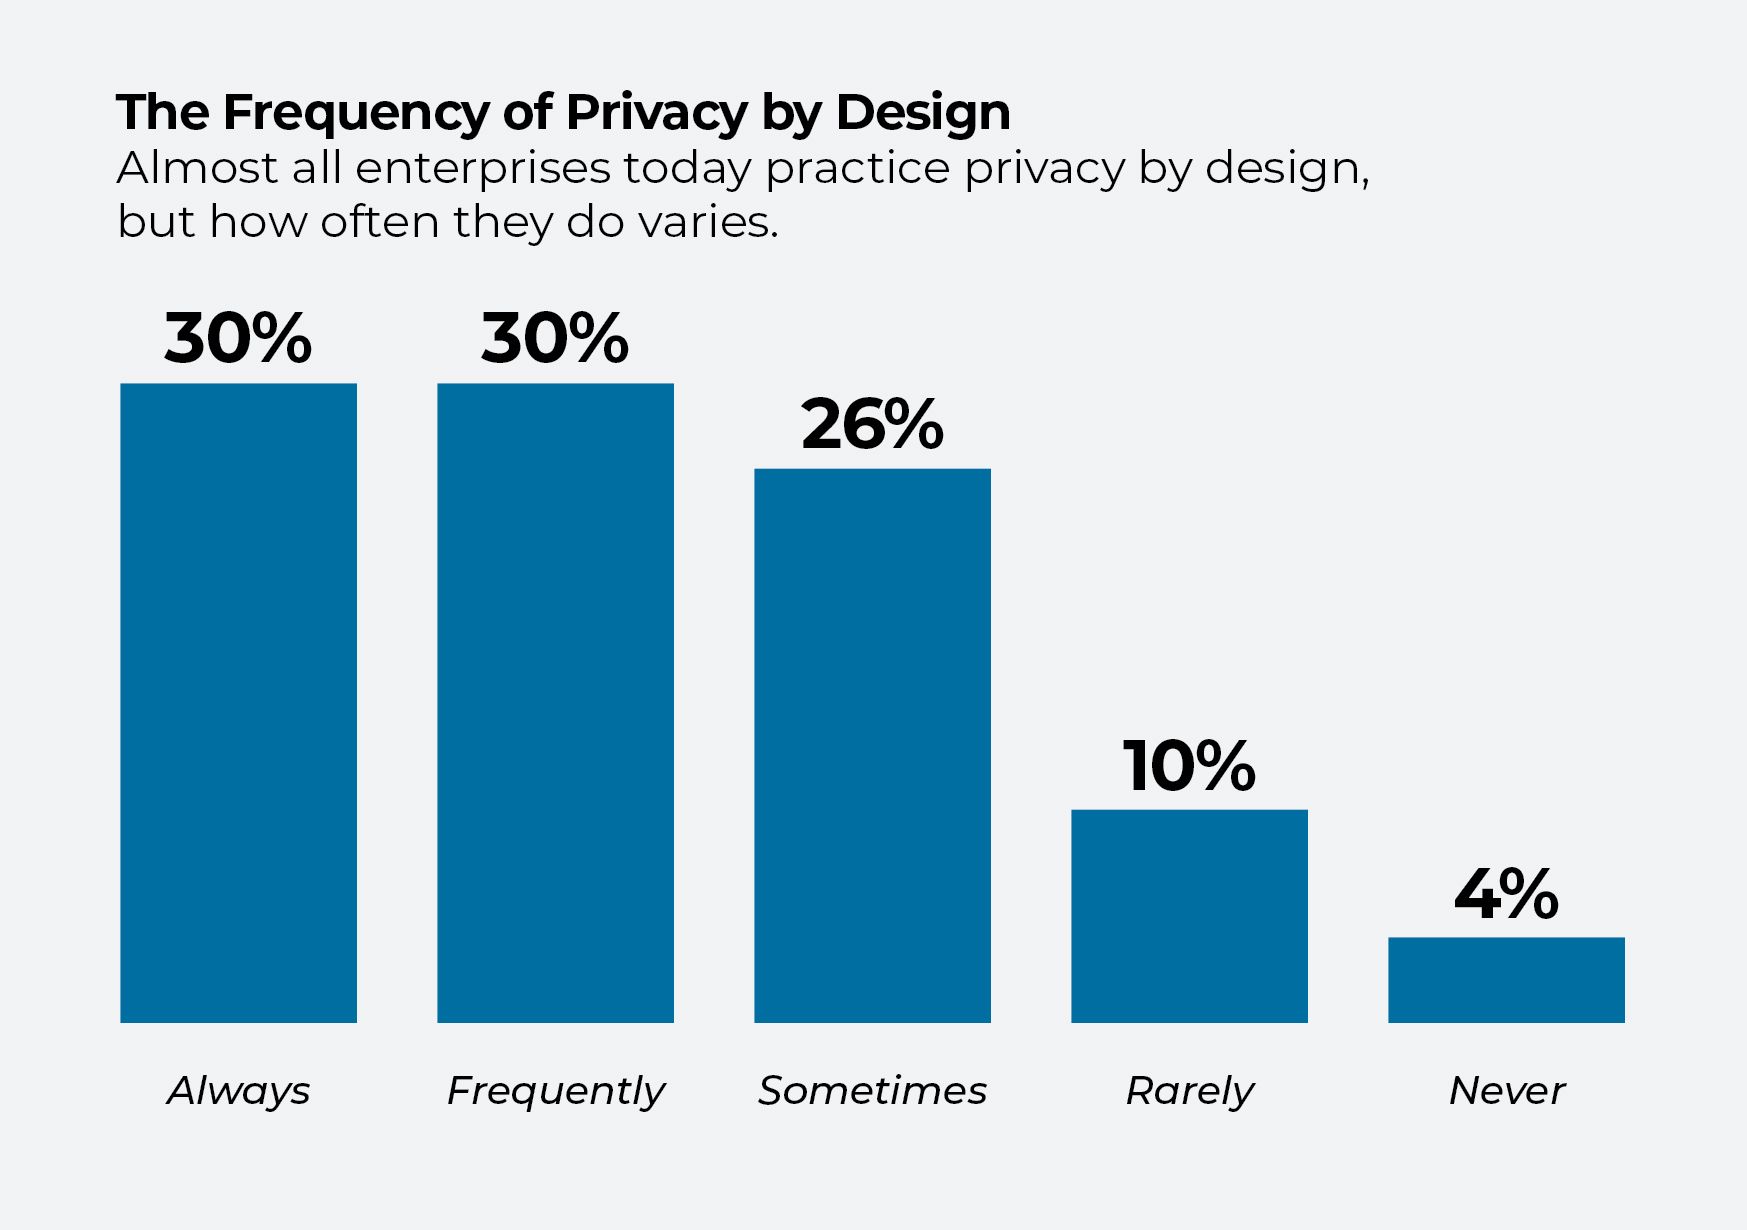
Circa il 55 % degli intervistati ha affermato che il proprio consiglio di amministrazione presta adeguata attenzione alla tutela della privacy. Ciò si riflette nell’aumento delle aziende che adottano l’approccio “privacy by design” — salito al 30 per cento, dal 28 per cento dell’anno precedente — e nel numero medio di dipendenti a tempo pieno che svolgono mansioni legate alla privacy all’interno di un’organizzazione, salito a 26 da 25.
«Le leggi e le normative in materia di privacy stanno avendo un impatto davvero capillare», afferma Safia Kazi, consulente specializzata in materia di privacy presso l’ISACA, l’Associazione per l’Audit e il Controllo dei Sistemi Informativi. I consigli di amministrazione stanno prendendo coscienza del fatto che «le organizzazioni che non rispettano le norme potrebbero ritrovarsi sotto i riflettori per non aver agito in modo corretto».
«: alcune persone hanno iniziato a ricevere assegni da Facebook a causa di un uso improprio dei dati biometrici.» E dicono: «Un momento…». "Cosa è successo esattamente ai miei dati?""Safia Kazi, consulente specializzata in materia di privacy, ISACA
Kazi ritiene che le leggi e le normative stiano ponendo maggiore enfasi sulla sicurezza non solo a causa delle potenziali responsabilità delle aziende, ma anche perché stanno rendendo i consumatori più consapevoli di quanto possano essere esposte le loro informazioni personali.
«Le persone hanno iniziato a ricevere assegni da Facebook a causa di un uso improprio dei dati biometrici. E dicono: «Un momento: ho ricevuto un assegno da 300 dollari da Facebook». Perché è successo? "Cosa è successo esattamente ai miei dati?" spiega lei.
Grazie a questa crescente consapevolezza, i consumatori potrebbero prendere decisioni più informate su quali aziende scegliere per i propri acquisti — e a cui affidare i propri dati — afferma Kazi. «Quando hanno diverse opzioni tra cui scegliere, potrebbero optare per quella che sanno essere effettivamente efficace.»
In termini di sicurezza dei dati, un “ottimo lavoro” significa implementare sia un’efficace gestione della privacy dei dati di tipo “ ” (che si avvale di software per eseguire la scansione di reti, sistemi cloud, endpoint e applicazioni al fine di individuare dove risiedono i dati sensibili), sia la “privacy by design” (una pratica sempre più importante, dato che archiviamo e condividiamo online quantità sempre maggiori di dati personali).
[Legga anche: La gestione del rischio nell’era delle normative sulla protezione dei dati personali]
Le aziende che non attribuiscono priorità alla protezione dei dati si ritroveranno a rimanere indietro sul mercato. «I vostri concorrenti potrebbero stare ottenendo risultati migliori, e vi troverete in una posizione di notevole svantaggio se non agirete», afferma Kazi.
Ma che cos’è esattamente la “privacy by design”?
Il concetto di “privacy by design” implica l’adozione di pratiche sicure durante l’intero ciclo di sviluppo e manutenzione di un progetto, a partire dal coinvolgimento di esperti in materia di privacy nella selezione dei fornitori.
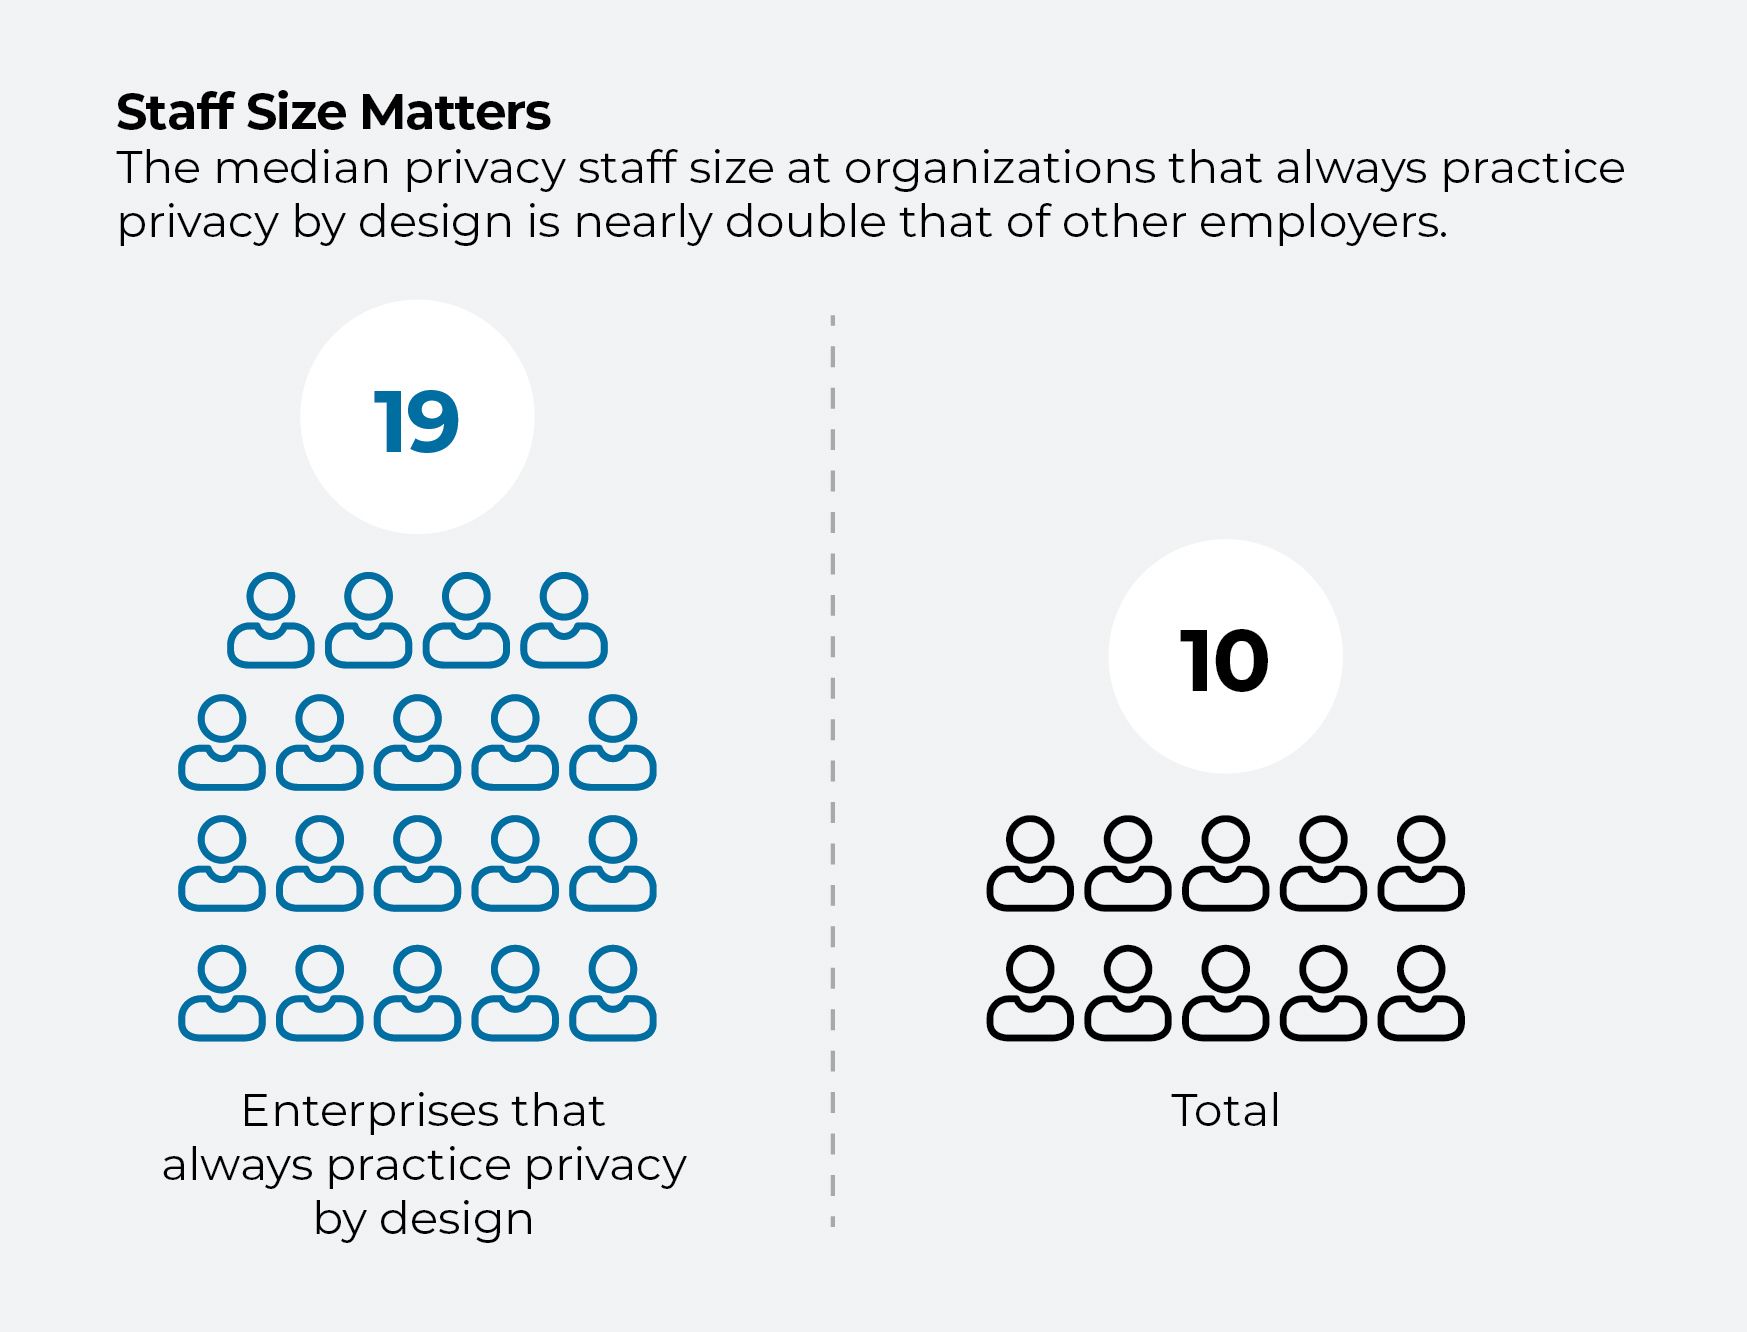
Ciò richiede, ovviamente, personale. Inoltre, secondo quanto riferito dagli intervistati, le aziende che applicano il principio della “privacy by design” tendono ad avere un organico più numeroso. Il numero mediano dei loro dipendenti era pari a 19, rispetto ai 10 delle aziende nel loro complesso. Tuttavia, alcuni consigli di amministrazione potrebbero non voler finanziare tali livelli di organico, poiché considerano le iniziative in materia di privacy un onere economico. Infatti, il 42 % degli intervistati ha dichiarato che il budget destinato alla tutela della privacy nella propria azienda è in misura moderata o significativa insufficiente.
Già solo le potenziali responsabilità legali e la cattiva pubblicità dovrebbero indurre le aziende a dare priorità alla sicurezza dei dati e a integrarla sin dall’inizio; tuttavia, considerare la privacy come un aspetto secondario può anche rendere un progetto molto più costoso. Se gli esperti in materia di privacy intervengono in una fase avanzata del processo e individuano gravi lacune, afferma Kazi, «ciò comporterà un notevole lavoro di rielaborazione, con la possibilità di dover ricorrere a nuovi fornitori o modificare in modo significativo il funzionamento dei sistemi».
Persiste la carenza di personale nel settore della protezione dei dati personali
Sebbene il numero medio di professionisti della privacy all’interno di un’azienda sia leggermente aumentato, la carenza di personale continua a rappresentare un problema rilevante.
I ruoli tecnici nel settore della privacy continuano a registrare una carenza di personale maggiore rispetto a quelli legali e di conformità: il 53 % degli intervistati ha infatti indicato di avere una carenza di personale, in misura moderata o significativa, sul versante tecnico. A fronte di ciò, il 44 % dichiara di avere carenza di personale nel settore legale e della conformità.
«Molte organizzazioni desiderano assumere quella figura ideale, una sorta di “unicorno”, che abbia anni di esperienza nel settore legale, magari sia in possesso di una laurea in giurisprudenza e conosca a fondo tutte le leggi e le normative, ma che sia anche altamente specializzata in ambito tecnico», afferma Kazi. «Ritengo che le organizzazioni debbano essere realistiche.»
Circa la metà degli intervistati sta formando dipendenti non specializzati in materia di privacy per colmare tale lacuna, mentre quasi il 40 % sta ricorrendo in misura maggiore a lavoratori a contratto o consulenti esterni.
Kazi ritiene che il modo migliore per colmare tale lacuna sarebbe quello di far affiancare ai consulenti, per diversi progetti o per un certo periodo di tempo, i dipendenti già in forza che desiderano orientarsi verso il settore della privacy; in tal modo, quando i consulenti lasceranno l’incarico, i dipendenti avranno le conoscenze e l’esperienza necessarie per subentrare al loro posto.
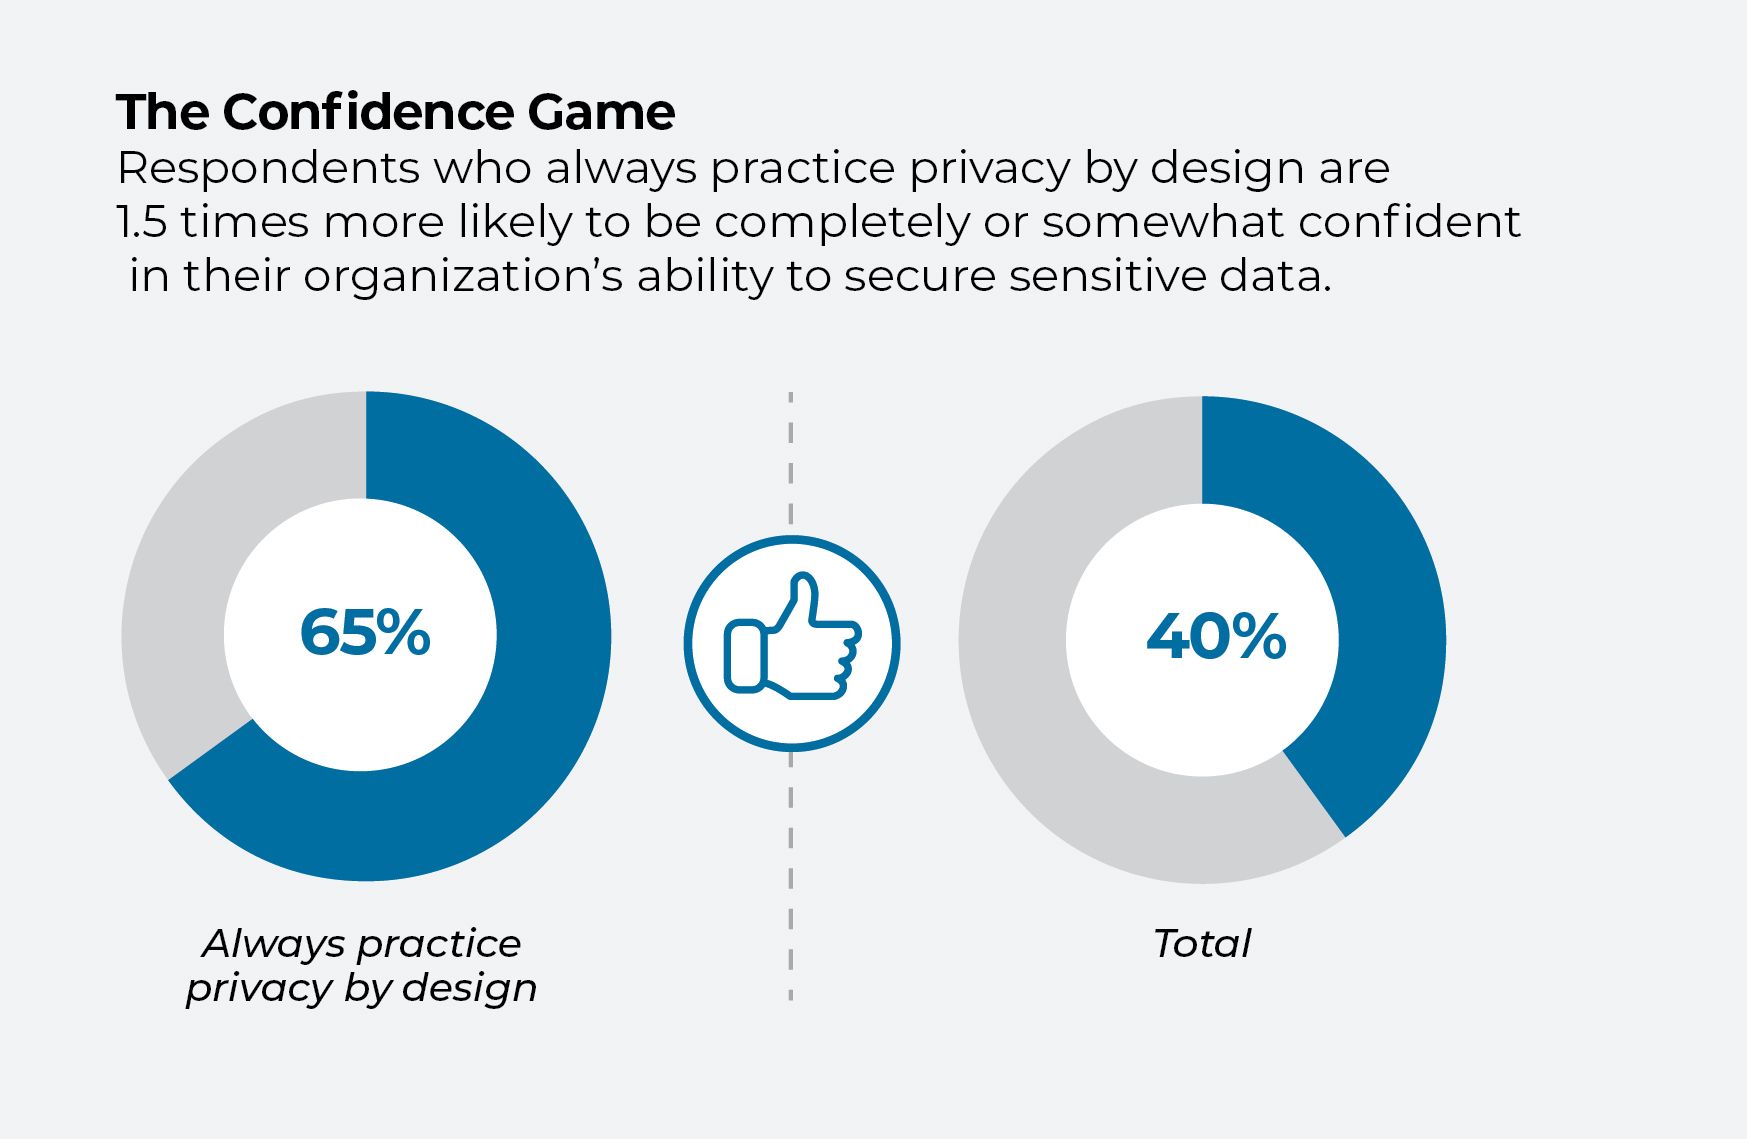
Sebbene il concetto di “privacy by design” possa richiedere un maggior numero di dipendenti e/o una maggiore attenzione alla loro formazione, i vantaggi sono notevoli. Secondo l’ISACA, le imprese che adottano l’approccio “privacy by design” godono di un vantaggio. Secondo l’indagine, quasi due terzi di tali aziende si dichiarano completamente o abbastanza fiduciose nella propria capacità di garantire la riservatezza dei dati sensibili, rispetto al 40 % del totale degli intervistati.
La sicurezza dei dati inizia con la protezione delle informazioni più sensibili
Nel frattempo, i professionisti della protezione dei dati che operano in un’azienda con organico ridotto dovrebbero cercare di stabilire le proprie priorità e concentrarsi sulle aree in cui i dati sono particolarmente sensibili.
«Forse ci sarà qualcosa che riguarderà le informazioni sanitarie», afferma. Per i professionisti della privacy è più importante occuparsi di questo piuttosto che, ad esempio, di un’iniziativa di marketing volta alla raccolta di indirizzi e-mail. Ciononostante, afferma che gli esperti in materia di privacy «dovrebbero davvero esaminare tutti i progetti attualmente in corso».
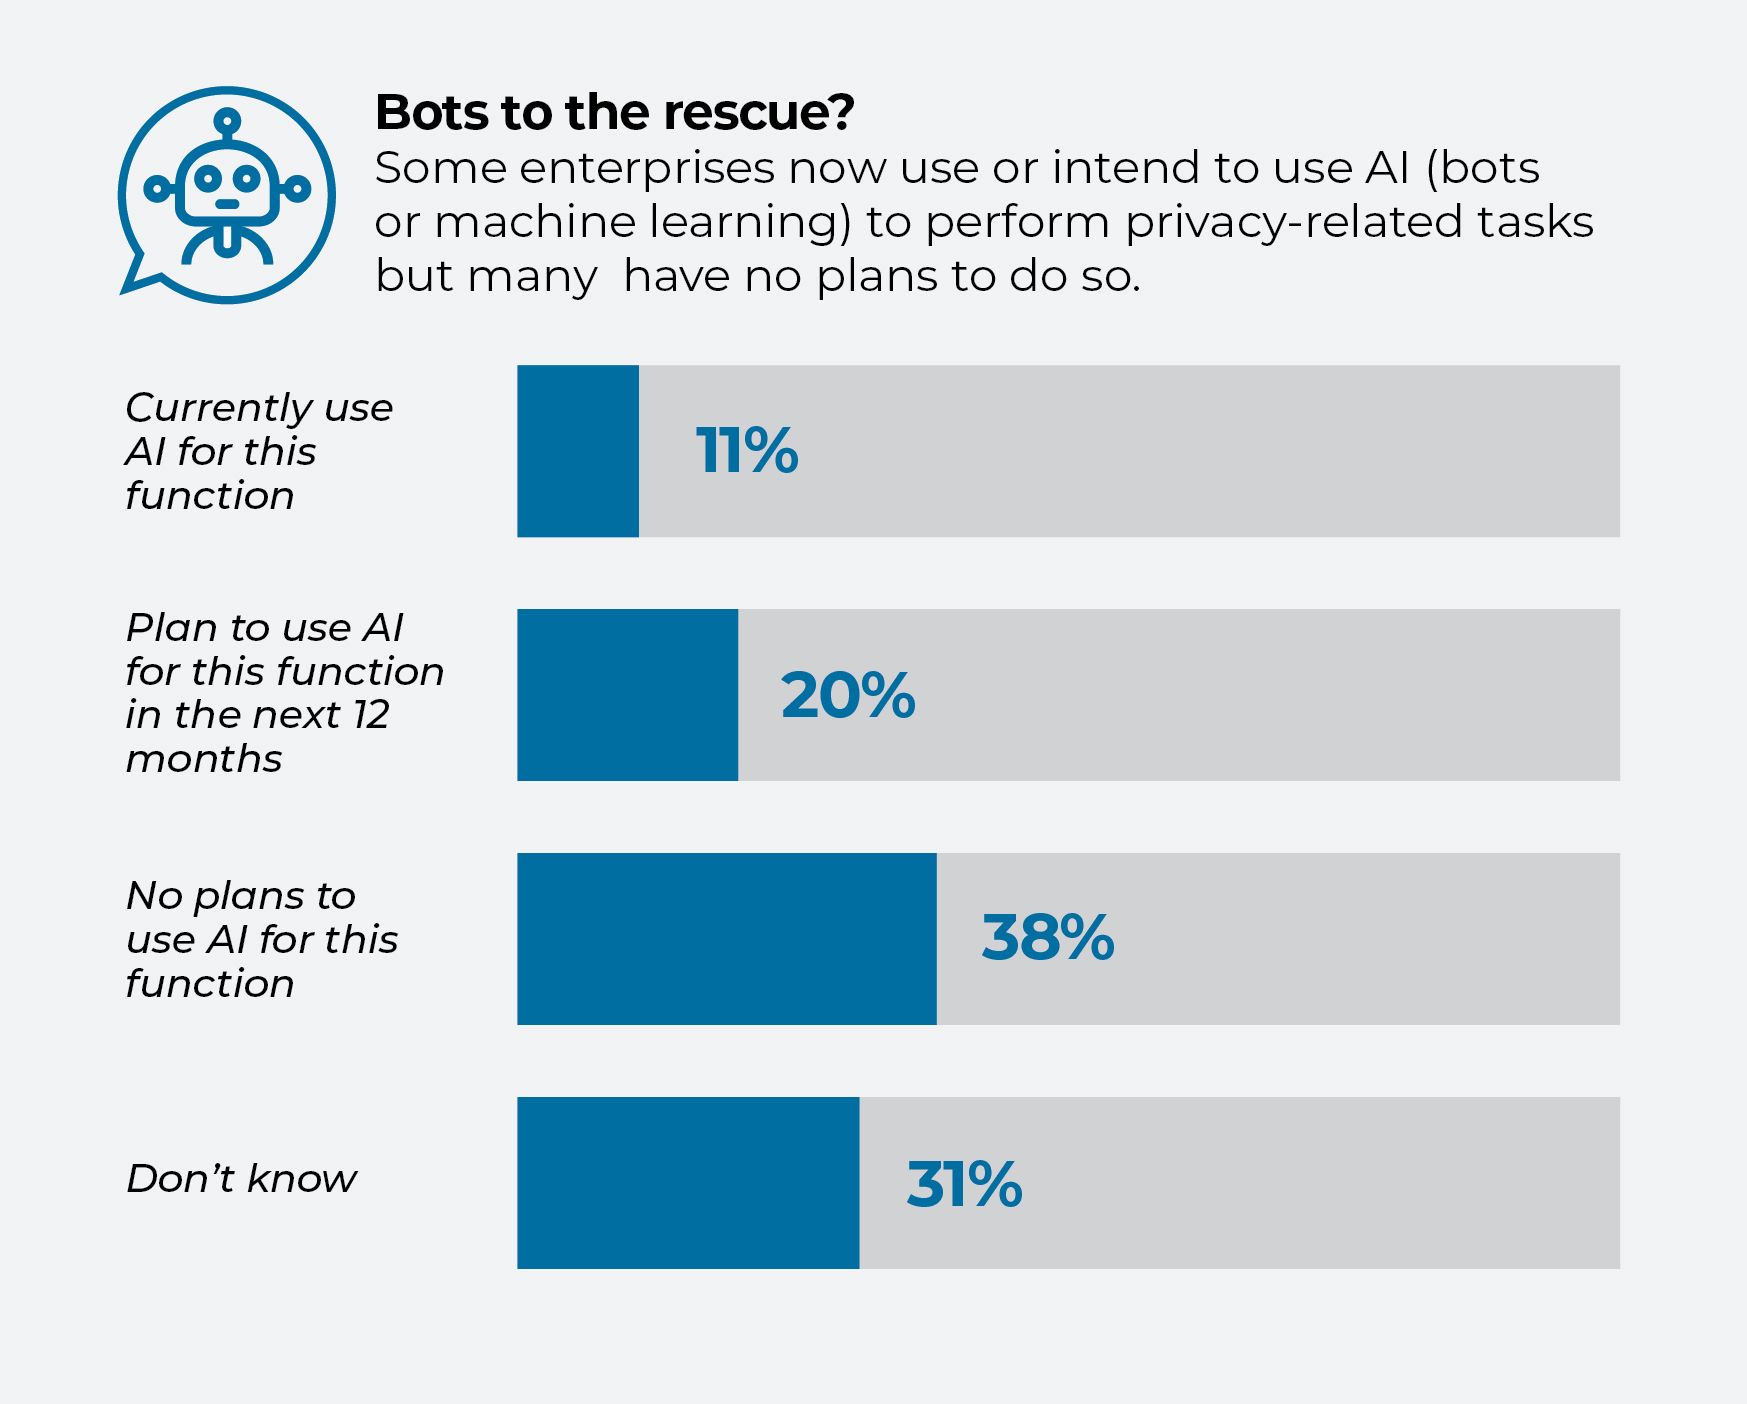
Un aspetto che probabilmente non risolverà la carenza di personale è l’intelligenza artificiale. Nel sondaggio 2022 condotto dall’ISACA, circa un intervistato su cinque ha dichiarato di avere in programma di iniziare a utilizzare l’intelligenza artificiale nei prossimi 12 mesi. Ma questa volta la percentuale era solo del 11 %.
«Non so se gli esperti di privacy si sentano già a proprio agio nell’affidare tale compito a un sistema automatizzato», afferma Kazi. L'intelligenza artificiale può essere ottima per le risposte automatiche alle e-mail, ma quando si tratta di privacy, la posta in gioco potrebbe essere troppo alta.
«Se fatto in modo improprio», afferma, «potrebbe avere conseguenze davvero catastrofiche».