Nell’attuale panorama delle minacce, in rapida evoluzione, la risoluzione tempestiva delle vulnerabilità è fondamentale per garantire un livello di sicurezza solido. Tuttavia, molte organizzazioni hanno difficoltà a stabilire le priorità e a risolvere in modo efficiente le vulnerabilità critiche, lasciando così esposti i propri sistemi e la propria infrastruttura IT.
Scoprite Remediation Visibility, un nuovo e potente flusso di lavoro automatizzato disponibile su Tanium Comply che rivoluziona il modo in cui le organizzazioni affrontano la gestione delle vulnerabilità, la gestione dell’esposizione e la correzione dei problemi di sicurezza.
Colmare il divario tra i team IT e quelli di sicurezza
Una risoluzione efficace dei problemi richiede una collaborazione senza soluzione di continuità tra i team operativi IT e quelli di sicurezza. Tradizionalmente, le organizzazioni hanno incontrato difficoltà in questo ambito a causa di processi compartimentati e di applicazioni e strumenti non integrati tra loro. Remediation Visibility affronta questa sfida combinando i risultati relativi alle vulnerabilità provenienti da Tanium Comply con le patch non programmate disponibili su , Tanium Patche , fornendo una visione unificata delle priorità critiche di correzione.
L'integrazione non si limita a individuare le vulnerabilità, ma crea un allineamento tra i team IT e quelli di sicurezza, consentendo loro di collaborare al raggiungimento dell'obiettivo comune di ridurre i rischi e rafforzare il livello di sicurezza.
Le 3 caratteristiche principali di Remediation Visibility
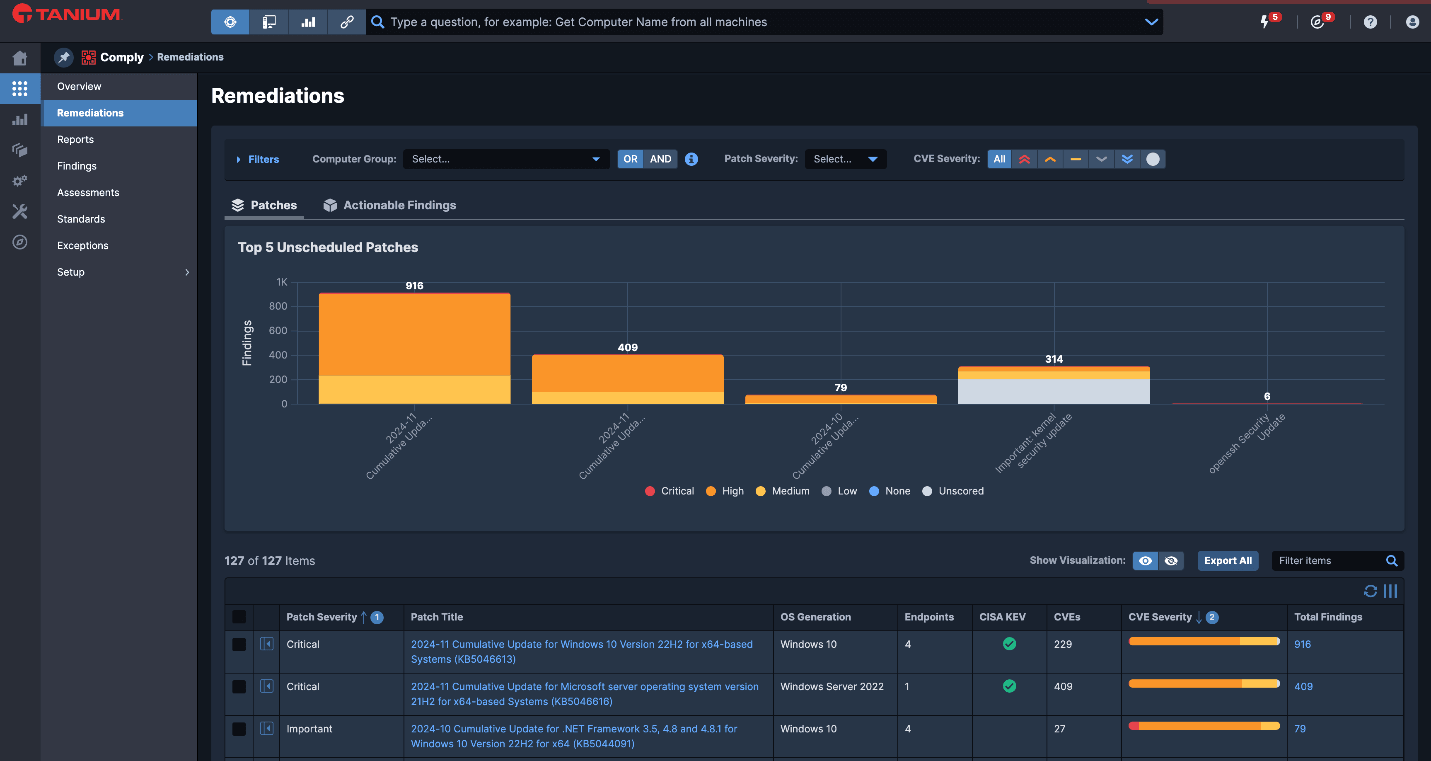
- Evidenzia le prime 5 patch non programmate: Concentri i Suoi sforzi sulle azioni correttive di maggiore impatto. La funzione "Visibilità delle misure correttive" identifica e ordina per priorità un elenco delle cinque principali patch non programmate in grado di risolvere le vulnerabilità più critiche, individuate in base alle configurazioni del cliente. Dando priorità a queste patch, i team IT possono risolvere rapidamente i problemi ad alta gravità che comportano il rischio maggiore.
- Analisi dell’impatto delle patch con indicazioni operative: Comprendere quali vulnerabilità possano essere risolte da una patch è fondamentale per un intervento correttivo efficace. Questa funzionalità consente ai team di analizzare in dettaglio ogni intervento di correzione, fornendo informazioni approfondite sulle vulnerabilità individuate che saranno risolte. Tale chiarezza garantisce che nessuna questione critica venga trascurata.
- Rimedio automatico e intelligente: L’approccio tradizionale che prevedeva di passare da un sistema di sicurezza all’altro è ormai un ricordo del passato. Remediation Visibility introduce una funzionalità di transizione automatizzata e senza soluzione di continuità che consente agli amministratori di passare senza difficoltà da Tanium Comply direttamente a Tanium Patch , senza necessità di effettuare cambi manuali di sistema o modifiche di contesto.
Questa sofisticata integrazione elimina le difficoltà tipicamente associate alle operazioni multipiattaforma, consentendo ai team di sicurezza di lavorare in modo più efficiente. Il flusso di lavoro ottimizzato migliora in modo significativo il processo di correzione, garantendo un’esperienza fluida nell’aggiunta di patch accuratamente verificate agli elenchi delle patch e nell’implementazione delle misure di sicurezza necessarie.
Eliminando le barriere tradizionali tra la valutazione della vulnerabilità e l’applicazione delle patch, le organizzazioni possono ottenere cicli di correzione notevolmente più rapidi, riducendo in ultima analisi il periodo di esposizione a potenziali minacce alla sicurezza.
Come funziona la visibilità delle attività di bonifica
Il processo è semplice ma efficace. Con sia Tanium Comply che Tanium Patch in esecuzione sugli endpoint:
- Le scansioni di vulnerabilità in Comply Detect individuano gli endpoint interessati da specifiche vulnerabilità e esposizioni comuni (CVE).
- Qualora fosse disponibile una patch non programmata che risolva un’ CVE rilevata, le relative informazioni vengono visualizzate nella pagina “Rimedi” del sito all’indirizzo .
- Gli amministratori possono esaminare i risultati che richiedono un intervento, raggruppati in base alle patch non programmate, e possono scegliere se applicare le patch oppure aggiungerle agli elenchi di esclusione direttamente all’interno di Tanium Patch.
Le due schede principali della pagina “Rimedi” rendono la navigazione intuitiva:
- Scheda “Patch”: Elenca i risultati aggregati e li organizza per patch. I team possono individuare rapidamente le patch che risolvono più vulnerabilità e approfondire l'analisi per esaminarne i dettagli specifici.
- Scheda “ Findings ” (Misure da adottare): Fornisce dati dettagliati su ciascun risultato, tra cui la gravità della patch, i dettagli relativi a “ CVE ”, le informazioni su “ endpoint ” e altro ancora. I filtri avanzati consentono di personalizzare la visualizzazione in base a criteri specifici, garantendo agli amministratori la possibilità di stabilire le priorità e effettuare una segmentazione in modo efficace.
Migliorare la collaborazione e ridurre i rischi
Grazie a Remediation Visibility, le organizzazioni acquisiscono la capacità di integrare e consolidare senza soluzione di continuità i risultati relativi alle vulnerabilità con dati completi sulla gestione delle patch all’interno di una piattaforma unificata. Questa integrazione strategica favorisce una maggiore collaborazione tra i team, abbattendo i tradizionali compartimenti stagni operativi tra i team di sicurezza e quelli IT. L'allineamento che ne deriva consente un approccio più coordinato alla gestione delle vulnerabilità e delle esposizioni, in cui le problematiche di sicurezza vengono valutate e classificate metodicamente in base al loro potenziale impatto in termini di rischio e ai livelli di gravità.
Questo quadro sistematico di definizione delle priorità consente alle organizzazioni di attuare le misure di correzione delle vulnerabilità con maggiore rapidità e precisione, garantendo in ultima analisi processi di gestione delle vulnerabilità più efficienti ed efficaci. Il flusso di lavoro ottimizzato non solo accelera i tempi di risoluzione dei problemi, ma garantisce anche che le criticità di sicurezza ricevano un’attenzione immediata, creando un’infrastruttura di sicurezza più solida e reattiva.
Mettendo in evidenza le questioni critiche e fornendo informazioni utili per agire, questa funzionalità consente ai team IT e di sicurezza di intervenire con decisione, riducendo il tempo in cui le vulnerabilità rimangono irrisolte. Il risultato è un ambiente più sicuro, meglio protetto da potenziali attacchi.
Prerequisiti per l'utilizzo della funzionalità "Visibilità delle azioni correttive"
Per poter usufruire di questa funzionalità, sono necessari i seguenti moduli di Tanium :
Si assicuri che sia la scansione “ Comply ” sia quella “ Patch ” siano attive sugli endpoint e che siano stati configurati i privilegi appropriati di controllo degli accessi basato sui ruoli (RBAC) per la visualizzazione e la gestione dei risultati e delle patch.
Promuovere l'eccellenza in materia di sicurezza
La “Visibilità delle misure correttive” rappresenta un progresso significativo nella gestione delle vulnerabilità e dell’esposizione. Integrando informazioni utili con flussi di lavoro automatizzati, le organizzazioni possono colmare il divario tra rilevamento e risoluzione dei problemi, rafforzando così il proprio livello complessivo di sicurezza.
Di fronte all’aumento delle minacce informatiche, la capacità di intervenire in modo rapido ed efficiente sulle vulnerabilità critiche non è più un’opzione, ma una necessità imprescindibile. Grazie alla funzionalità “Visibilità delle azioni correttive”, gli utenti di “ Tanium ” dispongono degli strumenti necessari per stabilire le priorità, collaborare e attuare le azioni correttive in tutta sicurezza.
Discover In che modo la visibilità sulle misure correttive può trasformare il vostro approccio alla sicurezza e aiutarvi a stare un passo avanti rispetto alle minacce. Costruiamo insieme un futuro digitale più sicuro.
Visiti il nostro Centro risorse per i dettagli tecnici relativi alla visibilità delle attività di bonifica.
Tanium AEM rappresenta il massimo livello delle moderne soluzioni di gestione IT, garantendo agli operatori la sicurezza necessaria per implementare in modo sicuro e affidabile modifiche di grande valore nei propri ambienti. La invitiamo a unirsi a noi in questo percorso all’avanguardia nell’innovazione della gestione autonoma dell’ endpoint e e non vediamo l’ora di aiutarla a scoprire come l’AEM di Tanium possa portare le operazioni IT e la sicurezza della Sua organizzazione a un livello superiore.
- Per ulteriori informazioni su AEM “ Tanium ”, visitate il sito . “Converge 2024 ” on demand:
- Si iscriva a questo webinar informativo: Scalabilità dell’IT e dell’attuazione delle misure di sicurezza grazie alla gestione autonoma degli endpoint (AEM)
- Per ulteriori informazioni sulla visibilità delle operazioni di bonifica di , consulti il Centro risorse di Tanium
- Gli attuali clienti di Tanium possono consultare all’indirizzo questi moduli di formazione su AEM (Nota: Tanium È necessario disporre di un account del Learning Center)
- Guardi una breve dimostrazione completa di Tanium AEM
- Prenoti una demo dal vivo all'indirizzo

