«Pattinare sui trampoli.»
È così che Stewart Baker ha descritto una volta come le tecnologie che amiamo finiranno per essere rivolte contro di noi sotto forma di nuove forme di terrorismo.
Infatti, più di un decennio fa ha scritto un saggio politico con quel titolo (dal sottotitolo * : Why We Aren’t Stopping Tomorrow’s Terrorism*). Ciò ha preannunciato l’attuale crisi legata al ransomware e altri tipi di attacchi informatici rivolti alle imprese americane, alle infrastrutture critiche e alle agenzie governative .
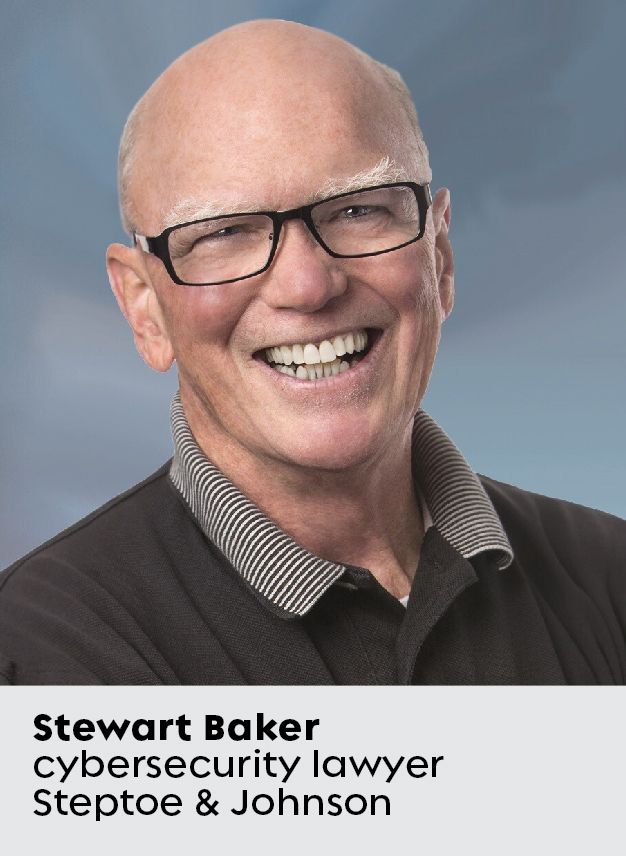
Oggi, Baker — il cui curriculum include l’incarico di primo sottosegretario alle politiche del Dipartimento per la Sicurezza Interna degli Stati Uniti —è a capo delle divisioni dedicate alla sicurezza interna e alla sicurezza informatica presso lo studio legale Steptoe & Johnson LLP e conduce il podcast “The Cyberlaw Podcast”, , una “rassegna opinabile” settimanale dedicata alle notizie di prima linea in materia di sicurezza informatica, criptovalute, privacy e affari governativi. (Il *Washington Post* ha definito Baker «uno degli avvocati più competenti in materia di tecnologia che ci siano».)
Pertanto, il suo obiettivo è aiutare le aziende e gli altri clienti ad affrontare le sfide informatiche e a conformarsi alle normative di settore. Recentemente ha parlato con Endpoint degli errori di sicurezza commessi dalle aziende nel cloud, dell’impatto del decreto presidenziale “ ” del presidente Biden volto a rafforzare la sicurezza informatica e della necessità di adottare semplici pratiche di igiene informatica per prevenire violazioni su larga scala.
Quali sono le questioni relative alla sicurezza informatica che dovrebbero preoccupare maggiormente le imprese?
A rischio di risultare noioso, credo che la risposta sia che debbano occuparsi prima delle cose noiose. Devono occuparsi di tutti gli aspetti pratici e complessi legati alla gestione e alla riparazione della propria rete. Si limiti semplicemente a fare tutto ciò che tutti le dicono di fare. L’applicazione delle patch software occupa una delle prime posizioni in tale elenco. Molti dei problemi che le persone incontrano sono dovuti al fatto che non applicano le patch prima di subire un attacco.
«Non credo che le persone abbiano compreso appieno il tipo di errori stupidi che si possono commettere nel cloud.”
Capita continuamente che le persone subiscano gravi conseguenze per non aver installato le patch. La violazione dei dati relativi all’ e di Equifax è stata causata da un errore nella applicazione di una patch. Chiunque non abbia installato le patch per il proprio software entro 24 o 48 ore dal rilascio di un aggiornamento è a rischio. E il margine di tempo a disposizione per l'applicazione delle patch si sta riducendo sempre di più.
Ciò è particolarmente pericoloso per le aziende, poiché queste desiderano testare le patch anziché limitarsi a installarle e sperare per il meglio. È necessario un processo che La guidi dall’ottenimento dell’ultima versione del software, alla disponibilità di una versione di cui sia certo che funzionerà sul Suo sistema, fino alla sua installazione. È una cosa che deve fare con estrema rapidità.
Quali sono alcuni dei rischi informatici che rileva nel crescente utilizzo del cloud computing?
Non credo che le persone abbiano compreso appieno il tipo di errori stupidi che si possono commettere nel cloud. Il cloud di è più sicuro sotto molti aspetti, ma presenta comunque il rischio di commettere errori che potrebbero compromettere la sicurezza dei dati. Ancora una volta, è possibile che le persone siano troppo sicure di sé, oppure che stiano imparando a utilizzare il cloud in un modo che non hanno mai dovuto imparare quando utilizzavano la rete di server on-premise di loro proprietà.
[Legga anche: 5 grafici che illustrano la crisi di visibilità del settore IT]
Man mano che trasferiamo i carichi di lavoro nel cloud, la separazione fisica della rete da Internet viene meno. E contiamo interamente sull’autenticazione — e forse sull’autenticazione effettuata da altre persone. E imparare a considerare il processo di autenticazione come la vostra principale linea di difesa rappresenta, ancora una volta, un leggero cambiamento culturale. Lo abbiamo certamente constatato nel caso della violazione di SolarWinds. Gli autori dell'attacco hanno utilizzato una truffa relativa all'autenticazione. Alla fine, Microsoft ha affermato che, in effetti, esistono molti modi in cui la gestione dell’autenticazione induce le persone a ricorrere a scorciatoie che probabilmente non dovrebbero utilizzare.
Quali settori aziendali ritiene siano i più vulnerabili agli attacchi informatici?
Per molto tempo si sarebbe potuto dire: «Beh, ovviamente, chi ha denaro e chi dispone di una grande quantità di dati sui clienti». A questo punto aggiungerei che vi sono persone che dispongono di sistemi per i quali non è possibile prevedere interruzioni. Vale a dire: le persone che sono a rischio di essere colpite dal ransomware . Credo che probabilmente siano proprio quelle le persone per cui mi preoccuperei di più.
Quali sono i settori del software aziendale più vulnerabili?
Mi preoccupano quei prodotti che le aziende utilizzano per la gestione del software e che, pur non essendo giunti al termine del loro ciclo di vita, si trovano in una fase in cui probabilmente non offrono al venditore grandi prospettive di crescita in termini di fatturato. Ha trovato la propria nicchia, l’ha occupata e ora si rivolge a quel pubblico specifico. E ciò può rivelarsi molto redditizio. Su questa base, potreste persino gestire un’azienda produttrice di software per un decennio o più.
[It's 2021: È giunto il momento di rivedere le vostre pratiche di gestione del software?]
Ma a quel punto la tentazione di sfruttare il prodotto fino all’osso è forte. Lei conta sui ricavi provenienti dai clienti esistenti o da persone che già operano in un determinato settore. Non riuscirà ad acquisire molti nuovi clienti, [quindi] deve rendere i clienti che già possiede il più redditizi possibile. Ciò significa aumentare i prezzi e, forse, cosa ancora più importante, ridurre i costi.
Temo che le aziende che vendono prodotti software siano tentate di trascurare gli aspetti relativi alla sicurezza. E si sentono accuse di questo tipo dopo che si sono verificate delle violazioni. Ne abbiamo certamente sentito parlare in relazione al caso SolarWinds. E ritengo che questa sia una vera e propria preoccupazione, poiché si tratta di una scelta perfettamente razionale da parte delle aziende. Pertanto, se siete acquirenti di tali servizi, dovete cominciare a preoccuparvi se vi rendete conto di fare affidamento su un prodotto la cui fine del ciclo di vita potrebbe verificarsi tra cinque o 10 anni. Questa sarebbe una delle cose di cui mi preoccuperei.
«Temo che le aziende che vendono prodotti software siano tentate di lesinare sulla sicurezza.”»
Mi preoccuperebbero anche i sistemi di sicurezza che devono integrarsi profondamente nell’azienda e nel software che la supporta, ma che a loro volta sono esposti a Internet e, di conseguenza, costituiscono una superficie di attacco molto allettante. Ritengo che continueremo ad assistere ad attacchi che sfruttano le vulnerabilità dei sistemi di sicurezza.
Perché ritiene che negli ultimi due anni si sia registrato un aumento degli attacchi ransomware? Gli attacchi sono effettivamente aumentati o hanno semplicemente avuto maggiore successo?
Il modello di business del ransomware è diventato molto più sofisticato. I criminali informatici sono ormai in grado di applicare prezzi differenziati a seconda dei clienti. Pertanto, chiedono molto più denaro a chi può permettersi di pagare di più e meno denaro a chi può permettersi di pagare di meno. Inoltre, stanno sfruttando il proprio accesso per installare sistemi di crittografia, nonché per sottrarre dati e utilizzare tali dati come base per estorcere ulteriori introiti.
L'industria della lavorazione della carne suina, fondata a Chicago nel 1860s, divenne famosa per il suo slogan: «Lavoriamo tutto tranne il grido». E credo che sia proprio questo ciò che stiamo osservando nel caso del ransomware. Stanno trovando il modo di monetizzare tutto tranne lo stridio. I dati che rubano, l’importanza del software per l’effettiva erogazione dei servizi che devono essere forniti, la delicatezza dei rapporti con i clienti, in modo che i dati dei clienti esposti siano pienamente monetizzati (o, per meglio dire, che la minaccia di tale esposizione sia pienamente monetizzata).
«Gli autori degli attacchi ransomware stanno diventando sempre più abili, poiché vi sono in gioco somme di denaro molto più ingenti.”
Tutti questi fattori hanno trasformato il ransomware da una sorta di fastidio causato da script kiddie a qualcosa per cui vale la pena investire ingenti somme di denaro, se si è un malintenzionato. Ed è proprio ciò a cui stiamo assistendo. Gli autori degli attacchi stanno diventando sempre più abili, poiché vi sono molti più profitti in gioco.
In quali paesi le leggi e le normative sono più rigorose nell’imporre alle aziende l’adozione delle migliori pratiche in materia di sicurezza?
I settori e le entità che suscitano il maggiore interesse da parte del governo in materia di buone pratiche e che beneficiano dei maggiori incentivi sono probabilmente i servizi finanziari, il Dipartimento della Difesa, i fornitori del settore militare e i fornitori di energia elettrica. Il settore in cui l’approccio “normativa più migliori pratiche” ha dato i risultati migliori è quello dei servizi finanziari, dove le sanzioni finanziarie e normative sono percepite come molto elevate. Esistono quindi ragioni commerciali e normative che spingono a cercare costantemente di innovare le migliori pratiche.
Per quanto riguarda la base industriale della difesa, i risultati sono stati meno positivi. Ciò è in parte dovuto al fatto che si tratta di un gruppo di aziende estremamente eterogeneo, con capacità molto diverse di sostenere i costi e di investire nella sicurezza.
«Il settore in cui l’approccio “regolamentazione più migliori pratiche” ha dato i risultati migliori è quello dei servizi finanziari, dove esistono motivi sia commerciali che normativi per innovare.”
L’autorità del governo risulta inoltre limitata dal fatto che i fornitori di tali servizi dispongono spesso di potere di mercato. Se il Dipartimento della Difesa dovesse avanzare richieste eccessive in materia di conformità, si troverà di fronte a una reazione di opposizione a livello politico.
E che dire delle aziende di servizi pubblici e dei fornitori di energia, che sembrano anch’essi essere oggetto di attacchi?
Energia elettrica: non ne sono sicuro. Certamente, si sta prestando molta attenzione alla sicurezza e ai fornitori di energia elettrica. Ma se lì stiamo ottenendo un buon rapporto qualità-prezzo, se loro stanno ottenendo un buon rapporto qualità-prezzo, non lo so.
La preoccupazione principale relativa ai sistemi di energia elettrica riguarda la sicurezza operativa, piuttosto che la sicurezza informatica. Sono poche le persone che sanno come garantire la sicurezza nei sistemi operativi digitali.
L'incubo è che la corrente salti e non torni più. E se siete un’azienda elettrica, venite valutati con un “superato” o un “bocciato”: o avete fornito l’energia elettrica o non l’avete fornita. Non è necessario spegnere il sistema per installare nuove patch. La domanda è quindi la seguente: cosa è possibile riparare senza interrompere l’alimentazione elettrica? Temo che non esista più la stessa cultura dell’applicazione delle patch, della protezione e, se necessario, della rimozione di elementi, al fine di garantire la sicurezza.
Ritiene che il decreto presidenziale del presidente Biden, che impone la condivisione delle informazioni in materia di sicurezza informatica, avrà successo?
Ho constatato che il decreto era rivolto principalmente alla sicurezza informatica degli appaltatori governativi e alla sicurezza informatica dello stesso governo. Si temeva che, qualora un fornitore di software avesse individuato un problema, potesse comunicarlo ai propri clienti dell’HHS ma non a quelli del DHS. Si tratta di un incarico molto ambizioso sotto il profilo delle responsabilità che comporta. Non sono pronto ad affermare che debbano fare di più finché non avrò la certezza che siano in grado di portare a termine ciò che si sono già prefissati di fare.
Guardando al futuro, come ritiene che si evolveranno e cambieranno gli attacchi informatici e le violazioni della sicurezza?
Siamo giunti alla fine dell’illusione secondo cui potremo risolvere questo problema con soluzioni provvisorie. Ma non ci siamo ancora pienamente resi conto di cosa ciò comporti. Potrebbe non capitare mai più di disporre di sistemi a prova di attacco. Dobbiamo quindi trovare altri modi per ridurre la probabilità di attacchi.
Ciò significa che abbiamo bisogno di meccanismi più efficaci per attribuire la responsabilità degli attacchi, per punire gli autori e per impedire loro di trarne vantaggio. Dobbiamo adottare misure più severe per punire coloro che riescono a scavalcare il muro. Sono tutte persone brillanti che potrebbero guadagnare molto nel settore dell’informatica. Dobbiamo inoltre modificare gli incentivi in modo tale che si rendano conto che forse sarebbe meglio dedicarsi ad altro nel settore IT.

