Si può affermare che la tendenza più rivoluzionaria nel settore IT nell’ultimo decennio sia stata il cloud pubblico. Molte delle più grandi aziende del mondo — e molte altre di dimensioni più modeste — hanno trasferito parte o la totalità della propria infrastruttura IT e delle proprie applicazioni presso i giganti del cloud, quali IBM.
Man mano che queste piattaforme hanno sostituito i server in loco e sono diventate più sicure e stabili, sfruttarne la portata e la flessibilità, riducendo al contempo i costi interni, è diventata una scelta ovvia per le aziende che intendevano esternalizzare numerose operazioni IT interne e potenziare le proprie attività di sviluppo software.
Tuttavia, per le aziende operanti in settori regolamentati, tale argomentazione presenta dei limiti. Howard Boville, vicepresidente senior della divisione cloud ibrido di IBM, ha osservato questa situazione da entrambi i punti di vista. Prima di entrare a far parte di Big Blue nel maggio 2020, Boville ha ricoperto il ruolo di CTO presso Bank of America. In tale contesto, ha guidato un’imponente trasformazione digitale , trasferendo le reti e le applicazioni dell’azienda da 67 data center privati, che ospitavano 200.000 server, a 23 strutture basate sul cloud di gran lunga più efficienti ed economiche.
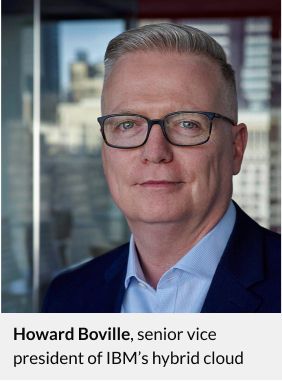
Oggi, Boville sta aiutando IBM a introdurre un modello di cloud ibrido nel resto del settore finanziario con IBM Cloud for Financial Services. Boville, che pubblica regolarmente aggiornamenti sugli ultimi sviluppi nel campo del cloud ibrido sui siti , LinkedIn , e , Twitter, , ha recentemente dedicato del tempo a illustrare il proprio lavoro alla rivista Endpoint.
Perché BofA ha deciso di creare un cloud ibrido specializzato per il settore dei servizi finanziari?
Bank of America ha avviato il processo nel 2012 per migliorare la qualità dell’esperienza digitale dei consumatori e ha preso in esame sia le tecnologie di cloud privato che quelle di cloud pubblico. La capacità di utilizzare in modo sostenibile i servizi cloud — che si tratti di infrastruttura come servizio (IaaS), piattaforma come servizio (PaaS) o software come servizio (SaaS) — è stata limitata dalla necessità di sviluppare i sistemi di controllo.
Ciò non andrebbe a vantaggio dei concorrenti di BofA?
Il sistema dei servizi finanziari è un ecosistema che garantisce il funzionamento delle economie mondiali. La riduzione dei rischi era un obiettivo importante e nobile. L’adozione della soluzione “ IBM ” per il settore dei servizi finanziari non è intesa come elemento di differenziazione competitiva per una sola banca. È stato progettato per rivoluzionare il settore.
Ciò deve aver richiesto una stretta collaborazione con i concorrenti.
Sì, è successo. La creazione di una serie di standard — ad esempio, relativi alle modalità di crittografia dei dati o alla protezione dei dati personali dei clienti — che tutte le istituzioni finanziarie avrebbero adottato e che le autorità di regolamentazione globali avrebbero riconosciuto è stata un’opera di lungo respiro. Ma il primo passo consisteva nel convincere uno o più fornitori di servizi a iniziare a integrare tali funzionalità nelle loro piattaforme. IBM è stata l’unica azienda a farsi avanti.
Perché ritiene che sia stato proprio l’ IBM a farsi avanti?
Il motivo è semplice. Il punto di forza di IBM consiste nell’eseguire carichi di lavoro mission-critical in modo controllato. È ciò che ha fatto nel corso dei suoi oltre 100 anni di storia. Le altre aziende del settore del cloud provengono da un contesto diverso — non un contesto negativo, ma semplicemente diverso.
IBM sta sviluppando un approccio specifico per il settore. Sta mettendo a frutto la propria esperienza nel settore, unitamente a funzionalità di sicurezza all’avanguardia e a un ecosistema composto da oltre 50 partner tecnologici, per creare il primo cloud al mondo pensato appositamente per i servizi finanziari. E ciò, a sua volta, sta aiutando gli istituti di servizi finanziari a garantire la conformità normativa e la sicurezza.
Abbiamo inoltre istituito il Consiglio consultivo per i servizi finanziari cloud dell’ IBM . Comprende alcune delle principali banche a livello mondiale e ha lo scopo di riunirle per contribuire a guidare l’evoluzione strategica della sicurezza nel cloud in questo settore altamente regolamentato.
In che modo le aziende soggette a regolamentazione trarranno vantaggio da un cloud ibrido rispetto ai cloud pubblici?
Il primo vantaggio è la velocità. Non esiste al mondo un solo istituto finanziario che abbia trasferito più del 5 % dei propri carichi di lavoro sul cloud. E si tratta di carichi di lavoro non essenziali. Questo perché non possono procedere con il resto del processo senza un quadro di controllo che garantisca il rispetto delle norme di sicurezza e di conformità del settore. Pertanto, per gli istituti di servizi finanziari, la capacità di attuare una trasformazione digitale può essere accelerata grazie a un approccio come quello di IBM, che prevede un quadro di controlli di conformità semplificato e specifico per il settore.
Questa visione richiede che anche i fornitori di tecnologia, in particolare i fornitori di software-as-a-service, adottino tale quadro di riferimento. Come sta andando?
IBM si propone di creare un ambiente affidabile per tutte le parti coinvolte, compresi i fornitori indipendenti di software e i fornitori di servizi SaaS. Le autorità di regolamentazione nutrono grande preoccupazione quando le aziende utilizzano servizi SaaS ospitati su piattaforme cloud che non dispongono di controlli integrati. Pertanto, questo approccio è vantaggioso sia per gli istituti finanziari che per le autorità di vigilanza. Ma ciò rappresenta un vantaggio anche per i fornitori di soluzioni SaaS, poiché non devono implementare autonomamente tali controlli, operazione che può richiedere da 12 mesi a due anni.
Inoltre, questo quadro normativo consente alle banche di collaborare con fornitori SaaS di dimensioni più ridotte in modo molto più rapido. Senza di esso, una banca potrebbe impiegare 18 mesi per integrare un fornitore di piccole dimensioni e garantire che rispetti il quadro di controllo; a quel punto, l’opportunità di innovazione potrebbe ormai essere sfumata.
IBM , creerà cloud ibridi simili anche per altri settori soggetti a regolamentazione?
Sì. Abbiamo recentemente annunciato un’architettura cloud ibrida progettata specificamente per il settore delle telecomunicazioni.
Lei ha affermato che le società di servizi finanziari hanno trasferito sul cloud meno del 5 % dei carichi di lavoro. Man mano che le aziende adottano una strategia di cloud ibrido, come cambierà tale percentuale?
Direi che dal 50 al 60 per cento dei carichi di lavoro passerà a cloud specializzati man mano che il settore adotterà strategie di cloud ibrido. Ma dipenderà dal settore. Questa tendenza da parte di altri fornitori di servizi cloud a trasferire tutto sul cloud pubblico è incredibilmente ingenua. Riteniamo che la dipendenza da un unico fornitore sia in contrasto con lo spirito del vero cloud ibrido, che dovrebbe essere aperto ma anche garantire la sicurezza e il controllo di cui le aziende — in particolare quelle operanti in settori regolamentati come quello dei servizi finanziari — hanno bisogno.
Poiché la maggior parte di noi lavora da casa, le aziende si trovano a dover gestire un numero di endpoint di gran lunga superiore rispetto al passato. Le aziende stanno prestando sufficiente attenzione alla gestione dell’ endpoint , anche in questo momento?
La sicurezza degli endpoint è assolutamente essenziale in ogni circostanza, ma lo è ancora di più quando i nostri dipendenti lavorano da casa. Molti degli strumenti sviluppati per funzionare all’interno dell’azienda e sulle reti aziendali non funzionano sulle reti Wi-Fi.
Inoltre, la sicurezza “ endpoint” riveste un’importanza fondamentale, poiché le frodi sono aumentate del 4.000% da febbraio, dato che i criminali informatici cercano di approfittare del fatto che moltissime persone accedono alle reti aziendali tramite connessioni non sicure. Pertanto, la sicurezza " endpoint " era estremamente importante prima della pandemia, lo è estremamente importante ora e lo sarà anche in futuro, poiché le modalità di lavoro delle persone sono cambiate.

