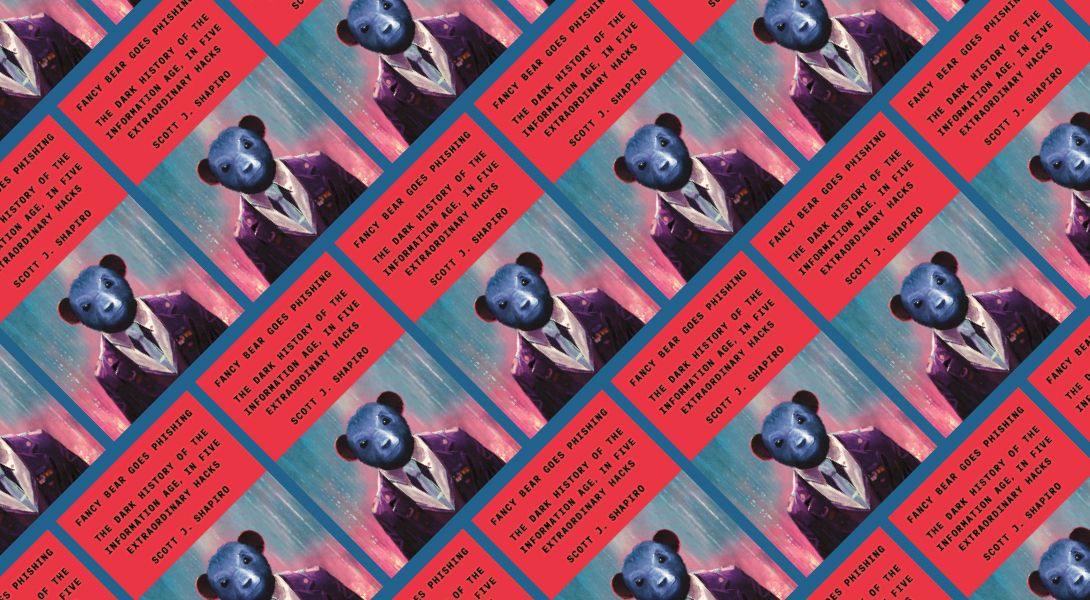
- FANCY BEAR VA A PESCA: La storia oscura dell’era dell’informazione, raccontata attraverso cinque attacchi informatici straordinari di Scott J. Shapiro (Farrar, Straus & Giroux, 432 pagine, 30 dollari)
Per essere un docente di diritto e filosofia a Yale, Scott J. Shapiro vanta una solida formazione in informatica — e una visione dell’hacking profondamente umanistica, basata sulla sua esperienza personale.
Ha lavorato come programmatore per 10 anni. Aveva una propria attività nel settore informatico. Ha pubblicato sulla rivista * : Theoretical Computer Science*. Ma quando decise che voleva imparare l'hacking, si rese conto che era praticamente impossibile. Gli ci sono voluti anni per imparare a farlo.
Il suo nuovo libro, * Fancy Bear Goes Phishing: The Dark History of the Information Age, in Five Extraordinary Hacks*, è rivolto a persone come lui, che si sono chieste come funzioni l’hacking e perché Internet sia così insicuro.
Il suo libro non poteva uscire in un momento più significativo, vista l’ondata di crimini informatici che oggi si abbatte sulle imprese da parte di Stati-nazione, bande di hacker senza scrupoli, dipendenti scontenti e adolescenti disillusi .
Nonostante la gravità delle notizie odierne in materia di sicurezza informatica, Shapiro ha voluto scrivere un libro che descrivesse le minacce in modo realistico, ma con uno stile spensierato e, a tratti, quasi comico. La storia dell’hacking, osserva, è costellata di errori e gaffe più di quanto si possa immaginare. (Nota per i titolari di aziende: non è mai troppo tardi per investire in attività di ricerca , proattiva delle minacce, valutazione del rischio informatico, programmi di formazione per i dipendenti e altre forme di "igiene informatica" efficace.)
"Fancy Bear Goes Phishing" vi accompagna in un viaggio nel mondo e nelle menti degli hacker responsabili di cinque famigerati attacchi informatici:
- Il worm Morris —Il primo grave incidente di sicurezza informatica al mondo, verificatosi nel 1988 e qui raccontato come in un romanzo giallo. Uno studente di dottorato, il cui padre è responsabile della sicurezza informatica presso l’Agenzia per la Sicurezza Nazionale (NSA), mette fuori uso Internet a causa di un grave errore nel proprio codice.
- La “fabbrica di virus” bulgara —Nel 1990s, la Bulgaria divenne il centro dello sviluppo dei virus e, per la prima volta, il mondo assistette all’impatto degli attacchi informatici causati dai virus.
- L’intruzione nel telefono di Paris Hilton —Come è possibile visualizzare i contenuti del telefono di qualcuno senza averlo mai avuto in proprio possesso? Cloud computing was a new concept in 2005 when a Massachusetts teen attacked the socialite’s cellphone address book and exposed contact info for celebrities like Eminem and Anna Kournikova. Shapiro presenta nuove informazioni relative a quell’attacco informatico.
- L'attacco informatico di Fancy Bear al DNC —La campagna di spearphishing condotta da Fancy Bear, una famigerata banda di hacker russa, ha portato alla pubblicazione di 20.000 e-mail del Comitato Nazionale Democratico (DNC) in 2016.
- Botnet Mirai —Partendo da una vera e propria ossessione per il gioco Minecraft, due gruppi di adolescenti hanno dato sfoggio delle proprie competenze informatiche e hanno creato un esercito di computer compromessi, ovvero una botnet, che nel 2016 ha reso inaccessibili, a loro piacimento, alcuni dei siti web più famosi e importanti.
In un’intervista esclusiva, il referente di “ ” ha intervistato Shapiro per ottenere informazioni dettagliate sull’“upcode”, che egli indica come la causa principale di attacchi informatici di questo tipo. In definitiva, afferma, dobbiamo considerare l’hacking (e gli hacker) in un modo completamente nuovo.
(La presente intervista è stata modificata per motivi di chiarezza.)
Lei è il direttore del Cybersecurity Lab di Yale, ma ha un dottorato in filosofia e insegna diritto. In che modo il Suo percorso professionale influenza o determina il Suo approccio alla sicurezza informatica?
Si tende sempre a considerare la sicurezza informatica come se fosse un problema tecnico che richiede innanzitutto una soluzione tecnica. Tuttavia, la ricerca dimostra in che modo la legge modifichi gli incentivi che determinano i comportamenti delle persone e spieghi perché queste agiscano in modo appropriato o inappropriato. Il ragionamento che viene spontaneo è: non dovremmo forse considerare la sicurezza informatica come un problema umano?
«Lasicurezza informatica consiste nel rispettare delle regole: regole create dagli esseri umani che influenzano il comportamento umano.”
La sicurezza informatica consiste nel rispettare delle regole: regole create dagli esseri umani che influenzano il comportamento umano. Chiamo quelle regole “upcode”. Il termine “upcode” si riferisce al codice che si trova sopra le vostre dita sulla tastiera, mentre “downcode” indica il codice informatico generato sotto le vostre dita. Ciò che cerco di dimostrare nel libro è che le vulnerabilità tecniche sfruttate in tutti questi attacchi hacker traggono in realtà origine dalle vulnerabilità politiche, giuridiche, sociali e psicologiche insite nel codice.
Un punto fondamentale da Lei sottolineato è che l’upcode influenza la produzione del downcode. Come si fa a far capire questo proprio a coloro che stanno sviluppando la tecnologia che viene hackerata?
Non lo fate. È necessario ottenere il sostegno delle aziende, dei vertici aziendali, del Congresso e delle agenzie governative. Abbiamo bisogno che queste persone inizino a riflettere su cosa possano fare per modificare gli incentivi a cui sono soggetti gli sviluppatori, al fine di affrontare la questione della sicurezza informatica.
L’aspetto più interessante di questo approccio è che esistono moltissimi modi per ripensare la sicurezza informatica e l’hacking. È possibile farlo direttamente formando gli sviluppatori in modo diverso. È possibile aumentare la responsabilità delle aziende produttrici di software per incoraggiarle a impartire ai propri dipendenti direttive volte a far sì che scrivano il codice in un determinato modo. Se ne saranno ritenuti responsabili, agiranno in modo diverso.
Nonostante la sua solida preparazione tecnica, pur avendo lavorato come programmatore per 10 anni, le ci è voluto comunque molto tempo per imparare a hackerare. Perché è stato così difficile imparare qualcosa che gli adolescenti — almeno quelli descritti in questo libro — hanno acquisito con tanta facilità?
Non sapevo dove cercare per imparare. Quando ho iniziato ad approfondire l’argomento, la cosa più naturale che ho fatto è stata consultare libri, leggere tesi di laurea e articoli. Andavo alla ricerca di informazioni, senza rendermi conto che era proprio lì che si trovavano. Si impara a hackerare online, tramite YouTube e nei forum dedicati agli hacker. Quando stavo imparando, l’hacking non era ancora un settore consolidato.
In questo libro avete scelto cinque eventi informatici da mettere in evidenza. Perché proprio questi trucchi?
Avrei voluto proporre 25 trucchi, ma il mio agente ha ritenuto che 25 fossero troppi, quindi abbiamo ridotto il numero a cinque. Tuttavia, la motivazione alla base della scelta di questi cinque è la seguente: sono tutti ben noti nel settore della sicurezza informatica Community e sono considerati rappresentativi di diversi stili di attacchi informatici.
«Inrealtà, penso che gli hacker siano proprio come voi e me.”
Il worm Morris, in grado di autoreplicarsi, rappresenta il primo attacco informatico, avvenuto alla fine del 1980s, ed era avvolto da un vero e proprio alone di mistero. Ho aggiunto la fabbrica di virus bulgara perché volevo capire perché la Bulgaria fosse la capitale mondiale dei virus nel 1990s. L’articolo di dedicato a Paris Hilton intende illustrare come sia stato possibile avvicinarsi così tanto al telefono di una delle persone più famose al mondo nei primi anni del 2000s, mettendo in evidenza i rischi legati al cloud.
"Fancy Bear" non è tanto un'analisi di come abbiano agito, quanto piuttosto di come siano riusciti a farla franca e del motivo per cui l'FBI abbia impiegato così tanto tempo a comunicare al DNC che i russi erano penetrati nella loro rete. E infine, come si fa a non interessarsi alla vicenda della botnet Mirai, che vede tre adolescenti americani ai ferri corti con tre adolescenti israeliani?
[Leggi anche: Dentro la mente dell’inafferrabile hacker adolescente]
Le storie sono presentate in ordine cronologico, ma sono anche semplicemente delle belle storie.
Il libro mette in luce un malinteso diffuso riguardo alla sicurezza informatica e all’hacking. Cosa desidera che i lettori traggano da questo libro?
Ritengo che le persone abbiano un’idea errata degli hacker, ovvero che siano lupi solitari, che abbiano problemi di salute mentale e che siano geni impossibili da controllare. In realtà, penso che gli hacker siano come voi e me, ma che stiano affrontando alcune difficoltà.
La stragrande maggioranza degli attacchi informatici rientra nell'ambito della criminalità informatica, che è motivata da ragioni economiche. Agli hacker non importa nulla di voi. Ma il Suo compito è quello di assicurarsi di non rendere loro le cose facili, perché più dovranno impegnarsi per riuscire a violare un sistema, meno denaro guadagneranno. Vogliono i dati della Sua carta di credito; non vogliono guardarla mentre prepara la cena tramite la webcam.
ALTRE LETTURE CONSIGLIATE
Desidera sapere cosa leggono (e scrivono) altri dirigenti aziendali, leader aziendali, team di sicurezza e appassionati di tecnologia? Scoprite di più qui:
- La migliore novità (sul tema della sicurezza informatica): La guida alle minacce informatiche ispirata a “Star Wars” Il libro: MINACCE: Cosa ogni ingegnere dovrebbe imparare da “Star Wars” (Wiley, 352 pagine, 25 dollari)
L’autore: Adam Shostack

