È già abbastanza difficile reperire validi professionisti nel campo della sicurezza informatica, ma con l’aumentare delle normative di conformità volte a proteggere i dati dei consumatori, sempre più organizzazioni si stanno rendendo conto di aver bisogno di professionisti qualificati in un’altra area fondamentale: la privacy dei dati nell’ambito dell’ .
Nel suo quinto rapporto annuale “ : State of Privacy” (: Lo stato della privacy) , l’ISACA ha rilevato che le organizzazioni comprendono il valore della privacy dei dati — ovvero il ruolo che essa svolge nel ridurre le violazioni dei dati e nel contribuire ad accrescere sia la reputazione del marchio sia la fiducia dei consumatori. Tuttavia, il rapporto ha anche evidenziato che l’ostacolo più comune che i programmi sulla privacy devono affrontare è il complesso quadro normativo e regolamentare. A ciò si aggiunge l’ulteriore sfida rappresentata dal fatto che le aziende si affidano a strumenti di intelligenza artificiale di tipo “ ” per condividere e proteggere i dati.
Nonostante il ruolo importante che i dipartimenti preposti alla tutela della privacy possano svolgere nella protezione dei dati dei consumatori, il numero dei dipendenti in tali dipartimenti non sta aumentando — anzi, è addirittura leggermente diminuito.
«Credo che la cosa che mi abbia sorpreso di più sia che quest’anno il numero mediano dei membri del personale addetto alla privacy fosse leggermente inferiore, ovvero otto quest’anno rispetto ai nove [dell’anno precedente]», ha affermato Safia Kazi, responsabile delle pratiche professionali in materia di privacy presso l’ISACA, nel corso di una recente conversazione sul rapporto dell’ISACA relativo alla privacy. Non si tratta certo di un calo drastico, è vero, ma sono proprio quelle lievi oscillazioni verso l’alto e verso il basso dell’ago che lei tiene sotto controllo per anticipare meglio le tendenze a lungo termine.
«Stiamo constatando che sempre più persone utilizzano l’intelligenza artificiale per attività legate alla privacy.»Safia Kazi, responsabile del settore della protezione dei dati personali, ISACA
D'altra parte, ha aggiunto Kazi, la notizia della carenza di personale, sebbene sorprendente, non è stata accolta con lo stesso disappunto tra gli intervistati rispetto all'anno scorso. Una teoria sul perché? «Stiamo constatando che sempre più persone utilizzano l’intelligenza artificiale per attività legate alla privacy», ha affermato.
Precedentemente nota come Information Systems Audit and Control Association, l’ISACA è un’associazione professionale globale senza scopo di lucro e un’organizzazione leader nel settore della certificazione e della formazione informatica, impegnata nella promozione della fiducia nel digitale. Il rapporto “The State of Data Privacy”, che ha coinvolto oltre 1.600 responsabili della sicurezza, dirigenti e altri professionisti IT provenienti da tutto il mondo, ha trattato un’ampia gamma di argomenti. , referente del progetto, e Kazi hanno individuato cinque aree chiave:
1. Ottenere l’adesione del consiglio di amministrazione in materia di protezione dei dati
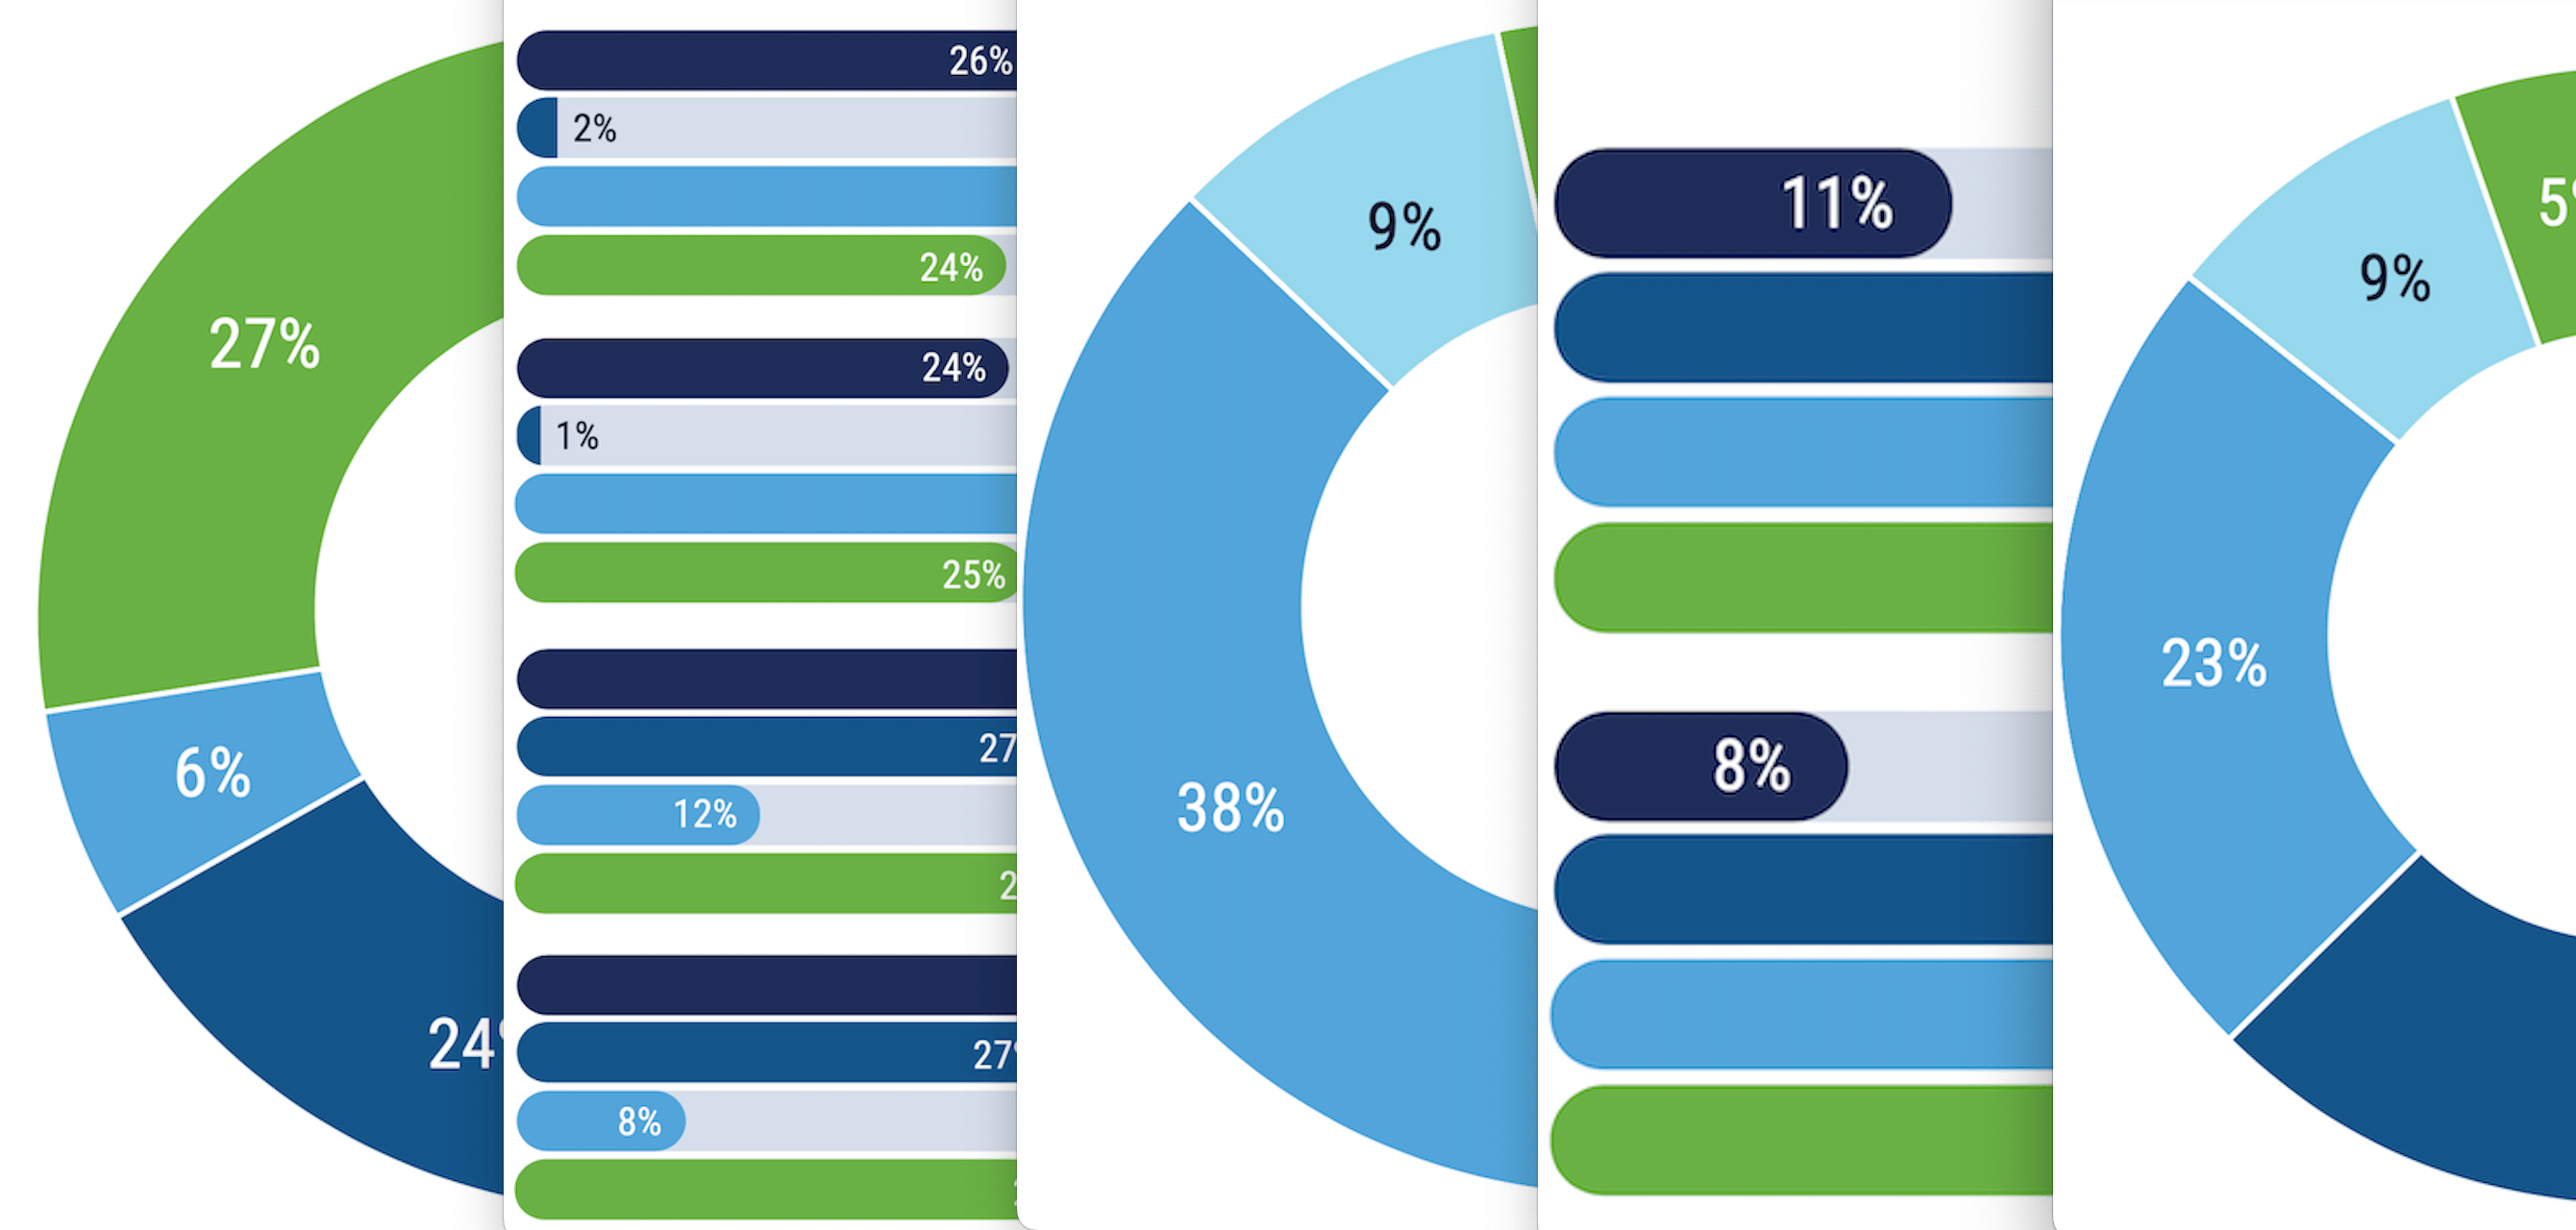
Il punto di vista del consiglio di amministrazione sui programmi di tutela della privacy Ritiene che il Suo consiglio di amministrazione consideri il programma di tutela della privacy della Sua azienda come:
Fonte: ISACA, “ 2025 Stato della privacy”
Il sostegno alla tutela dei dati da parte del consiglio di amministrazione di qualsiasi organizzazione è fondamentale per il raggiungimento degli obiettivi del team addetto alla privacy. Secondo il rapporto, i consigli di amministrazione sostengono le iniziative in materia di privacy: il 57% degli intervistati afferma di ricevere un sostegno adeguato e il 74% sostiene che gli obiettivi di privacy siano in linea con quelli aziendali, dati che non hanno subito variazioni significative rispetto ai valori del 2023 .
«Le imprese orientate all’etica si sentivano più in grado di rispettare le nuove leggi e normative [rispetto] alle imprese guidate esclusivamente dalla conformità.»Kazi
Tuttavia, la maggior parte di questi consigli di amministrazione sostiene la tutela dei dati personali in ottemperanza ai requisiti di conformità previsti dall’ , e non perché la consideri un valore aggiunto.
«Idealmente, però, mi auguro che le organizzazioni possano iniziare a riflettere maggiormente sul motivo per cui la protezione dei dati è importante», ha affermato Kazi. “È interessante notare che abbiamo riscontrato come le imprese orientate esclusivamente alla conformità non fossero in realtà più sicure della propria capacità di garantire la conformità. Abbiamo riscontrato che coloro che erano orientati verso i principi etici si sentivano maggiormente in grado di rispettare le nuove leggi e normative.”
Le organizzazioni che tendono ad avere un orientamento etico adottano misure volte a valutare e analizzare le proprie pratiche in materia di dati, tenendo conto di come un uso improprio possa avere ripercussioni negative su clienti e dipendenti. Si tratta di comprendere le conseguenze concrete che potrebbero verificarsi qualora le organizzazioni non proteggessero adeguatamente i dati.
2. Bilanci destinati alla protezione dei dati: la tendenza è al ribasso
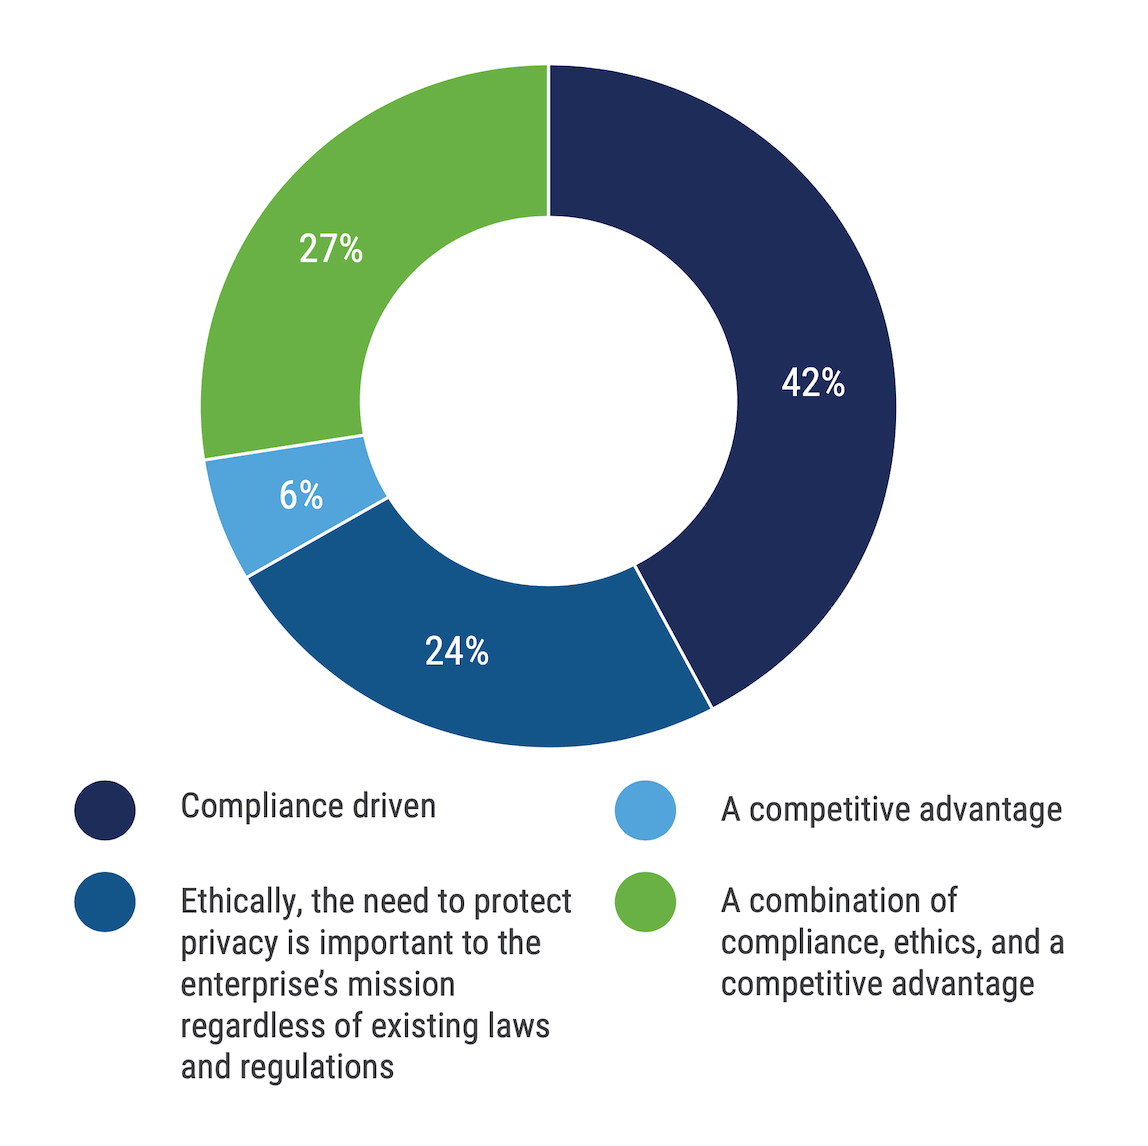
Modifiche al bilancio destinato alla tutela della privacy Come cambierà il bilancio destinato alla tutela della privacy della Sua organizzazione nei prossimi 12 mesi?
Fonte: ISACA, “ 2025 Stato della privacy”
Nei capitoli 2022 e 2023, gli intervistati prevedevano aumenti di bilancio per la tutela della privacy, mentre nel capitolo 2024 e, in previsione del capitolo 2025, si prevede che i fondi destinati alla tutela dei dati personali subiranno una riduzione. Kazi ha ammesso che ciò ha sorpreso i ricercatori dell’ISACA, in particolare il fatto che così tanti dei 2024 intervistati (il 51%) si aspettassero un calo. In passato, si avvicinava al 12%.
Ciò che preoccupa Kazi è che i timori relativi alla riduzione del bilancio non fossero infondati. In risposta a ciò, quest’anno l’ISACA ha aggiunto una nuova domanda al sondaggio, chiedendo dettagli in merito al budget destinato alla privacy dagli intervistati negli ultimi 12 mesi. La realtà non ha confermato le previsioni, poiché solo il 10% ha dichiarato che il proprio budget fosse effettivamente diminuito. Ma questa potrebbe essere una realtà di breve durata.
[Read also: A guide to cybersecurity budgets in 2025]
Lo studio dell’ISACA sulla sicurezza informatica non ha rilevato risultati analoghi per quanto riguarda la questione del bilancio. «Ciò mi porta a ritenere che, in alcuni team aziendali che stanno già affrontando problemi legati alle risorse, al personale addetto alla sicurezza potrebbero essere affidate responsabilità relative alla privacy», ha affermato Kazi. «Le aziende ritengono che la creazione di un programma sulla privacy richieda un impiego di risorse maggiore rispetto alla sua gestione.» «E una volta che si saranno accertati di soddisfare i requisiti di conformità, potranno procedere a dei tagli.»
3. Conformità alla normativa sulla protezione dei dati: i consigli degli esperti e gli strumenti giusti fanno la differenza
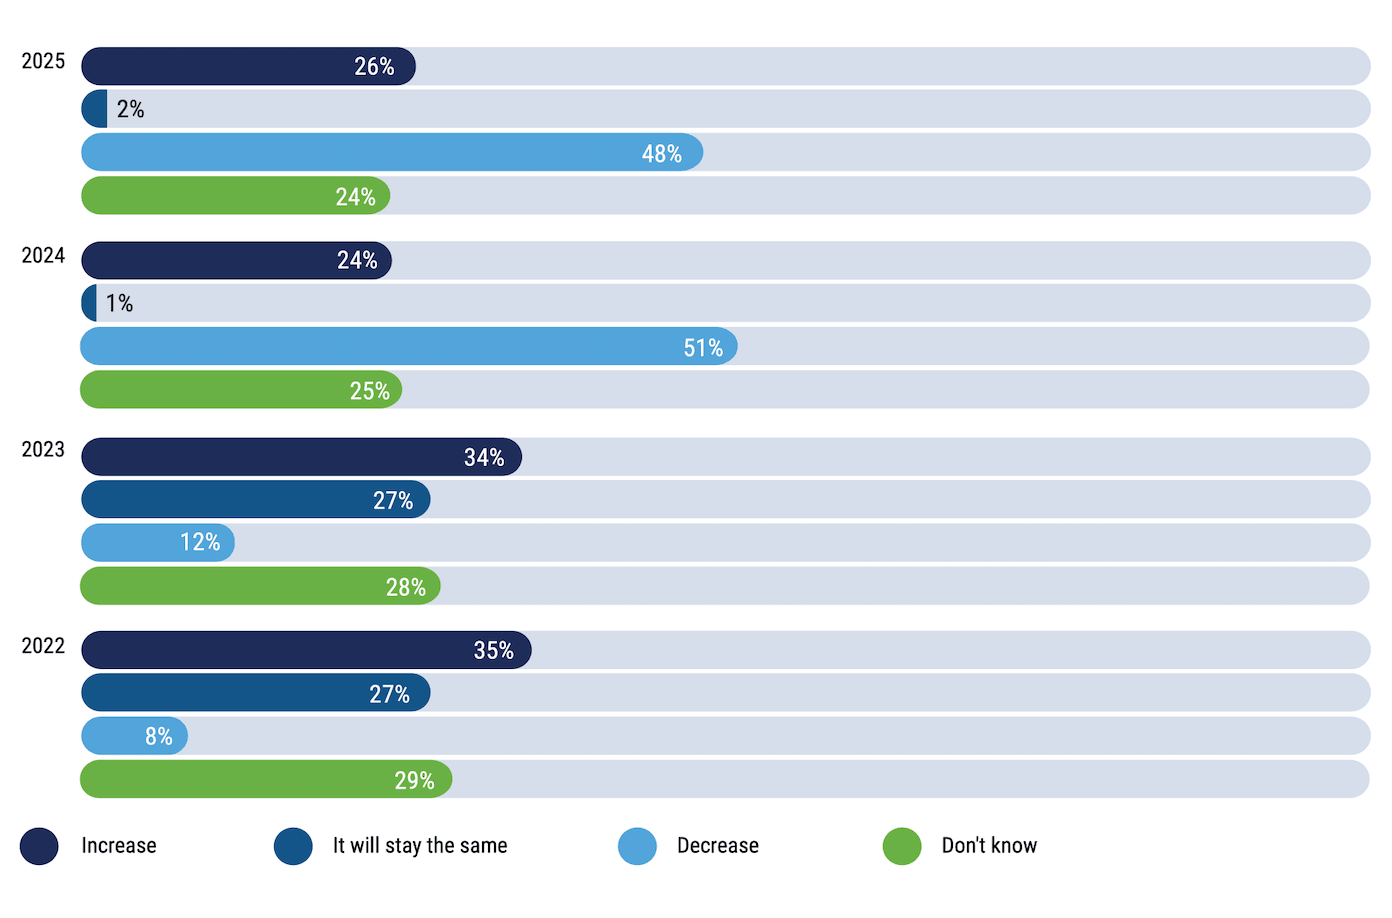
Fiducia nella capacità di garantire la riservatezza dei dati e di garantire la conformità Quanto è fiducioso nella capacità del team responsabile della privacy della Sua organizzazione di garantire la riservatezza dei dati e di garantire la conformità alle nuove leggi e normative in materia di privacy?
Fonte: ISACA, “ 2025 Stato della privacy”
La conformità influisce in modo determinante sul programma di protezione dei dati di un’azienda. Se ciò non fosse emerso chiaramente dai commenti di Kazi, il 82% degli intervistati utilizza un quadro normativo di conformità per sviluppare il proprio programma di protezione dei dati, e la maggior parte si affida alla consulenza di esperti legali per garantire che l’azienda continui a soddisfare gli standard di conformità.
«. Avere incontri regolari con professionisti del settore legale e della conformità, che siano più al corrente di quanto sta accadendo in materia di applicazione delle norme, è davvero fondamentale per garantire la conformità.»Kazi
«L’incontro con i team legali e di conformità è davvero fondamentale perché, quando viene emanata una legge o un regolamento, ogni anno vengono intraprese nuove azioni di applicazione», ha affermato Kazi. «Mantenere una cadenza regolare di incontri con professionisti del settore legale e della conformità, che siano più al passo con quanto sta accadendo in materia di applicazione delle norme, è davvero fondamentale per garantire la conformità.»
Tuttavia, Kazi ha affermato che le organizzazioni dovrebbero anche avvalersi degli strumenti disponibili per facilitare la gestione dei dati, poiché questi possono contribuire a garantire la conformità dell’azienda. “Sono fermamente convinto che investire una certa somma in buone pratiche di gestione dei dati vi garantirà un ottimo ritorno sull’investimento.”
4. L'utilizzo dell'intelligenza artificiale per la protezione dei dati
Piani relativi all’utilizzo dell’IA Quali sono i piani della Sua organizzazione in merito all’utilizzo dell’IA (bot o apprendimento automatico) per lo svolgimento di attività relative alla privacy?
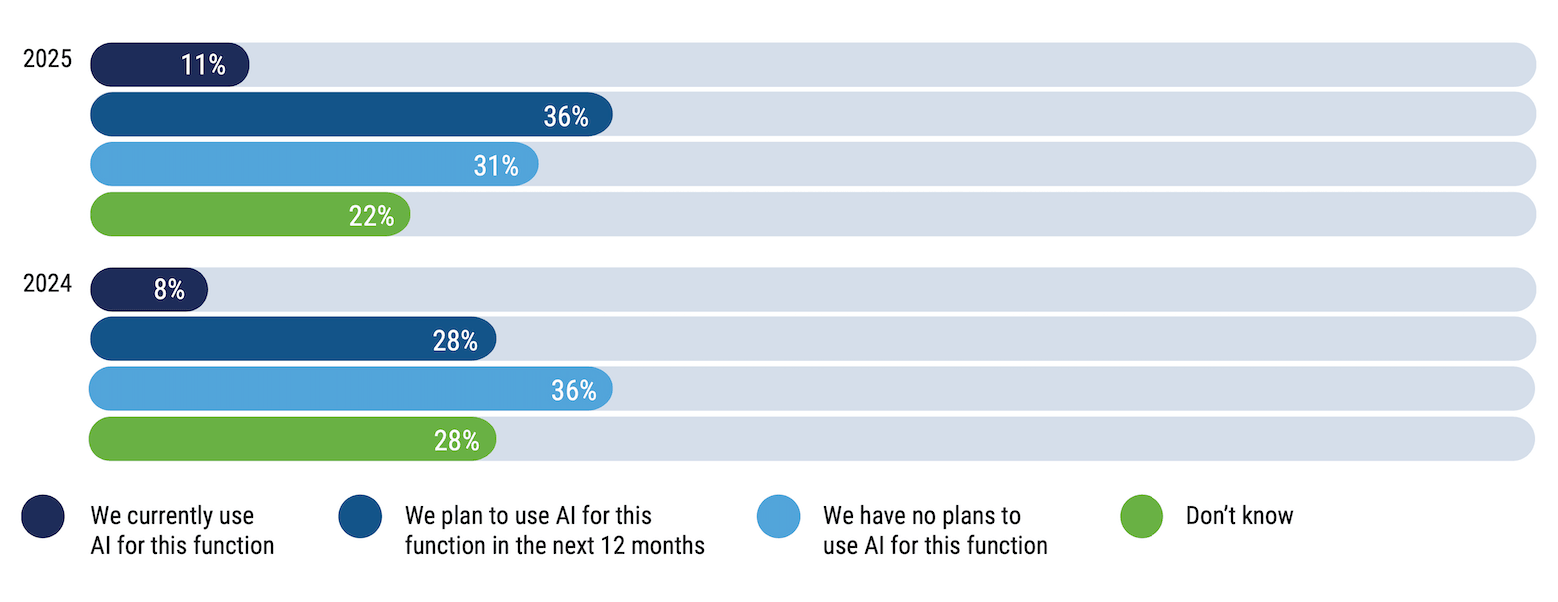
Fonte: ISACA, “ 2025 Stato della privacy”
Oggi è impossibile parlare di qualsiasi argomento senza considerare l’impatto dell’intelligenza artificiale. I professionisti della privacy mostrano un interesse crescente nell’utilizzo dell’intelligenza artificiale, non necessariamente di quella generativa, ma dell’IA e dell’apprendimento automatico (ML), ora che l’apprendimento automatico viene sempre più impiegato nella sicurezza informatica e negli strumenti di gestione e monitoraggio dei dati.
Man mano che l’uso dell’intelligenza artificiale generativa si diffonde sempre più all’interno delle organizzazioni, Kazi ritiene che ciò rappresenterà una seria sfida per i professionisti della privacy.
[Leggi anche: Una corsa alla diffusione della GenAI? La sicurezza inizia con una buona governance]
«Le organizzazioni si stanno affrettando ad adottare questa nuova tecnologia senza effettuare valutazioni dell’impatto sulla privacy né valutazioni dei rischi per la privacy», ha affermato Kazi. «Gli esperti in materia di privacy si chiedono: “Bene, come possiamo far sì che l’uso di questa tecnologia sia in linea con i nostri altri obiettivi e finalità in materia di privacy?”» “Ritengo che, alla fine, gran parte delle attività relative alla governance dell’IA e all’ e all’etica dell’IA ricadranno sui professionisti della privacy.”
5. Privacy by design: è una questione di etica
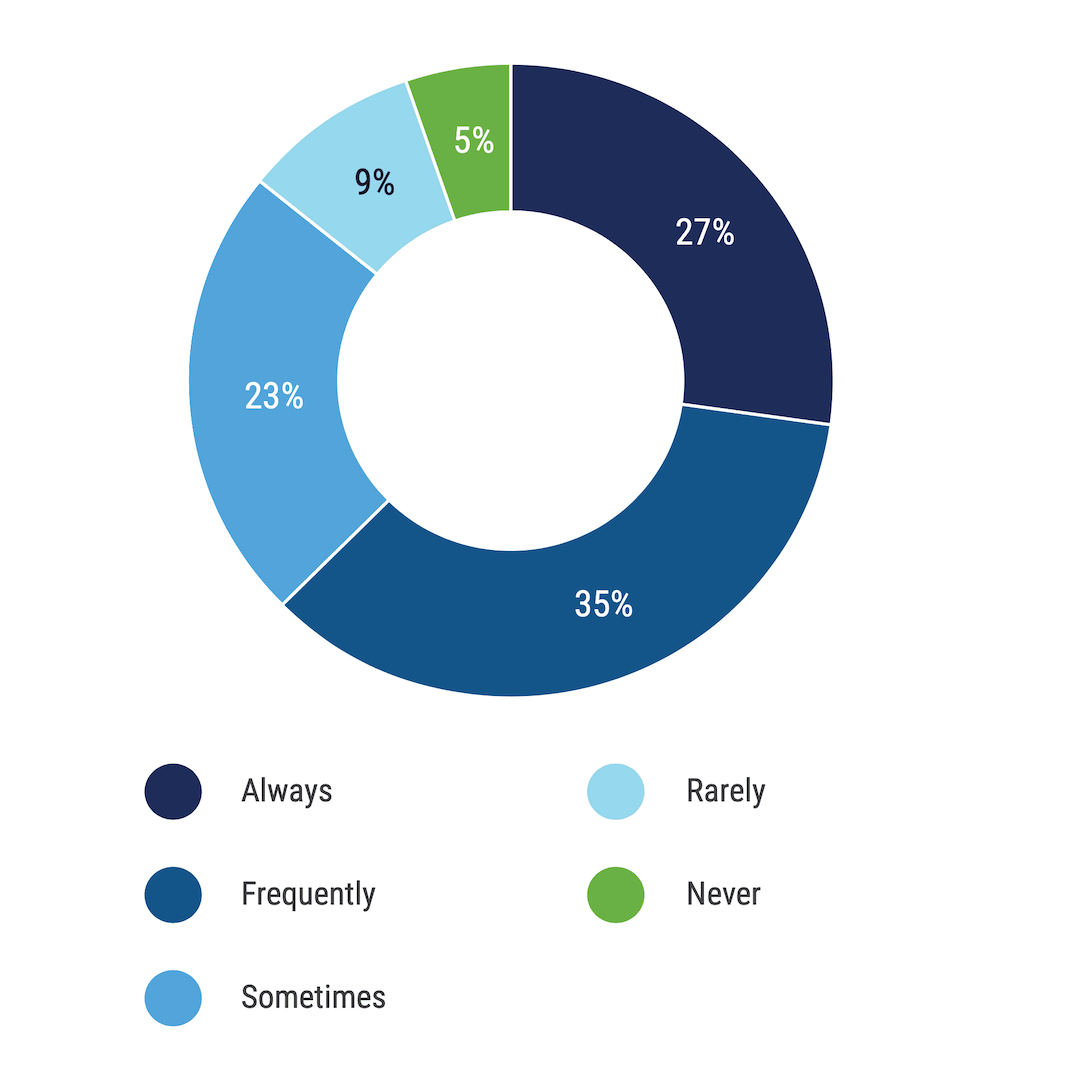
Frequenza dell’applicazione del principio di “privacy by design” Con quale frequenza la Sua azienda applica il principio di “privacy by design”?
Fonte: ISACA, “ 2025 Stato della privacy”
L’ISACA definisce la “privacy by design” come «l’integrazione della tutela della privacy nell’intero processo di progettazione [e] è fondamentale per garantire che i nuovi prodotti e servizi possano sostenere gli obiettivi in materia di privacy». Due terzi degli intervistati hanno dichiarato di applicare il principio della “privacy by design” nello sviluppo di nuove applicazioni. Ed è certamente saggio da parte loro agire in tal senso, alla luce dei nuovi quadri normativi quali l’ , la legge dell’UE sull’intelligenza artificiale, che promuove un approccio basato sulla “privacy by design”.
«Ritengo che molti dei partecipanti al nostro sondaggio comprendano l’importanza della “privacy by design”», ha affermato Kazi. “Tuttavia, ciò può comportare un notevole impiego di risorse, poiché implica che gli esperti in materia di privacy debbano essere coinvolti nei progetti di sviluppo sin dall’inizio. “Ritengo che sia del tutto comprensibile che alcune imprese affermino semplicemente di non poter applicare il principio della ‘privacy by design’ in ogni singolo progetto e che, pertanto, debbano stabilire delle priorità.”
I budget e la conformità sono tutti elementi necessari per costruire un valido programma di protezione dei dati, ma la signora Kazi ha aggiunto un ulteriore aspetto che desidera che i lettori traggano dal rapporto: il motivo per cui l’etica in materia di protezione dei dati riveste un’importanza così grande.
«Le leggi e le normative procedono molto più lentamente rispetto alla tecnologia», ha affermato Kazi. Ciò significa che chi sviluppa tecnologie deve iniziare a dare priorità agli aspetti etici relativi ai dati, al fine di tutelare la privacy dei consumatori.

