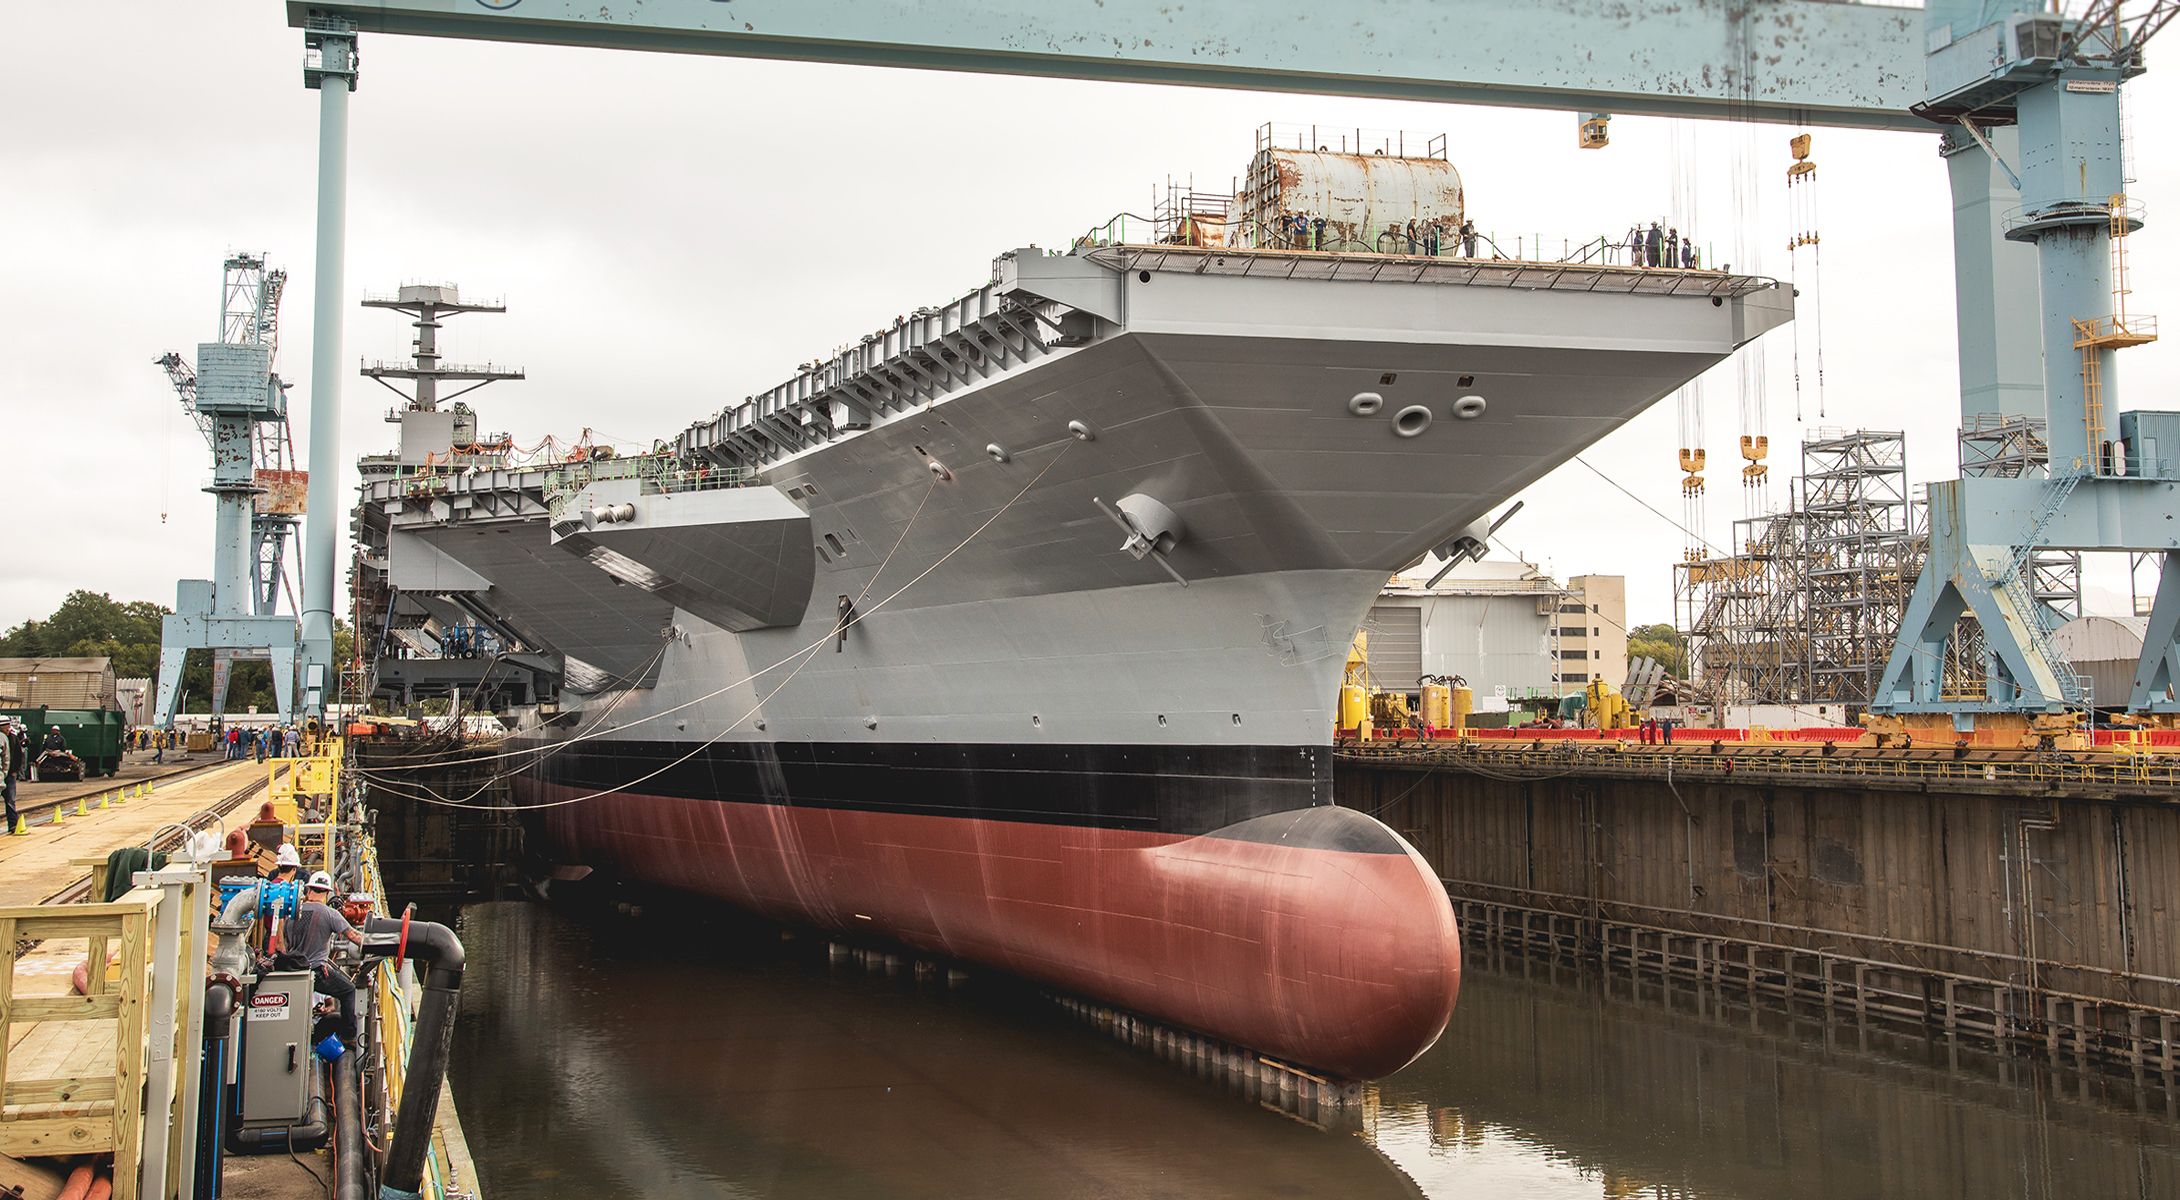
Per Ron Davis, un potenziale disastro è sempre a portata di clic. In qualità di responsabile della sicurezza informatica presso la Huntington Ingalls Industries, azienda che fornisce all’arsenale nazionale navi da assalto anfibio, portaerei a propulsione nucleare e sottomarini, il suo scenario di attacco da incubo si avvicina meno a WarGames e più a Il professore matto.
«Supponiamo che abbiate un organico di 100 dipendenti», afferma Davis. «La rete è connessa a Internet. «Cinquanta persone ricevono un’e-mail e una delle 50 clicca sul link.»
Quando si clicca su quel link, afferma Davis, «in background accade qualcosa di grave». E, proprio così, una persona esterna all’azienda «diventa di fatto una minaccia interna», afferma.
Davis è a capo del team IT dedicato alla sicurezza presso Ingalls — la più grande azienda di costruzione navale militare degli Stati Uniti — dal 2017. In una giornata tipo, i suoi sistemi potrebbero trovarsi a dover affrontare attacchi di malware, phishing e hacking, tutti diretti contro Ingalls e le informazioni governative riservate che ospita. Tali minacce, secondo il rapporto annuale “Ingalls 2020 ” (), provengono da molteplici fronti: Stati nazionali, organizzazioni criminali informatiche e hacktivisti che mirano a promuovere un’agenda politica.
Sebbene sotto la sua guida non si siano verificati casi di violazione della sicurezza presso Ingalls, Davis afferma che la situazione cambia di giorno in giorno. «Abbiamo subito attacchi e siamo riusciti a reagire con successo a tali attacchi», afferma. Ma «si tratta di una raffica di “ ” che va avanti da un anno e mezzo, due anni».
Non è l'unico. Il settore della difesa è dominato da una manciata di società ben note quali Ingalls, Lockheed Martin, Raytheon Technologies, Northrop Grumman e Boeing. In realtà, però, si tratta di un settore altamente frammentato, con circa 700.000 aziende — molte delle quali con un fatturato annuo inferiore a
15 milioni di dollari — che si propongono di soddisfare le esigenze sensibili delle forze armate.
E sono tutti vulnerabili. Secondo uno studio intitolato “ ” condotto dalla National Defense Industrial Association (NDIA), circa il 44% delle aziende appaltatrici del settore della difesa statunitense con più di 500 dipendenti aveva subito un attacco informatico nel 2019.
Negli ultimi anni, il Government Accountability Office (GAO) degli Stati Uniti ha pubblicato diverse relazioni relative all’incapacità del Dipartimento della Difesa (DOD) di garantire un adeguato livello di sicurezza informatica. Nel 2018, l’organismo di controllo GAO ha affermato che il Dipartimento della Difesa (DOD) si trovava ad affrontare «sfide sempre più impegnative nel proteggere i propri sistemi d’arma da minacce informatiche sempre più sofisticate». Nel documento 2020,
, si affermava che il dipartimento non avesse ancora attuato pienamente il proprio piano di “cyber igiene” 2015 . Quest’anno, il GAO ha riferito di aver individuato contratti relativi a sistemi d’arma in cui erano stati omessi i requisiti di sicurezza informatica e i processi di verifica.
[Leggi anche: In che modo i CIO del settore pubblico possono adottare un approccio più rigoroso]
Una parte della sfida in materia di sicurezza informatica per gli appaltatori è di natura burocratica. I requisiti e i protocolli in materia di sicurezza informatica possono variare da un’agenzia all’altra. Inoltre, comportano un aumento dei costi nel bilancio di un appaltatore. E poiché il rispetto delle norme si basa in gran parte sul sistema dell’autocertificazione (il che significa che sono gli stessi appaltatori a compilare gli appositi moduli burocratici), alcuni di essi stanno prendendo delle scorciatoie.
Ciò, a sua volta, rende sia loro che il Dipartimento della Difesa vulnerabili alle violazioni, afferma Leigh Armistead, presidente di Peregrine Technical Solutions, una società di consulenza nel campo della sicurezza informatica con esperienza nel settore della difesa. «Proprio come in qualsiasi settore», osserva, «finché non si dispone di incentivi o di misure coercitive, le imprese commerciali potrebbero decidere – o meno – di attenersi a [tali requisiti]».
Vulnerabilità informatiche
Le sfide odierne in materia di sicurezza informatica per le agenzie della difesa sono di portata storica. Tradizionalmente, i sistemi di difesa, sia all’interno dei singoli rami delle forze armate che tra di essi, non venivano incoraggiati a collegarsi tra loro. «Per molto tempo la sicurezza è stata caratterizzata da un clima di grande segretezza», afferma William Sako, vicepresidente della divisione di consulenza sui rischi di sicurezza presso Telgian Engineering & Consulting, società che fornisce servizi di mitigazione dei rischi per progetti pubblici e privati. «Non voleva che nessuno venisse a conoscenza del Suo codice sorgente. Non voleva che nessuno venisse a conoscenza del Suo sistema. «Finché era proprietario, era sicuro.»
«: Per molto tempo, la sicurezza è stata caratterizzata da un clima di grande segretezza.» Non voleva che nessuno venisse a conoscenza del Suo sistema.”William Sako, vicepresidente del settore consulenza sui rischi di sicurezza presso Telgian Engineering & Consulting
Le piattaforme e i sistemi proprietari sono costosi e il settore della difesa, al pari di altri settori commerciali, sta passando dalle infrastrutture in loco a reti e piattaforme condivise per ridurre i costi, migliorare i margini di profitto e soddisfare i clienti che desiderano la connettività. Va bene se i sistemi condivisi dagli appaltatori sono adeguatamente protetti, ma la realtà dei fatti non è esattamente questa.
«I produttori si sono davvero lasciati prendere la mano nello sviluppo delle loro apparecchiature, senza tenere conto degli aspetti relativi alla sicurezza», afferma Richard Mahnke, responsabile regionale per la gestione dei rischi di sicurezza presso Telgian.
Nel documento “ novembre 2020”, il Dipartimento della Difesa (DOD) ha annunciato che richiederà a tutti gli appaltatori del settore della difesa di ottenere la Certificazione del Modello di Maturità della Sicurezza Informatica (Cybersecurity Maturity Model Certification, CMMC) del Dipartimento della Difesa ( ) , ovvero un quadro di riferimento che valuta le credenziali di sicurezza digitale di un appaltatore e la misura in cui questi adotta le migliori pratiche. L’implementazione è stata ostacolata dalla carenza di revisori incaricati di gestire le certificazioni, afferma Mark Kirstein, vicepresidente del reparto Customer Success presso Cosant Cyber Security, una società di consulenza al servizio delle piccole e medie imprese.
Vi è un disperato bisogno di norme rigorose ed esaustive in materia di sicurezza informatica per gli appaltatori del settore della difesa. Gli attacchi informatici rappresentano una delle principali armi utilizzate dagli Stati-nazione per sottrarre proprietà intellettuale in ambito militare, afferma Kirstein. I caccia, i missili e i carri armati di altri paesi «sono identici ai nostri». [Tali nazioni] si avvalgono di appaltatori del settore della difesa per ottenere l’accesso al materiale intellettuale.”
I costi legati ai protocolli di sicurezza informatica del Dipartimento della Difesa possono rappresentare una sfida per i piccoli appaltatori. È possibile che alcune agenzie stiano riesaminando determinati standard di sicurezza oppure che siano in procinto di emanare norme definitive relative a requisiti provvisori; ciò può comportare costi aggiuntivi per l’appaltatore una volta che tali norme saranno formalizzate.
«La mia esperienza con gli appaltatori mi dice che molti di loro attendono che vengano definiti gli standard definitivi», afferma Alex Gorelik, avvocato associato presso lo studio legale Smith, Currie & Hancock, specializzato in appalti pubblici e edilizia. «Vogliono assicurarsi che, qualora decidessero di aggiornare i propri standard di sicurezza informatica, lo facciano una sola volta e non più volte.»
Gli appaltatori affrontano i requisiti di sicurezza in modi diversi. Esistono aziende che applicano tutte le norme pertinenti per le agenzie di cui si occupano, afferma Davis. Vi sono poi alcuni appaltatori che ritengono di aver soddisfatto gli standard, ma — come risulta evidente quando il loro sito viene violato — in realtà non è così. Spesso non è del tutto colpa loro. Davis sostiene che gli appaltatori con scarsa esperienza in materia di sicurezza informatica si occuperanno personalmente della sicurezza digitale, anziché ricorrere a uno specialista esterno.
«Per alcuni appaltatori di dimensioni più ridotte, manca semplicemente la consapevolezza del livello di sofisticazione degli attacchi a cui sono esposti gli appaltatori del settore della difesa», afferma Davis. «Quando si analizza più a fondo l’operato di questi piccoli appaltatori, ci si rende conto che non hanno una solida conoscenza della sicurezza informatica, il che porta a un’implementazione errata.»
Vettori IoT
Mentre il Dipartimento della Difesa (DOD) e le migliaia di appaltatori civili del settore della difesa hanno faticato a mettere a punto meccanismi coerenti di sicurezza informatica, sono emersi nuovi rischi informatici legati ai dispositivi dell’Internet delle cose (IoT).
«È proprio lì che si trovano i principali vettori di minaccia», afferma Armistead.
Molti progetti — che si tratti di sistemi d’arma terrestri, aerei da combattimento, portaerei o sottomarini — utilizzano sensori, apparecchiature di sorveglianza, controllori industriali e comunicazioni wireless, e tali strumenti dipendono sempre più dalla tecnologia IoT. Infatti, il GAO ha segnalato che l’utilizzo dell’IoT sta registrando un’impennata in tutte le agenzie e i dipartimenti, sia per ridurre i costi sia per creare nuovi servizi.
Sebbene le imprese appaltatrici stiano adottando rapidamente l’IoT, è stato solo alla fine dello scorso anno che il Congresso ha approvato l’IoT Cybersecurity Improvement Act, incaricando il National Institute of Standards and Technology (NIST ) di elaborare e pubblicare le linee guida “ ” destinate alle agenzie governative in merito all’uso, alla gestione e alla sicurezza dei dispositivi IoT. Il processo di adeguamento normativo ha reso necessarie misure drastiche per porre fine alle vulnerabilità dell’IoT. Ad esempio, secondo Davis, un recente divieto emanato dall’ sull’uso di telecamere e apparecchiature di sorveglianza fornite dalla Cina si è reso necessario a causa delle “backdoor” inserite dai fornitori.
Anche le spese nel settore della difesa al di fuori dei contratti commerciali possono determinare vulnerabilità. L’ispettore generale del Dipartimento della Difesa (DOD) ha pubblicato nel 2019 un rapporto in cui si sottolineava che, nell’anno precedente, l’Esercito e l’Aeronautica Militare avevano acquistato per un valore di almeno 32,8 milioni di dollari di «prodotti informatici, quali computer Lenovo, stampanti Lexmark e videocamere GoPro, che presentavano vulnerabilità note in materia di sicurezza informatica».
«Stiamo trasferendo il rischio lungo tutta la catena di approvvigionamento, al punto che non sappiamo più con chi stiamo intrattenendo rapporti commerciali, non sappiamo come effettuare le verifiche necessarie e finiamo per ritrovarci di fronte a un problema del tipo “ ” (SolarWinds )», afferma Jeffrey R. Wells, copresidente del team di sicurezza informatica, protezione dei dati e privacy presso Clark Hill, un importante studio legale internazionale. (SolarWinds, un’azienda statunitense operante nel settore delle tecnologie dell’informazione, è stata vittima di un attacco informatico, che si ritiene sia stato perpetrato da hacker russi, il quale si è esteso ai suoi clienti ed è rimasto inosservato per mesi.)
Come adempiere agli obblighi
Nel mese di maggio, il presidente Biden ha emanato un decreto esecutivo intitolato “ ” ( ), volto a migliorare la sicurezza informatica della nazione. Il decreto ha definito una strategia di collaborazione tra il governo e il settore privato volta a rimuovere gli ostacoli contrattuali alla condivisione delle informazioni sulle minacce, ad adottare le migliori pratiche in materia di sicurezza informatica e a rafforzare la sicurezza della catena di approvvigionamento del software.
«Per alcuni appaltatori” di dimensioni più ridotte, manca semplicemente la consapevolezza del livello di sofisticazione degli attacchi a cui sono esposti gli appaltatori del settore della difesa»Ron Davis, responsabile della sicurezza informatica (CISO), Huntington Ingalls Industries
Pur accogliendo con favore il provvedimento, Armistead sostiene che le aziende appaltatrici del settore della difesa debbano avere il controllo della propria strategia di sicurezza informatica. Ciò significa che le aziende che partecipano alle gare d’appalto per i contratti nel settore della difesa devono ritenere accettabili i costi associati ai nuovi protocolli di sicurezza informatica ed essere certe che le proprie difese informatiche interne siano in grado di garantire prestazioni superiori a quelle richieste dal Dipartimento della Difesa.
Gli appaltatori del settore della difesa hanno la possibilità di fare molto di più. Ad esempio, secondo lo studio della NDIA, l’utilizzo di strumenti di sicurezza di base, quali i firewall e l’autenticazione a più fattori, da parte delle piccole imprese registra «un tasso [di adozione] nettamente inferiore rispetto a quello delle grandi aziende».
Armistead sostiene che le organizzazioni dovrebbero porsi domande fondamentali relative alla sicurezza informatica , che spesso consentono di affrontare i rischi che stanno attualmente affrontando.
[Leggi anche: Igiene informatica: la gestione proattiva dei rischi inizia da qui]
Domande come queste possono indicare soluzioni in tempo reale: aggiorna il software di gestione della rete ? Conosce il Suo inventario delle risorse ? Dispone di politiche in materia di sicurezza informatica ? Consentite a tutti gli utenti di disporre dei privilegi amministrativi? È possibile utilizzare i propri computer portatili? Dispone di un piano di risposta agli incidenti ? Ha implementato un modello di accesso alla rete zero-trust ( ) ?
«In gran parte si tratta di buon senso», afferma Armistead. «Ci sono moltissime aziende che non rispettano le regole fondamentali.»

