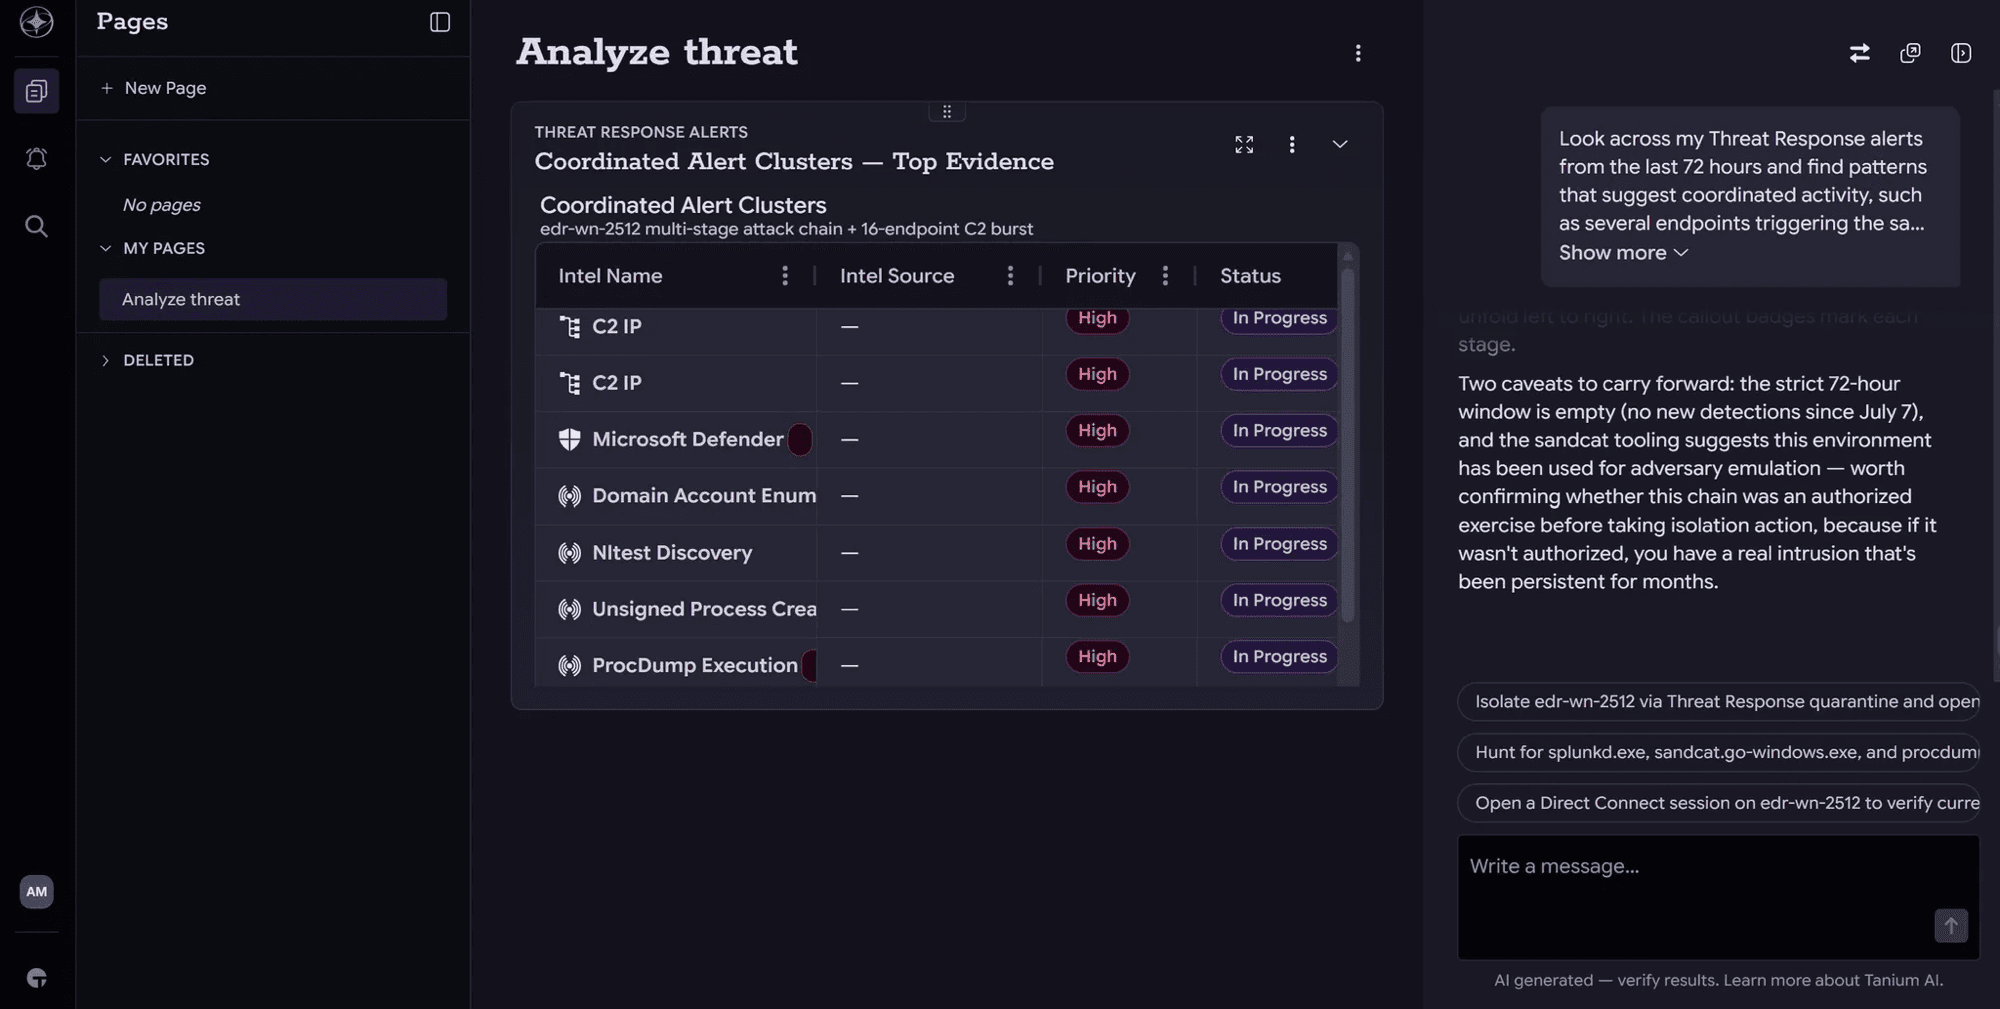
Ai team addetti alle operazioni di sicurezza viene richiesto di agire con maggiore rapidità che mai. Gli avversari ricorrono all’automazione, le infrastrutture cambiano di minuto in minuto e il numero di avvisi, vulnerabilità e percorsi investigativi continua ad aumentare. Tuttavia, troppi flussi di lavoro dei SOC dipendono ancora dal tempo limitato a disposizione degli esperti. Un analista senior redige la query, traduce l’ipotesi, passa da uno strumento all’altro, convalida il risultato e infine trasmette i risultati affinché vengano messi in pratica.
L'imbarcazione funziona. Ci vuole semplicemente tempo, e gli esperti non sono mai abbastanza per soddisfare tutte le esigenze.
L’approccio “Agentic SecOps” rivoluziona il modello operativo. Grazie ad Atlas di Tanium , i team di sicurezza possono impartire istruzioni in linguaggio naturale, analizzare i dati in tempo reale provenienti da endpoint e garantire il controllo umano attraverso procedure di approvazione e governance. Anziché chiedere agli analisti di ricomporre manualmente ogni fase, Atlas aiuta i team a passare dalla domanda alle prove e infine all’azione, basandosi su ciò che risulta effettivamente vero in questo momento nell’intero panorama di endpoint .
Perché Agentic SecOps, perché proprio ora?
Il mercato della sicurezza è passato rapidamente dai copiloti agli agenti. Quasi tutti i principali fornitori di soluzioni di sicurezza raccontano una versione della stessa storia. L'intelligenza artificiale può aiutare gli analisti a individuare, classificare e rispondere più rapidamente.
Tuttavia, l’efficacia della sicurezza operativa dipende interamente dalla qualità dei dati e dalle tecniche operative su cui si basa.
La maggior parte delle soluzioni AI-SOC effettua analisi su dati che sono già stati raccolti, normalizzati e archiviati altrove. Ciò può rivelarsi utile ai fini dell’analisi storica, ma crea un divario quando la questione è di natura operativa e urgente. È in esecuzione in questo momento? Dove? Su quanti endpoint? È possibile verificarne la validità prima di agire?
È proprio in questo che “ Tanium ” si distingue. Tanium Atlas si basa su dati di riferimento in tempo reale provenienti da endpoint , su una visibilità in tempo reale dell’intero ambiente e integra questa base di dati con i flussi di lavoro SecOps, le competenze di HuntIQ e informazioni sulle minacce ad alta precisione. Il risultato è un’esperienza SecOps proattiva, concepita non solo per spiegare cosa sia accaduto, ma anche per aiutare i team a individuare, verificare e intervenire su ciò che sta accadendo in questo momento.
Ricerca delle minacce guidata da agenti in Atlas
La prima importante iniziativa di Agentic SecOps è la ricerca delle minacce guidata dagli agenti in Atlas.
La ricerca delle minacce è una delle attività di maggior valore che un SOC possa svolgere, ma è anche una delle più difficili da estendere su larga scala. Un cacciatore deve formulare un’ipotesi, tradurla nelle query appropriate, eseguire iterazioni sull’intera flotta, interpretare i risultati, mettere in relazione i risultati ottenuti con i comportamenti noti degli avversari e decidere quali elementi debbano costituire una copertura di rilevamento duratura. Tale attività richiede solitamente competenze di alto livello, il che significa che molti team effettuano ricerche con minore frequenza di quanto dovrebbero.
Grazie alla "Threat Hunting guidata dagli agenti", un team di sicurezza può descrivere un'ipotesi di ricerca delle minacce in un linguaggio semplice. Atlas è in grado di elaborare dati in tempo reale provenienti da endpoint , coordinare le funzionalità di ricerca Tanium , quali Threat Navigator, e aiutare il team a condurre le attività di ricerca senza costringere ogni analista a scrivere manualmente le query sottostanti.
L'obiettivo non è quello di escludere l'essere umano dal processo. Il suo scopo è quello di esaltare l’essere umano. Gli analisti mantengono il controllo, esaminano le motivazioni e le prove e ricorrono alle autorizzazioni per regolamentare le azioni delicate o distruttive. Tuttavia, il lavoro ripetitivo di traduzione e orchestrazione può essere svolto più rapidamente, consentendo ai team di condurre un maggior numero di operazioni di ricerca, coinvolgere un numero maggiore di analisti e trasformare i risultati comprovati in una copertura di rilevamento più efficace.
Per i clienti che già utilizzano HuntIQ, questa funzionalità risulta particolarmente efficace. Il “Threat Hunting guidato da agenti” è concepito per ampliare le competenze tecniche degli esperti, non per sostituirle, aiutando i cacciatori di minacce esperti a operare in modo più efficiente e consentendo ai team dei clienti di trarre vantaggio da modelli di ricerca ripetibili e guidati.
"Live endpoint " è proprio questo il fattore che fa la differenza
Il modello "Agentic SecOps" si basa su una premessa semplice. Un agente non può prendere decisioni operative valide se basa il proprio ragionamento su un contesto obsoleto o incompleto.
Tanium'Il vantaggio di Atlas è che esso effettua ragionamenti sullo stato in tempo reale dell' endpoint . Quando un cacciatore chiede se si riscontrino comportamenti sospetti nell’intera flotta, Atlas è in grado di fornire una risposta basandosi su ciò che è attualmente in esecuzione, non solo su ciò che è stato acquisito ore fa.
Questo è importante perché molte questioni relative alla sicurezza operativa (SecOps) riguardano lo stato attuale delle cose.
- Questo processo è ancora in esecuzione?
- Quali endpoint dispongono attualmente di questo meccanismo di persistenza?
- Dove si trova questo file binario sospetto all’interno della struttura?
- Tali indicatori sono presenti sulle risorse critiche?
- È possibile verificare la validità di queste informazioni prima di trasformarle in una logica di rilevamento?
I dati storici continuano ad avere la loro importanza. I sistemi SIEM e i data lake continuano a rappresentare componenti fondamentali del SOC. Per quanto riguarda invece le operazioni di tipo agentico, i dati di riferimento in tempo reale endpoint offrono ai difensori un vantaggio di natura diversa. Possono verificare ciò che è vero in questo momento e agire finché è ancora importante.
Informazioni di alta fedeltà come motore del SOC autonomo
Anche il SecOps basato sull’approccio agentico necessita di punti di partenza più efficaci. Se a un agente viene richiesto di effettuare la ricerca sulla base di indicatori poco affidabili o distorti, i risultati ne risentiranno. Le informazioni di alta qualità sulle minacce diventano il motore che consente ai flussi di lavoro autonomi di dare priorità a ciò che conta davvero.
Ecco perché Tanium sta integrando la Threat Intelligence (GTI) di Google nel flusso di lavoro in tempo reale di endpoint . Il valore strategico non consiste semplicemente nell’accesso a un’altra fonte di dati. Si tratta di un processo operativo che combina l’intelligenza di livello “ Google” con la capacità di “ Tanium'” di determinare se un indicatore, un comportamento o un segnale di minaccia sia presente nell’ambiente operativo del cliente.
Al Black Hat, questa storia ha inizio con le operazioni di ricerca condotte da HuntIQ e basate sulla Threat Intelligence di Google , già disponibili per i clienti. Tanium sta valutando come integrare progressivamente GTI in modo più approfondito nei flussi di lavoro di SecOps e Atlas, affinché gli analisti possano partire da punti di riferimento più solidi, ridurre il triage dei falsi positivi e fornire ai flussi di lavoro basati sugli agenti segnali più affidabili su cui basare le proprie analisi.
In altre parole, le informazioni sulle minacce Le indicano ciò che è pericoloso. Tanium Le indica se è presente nel Suo ambiente in questo momento e aiuta il Suo team a decidere come procedere.
Autonomia controllata, non automazione cieca
I team di sicurezza hanno ragione a prestare attenzione agli agenti basati sull’intelligenza artificiale. Un SOC non può permettersi un’automazione di tipo “scatola nera” che agisca senza contesto, prove o supervisione.
Tanium'L'approccio di [nome] all'Agentic SecOps è regolamentato e guidato dall'uomo. Atlas è progettato per illustrare il proprio ragionamento, basare il proprio operato su dati in tempo reale e avvalersi di approvazioni, in modo che i team possano decidere, nel corso del tempo, quale posizione assumere lungo lo spettro che va dall’assistenza guidata a una maggiore autonomia.
Questo è importante per la fiducia. Un team può iniziare con flussi di lavoro a basso rischio e verificabili. Ponga una domanda, avvii una ricerca, esamini le prove, convalidi il risultato. Man mano che la fiducia cresce, il team può delegare maggiormente, pur mantenendo le azioni di maggiore rilevanza soggette a revisione umana.
La promessa di Agentic SecOps non è quella di «sostituire l’analista». Si tratta di «fornire all’analista un punto di forza». Consentite ai cacciatori esperti di dedicare meno tempo a tradurre le intenzioni in strumenti e più tempo a prendere decisioni. Si consenta agli analisti con minore esperienza di gestire flussi di lavoro che in precedenza richiedevano conoscenze specialistiche in materia di query. Consentite ai responsabili del SOC di migliorare la copertura e la capacità senza che ogni processo debba passare necessariamente attraverso lo stesso ristretto gruppo di esperti.
Cosa comporta ciò per i team addetti alle operazioni di sicurezza
Agentic SecOps riunisce tre elementi indispensabili per i responsabili della sicurezza.
- Dati reali in tempo reale dell’ endpoint : Atlas è in grado di analizzare ciò che sta effettivamente accadendo in questo momento sugli endpoint, aiutando i team a verificare i risultati rispetto allo stato attuale.
- Caccia alle minacce guidata da esperti e flussi di lavoro SecOps: la funzione “Agent-Guided Threat Hunting” di consente ai team di formulare ipotesi in linguaggio naturale, eseguire operazioni di caccia alle minacce ripetibili, mappare i risultati nel contesto MITRE ATT&CK e passare da indagini puntuali a una copertura duratura.
- Informazioni sulle minacce ad alta precisione: Google Le informazioni sulle minacce e le tecniche operative di HuntIQ offrono ad analisti e agenti punti di partenza più solidi, contribuendo a ridurre il rumore e a migliorare la sicurezza nelle operazioni di ricerca e nella valutazione delle minacce.
Nel loro insieme, queste funzionalità aiutano i team di sicurezza a passare da una gestione reattiva degli avvisi a una difesa proattiva e continua. Consentono a un numero maggiore di membri del team di partecipare a flussi di lavoro avanzati. Inoltre, offrono ai dirigenti un percorso concreto per adottare l’IA agente senza rinunciare al controllo.
Il prossimo capitolo per SecOps
L'Agentic SecOps non rappresenta un evento una tantum. Si tratta di un orientamento della piattaforma.
Atlas è già disponibile per tutti i clienti del cloud commerciale, introducendo operazioni in linguaggio naturale, agenti in background e l’esecuzione controllata dei flussi di lavoro nell’ Tanium. La soluzione Agentic SecOps si basa su tali fondamenta, integrando flussi di lavoro specifici per la sicurezza. Aggiunge la ricerca delle minacce guidata dagli agenti, la convalida dei dati in tempo reale, l’intelligence basata su GTI, le competenze di HuntIQ e una roadmap che prosegue fino a Black Hat e Converge.
Il futuro SOC non sarà caratterizzato da un’altra dashboard o da un altro data lake. Ciò dipenderà dalla rapidità con cui i difensori saranno in grado di passare dal segnale alla comprensione e all’azione, con sicurezza, in un quadro di governance e sulla base dei dati reali sul campo.
Questa è l’opportunità per Agentic SecOps. Trasformate le informazioni in tempo reale sull’ endpoint e fornite da Tanium'in operazioni di sicurezza guidate e di livello professionale, in grado di muoversi alla velocità della minaccia.

