Il problema con cui i team di sicurezza devono confrontarsi quotidianamente
Il numero di vulnerabilità sta aumentando rapidamente,¹ la proliferazione delle risorse sta accelerando e i modelli di intelligenza artificiale all’avanguardia hanno cambiato completamente le regole del gioco. Gli avversari sono ora in grado di individuare e sfruttare le vulnerabilità nel giro di poche ore,2 prima che la maggior parte dei team riesca a reagire. I team addetti alle operazioni IT e alla sicurezza hanno difficoltà a individuare quali risorse siano esposte all’esterno. Raramente dispongono del tempo o delle risorse necessarie per fare altro che reagire all’ultima minaccia emersa. Ma gli autori delle minacce non fanno distinzioni. Possono sfruttare qualsiasi cosa, comprese le vulnerabilità ben note e di lunga data che i team non sono mai riusciti a correggere, oppure combinare tra loro vulnerabilità meno critiche in modi innovativi. Gli approcci reattivi semplicemente non sono sufficienti. I team necessitano di analisi basate sull’intelligenza artificiale e di automazione per individuare in modo esaustivo ogni vulnerabilità, stabilire le priorità tenendo conto del contesto dell’autore dell’attacco e accelerare le misure correttive prima che gli avversari abbiano il tempo di agire per primi.
Ecco come si presenta un risultato ottimale: visibilità unificata, priorità definite in modo più oculato, copertura costante
La risposta non è un altro strumento. Si tratta di un approccio sostanzialmente diverso. Le organizzazioni all’avanguardia hanno tre caratteristiche in comune: una visione unificata e aggiornata dei rischi sia interni che esterni, raccolta in un unico punto; una definizione delle priorità basata sul contesto dell’autore dell’attacco piuttosto che su semplici punteggi di gravità; e le principali esposizioni collegate direttamente ad azioni correttive autonome basate sull’intelligenza artificiale.
Per “visibilità unificata” si intende la capacità di vedere ciò che vedono gli aggressori — risorse esposte a Internet, porte aperte, siti web, certificati e configurazioni errate — in correlazione con i dati interni in tempo reale dell’ endpoint . Una definizione più oculata delle priorità implica andare oltre i punteggi di gravità. Le analisi e i consigli basati sull’intelligenza artificiale aiutano il Suo team a comprendere quali vulnerabilità si trovano lungo i potenziali percorsi di attacco alle Sue risorse più critiche e quali misure correttive consentono di eliminare immediatamente le vulnerabilità a più alto rischio. E una copertura costante implica un’individuazione e una valutazione continue, poiché la superficie di attacco cambia ogni giorno e una scansione settimanale non è mai sufficiente.
Vi presentiamo la gestione della superficie di attacco esterna “ Tanium ” e la mappatura dei percorsi di attacco “ Tanium ”
Oggi annunciamo due nuove funzionalità della piattaforma IT autonoma “ Tanium ”, basata su Tanium Atlas, che aiutano i team di sicurezza ad affrontare tali criticità.
Tanium La gestione della superficie di attacco esterna offre al Suo team una visibilità continua e costante sulle risorse esposte a Internet: la stessa visione di cui dispongono già gli aggressori. Avvalendosi dei dati sulle risorse esterne leader del settore forniti da Censys, Tanium integra la telemetria in tempo reale di endpoint con una mappa costantemente aggiornata dell’infrastruttura Internet globale, offrendo ai team di sicurezza una visione completa e contestualizzata dei rischi sia interni che esterni in un’unica piattaforma.
Tanium La mappatura dei percorsi di attacco illustra in che modo gli aggressori potrebbero muoversi lateralmente per concatenare vulnerabilità, configurazioni errate e relazioni tra identità all’interno del Suo ambiente e raggiungere le Sue risorse più critiche. Individuando i punti critici di maggiore impatto, i team hanno la certezza di risolvere ciò che conta di più.
Insieme, completano il ciclo che va dalla rilevazione continua alla definizione più intelligente delle priorità fino alla risoluzione autonoma dei problemi, senza i passaggi di mano manuali e la proliferazione di strumenti che oggi rallentano i team.
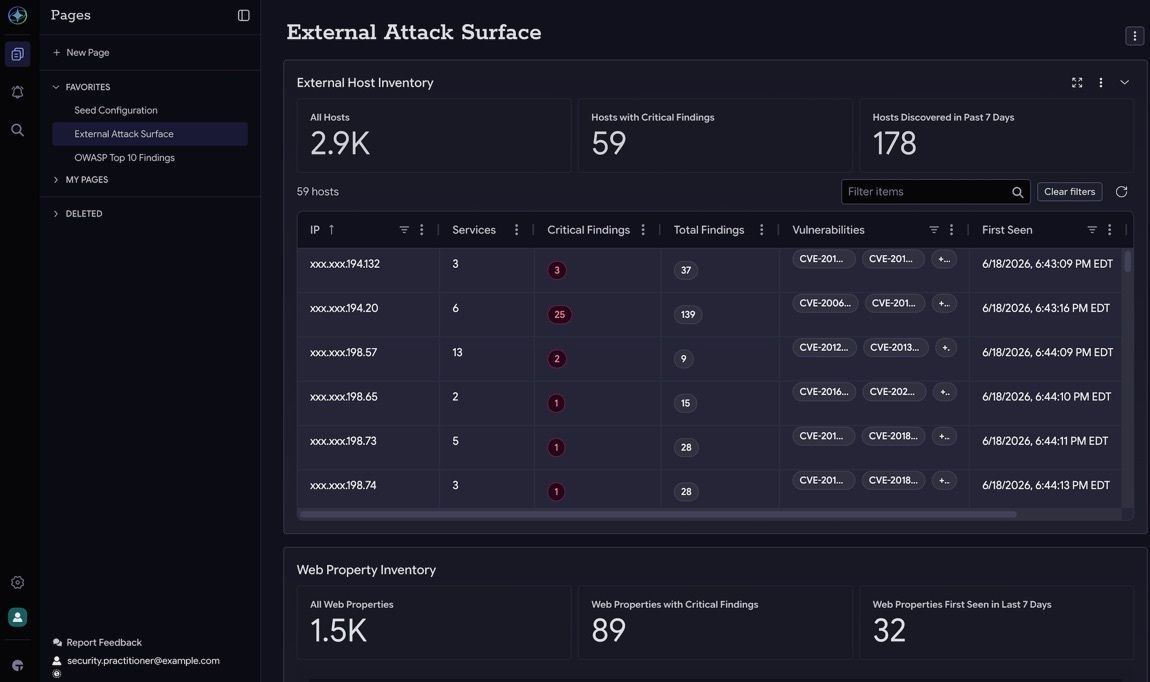
Tanium Gestione della superficie di attacco esterna
Tanium Ora individua e valuta costantemente le vostre risorse esposte a Internet, inclusi host, siti web e certificati. E poiché Tanium è già leader nel settore dei dati di telemetria in tempo reale endpoint, Tanium , Atlas offre al Suo team la visibilità basata sull’intelligenza artificiale necessaria per analizzare in modo approfondito le risorse, collegare le configurazioni errate alla reale vulnerabilità e ottenere una visione completa dei rischi sull’intera superficie di attacco in un unico punto.
Tanium Mappatura del percorso di attacco
Tanium La mappatura dei percorsi di attacco elimina ogni elemento di distrazione per mostrare esattamente in che modo gli aggressori concatenerebbero vulnerabilità, configurazioni errate e relazioni tra identità all’interno del Suo ambiente per raggiungere le Sue risorse più critiche. Aiuta a individuare i punti di strozzatura in cui una singola correzione interrompe contemporaneamente il maggior numero di percorsi. Basato sull’ Tanium Atlas, offre una panoramica completa e in tempo reale su endpoint, Entra ID, AWS e Active Directory on-premise contemporaneamente, fornendo una visione chiara su “cosa risolvere per primo?”.

Il risultato: una risposta più rapida, meno punti ciechi, un circuito chiuso
Tanium La gestione della superficie di attacco esterna e la mappatura dei percorsi di attacco “ Tanium ” offrono ciò che le organizzazioni richiedevano da tempo: una visibilità unificata sulle risorse sia interne che esterne, una definizione delle priorità più intelligente basata sul contesto reale dell’autore dell’attacco e una copertura costante, in grado di stare al passo con una superficie di attacco in continua evoluzione. Grazie all’Atlas di Tanium e alle analisi basate sull’intelligenza artificiale, la piattaforma mette continuamente in relazione i rischi, individua le raccomandazioni di maggiore impatto e agisce in modo autonomo, chiudendo il ciclo dalla individuazione alla risoluzione senza i passaggi manuali e la proliferazione di strumenti che oggi rallentano i team.
Entrambe le funzionalità sono ora disponibili per tutti gli utenti all’interno della piattaforma IT autonoma Tanium, come indicato all’indirizzo 22 giugno 2026.
Per ulteriori informazioni, si prega di visitare la pagina “Gestione dell’esposizione” del sito Tanium all’indirizzo.
1 CVE Metrics, CVE.org, consultato il 12 maggio 2026.
2 Allineamento Risk Aggiornamento, Anthropic, 7 aprile 2026.

