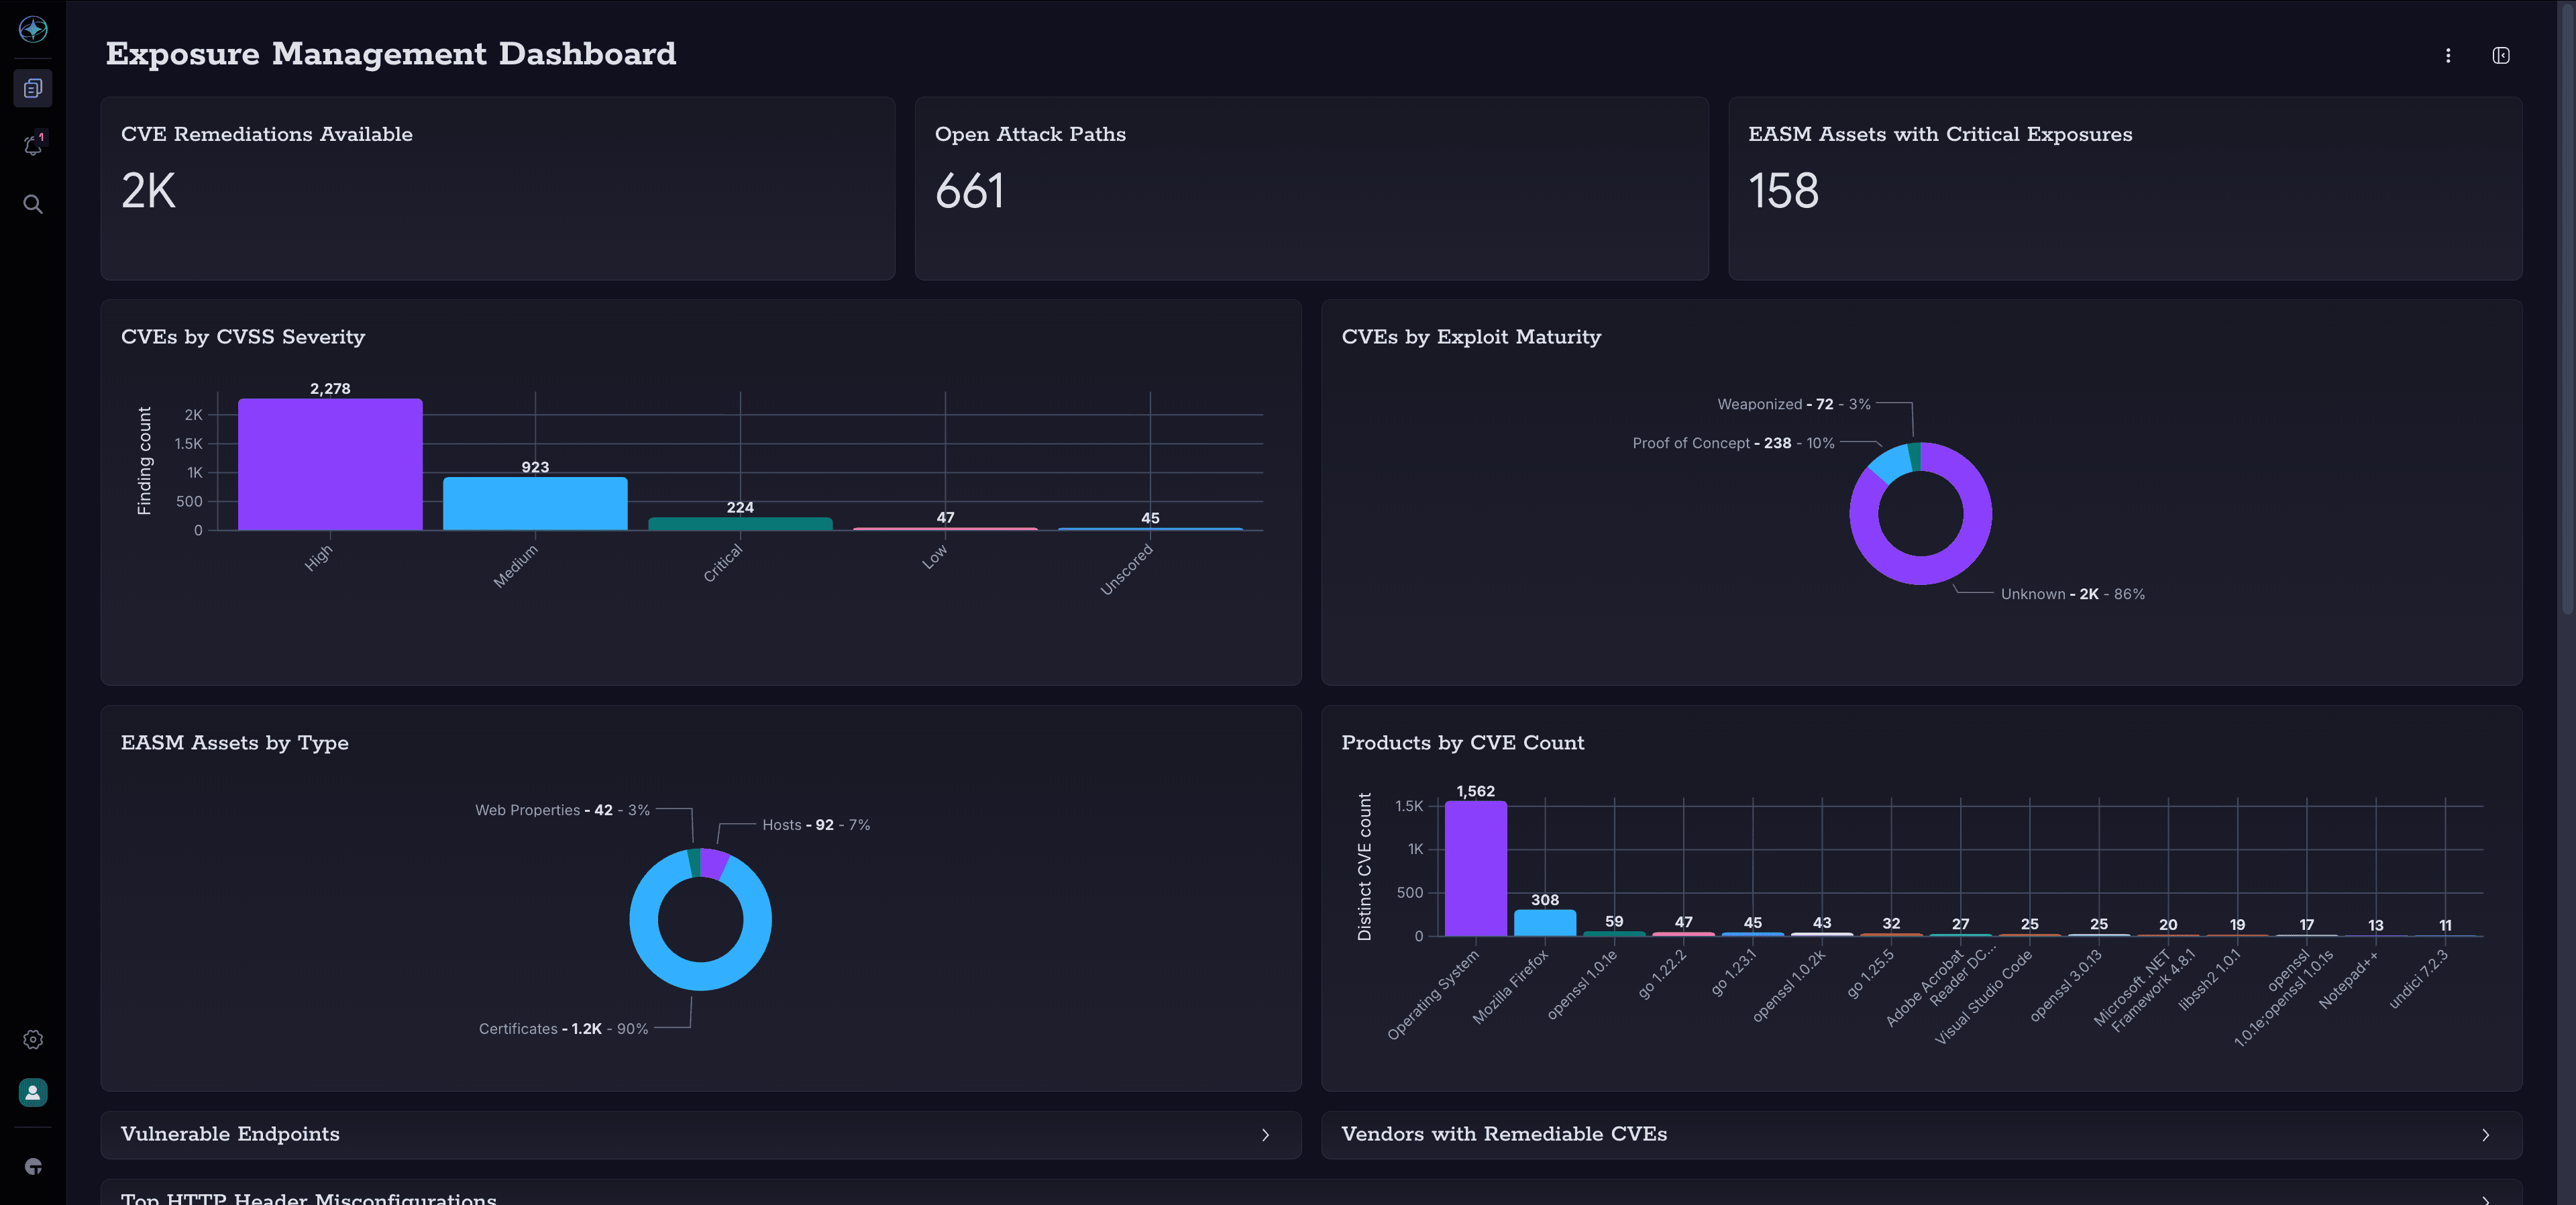
A seguito dell’annuncio relativo a Mythos pubblicato su aprile 2026, le organizzazioni che utilizzano l’intelligenza artificiale per individuare le vulnerabilità del software hanno contribuito a un aumento significativo del numero di CVE e di definizioni di “ CVE ” recentemente individuati. Questo cambiamento riflette una tendenza più ampia a livello di settore: l’intelligenza artificiale sta contribuendo a individuare le vulnerabilità più rapidamente che mai — e i team di sicurezza necessitano di visibilità, controllo e rapidità per poter reagire.
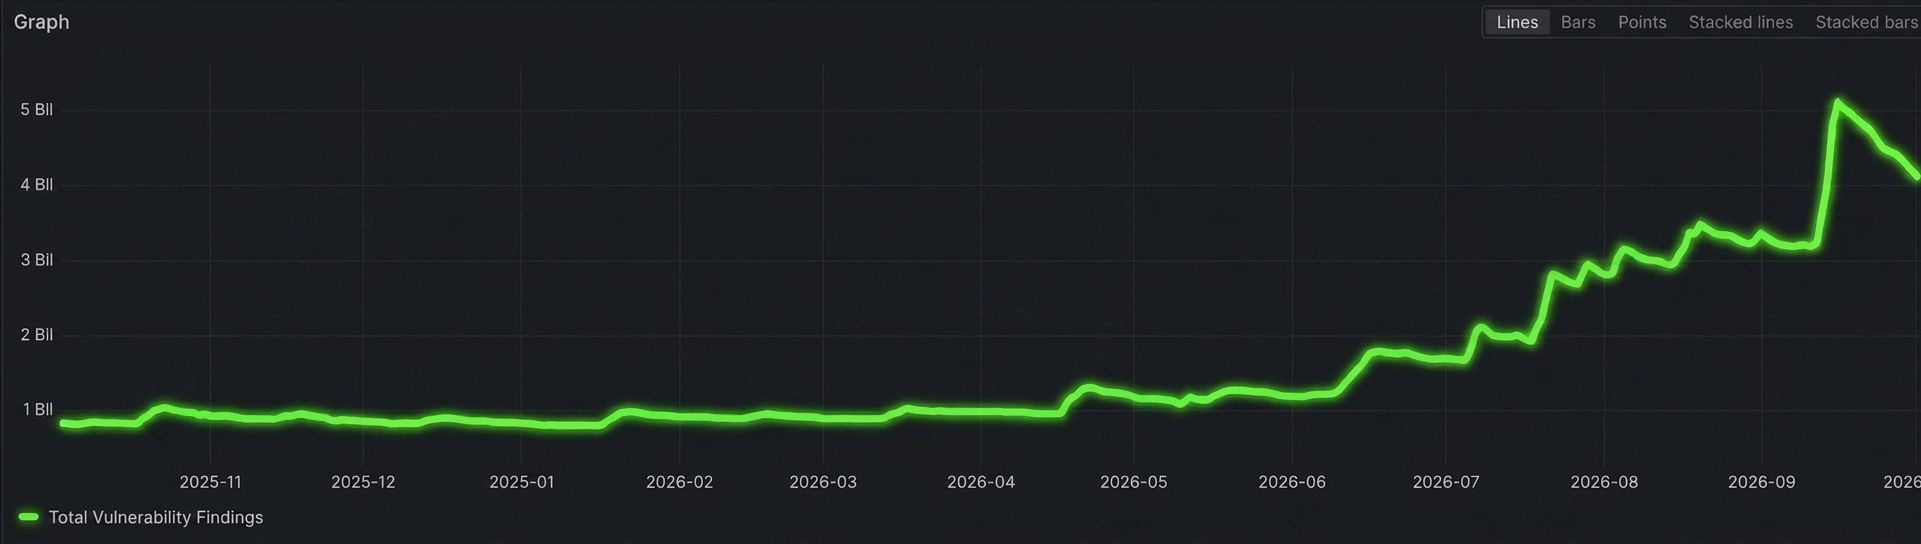
Noi di Tanium abbiamo seguito da vicino questa tendenza negli ambienti dei nostri clienti. Prima della metà delgiugno 2026, il numero giornaliero di vulnerabilità individuate tramite l’ Tanium Exposure Management si attestava in genere intorno a 1 miliardo per l’insieme dei clienti. A partire da luglio, tale cifra ha registrato un’impennata, raggiungendo i 6 miliardi al giorno nel mese di settembre.
Questo dato riflette fedelmente l’andamento recente delle vulnerabilità CVE relative a “ Microsoft ”: il “ Patch Tuesday” di giugno ha registrato 220 CVE, mentre quello di settembre, “ Patch Tuesday”, è salito a 999.* Questo è un chiaro segnale del fatto che il numero di vulnerabilità recentemente rese note sta determinando il picco di casi rilevati che stiamo osservando negli ambienti dei clienti.
Grafico 1 - Vulnerabilità giornaliera Findings identificata da Tanium Gestione dell'esposizione
Questo aumento mette in luce una realtà importante per i team addetti alla sicurezza e alle operazioni IT: la gestione delle vulnerabilità non si limita più alla semplice identificazione dei rischi. Si tratta di agire in modo rapido, con sicurezza e su larga scala.
La buona notizia è che, presso Tanium, stiamo già osservando un calo di questi dati dopo che hanno raggiunto il picco presso i nostri clienti. Questo è un chiaro segnale del fatto che, grazie ad Atlas di Tanium , i nostri clienti non si limitano a individuare le vulnerabilità, ma ne stabiliscono le priorità e le risolvono in modo autonomo, avvalendosi dei dati in tempo reale forniti da endpoint . Ma c'è ancora molto lavoro da fare. Patch Ogni mese arriva il martedì, a ribadire la necessità di una visibilità costante e di una risposta rapida in ogni endpoint. In un mondo post-Mythos, ciò che conta di più è ridurre il lasso di tempo che intercorre tra l’individuazione e la risoluzione del problema.
Grazie a “ Tanium”, le organizzazioni ottengono una visibilità completa sulle risorse interne ed esterne, una definizione delle priorità incentrata sugli autori degli attacchi che individua i punti critici ad alto impatto e la possibilità di agire rapidamente da un’unica piattaforma. Combiniamo le informazioni in tempo reale relative all’ endpoint e con la correzione autonoma, anziché ricorrere al coordinamento tra più strumenti, al fine di ridurre l’esposizione prima che gli aggressori possano trarne vantaggio.
Un altro martedì dedicato all’ Patch è giunto al termine. Non lasciate che i vostri endpoint restino indietro.
*Fonte: https://msrc.microsoft.com/update-guide/releaseNote/ (si apre in una nuova scheda)

