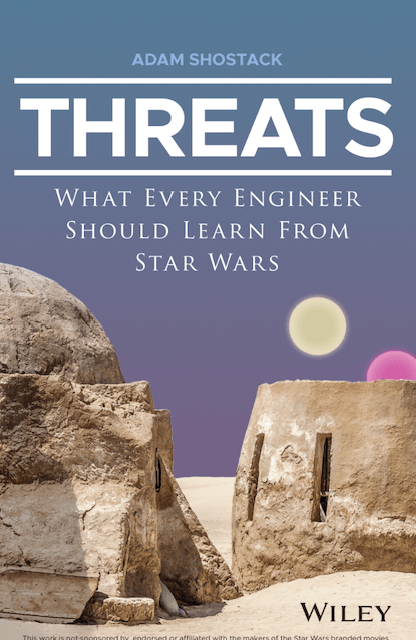
- MINACCE: Cosa ogni ingegnere dovrebbe imparare da “Star Wars” di Adam Shostack (Wiley, 352 pagine, 25 dollari)
In che modo il R2-D2 decide di mostrare a Obi-Wan Kenobi, ma non a Luke Skywalker, un ologramma della principessa Leia, che possiede informazioni fondamentali sulla Morte Nera? Per i fan di * * e *Star Wars* che se ne intendono di tecnologia, la risposta è l’autenticazione.
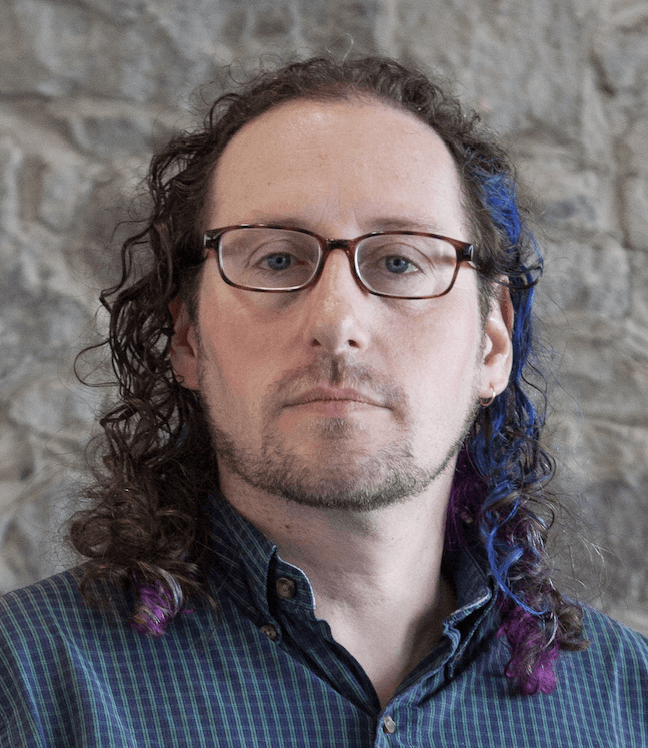
È così che Adam Shostack (a destra) introduce il suo nuovo libro, volto a rendere più accessibile il complesso argomento della ricerca delle minacce nell’ambito dell’ , dell’ e della modellizzazione delle minacce.
Minacce: ciò che ogni ingegnere dovrebbe imparare da “Star Wars” – e non lasciatevi scoraggiare dal titolo; è un articolo istruttivo anche per i responsabili della sicurezza informatica (CISO) che devono convincere il consiglio di amministrazione a stanziare maggiori fondi – spiega in che modo i computer autenticano le persone e come le persone autenticano i computer, le minacce specifiche derivanti da ciascuna di queste situazioni e come affrontarle.
Nel suo esempio iniziale, Shostack attinge a una scena chiave di * * tratta dal primo film della saga * * *Star Wars* , paragonando il R2-D2 e altri droidi ai nostri computer della vita reale. Luke potrà anche essere il nostro eroe sfrontato nel film, ma per R2, a questo punto, è un utente non autorizzato che si introduce in un sistema informatico contenente dati sensibili relativi a un’enorme stazione spaziale. I protocolli di sicurezza informatica R2’s consentono l’accesso solo agli utenti legittimi di questo sistema, come Leia e Obi-Wan, il Cavaliere Jedi diventato eremita.
«“R2-D2 vuole mostrare il video solo al vero e autentico Obi-Wan, non a chiunque si presenti e lo richieda», scrive.
Questi personaggi sono ben più che semplici icone della cultura popolare. Per Shostack, essi costituiscono strumenti utili per illustrare le minacce di spoofing, le password, il phishing, il vishing, il monitoraggio dei dati sensibili e una serie di altre strategie informatiche.
, referente del progetto, ha incontrato Shostack per discutere delle motivazioni alla base del libro, dei riscontri ricevuti e del ruolo di “” ( ) di Star Wars come analogia accessibile per illustrare alcuni degli aspetti più complessi della sicurezza informatica.
[La seguente intervista è stata modificata per motivi di chiarezza e lunghezza.]
Perché Star Wars è superiore a Star Trek in materia di sicurezza informatica
Focal Point (FP): Cominciamo dalle basi. Cosa l’ha ispirata a scrivere un libro che fonde spunti di ingegneria con Star Wars analogie?
Adam Shostack (AS): Da circa 15 anni utilizzo Star Wars come spunto per parlare di sicurezza. Ho constatato due cose: la prima è che, se non si prova passione per ciò che si fa, non si riesce a farlo bene; il risultato appare forzato. E io sono un fan di “ ” e “Star Wars” , quindi posso farlo.
«“Star Wars”, il film originale, tratta di una violazione dei dati.”
Ma, cosa ancora più importante, ritengo che Star Wars – e non lo intendo in senso critico – ma in Star Wars la tecnologia sia fondamentale. Al contrario, nella serie televisiva * * *Star Trek*, i personaggi dicono spesso frasi del tipo: «Il motore è rotto» o «Non ce la possiamo fare», e l’attenzione è tutta concentrata sugli esseri umani. Considerando che Star Wars, il film originale, tratta di una violazione dei dati in cui alcuni individui hanno rubato un nastro contenente dei piani e la principessa Leia e i suoi alleati si danno da fare per trarne vantaggio.
E così l’ho utilizzata come uno strumento, un punto di partenza. E alla fine ho deciso che non mi sarei limitato a realizzare semplicemente quel progetto, ma che avrei dovuto trasformarlo in un vero e proprio libro.
FP: Giusto. Se volessimo spiegare a qualcuno il concetto di un exploit zero-day di tipo “ ”, potremmo dire: “Ricorda come Luke riuscì a far saltare in aria l’intera Morte Nera con un solo colpo nel film originale Star Wars ? Questo perché era a conoscenza di una vulnerabilità zero-day di cui l’Impero non era a conoscenza.”
Ha senso. I redattori tecnici devono spiegare continuamente concetti di questo tipo, e i CISO stanno scoprendo che, se vogliono davvero lasciare il segno e ottenere maggiori finanziamenti l’anno prossimo, devono farlo con maggiore frequenza nelle riunioni del consiglio di amministrazione – utilizzando analogie per spiegare le cose con termini con cui il pubblico possa identificarsi.
AS: L’essenza della comunicazione sta nel sapersi mettere in sintonia con il proprio pubblico. È un aspetto che, a mio avviso, tendiamo a sottovalutare nel campo della sicurezza. Credo che a molte persone piaccia dire cose del tipo: «Il codice è stato difficile da scrivere, quindi dovrebbe essere difficile da leggere», oppure: «Per me è stato difficile imparare questo». «Non voglio rendervi le cose facili.» Sarò schietto: la cosa mi fa davvero arrabbiare. Non c'è bisogno di complicare ulteriormente le cose.
Cosa possono imparare i CISO da questo libro
FP: Quando penso a un libro come questo, Star Wars che si tratti o meno di analogie, per comprendere molti dei concetti qui esposti è necessario possedere un certo livello tecnico.
AS: Ha assolutamente ragione. Il libro si intitola * : What Every Engineer Should Learn From Star Wars* ( ), non *: What Everybody Should Learn* ().
FP: Ma ha anche un valore più ampio, vero? Cosa possono trarre dalla lettura di questo libro i CISO o i responsabili della sicurezza informatica?
AS: Il primo valore è l’ampiezza. Molte persone si avvicinano al settore della sicurezza seguendo percorsi diversi, e tali percorsi non sempre insegnano loro le stesse cose. Pertanto, il libro può colmare alcune lacune.
Il secondo aspetto riguarda la coerenza linguistica. Noi del settore della sicurezza amiamo il nostro gergo e le nostre sigle di tre lettere, ma, francamente, a nessun altro interessano.
Il terzo è il capitolo dedicato alle catene di attacco “ ”, che rappresenta un passo avanti rispetto allo stato dell’arte e illustra (tra le altre cose) come risolvere la tensione tra il pensiero grafico e quello a catena.
Su Star Wars canone e accessibilità
FP: Lei ha accennato al fatto che il Suo libro si concentra principalmente sui tre film principali della serie “” “Star Wars” . Potrebbe spiegarmi più nel dettaglio perché ha adottato tale approccio?
AS: Il mio libro, in modo del tutto intenzionale, tratta quasi esclusivamente dei tre film principali. Non si basa né sui prequel né sulla trilogia più recente.
[Leggi anche: Questi film non vinceranno un Oscar, ma potrebbero salvare la vostra azienda]
Mi sono attenuto intenzionalmente alla trilogia originale poiché presenta un canone più universalmente riconosciuto. Esiste un vasto universo espanso che comprende serie animate, libri e altri film. Tuttavia, sono proprio i tre film principali quelli che la maggior parte delle persone conosce, il che rende il contenuto più accessibile a un pubblico più ampio.
FP: Quindi sta dicendo che si tratta di una questione di accessibilità generale?
AS: Esatto. " " di Star Wars presenta un canone chiaro e ben definito rispetto alla trilogia originale. Ciò rende più facile tracciare analogie comprensibili alla maggior parte delle persone.
L'evoluzione della modellizzazione delle minacce e dei dati sensibili
FP: La superficie di attacco si espande e il panorama delle minacce è in continua evoluzione, mettendo a rischio una quantità sempre maggiore di dati sensibili delle aziende. Eppure, in fondo, i principi fondamentali rimangono tali. In gran parte, le cose non sono cambiate granché. Ritiene che sia cambiato il modo in cui le aziende devono affrontare la modellizzazione delle minacce, oppure che sia cambiato il Suo approccio a tale modellizzazione? Oppure i fondamentali sono semplicemente i fondamentali?
AS: Mi piace pensare a questo concetto come alla musica: abbiamo generi come il rock ‘n’ roll e il jazz. C’è una nuova canzone ogni giorno, ogni ora, vero? E parte della nuova musica è fantastica, mentre altra non lo è altrettanto, ma gli elementi fondamentali non cambiano così rapidamente.
«Dobbiamo riconoscere che le minacce presentano molte somiglianze tra loro.»
Pertanto, quando rifletto sulla modellazione delle minacce, spero che il mio modello “Four-Question ”…
- «A cosa stiamo lavorando?
- «Cosa sta andando storto?»
- «Cosa intendiamo fare al riguardo?»
- «Abbiamo fatto un buon lavoro?»
…è senza tempo. Possiamo e dobbiamo porre tali domande.
Le risposte, ovviamente, varieranno a seconda della situazione e delle persone che pongono la domanda. Ciò che conta è il modo in cui rispondiamo a tali domande e i dettagli delle risposte: le architetture a microservizi sono diverse dagli iPhone, che a loro volta sono diversi dai sistemi tradizionali di tipo “ Linux ”. Il modo in cui riflettiamo su ciò che potrebbe andare storto, e ritengo che questo sia il punto fondamentale del libro, è di fondamentale importanza. Dobbiamo riconoscere che le minacce presentano molte somiglianze tra loro.
Se riusciamo a far riflettere ogni ingegnere su questi aspetti, essi potranno iniziare a chiedersi: «Cosa possiamo fare al riguardo, all’interno di questo sistema su cui sto lavorando in questo momento?» L’obiettivo della parte divertente del libro – quella dedicata a “ ” e “Star Wars” – è quello di catturare l’attenzione dei lettori. E poi spero che vi rendiate conto che il tono passa rapidamente da un po’ scherzoso a uno piuttosto serio quando si tratta di ciò che dovete sapere.
ALTRE LETTURE INTERESSANTI
Desidera sapere cosa leggono (e scrivono) altri dirigenti aziendali, leader aziendali, team di sicurezza e appassionati di tecnologia? Scoprite di più qui:
- Migliore nuova lettura (sul mondo cibernetico): Una guida filosofica per decifrare l’“Upcode” Il libro: FANCY BEAR GOES FISHING: La storia oscura dell’era dell’informazione, in cinque straordinari attacchi informatici (Farrar, Straus & Giroux, 432 pagine, 30 dollari)
L’autore: Scott J. Shapiro

