Autore
Melissa Bischoping
maggio 2026 GitHub breach: La gestione delle estensioni rappresenta ancora una sfida: cosa possiamo fare al riguardo?
Su 20 maggio 2026, GitHub è stato reso noto che il dispositivo di un dipendente è stato compromesso tramite un’estensione dannosa di VS Code, con gli autori dell’attacco che sostengono di aver sottratto circa 3.800 repository interni.
Attacco alla supply chain Mini Shai-Hulud: perché questa campagna cambia il modo in cui i difensori dovrebbero pensare al software affidabile
L'attacco alla supply chain Mini Shai-Hulud ha compromesso più di 170 pacchetti tra npm e PyPI, inclusi pacchetti di TanStack, Mistral AI e Guardrails AI, dirottando i flussi di lavoro di pubblicazione CI/CD legittimi per distribuire versioni dannose che presentavano ancora segnali di provenienza apparentemente validi.
Come una governance intelligente può contenere la proliferazione agentiva
Man mano che gli agenti di intelligenza artificiale si moltiplicano alla velocità delle macchine in tutta l’azienda, la governance deve evolversi per adeguarsi alla loro autonomia, alla loro portata e ai rischi che comportano.
Comprendere l’intelligenza artificiale “ombra” nel Suo ambiente endpoint
Scoprite come l’intelligenza artificiale “ombra” si manifesta sugli endpoint, dai modelli locali ai server MCP, e perché la visibilità, la governance e la configurazione sicura sono oggi fondamentali.
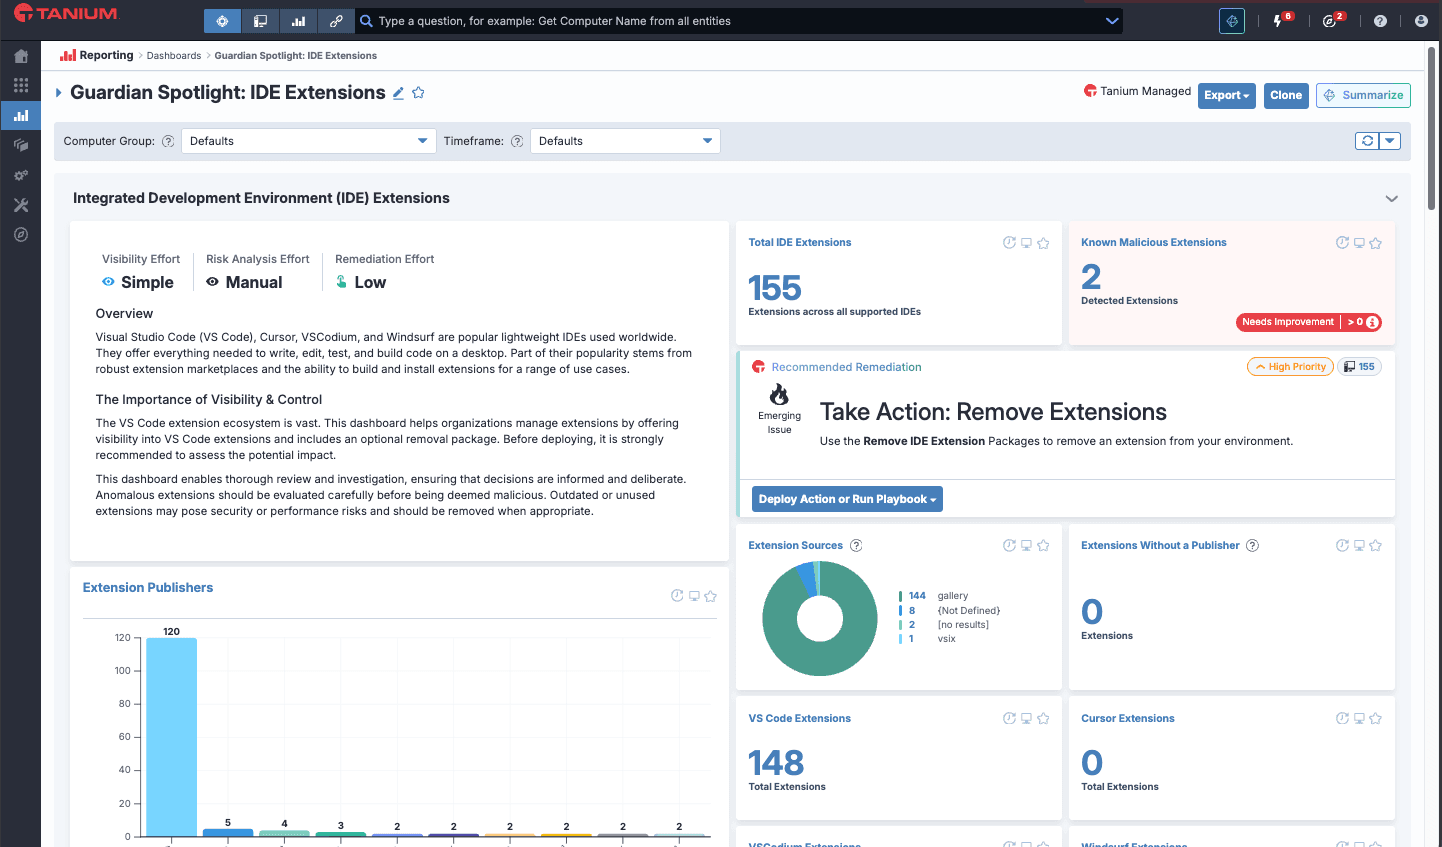
Estensioni IDE: un nuovo rischio persistente per la tua organizzazione
Le estensioni installabili dagli utenti per Visual Studio Code, Cursor e altri ambienti di sviluppo integrato sono un vettore di attacco sempre più sfruttato, con nuove estensioni dannose scoperte quasi ogni settimana. Hai visibilità e controllo?
Ep. 16: Dobbiamo essere proattivi nella gestione delle vulnerabilità
Nick Brown, ingegnere senior presso True Zero Technologies, spiega perché la criticità, l'accettazione del rischio e gli strumenti di intelligenza artificiale sono fondamentali per anticipare le vulnerabilità ed esposizioni comuni (CVE).
Ep. 15: Essere un CISO è più difficile che mai – ed è ora di ammetterlo
Sempre più aziende si aspettano che il ruolo del CISO si trasformi da esperto tecnico della sicurezza a responsabile del rischio esecutivo incaricato di proteggere il business. È fondamentale che i chief information security officer parlino dello stress e ricevano supporto.
Ep. 14: Come guidare un team di threat intelligence
Sherrod DeGrippo di Microsoft, che si autodefinisce una "strana voyeur della sicurezza", condivide le sue strategie per rendere la threat intel attuabile, costruire team che si fidano del proprio intuito e – ecco la grande novità – ottenere il pieno supporto del proprio CISO.
7 Modi per difendere la tua catena di fornitura del software
Man mano che gli hacker diventano sempre più abili e il software sempre più complesso, i CISO devono migliorare la propria capacità di identificare, isolare e mitigare gli attacchi di software dannoso.
Ep. 3: Perché è giunto il momento di fidarsi della fiducia digitale, Parte 2
Mentre la fiducia dei consumatori crolla, un sondaggio ISACA mostra come le aziende possano ricostruirla, anche dopo un attacco informatico.
Ep. 2: Perché è giunto il momento di fidarsi della fiducia digitale, Parte 1
Un informativo sondaggio ISACA rivela il panorama attuale della fiducia digitale. La conclusione sorprendente? Massimizzare la fiducia riduce al minimo il rischio di sicurezza informatica.
Sviluppare un piano d'azione per la sicurezza informatica: comprendere la gestione del rischio IT
Seconda parte di questa serie dedicata a come creare e attuare un piano d’azione volto a rafforzare le difese informatiche della vostra organizzazione.
Sviluppare un piano d'azione per la sicurezza informatica: concentrarsi sulla visibilità e abbattere i silos
Un piano d’azione per la sicurezza informatica che dia priorità alla visibilità e abbatti i silos informatici è essenziale per proteggere la vostra organizzazione.
Hardening degli endpoint e preparazione in un panorama delle minacce in evoluzione
Poiché il conflitto tra Russia e Ucraina sta influenzando il panorama delle minacce informatiche, le organizzazioni devono colmare eventuali lacune nei flussi di lavoro relativi all’applicazione delle patch.
Best practice per rispondere alla vulnerabilità Log4j e prepararsi alla prossima
Scoprite come affrontare la vulnerabilità Log4j e preparatevi per il futuro con strumenti in grado di individuare i componenti software vulnerabili.

